GRC-Software für NIS2, DORA, ISO 27001 und die KI-Verordnung

Vom Audit-Chaos zur Klarheit der betrieblichen Compliance.

Geführte Audits, Risikobehandlung, Nachweisarchiv, stets aktuelle Richtlinien, Asset-Inventar und Management-Reporting für NIS2, DORA, ISO 27001, ENS, DSGVO, die KI-Verordnung und mehr. Entwickelt, um beraterintensive Prozesse durch ein wiederholbares internes System zu ersetzen.

1 kostenloses ISO-27001-Audit zum Testen der Plattform22 Frameworks und 1.763 geführte KontrollenErstes geführtes Audit noch am selben TagPlattform, Richtlinien und Berichte in 5 Sprachen

Halten Sie die wichtigsten Vorschriften ein

NIS2DORAISO 27001DSGVOAI ActENSISO 22301ISO 27018ISO 42001ISO 9001ISO 14001NIST CSF 2.0TPRMSOC 2ISO 27017ISO 27701ISO 45001ISO 20000-1ISO 37301 / UNE 19601LOPDGDD und LSSICyber Resilience ActHinweisgebersystem (EU 2019/1937)

So funktioniert es

Vom ersten Audit bis zum Nachweis – in einem Ablauf.

Was heute in Tabellen, E-Mails und geteilten Ordnern verteilt ist, wird in Audexa zu einem Ablauf mit durchgehendem Kontext.

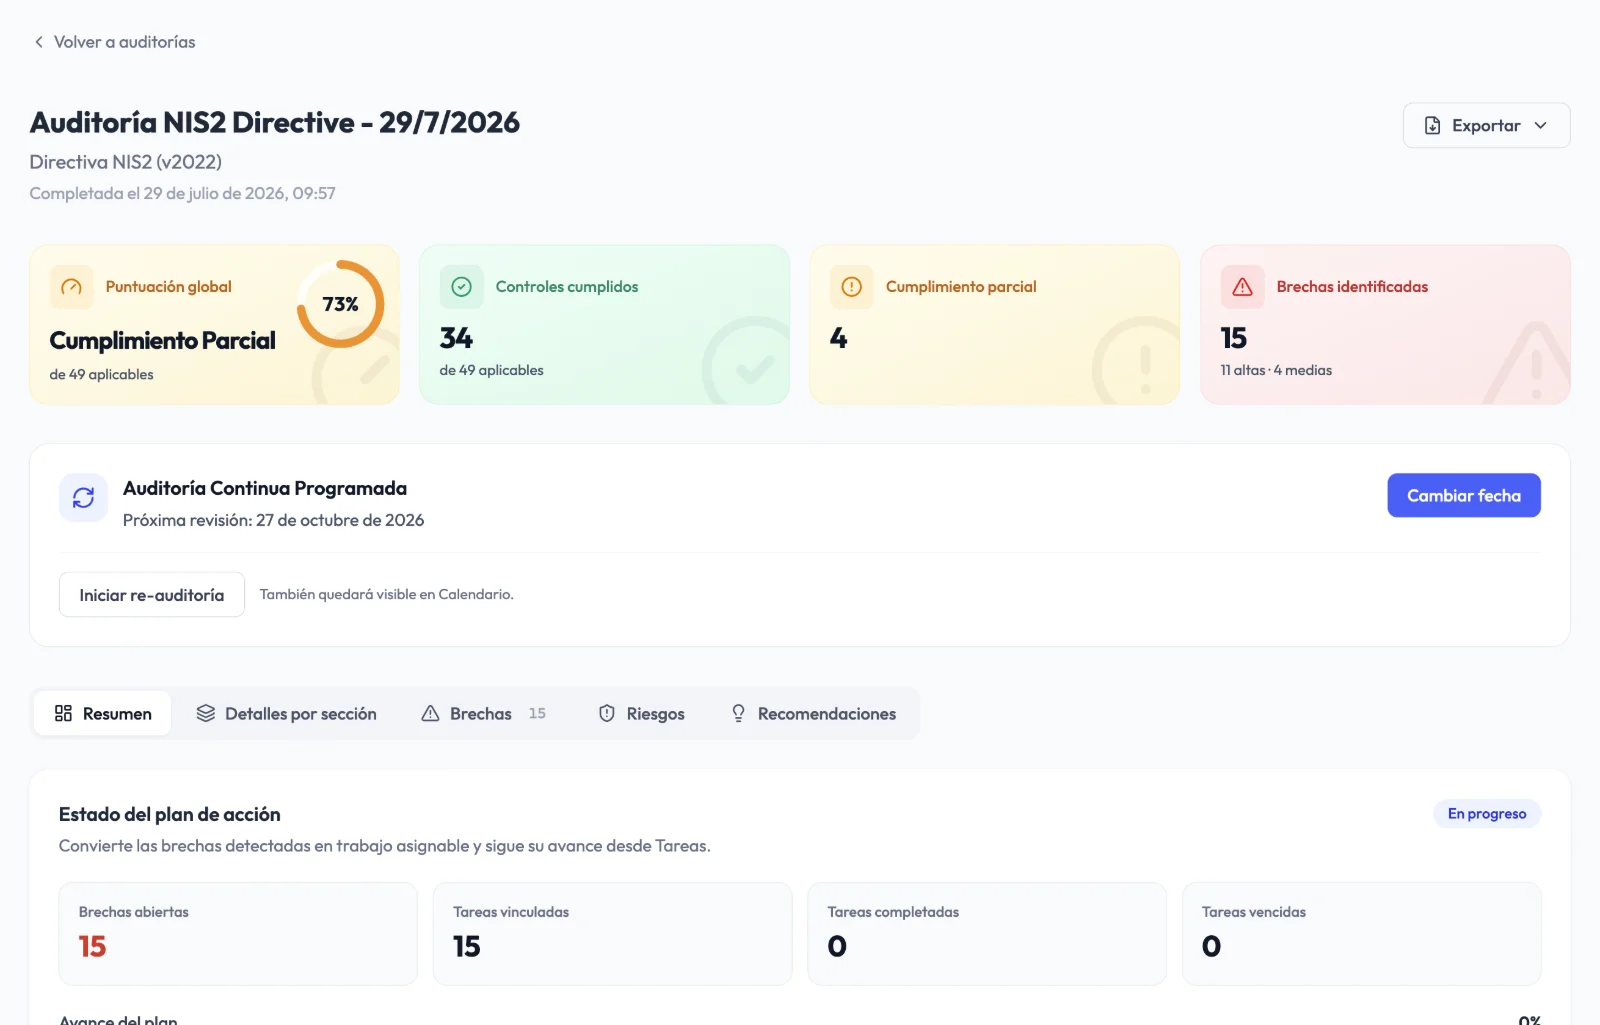
  1. 01 · Prüfen

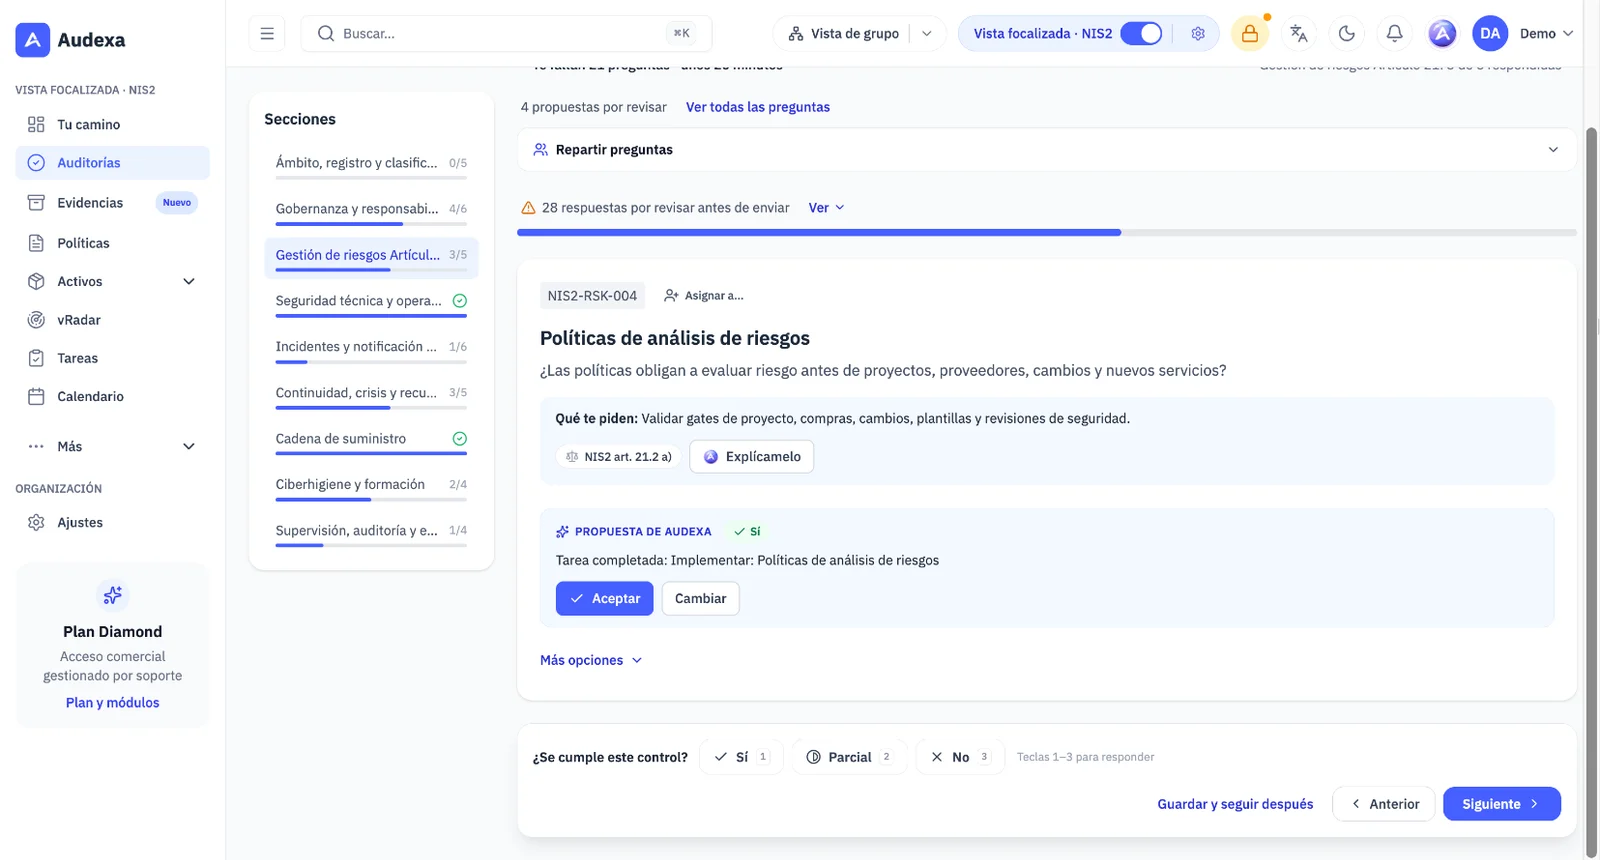
    Mit Anleitung prüfen, Kontrolle für Kontrolle

    Wählen Sie Regelwerk und Geltungsbereich. Jede Kontrolle bringt Auslegungshilfe und vorgeschlagene Nachweise mit – am Ende steht ein Score, den Sie belegen können.

  2. 02 · Erkennen

    Lücken und Risiken erkennen

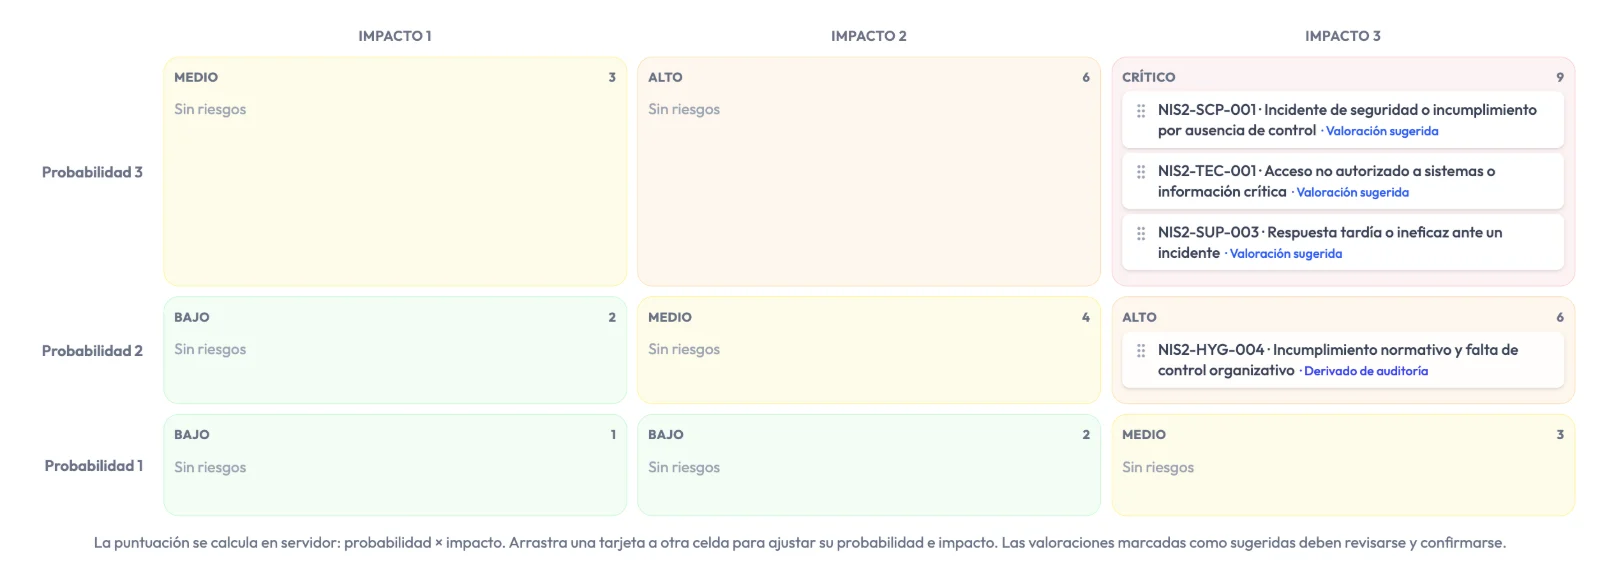
    Lücken werden nach Schweregrad sortiert und zu Risiken mit Wahrscheinlichkeit und Auswirkung – bereit für die Behandlungsentscheidung der Geschäftsleitung.

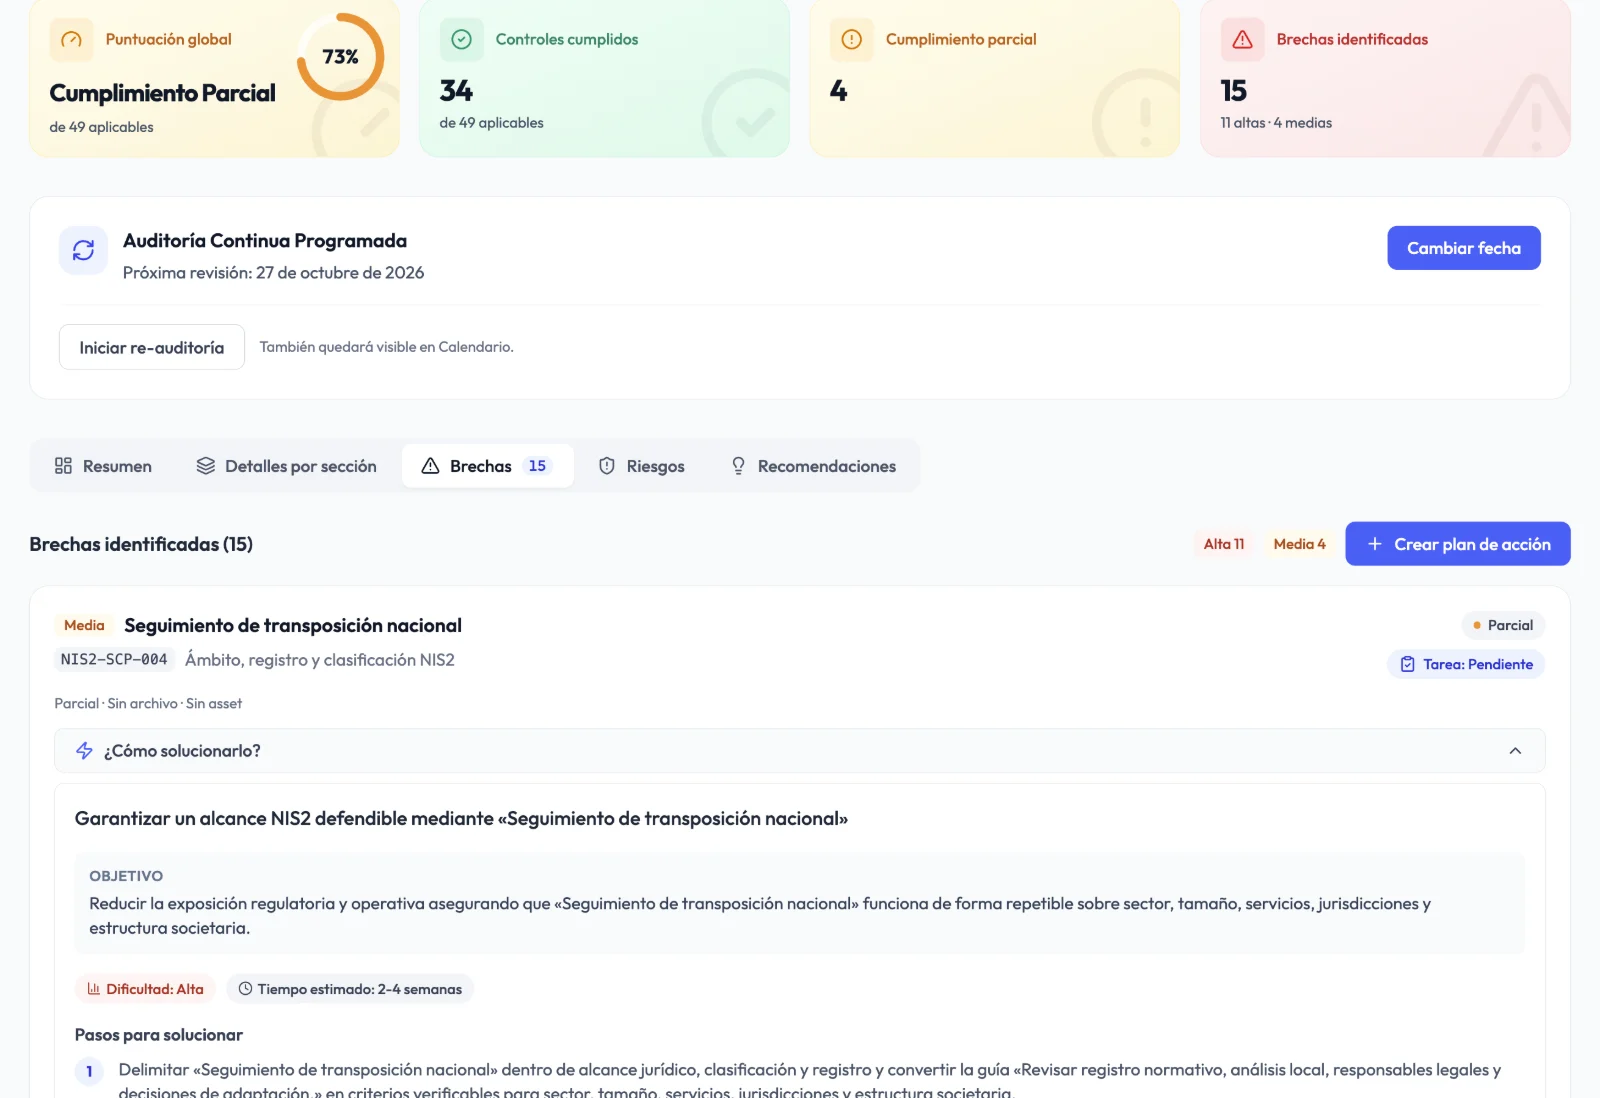
  3. 03 · Beheben

    Mit Verantwortlichen beheben

    Jede Lücke wird zur Aufgabe mit verantwortlicher Person, empfohlenen Schritten und erwartetem Nachweis.

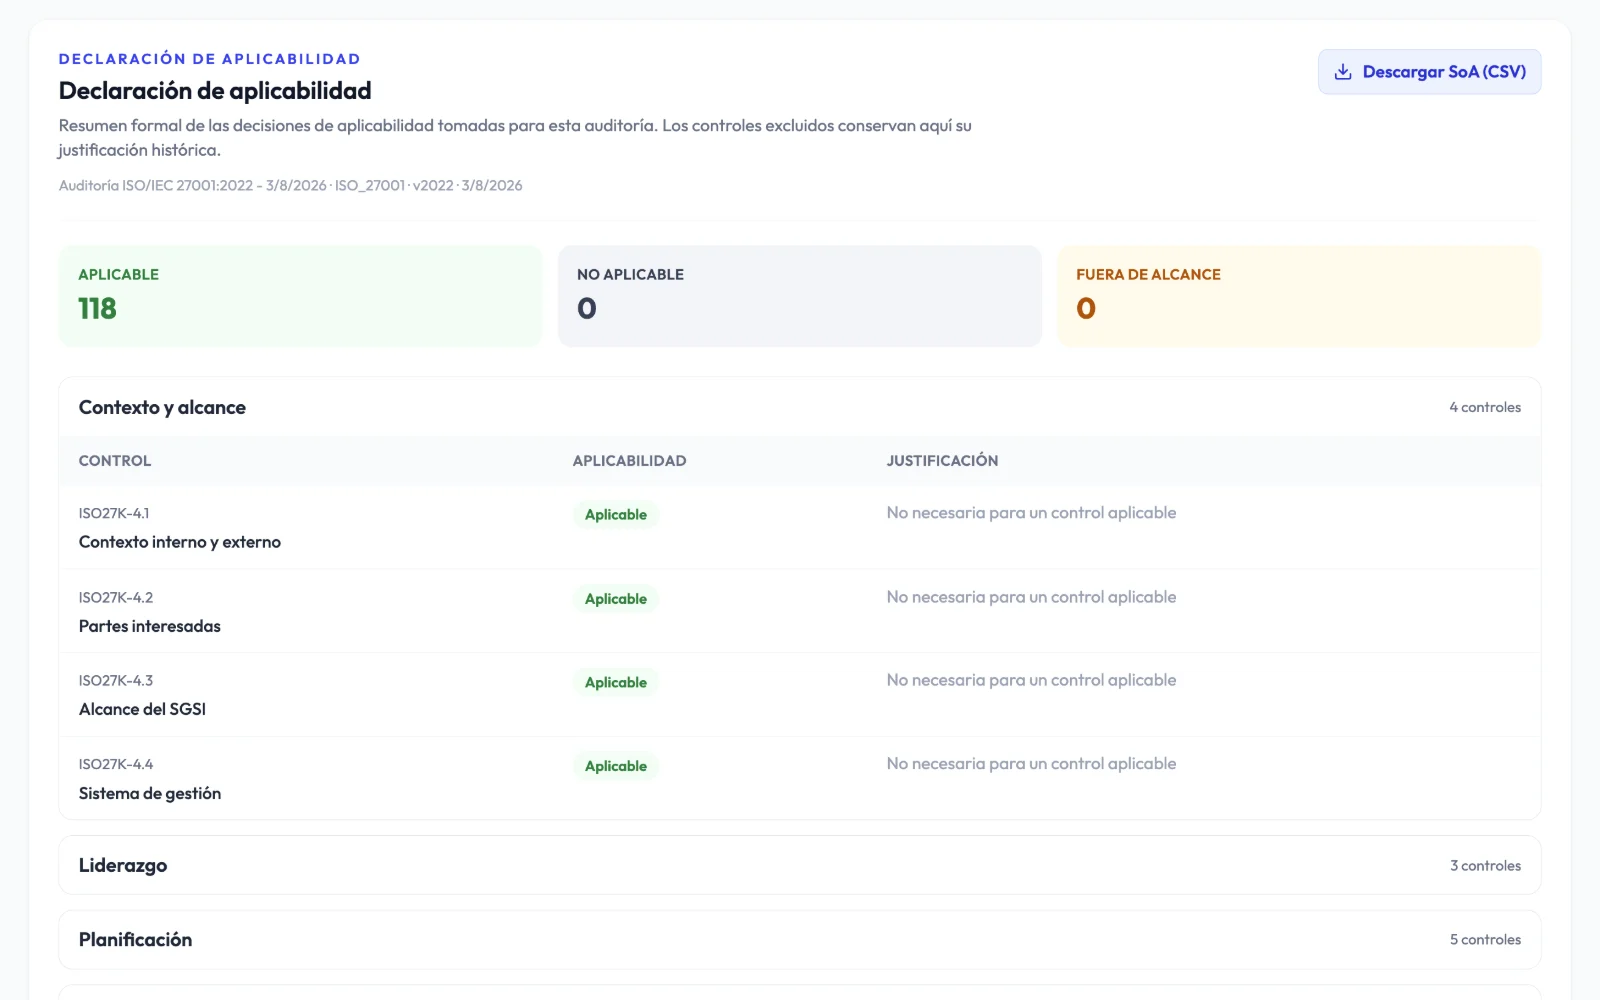
  4. 04 · Nachweisen

    Nachweisen, wann immer gefragt

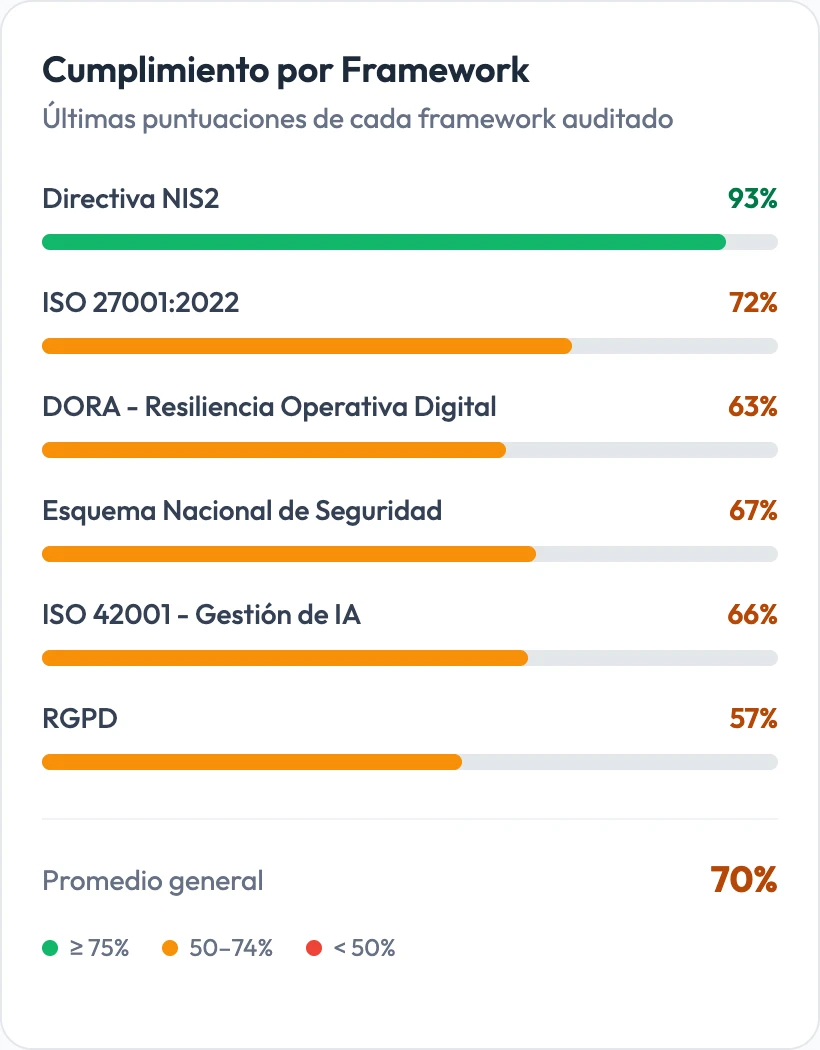
    Erklärung zur Anwendbarkeit, Paket freigegebener Nachweise und Berichte für Geschäftsleitung und Auditoren – als PDF, Excel oder Word.

Plattform

Alles, worauf Ihr Compliance-Programm aufbaut, an einem Ort.

Richtlinien, Risiken, Assets, Nachweise und KI-Governance – verbunden mit Ihren Audits, damit keine Arbeit zwischen Regelwerken doppelt anfällt.

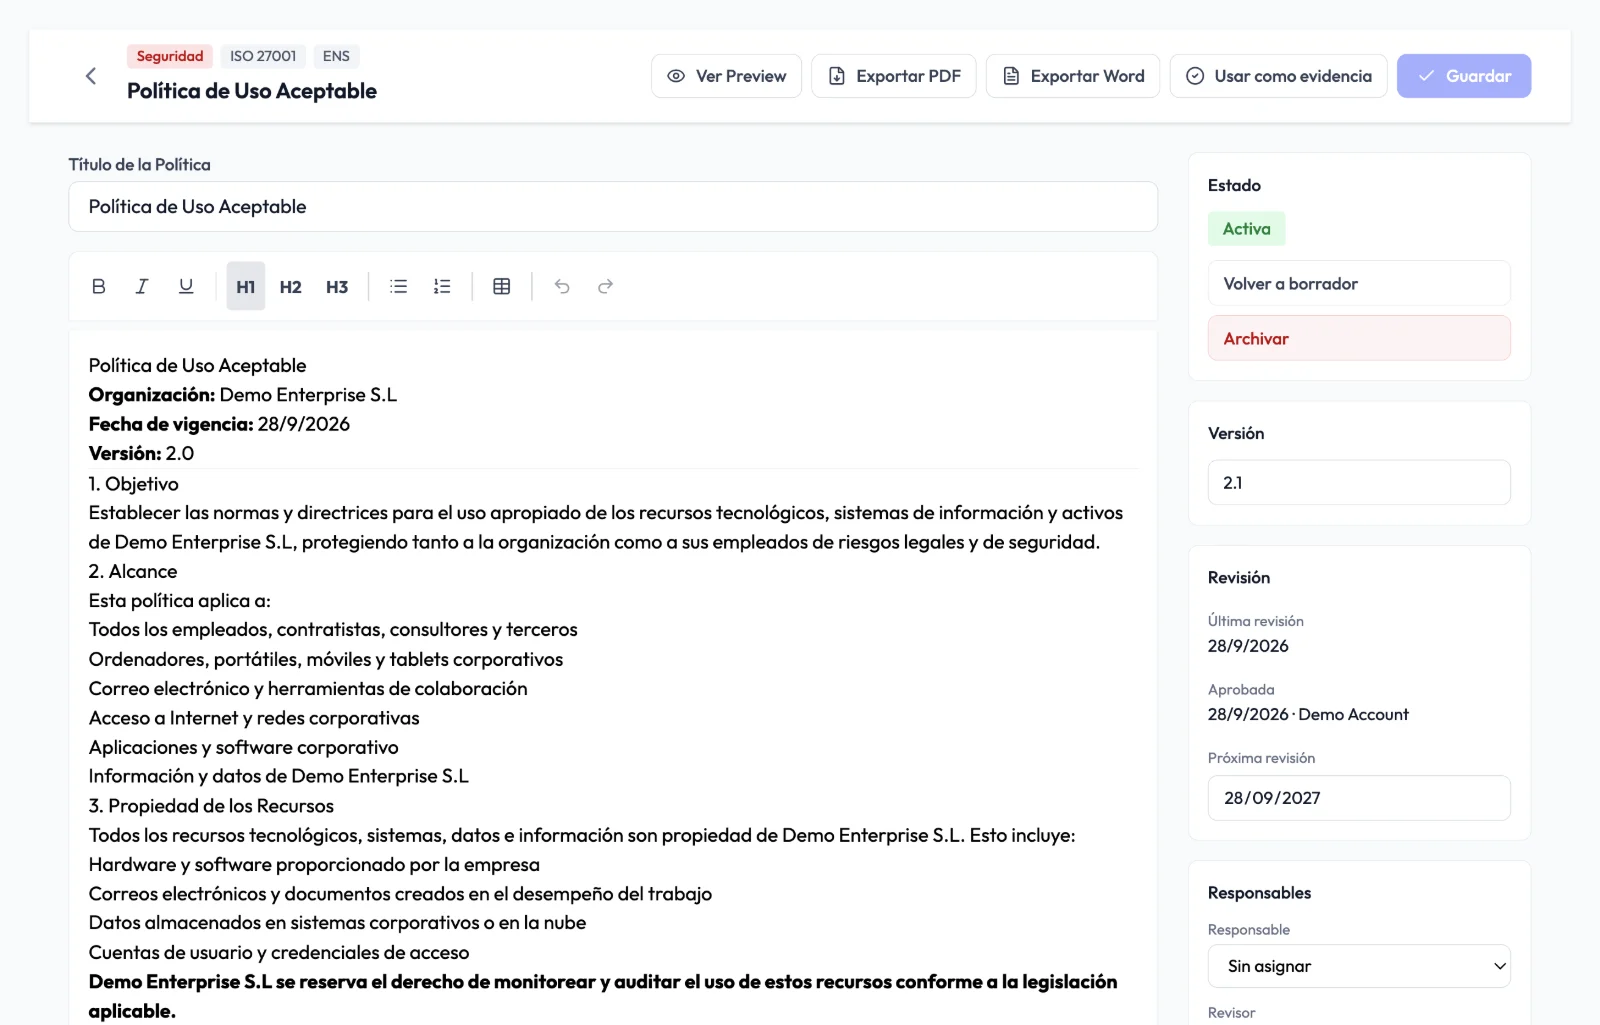
Richtlinien und Unterschriften

67 Vorlagen mit Variablen, Versionen, Framework-Abdeckung sowie interner Unterzeichnung oder Unterzeichnung per E-Mail.

Mehr erfahren

Risikobehandlung

Aus Lücken abgeleitete Risiken in einer Matrix aus Wahrscheinlichkeit x Auswirkung, mit unterzeichneter Freigabe durch das Management.

Mehr erfahren

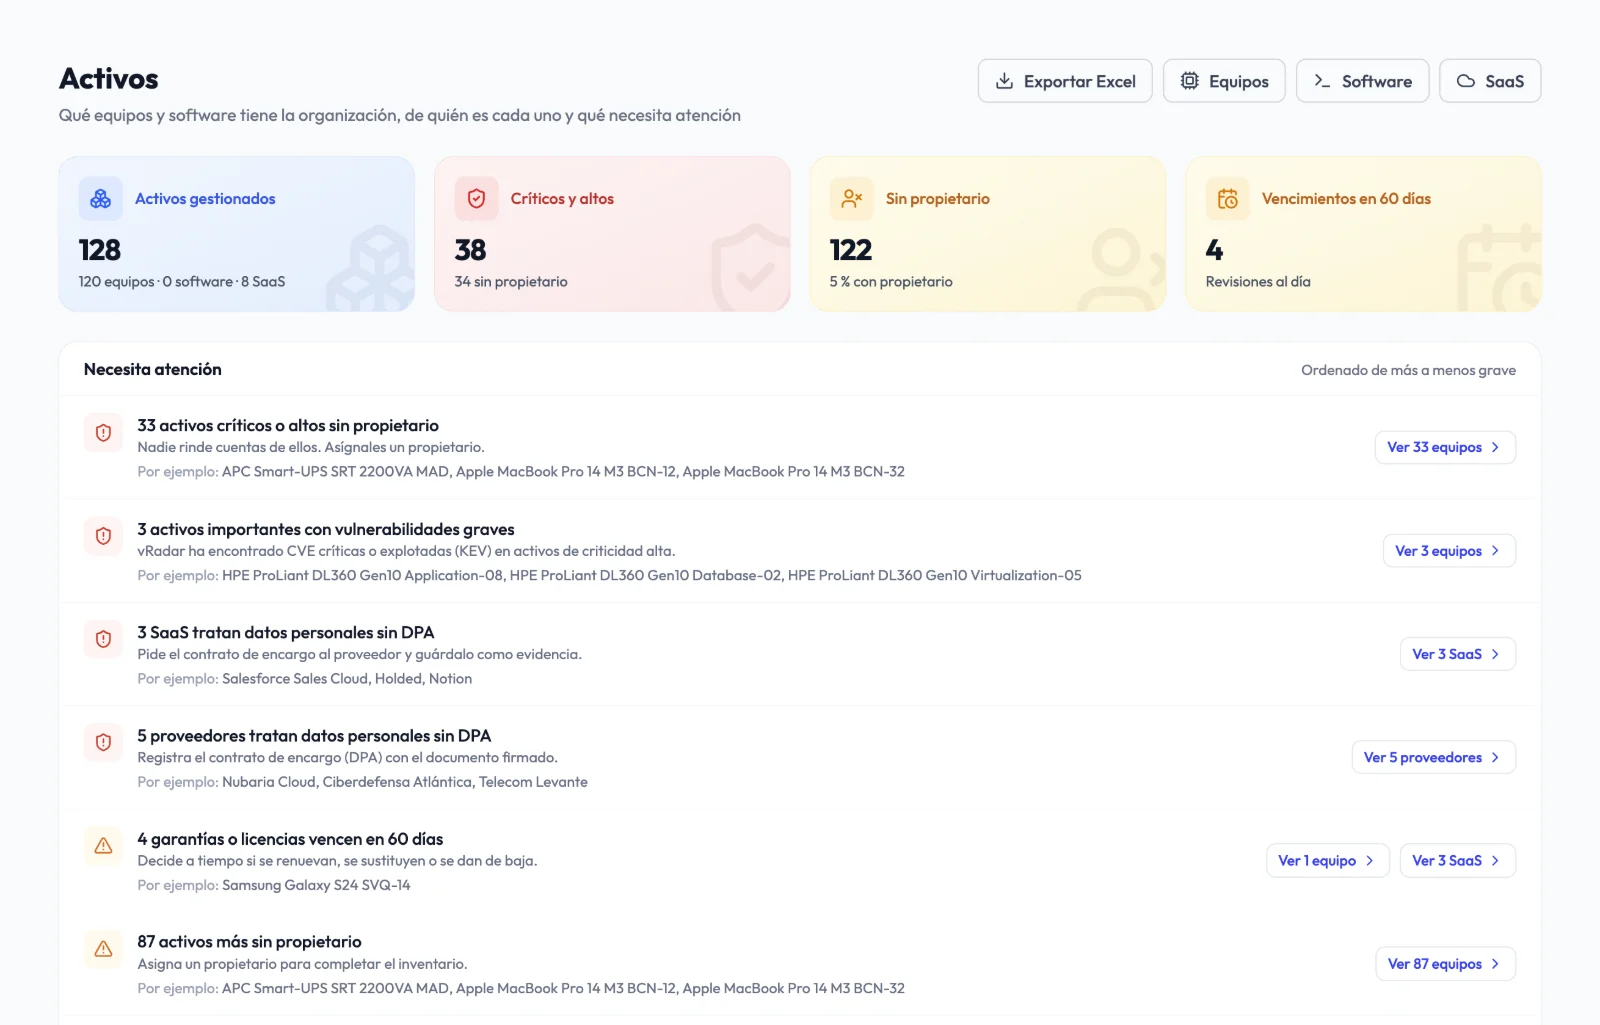
Asset-Inventar

Geräte, Software, SaaS, Lieferanten und Verträge mit Verantwortlichen, regelmäßigen Überprüfungen und Erinnerungen an Verlängerungen.

Mehr erfahren

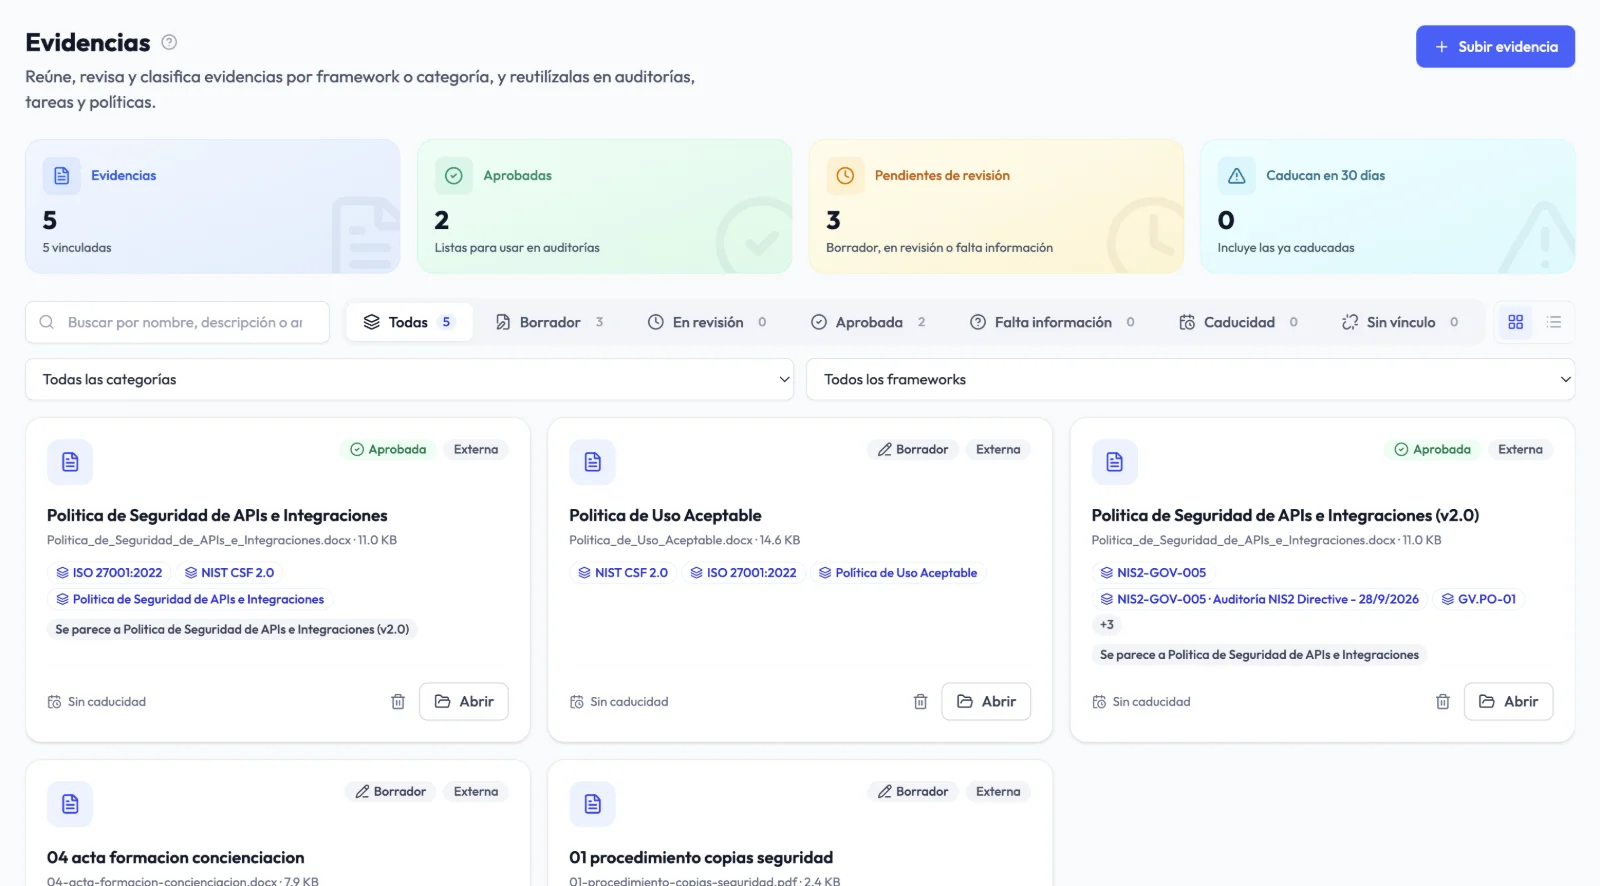
Nachweisarchiv

Vertrauliche Nachweise mit Verantwortlichen, Überprüfungen, Ablaufdatum und Verlauf, wiederverwendbar über Kontrollen und Frameworks hinweg.
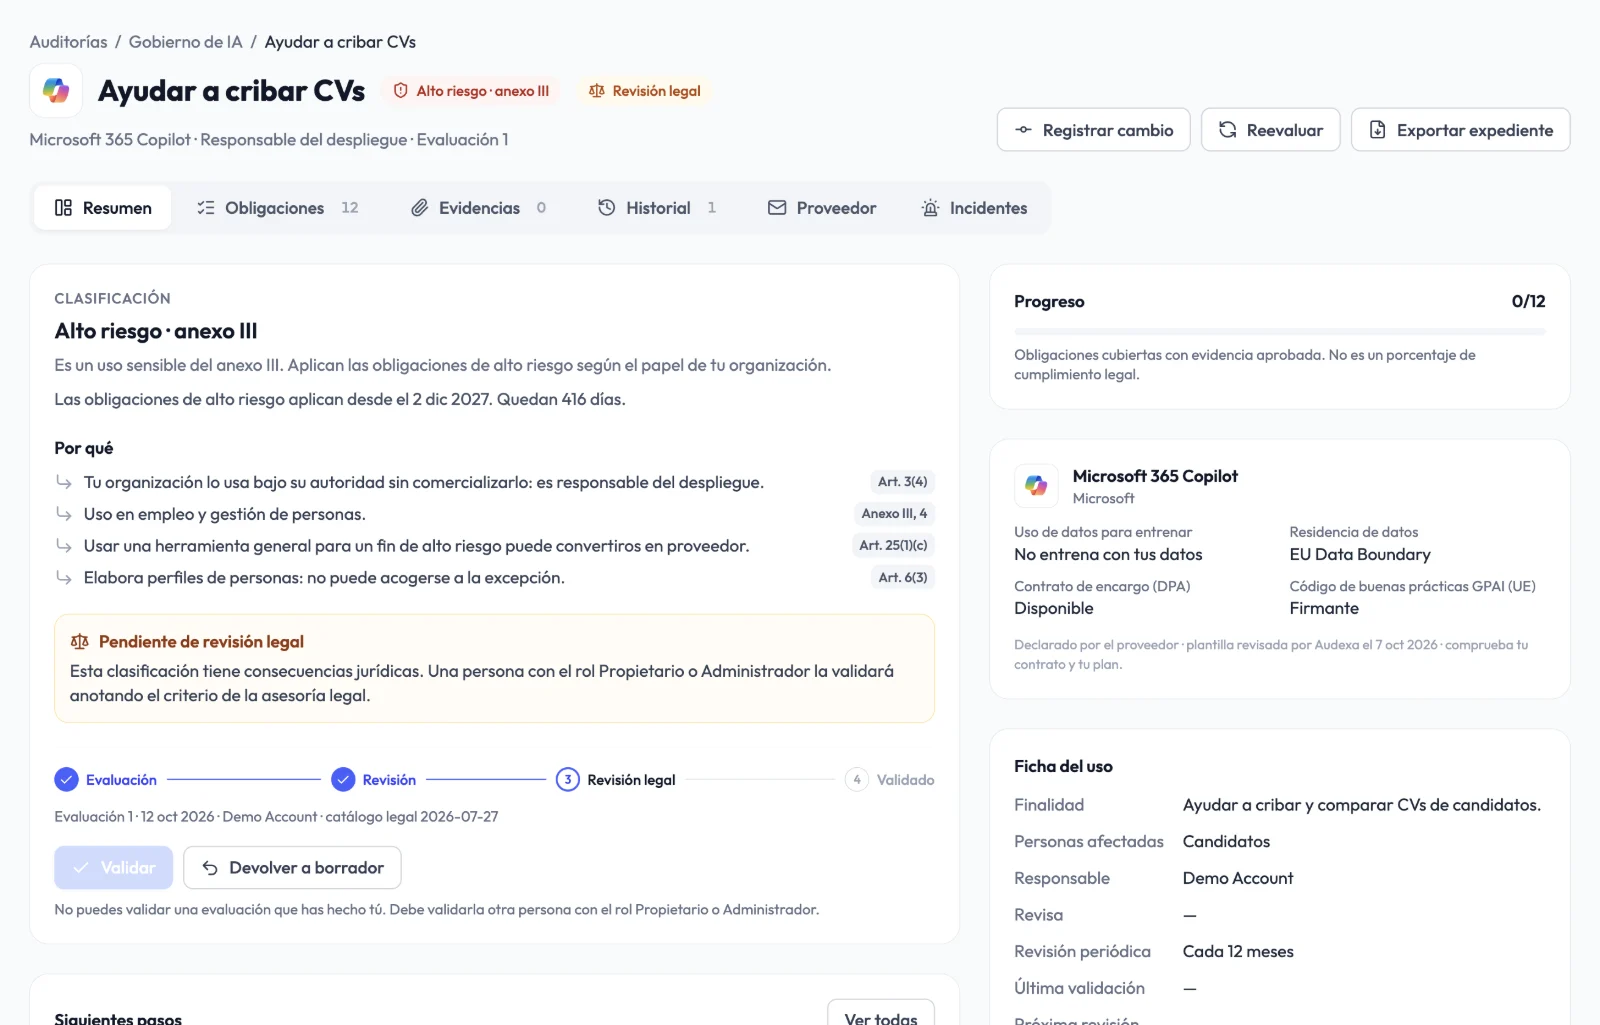
KI-Governance

Erfassen Sie KI-Anwendungsfälle, klassifizieren Sie sie nach der EU-KI-Verordnung (AI Act) und verfolgen Sie die Pflichten mit Nachweisen.

Mehr erfahren
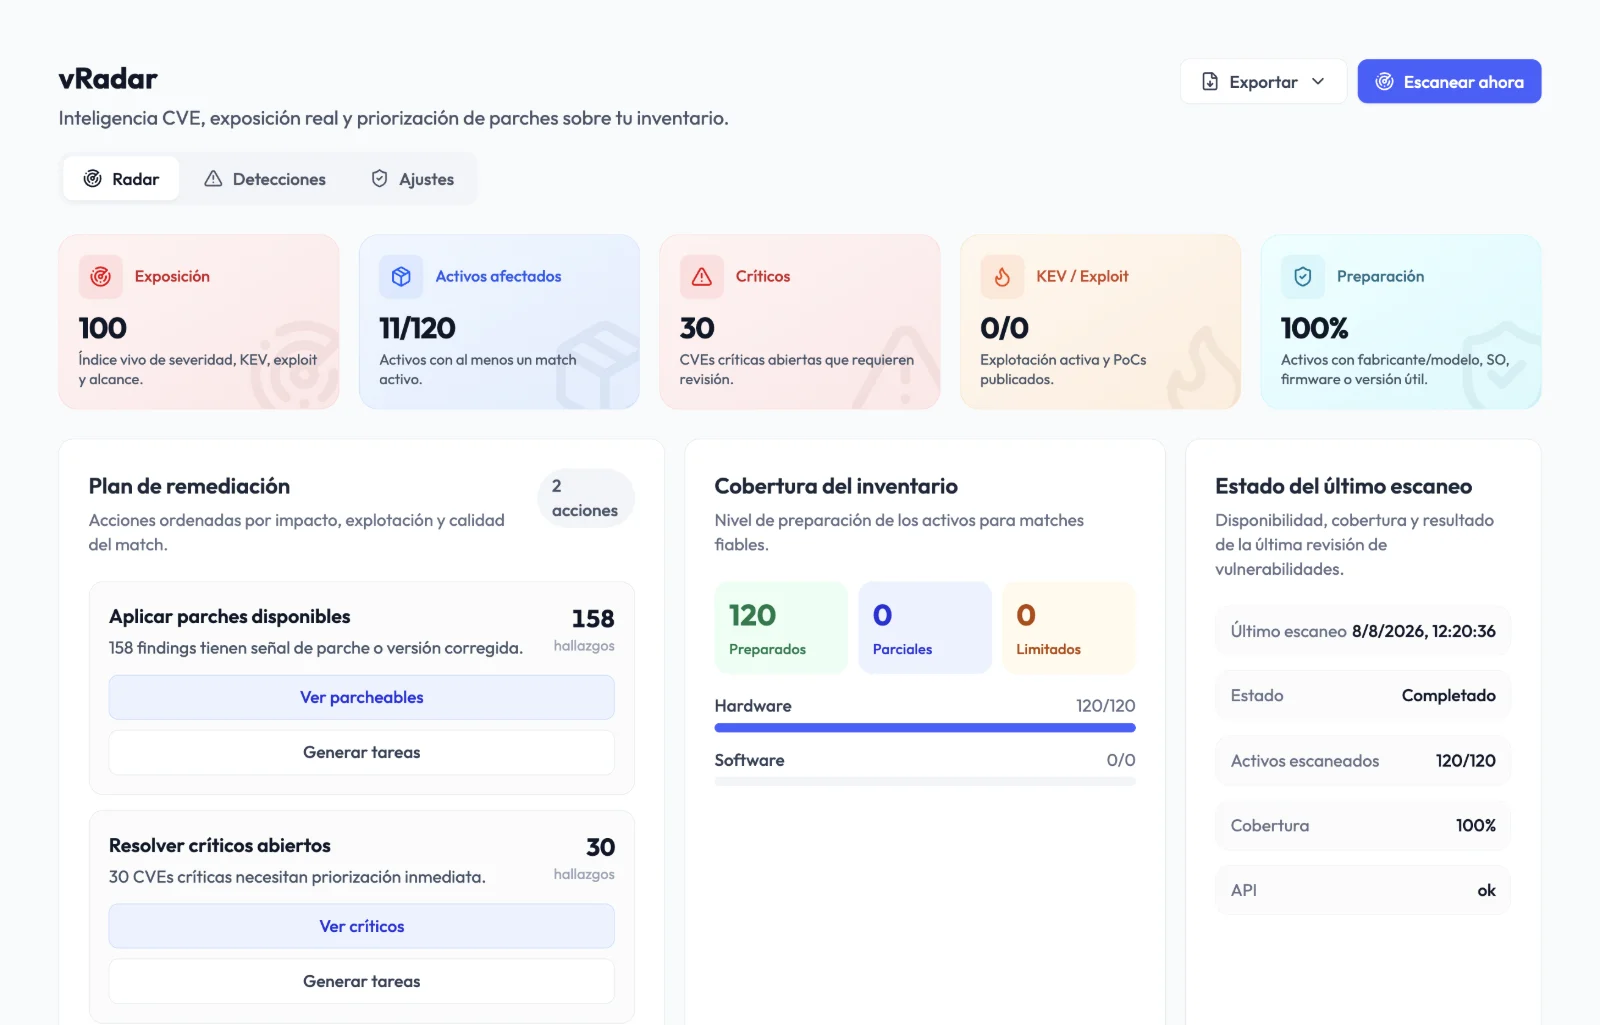
vRadar CVE Intelligence

Priorisieren Sie die tatsächliche Exposition mit CVE-, CVSS-, EPSS-, KEV-, PoC- und Asset-Signalen.
Außerdem

  • Kontinuierliches Audit Übernehmen Sie frühere Antworten und verfolgen Sie die Entwicklung im Zeitverlauf.
  • Von Findings zur Behebung Erstellen Sie Aufgaben aus Lücken oder CVE-Findings mit Risiko, Verantwortlichem, Schritten und erwarteten Nachweisen.
  • Management- und technische Berichte Management-Zusammenfassungen und technische Pakete als PDF, Excel und Word, in 5 Sprachen.
  • Compliance-Kalender Verfolgen Sie Audits, Verlängerungen und wichtige Compliance-Meilensteine in einer Zeitleiste.

Regelwerke

22 Regelwerke mit Expertenwissen, miteinander verknüpft.

Jede Kontrolle enthält Auslegungshilfe, vorgeschlagene Nachweise und Schritte zur Behebung. Dank der Zuordnungen wird, was Sie für ein Regelwerk nachweisen, in den verknüpften wiederverwendet.

Mapping zwischen Regelwerken

22 Regelwerke 1.763 Kontrollen 2.543 Zuordnungen

61 122 43 130 53 48 68 60 78 61 121 80 58 72 135 57 49 46 54 42 77 44 58 54 43 92 70 63 113 35 56 61 85 43 111 48 52 ISO 27001 118 Kontrollen ENS 175 Kontrollen NIS2 49 Kontrollen DSGVO 52 Kontrollen ISO 42001 94 Kontrollen ISO 14001 56 Kontrollen ISO 9001 83 Kontrollen ISO 22301 77 Kontrollen SOC 2 61 Kontrollen NIST CSF 2.0 106 Kontrollen DORA 81 Kontrollen CRA 67 Kontrollen ISO 27017 64 Kontrollen ISO 27018 129 Kontrollen ISO 27701 73 Kontrollen LOPDGDD und LSSI 48 Kontrollen EU AI Act 93 Kontrollen ISO 45001 65 Kontrollen ISO 20000-1 75 Kontrollen ISO 37301 / UNE 19601 68 Kontrollen Hinweisgeberschutz 61 Kontrollen TPRM 68 Kontrollen

Regelwerk antippen oder mit der Maus darüberfahren · Zahlen zeigen verknüpfte Kontrollpaare

  • ISO 27001 – NIS2: 61
  • ISO 27001 – ENS: 122
  • ISO 27001 – DSGVO: 43
  • ISO 27001 – NIST CSF 2.0: 130
  • ISO 27001 – ISO 9001: 53
  • ISO 27001 – ISO 14001: 48
  • ISO 27001 – DORA: 68
  • ISO 27001 – TPRM: 60
  • ISO 27001 – ISO 42001: 78
  • ISO 27001 – ISO 22301: 61
  • ISO 27001 – ISO 27018: 121
  • ISO 27001 – ISO 27017: 80
  • ISO 27001 – ISO 27701: 58
  • ISO 27001 – ISO 20000-1: 72
  • ISO 27001 – SOC 2: 135
  • ISO 27001 – CRA: 57
  • ISO 14001 – ISO 9001: 49
  • DORA – ISO 22301: 46
  • DORA – NIS2: 54
  • DORA – TPRM: 42
  • NIS2 – ENS: 77
  • NIS2 – CRA: 44
  • ISO 42001 – ISO 9001: 58
  • ISO 27018 – DSGVO: 54
  • ISO 27017 – ISO 27018: 43
  • ISO 27701 – DSGVO: 92
  • ISO 27701 – ISO 27018: 70
  • LOPDGDD und LSSI – DSGVO: 63
  • EU AI Act – ISO 42001: 113
  • EU AI Act – DSGVO: 35
  • ISO 45001 – ISO 9001: 56
  • ISO 45001 – ISO 14001: 61
  • ISO 20000-1 – ISO 9001: 85
  • ISO 20000-1 – ISO 22301: 43
  • SOC 2 – NIST CSF 2.0: 111
  • ISO 37301 / UNE 19601 – Hinweisgeberschutz: 48
  • ISO 37301 / UNE 19601 – ISO 9001: 52

Managementsysteme

  • ISO 9001 83 Kontrollen
  • ISO 14001 56 Kontrollen
  • ISO 45001 65 Kontrollen
  • ISO 20000-1 75 Kontrollen
  • ISO 22301 77 Kontrollen

Personalisierte Reise

Verschiedene Rollen, eine Compliance-Ausführungsebene.

Compliance umsetzen, ohne eine neue Abteilung aufzubauen

Aktuelle Herausforderung: Sie benötigen Transparenz, Budgetkontrolle und vorhersehbare Ausführung ohne zusätzlichen Beratungsaufwand.

Mit Audexa: Audexa bündelt Frameworks, Risiken, Berichte und Behebung in einer operativen Ebene.

Was sich ändert

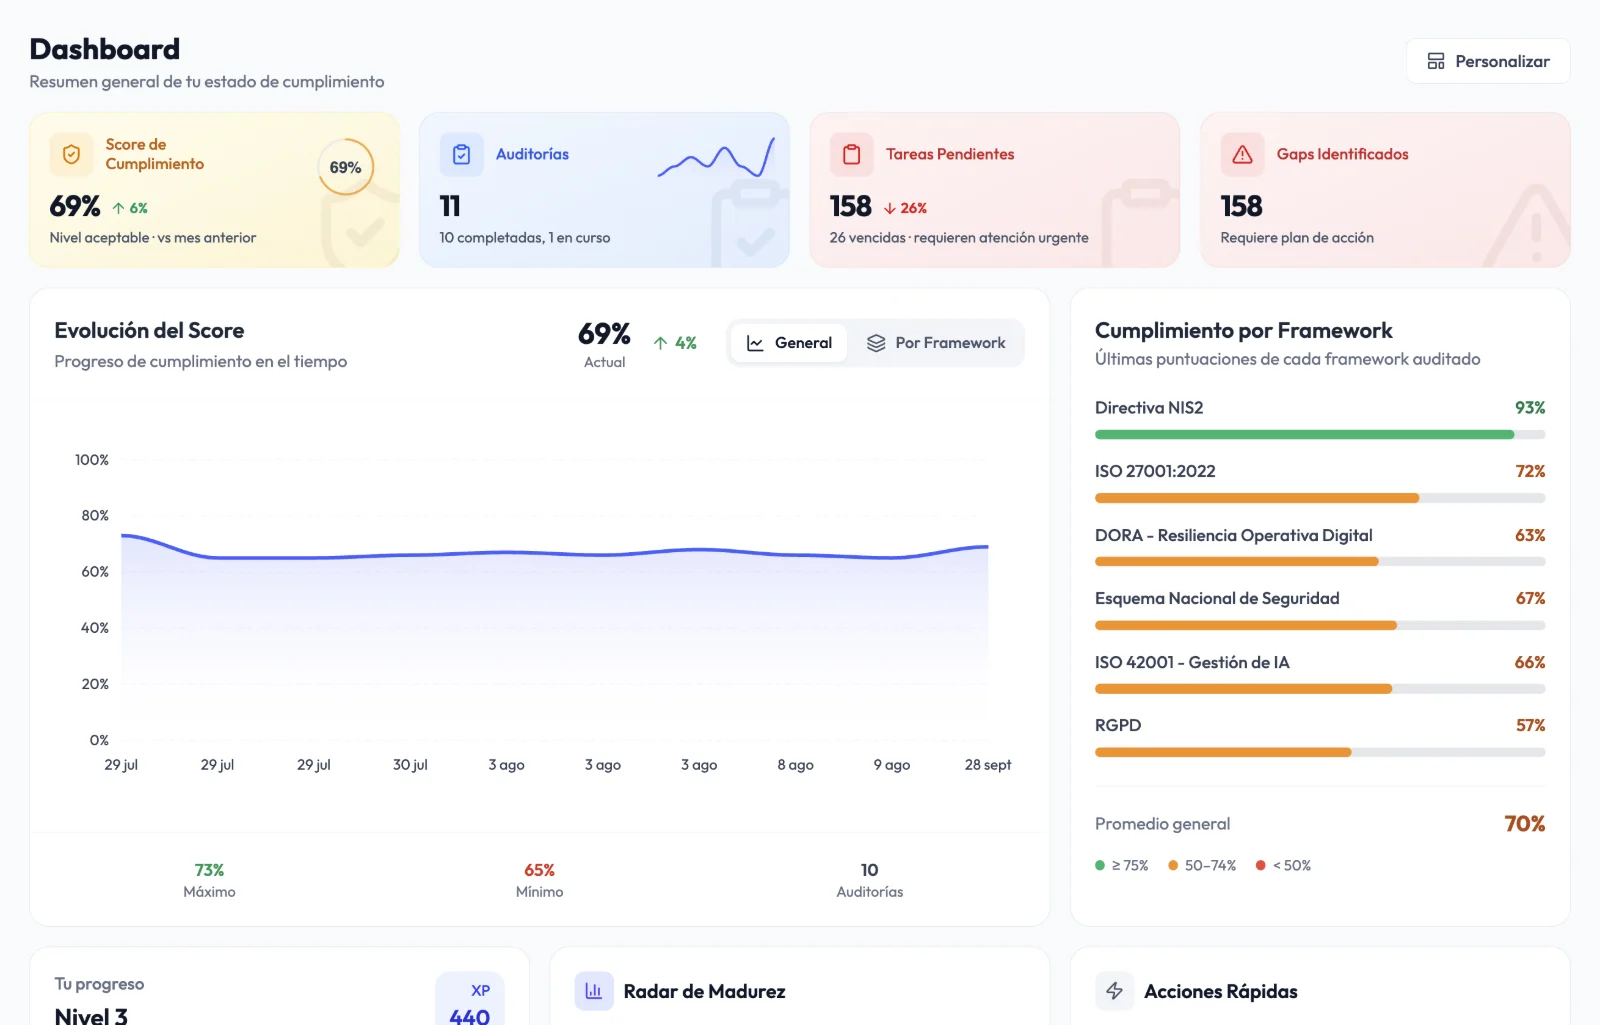
Ein Dashboard für alle Frameworks, Risiken und Fristen

Was verbessert sich in den ersten 30 Tagen?

  • Kontrollen und Verantwortliche konsolidiert in einem Dashboard
  • Wöchentlicher Executive-Snapshot ohne manuelle Folien
  • Vorhersehbare Roadmap für NIS2, ENS, ISO und Schwachstellenrisiken

Kosten und Kontrolle

Was sich gegenüber der Abhängigkeit von Beratung ändert.

Bereich Traditionelle Beratung Mit Audexa
Zeit bis zum ersten Audit Wochen mit Interviews und Vorbereitung Am selben Tag
Kostenvorhersehbarkeit Variabler Beratungsumfang Gestaffelte Pläne mit verbindlichem Angebot
Arbeit über Regelwerke hinweg Jedes Regelwerk beginnt bei null 2.543 Zuordnungen zur Wiederverwendung von Nachweisen
Sichtbarkeit von Schwachstellen Separate Scanner und Tabellen CVE-Informationen mit Bezug zum Inventar
Richtlinienlebenszyklus Statische Dokumente Vorlagen, Variablen, Versionen und Signatur
Wissen über das Programm Geht mit dem Projektende verloren Bleibt in Ihrer Plattform, mit Verlauf

Pläne

Finden Sie den passenden Startpunkt für Ihr Compliance-Programm.

Free

Testen Sie Audexa mit einem kostenlosen ISO-27001-Audit.

  • 1 kostenloses ISO-27001-Audit
  • Plattformzugang
  • 1 Executive-Bericht (PDF)
  • Audit-Aufgaben
  • Compliance-Dashboard
Starten Sie kostenlos

Core

Für den Einstieg mit den wichtigsten Compliance-Workflows.

  • 5 Audits / Monat
  • NIS2, ISO 27001 und ENS
  • Technische Berichte (PDF / Excel)
  • Erklärung zur Anwendbarkeit und Statistiken
  • Risikomatrix und Dossier akzeptierter Risiken
  • 20 Assets pro Bereich
  • 1 Benutzer
Demo anfragen

Diamond

Für Organisationen, die die vollständige Compliance-Ebene benötigen.

  • Unbegrenzte Audits · alle 22 Frameworks
  • Alles aus Premium
  • vRadar CVE-Exposure-Intelligence
  • Unbegrenzte Assets und Benutzer
  • Mehr Kapazität für Aude und die API
  • Verpflichtende 2FA
Demo anfragen
Vollständigen Planvergleich ansehen

Sicherheit und Integrationen

Verbindet sich mit Ihren Tools und schützt Ihre Informationen.

Audexa lässt sich in die Tools integrieren, die Sie bereits nutzen, und setzt Zugriffs- und Dateikontrollen für sensible Informationen um.

Integrationen

  • Microsoft Entra ID

    Single Sign-on (SSO) mit Ihrem Unternehmenskonto.
  • NinjaOne

    Synchronisiert Geräte und Software mit dem Asset-Inventar.

  • SentinelOne

    Übernimmt die von Ihren Agents geschützten Endgeräte ins Inventar.

  • Jira Cloud

    Erstellt Jira-Vorgänge aus Maßnahmenaufgaben (Premium und Diamond).

  • API und MCP

    Verbinden Sie Ihre Tools und KI-Assistenten, mit den Berechtigungen, die Sie für jeden Schlüssel festlegen (Premium und Diamond).

Plattformsicherheit

  • Zwei-Faktor-Authentifizierung

    Per E-Mail oder Authenticator-App. In Diamond verpflichtend.

  • Rollen und Berechtigungen

    Alle arbeiten mit einer Rolle: Inhaber, Administrator, Bearbeiter, Betrachter oder Mitglied.

  • Signaturen mit Fingerabdruck

    Richtlinien und akzeptierte Risiken werden mit einem SHA-256-Fingerabdruck der freigegebenen Version signiert.

  • Private Dateien

    Nachweise und Anhänge bleiben privat, mit authentifiziertem Download und Sperre offensichtlich schädlicher Dateien.

  • Nach Organisation getrennt

    Jede Organisation arbeitet in ihrem eigenen Bereich, Zugangsdaten für Integrationen werden verschlüsselt gespeichert.

  • Daten in der Europäischen Union

    Datenbanken und Backups in Barcelona, Nachweise und Anhänge in Paris.

FAQ

Antworten auf die wichtigsten Fragen zur Adoption.

Wo werden unsere Daten gehostet und wie werden sie geschützt?

Audexa läuft auf einer EU-Infrastruktur mit verschlüsselten Datenflüssen und rollenbasiertem Zugriff. Der Aktivitätsverlauf bleibt für interne und externe Auditprüfungen nachvollziehbar.

Wie lange dauert die Umsetzung?

Die meisten Teams starten noch am selben Tag ihr erstes geführtes Audit und schließen die erste Bewertung in weniger als 60 Minuten ab.

Welcher Support ist nach dem Onboarding enthalten?

Alle Pläne beinhalten Produktsupport. Regelmäßige Expertengespräche und erweiterter Support sind separat über den Enterprise-Supportplan erhältlich.

Können wir Audexa ausprobieren, bevor wir uns verpflichten?

Ja. Der Free-Plan beinhaltet ein ISO-27001-Audit, einen Executive-Bericht als PDF und Plattformzugriff, sodass Sie vor der Skalierung die Eignung validieren können.

Gibt es eine langfristige Bindung?

Das hängt vom unterzeichneten Vertrag und der jeweiligen Vereinbarung ab. Bei längerer Laufzeit können wir attraktive Rabatte anbieten; die Konditionen legen wir vor Vertragsabschluss gemeinsam mit Ihnen fest.

Stellt Audexa offizielle Zertifikate aus?

Audexa erstellt das Beweispaket und strukturierte Berichte für Zertifizierungsstellen. Offizielle Zertifikate werden von akkreditierten externen Prüfern ausgestellt.

Was ist vRadar?

vRadar ist das CVE-Intelligence-Modul von Audexa. Es verbindet Hardware- und Softwareinventar mit Schwachstellensignalen wie CVSS, EPSS, KEV und öffentlichen Exploit-Aktivitäten, sodass Teams tatsächliche Gefährdungen priorisieren und Behebungsaufgaben erstellen können.

Eignet sich Audexa für Beratungen?

Ja. Audexa unterstützt Beratungen dabei, die Audits ihrer Kunden mit einer geführten Methodik, Zuordnungen zwischen Regelwerken und auditorbereiten Exporten durchzuführen. Wenn Sie mit mehreren Kunden arbeiten, erzählen Sie uns von Ihrem Fall, und wir schlagen Ihnen vor, wie Sie es organisieren.

Wie verwaltet Audexa Richtlinien im Laufe der Zeit?

Richtlinien können aus Vorlagen erstellt, mit wiederverwendbaren Variablen angepasst, mit der Framework-Abdeckung verknüpft, automatisch versioniert und mit vollständiger Rückverfolgbarkeit wiederhergestellt werden.

Legen Sie los

Sprechen wir über Ihre Compliance-Prioritäten.

Sagen Sie uns, wo Sie Transparenz, Umsetzung und Risikokontrolle verbessern möchten. Wir helfen Ihnen, den passenden Startpunkt zu bestimmen.

  • Zentralisieren Sie Audits, Risiken, Richtlinien, Nachweise und Assets in einer operativen Ebene.
  • Machen Sie aus Findings klare Maßnahmen mit Verantwortlichen, Fristen und Rückverfolgbarkeit.
  • Geben Sie der Geschäftsleitung einen Überblick über Fortschritt, Risiko und nächste Schritte.

Mit * markierte Felder sind Pflichtfelder.

Wir verwenden diese Daten, um Ihre Anfrage zu beantworten und weiterzuverfolgen. Unsere Datenschutzerklärung lesen.

Füllen Sie die Pflichtfelder aus, um Ihre Anfrage zu senden.

Kurze Demo

Geführter Überblick über ein NIS2-Audit (1 Min.)

  • Wie sich geführte Audits an Ihr ausgewähltes Framework anpassen
  • Wie Lücken und vRadar-Erkenntnisse zu Behebungsaufgaben werden
  • Wie Richtlinien, Beweise und Berichte versioniert bleiben