Software GRC per NIS2, DORA, ISO 27001 e AI Act

Dal caos degli audit alla chiarezza della conformità operativa.

Audit guidati, trattamento del rischio, archivio delle evidenze, policy sempre aggiornate, inventario degli asset e reporting direzionale per NIS2, DORA, ISO 27001, ENS, GDPR, l'AI Act e altro ancora. Progettato per sostituire processi fortemente dipendenti dalla consulenza con un sistema interno ripetibile.

1 audit ISO 27001 gratuito per provare la piattaforma22 framework e 1.763 controlli guidatiPrimo audit guidato lo stesso giornoPiattaforma, policy e report in 5 lingue

Rispettare le principali normative

NIS2DORAISO 27001GDPRAI ActENSISO 22301ISO 27018ISO 42001ISO 9001ISO 14001NIST CSF 2.0TPRMSOC 2ISO 27017ISO 27701ISO 45001ISO 20000-1ISO 37301 / UNE 19601LOPDGDD e LSSICyber Resilience ActWhistleblowing (UE 2019/1937)

Come funziona

Dal primo audit all’evidenza, in un unico flusso.

Ciò che oggi vive in fogli di calcolo, email e cartelle condivise diventa in Audexa un unico flusso, con lo stesso contesto dall’inizio alla fine.

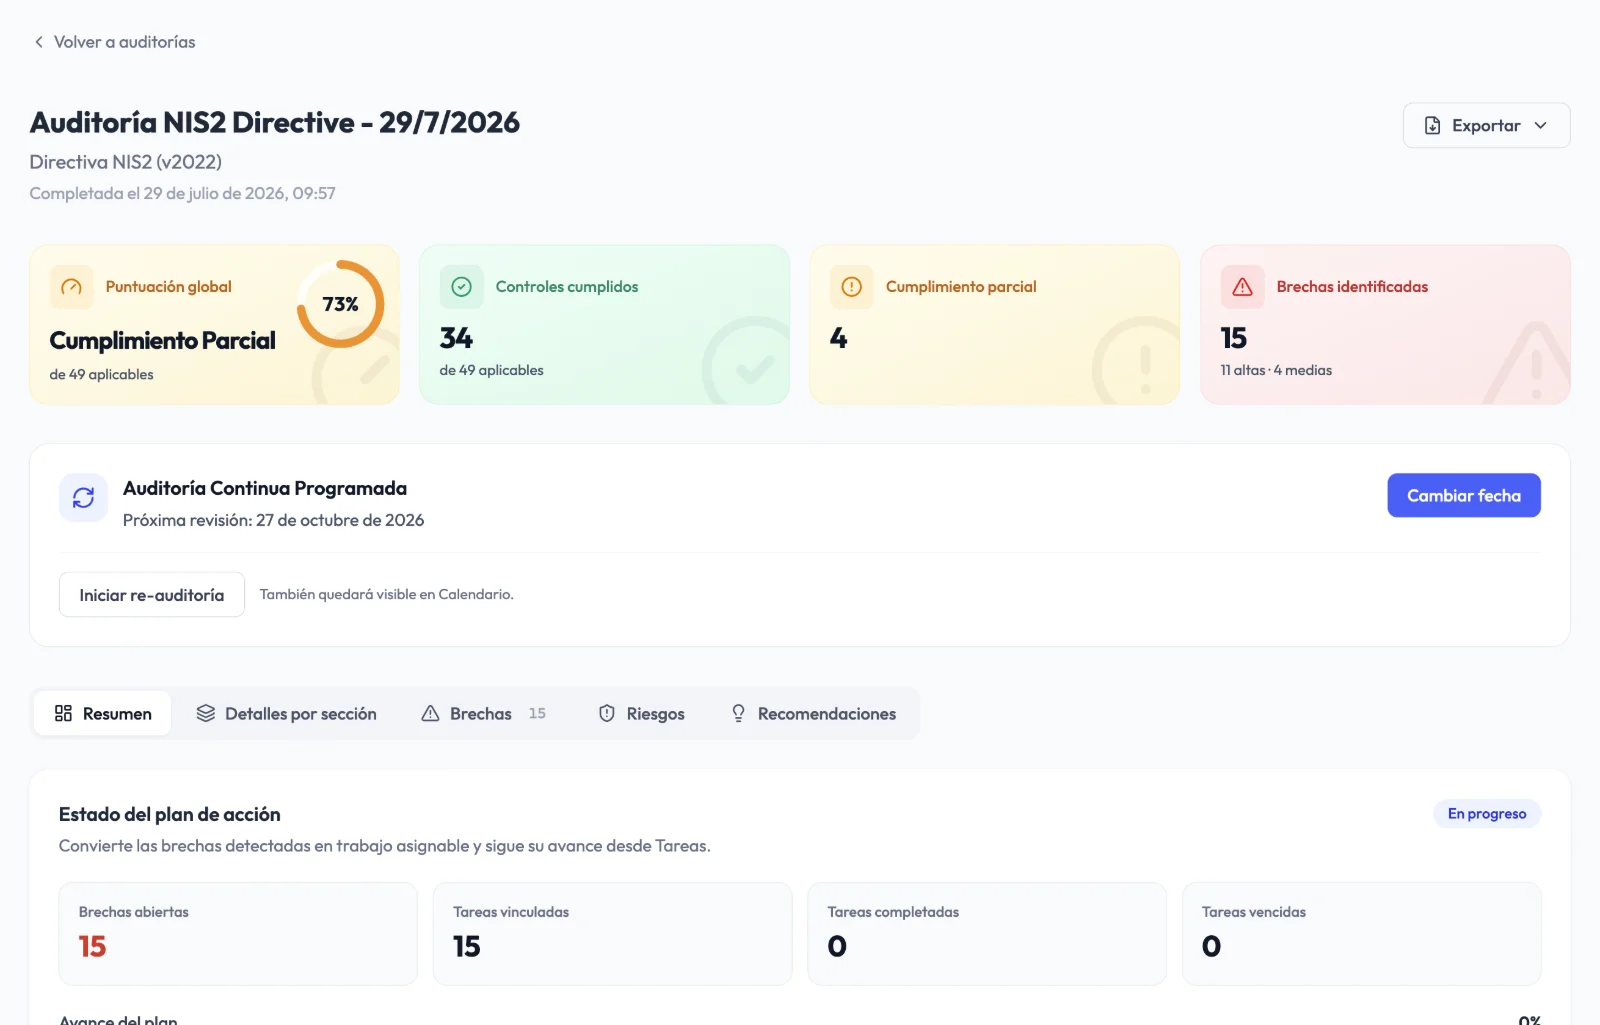
  1. 01 · Valutare

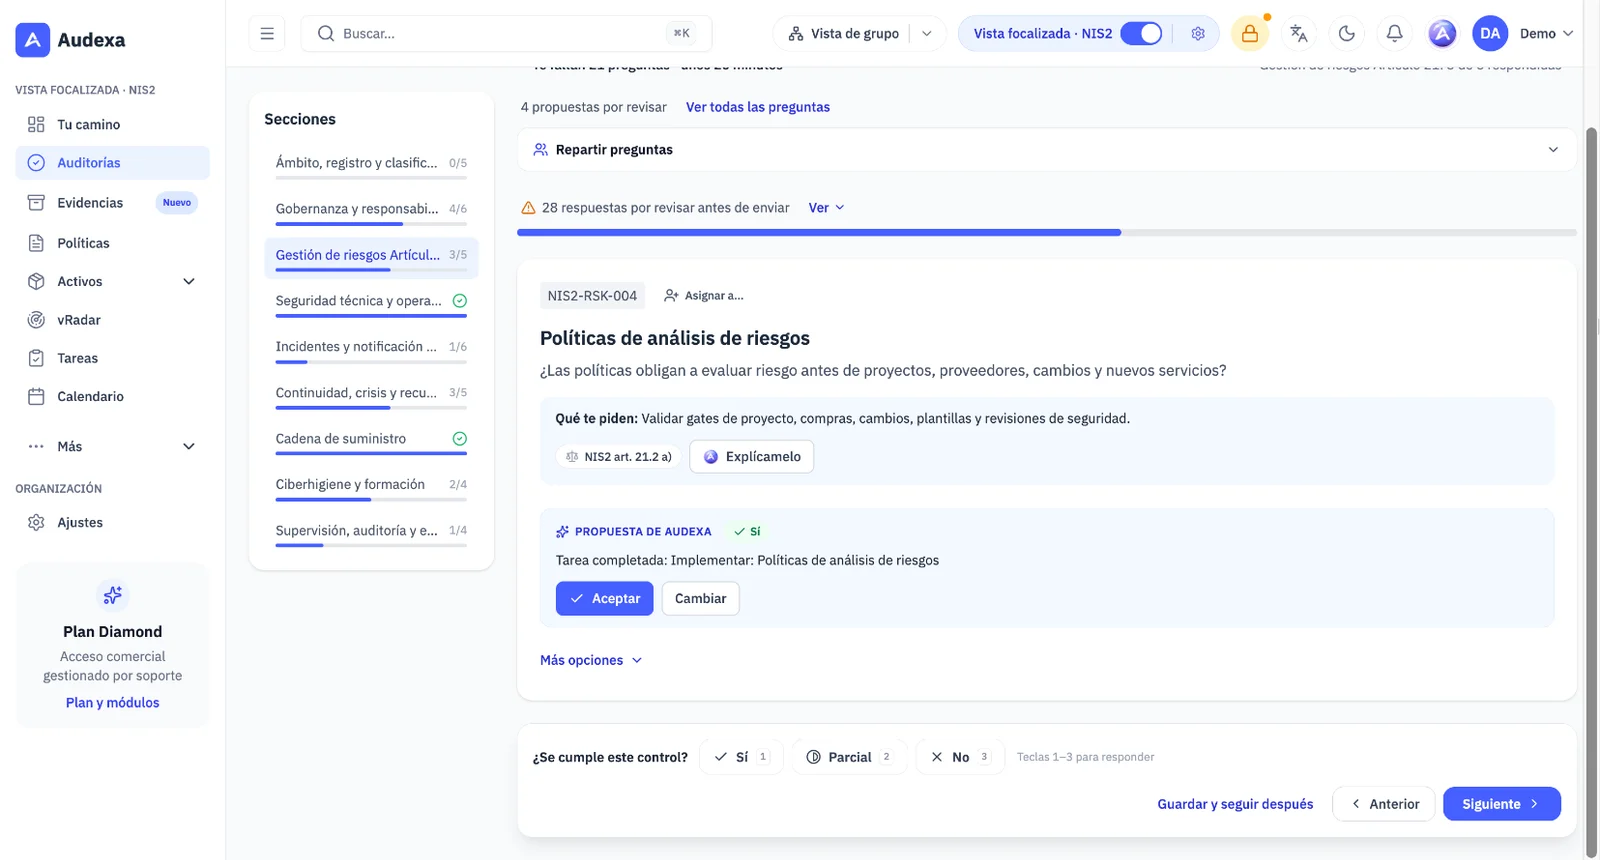
    Valuta con una guida, controllo per controllo

    Scegli il framework e il perimetro. Ogni controllo include una guida all’interpretazione ed evidenze suggerite, e alla fine ottieni un punteggio che puoi difendere.

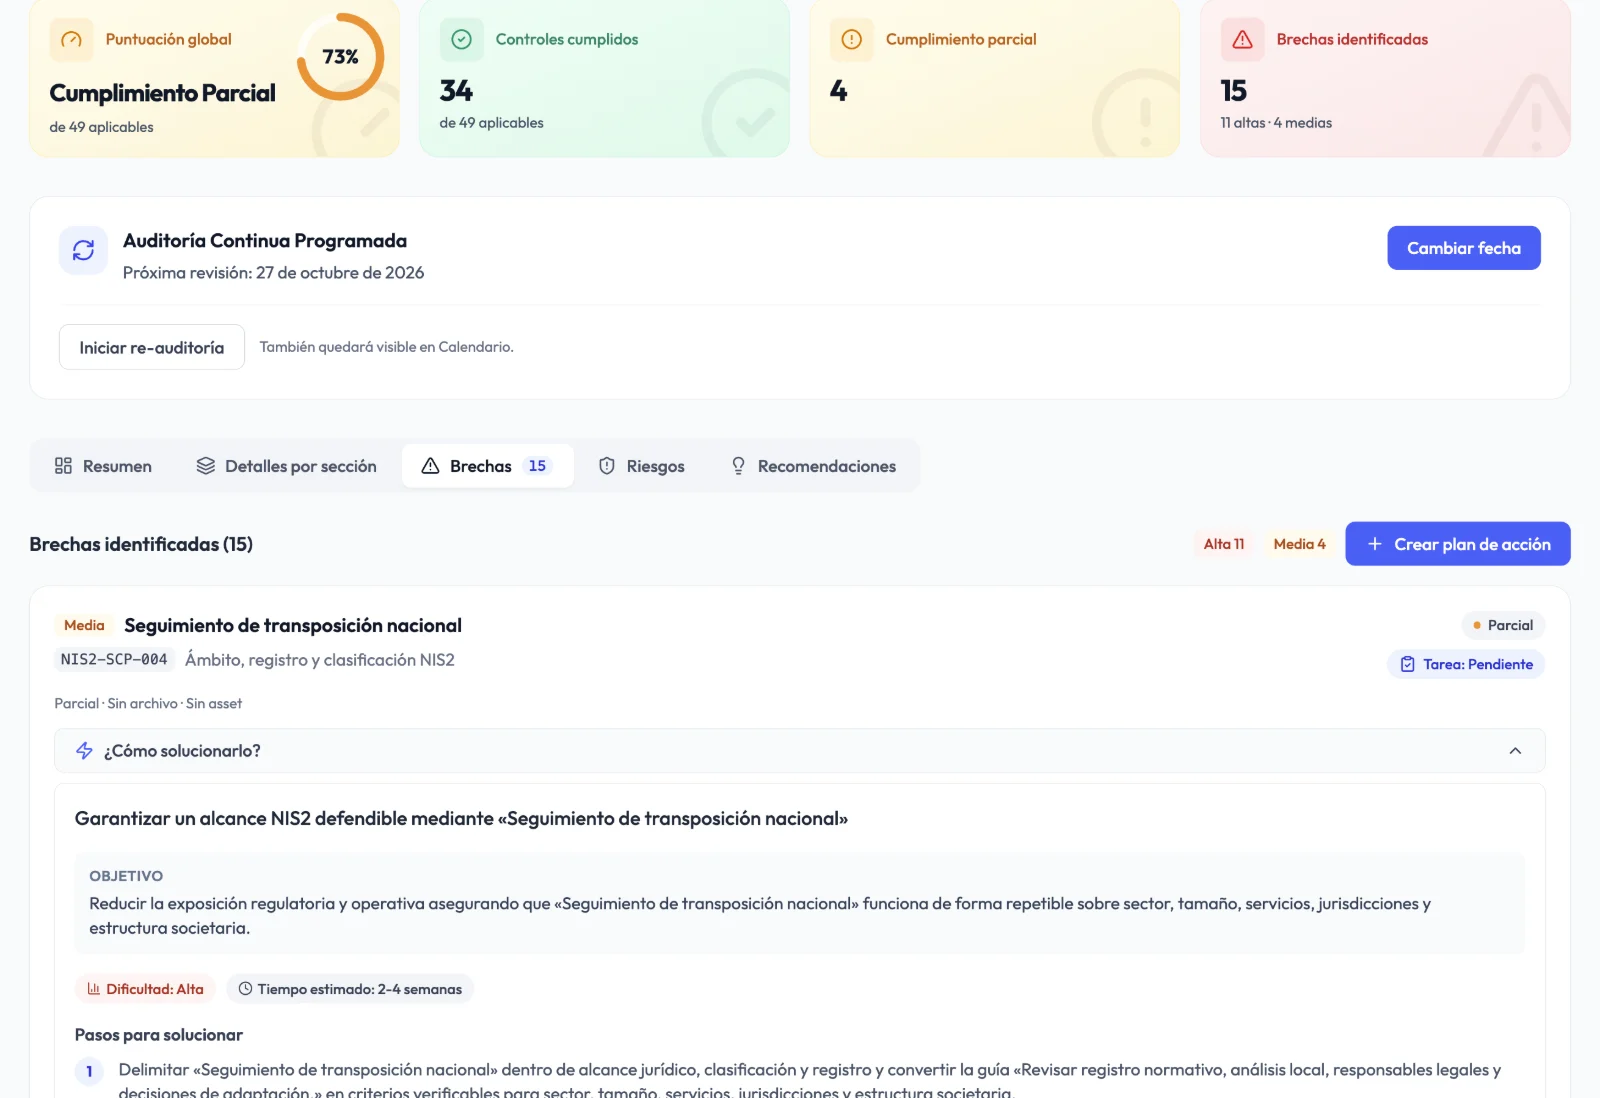
  2. 02 · Rilevare

    Individua lacune e rischi

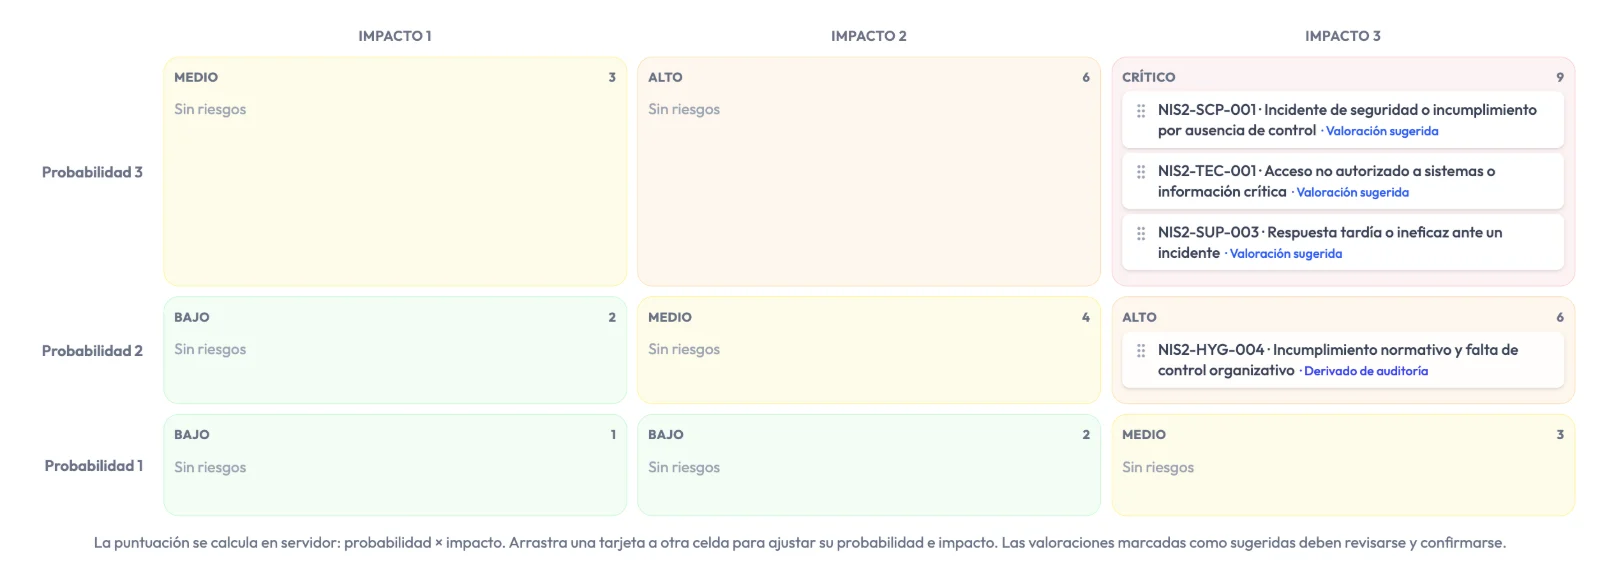
    Le lacune vengono ordinate per gravità e trasformate in rischi con probabilità e impatto, pronti perché la direzione decida il trattamento.

  3. 03 · Correggere

    Correggi con un responsabile

    Ogni lacuna diventa un’attività con un responsabile, passaggi consigliati e l’evidenza attesa.

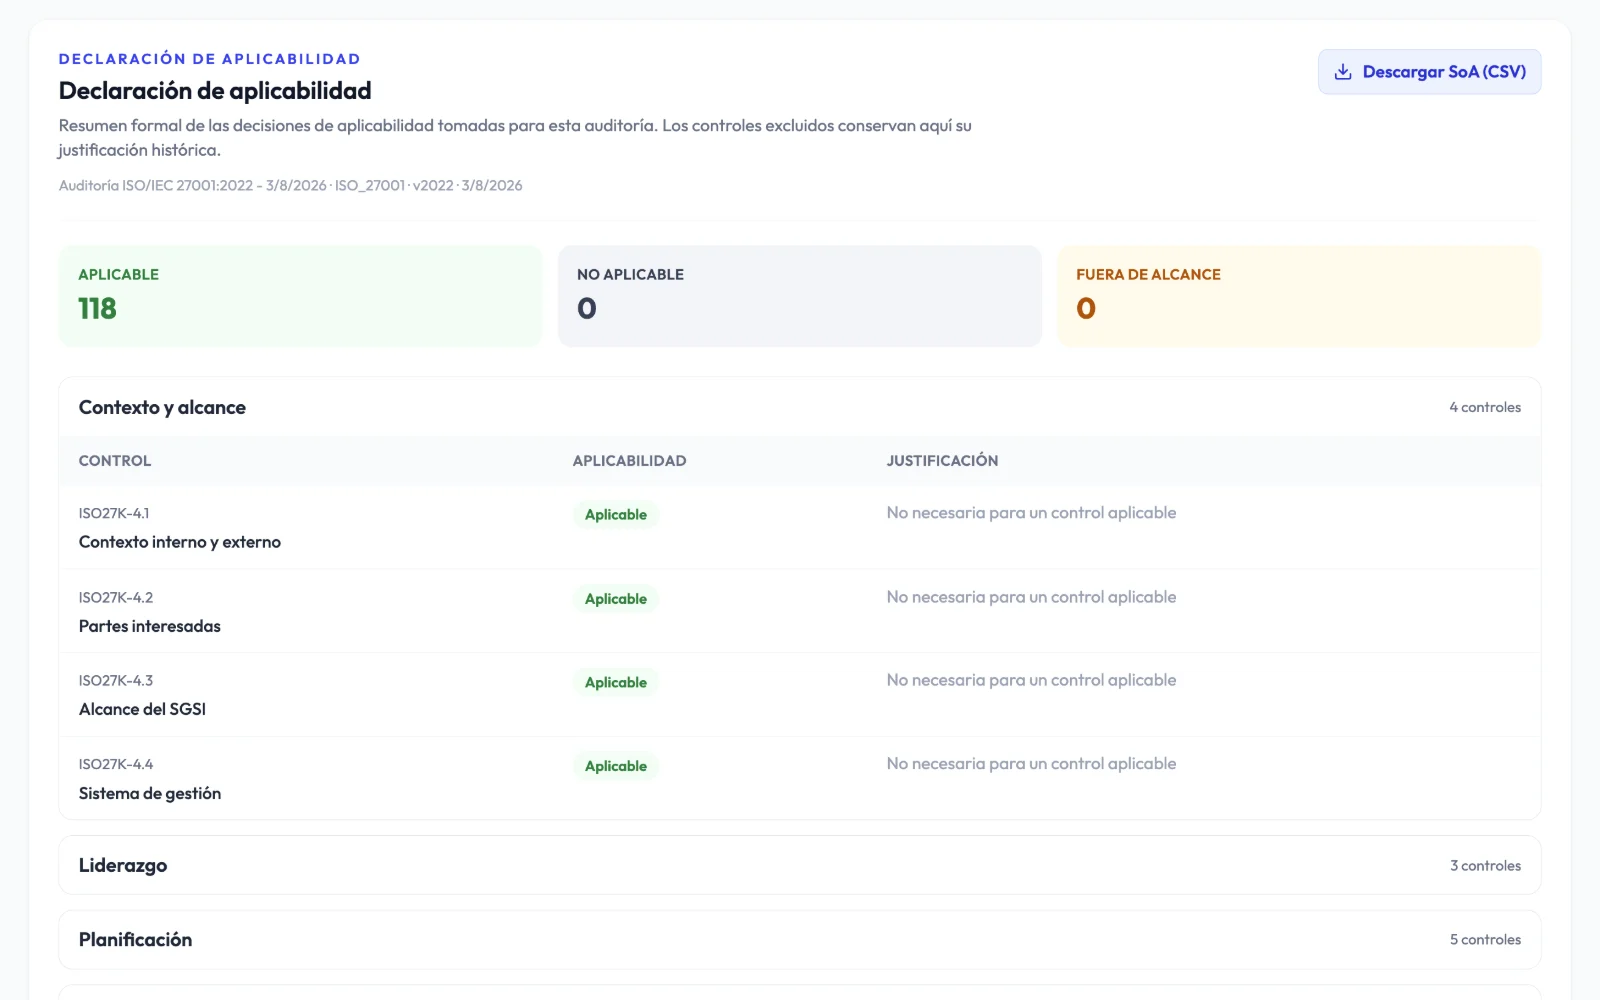
  4. 04 · Dimostrare

    Dimostralo a chi lo chiede

    Dichiarazione di applicabilità, pacchetto di evidenze approvate e report per direzione e auditor, in PDF, Excel o Word.

Piattaforma

Tutto ciò su cui si regge il tuo programma di compliance, in un unico posto.

Policy, rischi, asset, evidenze e governance dell’IA collegati ai tuoi audit, per non ripetere il lavoro tra un framework e l’altro.

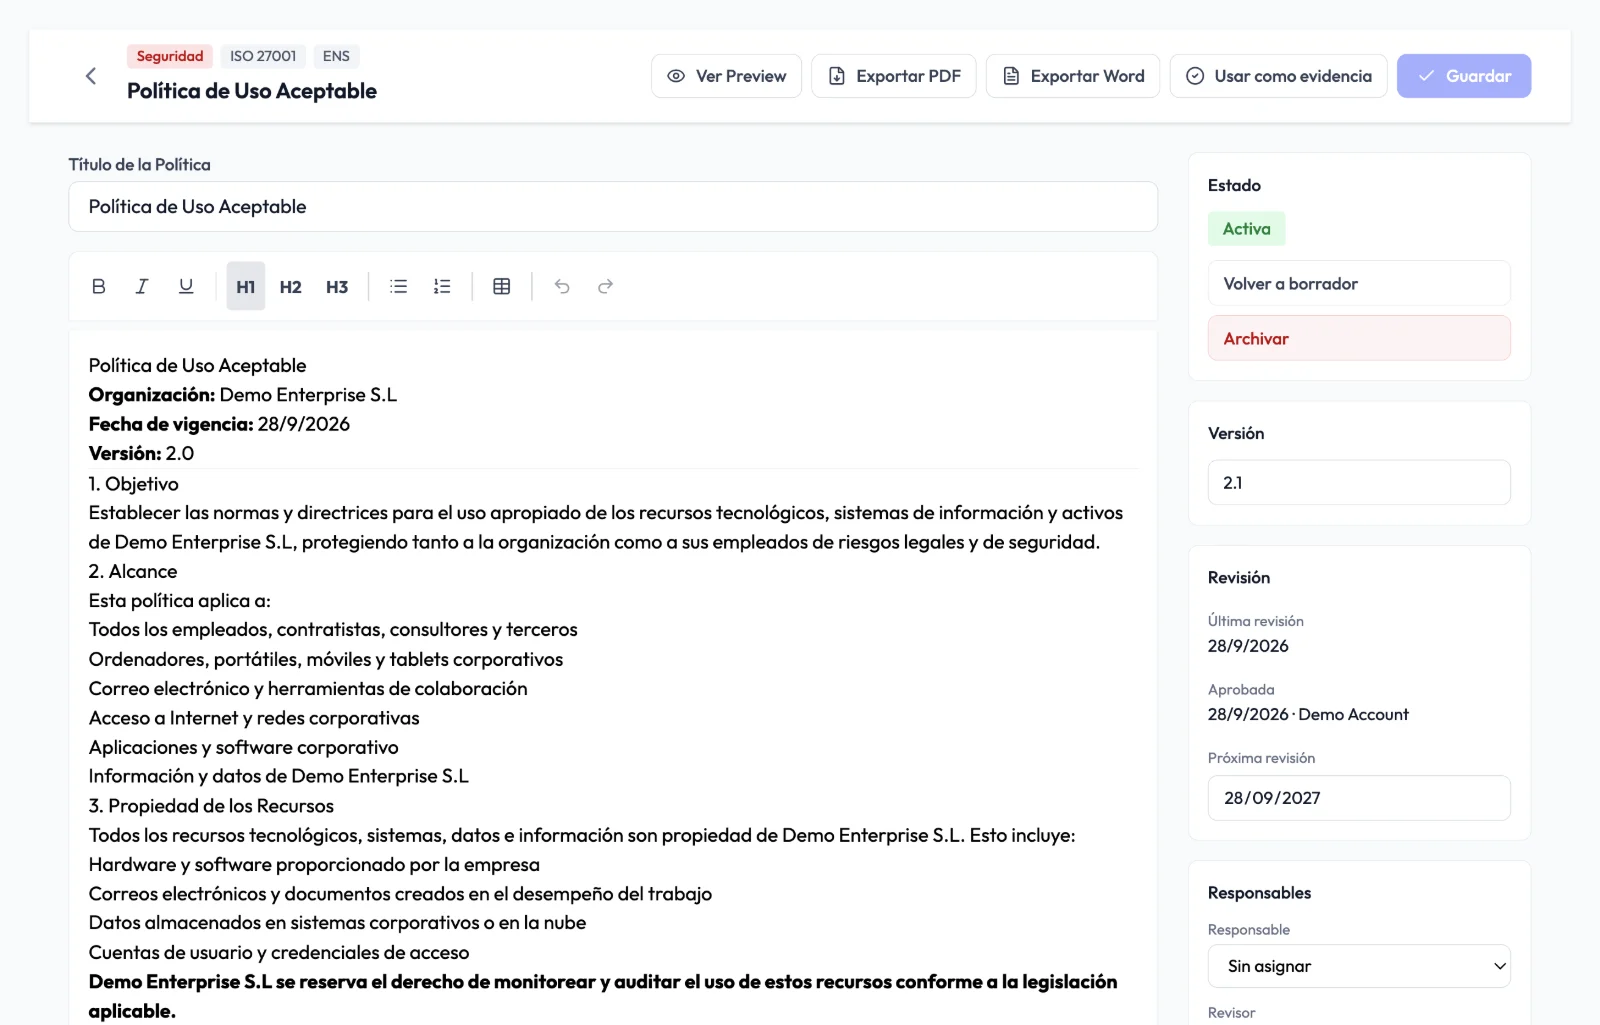
Policy e firme

67 modelli con variabili, versioni, copertura per framework e firma interna o via e-mail.

Scopri di più

Trattamento del rischio

Rischi derivati dalle lacune su una matrice probabilità x impatto, con approvazione firmata dalla direzione.

Scopri di più

Inventario degli asset

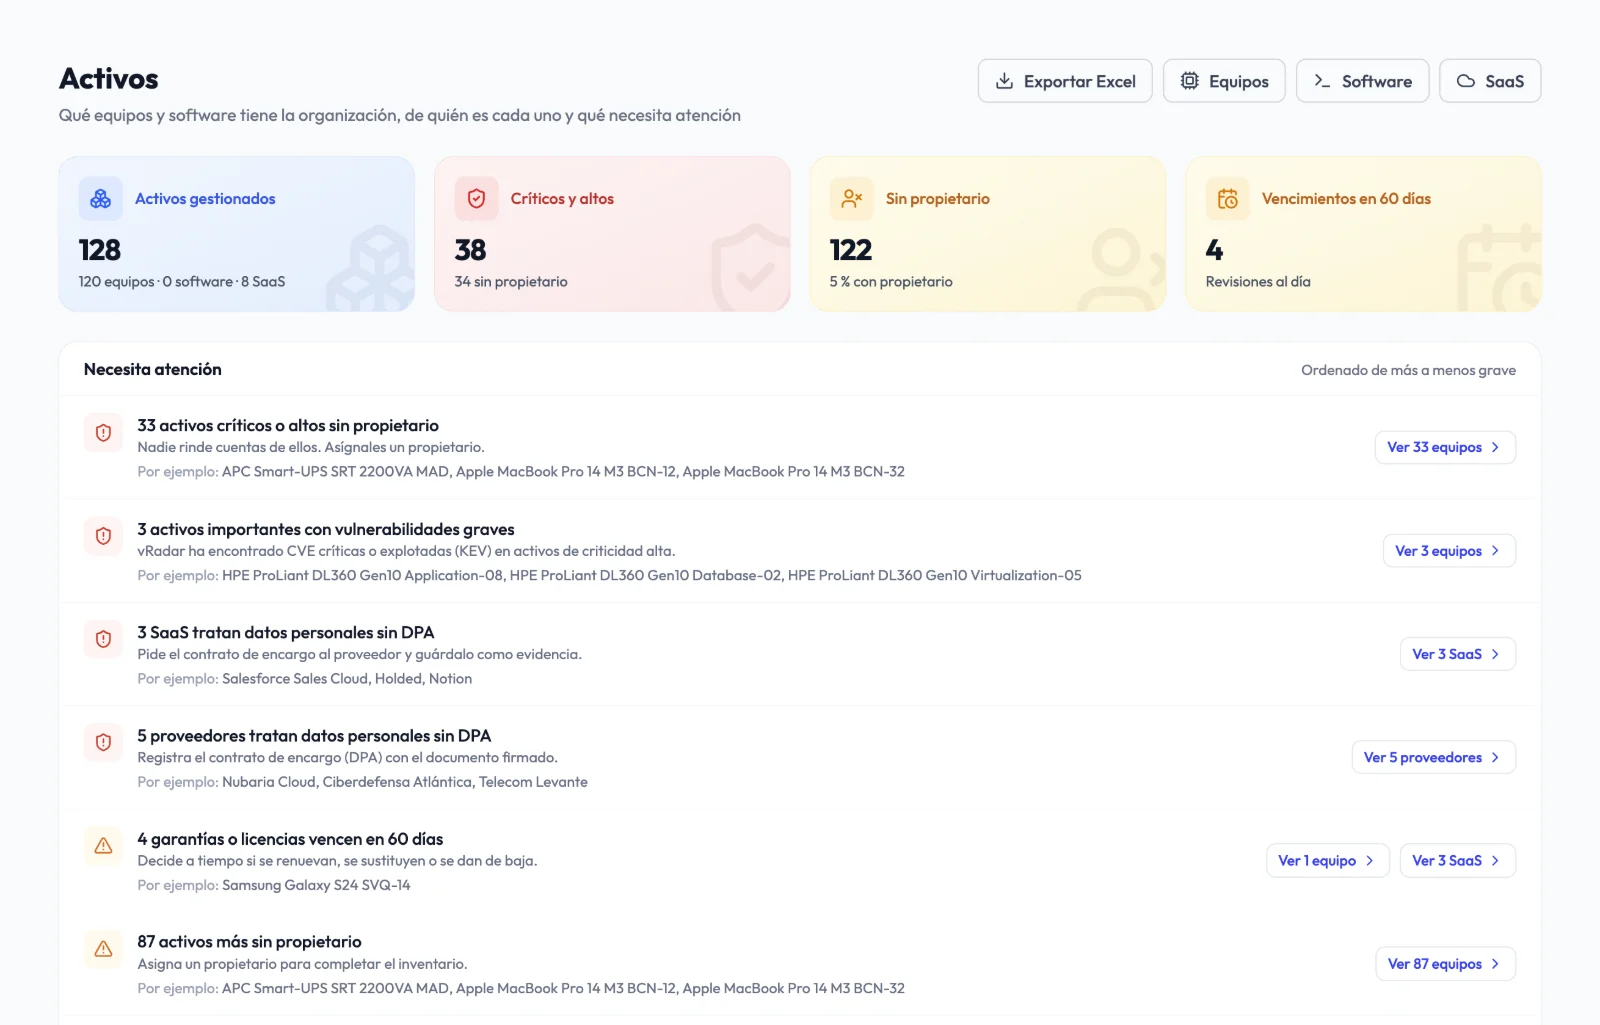
Dispositivi, software, SaaS, fornitori e contratti con responsabili, revisioni periodiche e avvisi di rinnovo.

Scopri di più

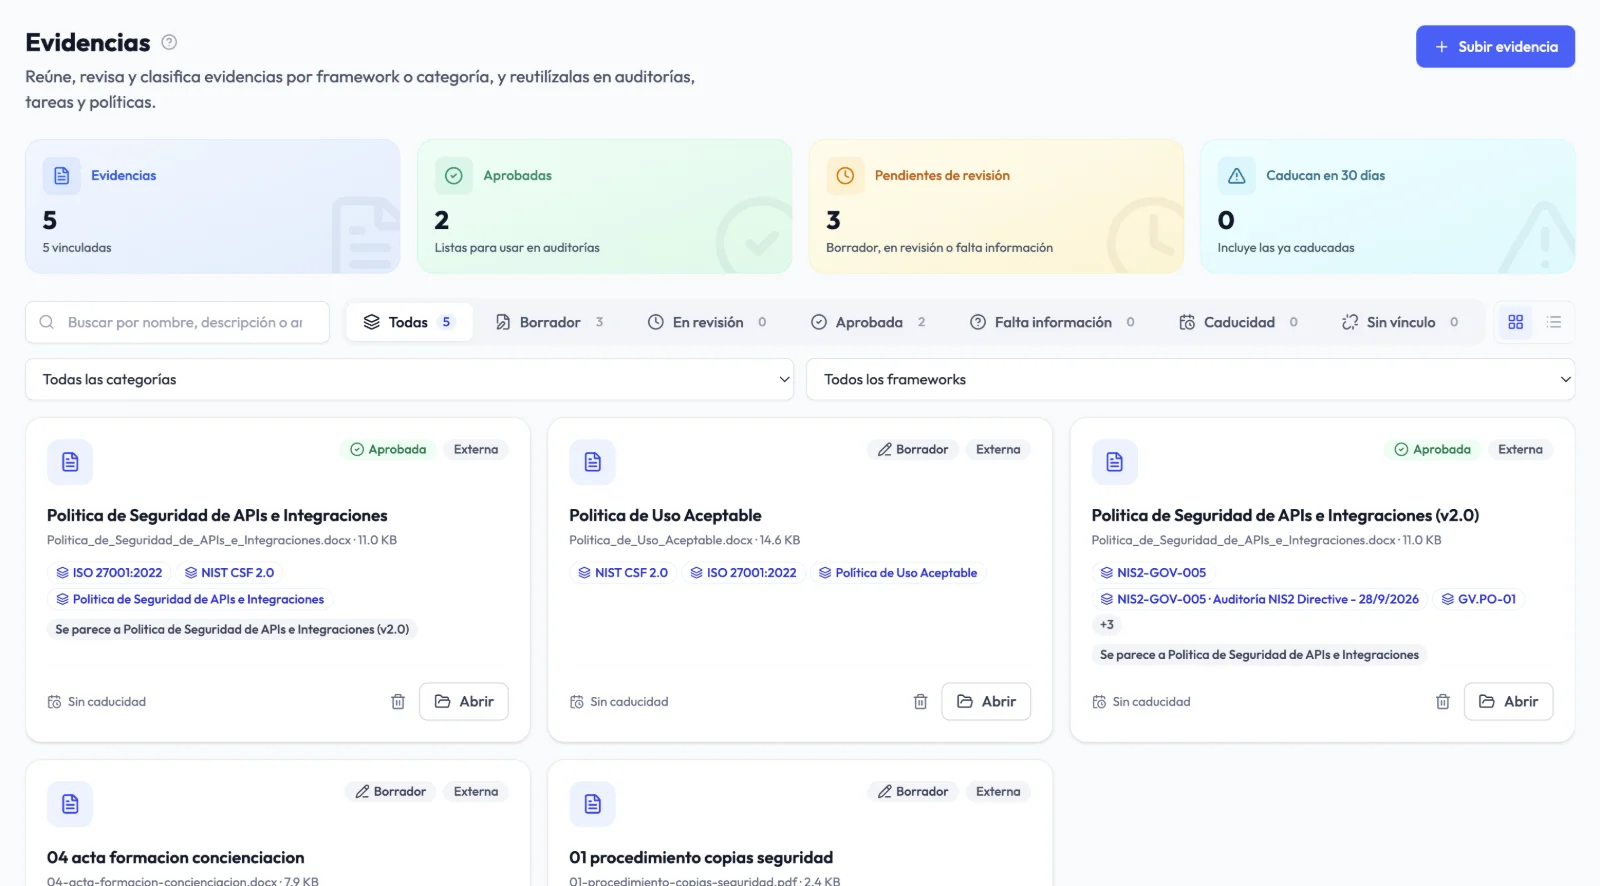
Archivio delle evidenze

Evidenze riservate con responsabili, revisioni, scadenza e cronologia, riutilizzabili tra controlli e framework.
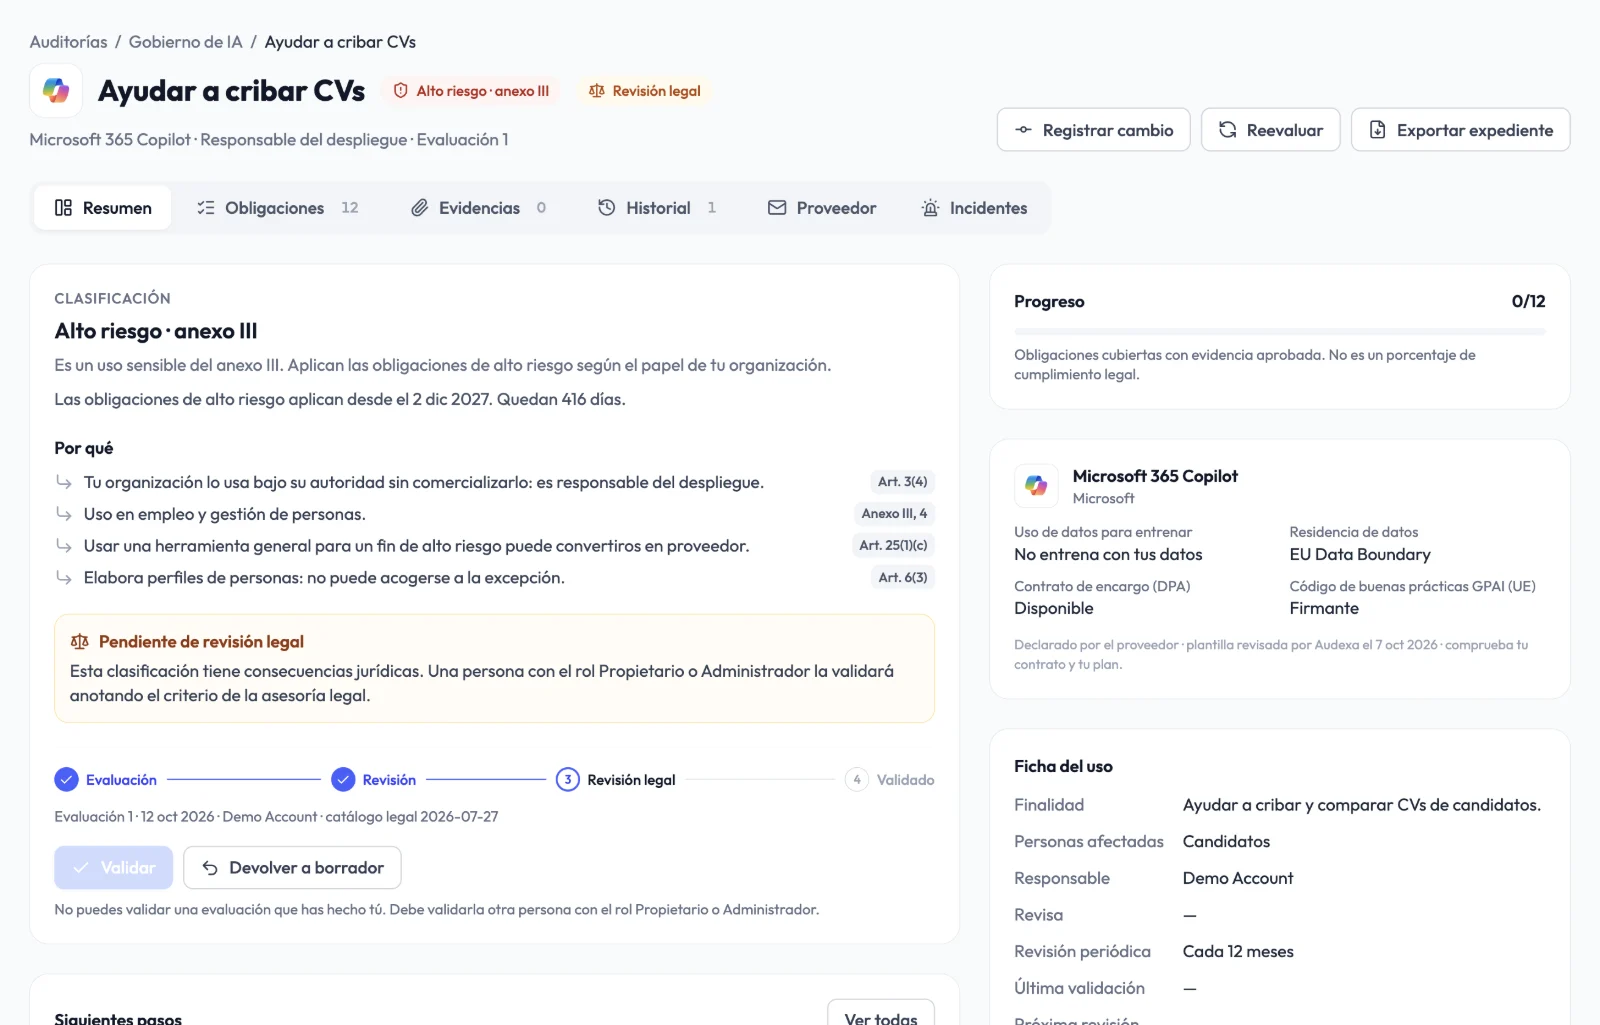
Governance dell'IA

Registra gli utilizzi dell'IA, classificali secondo l'AI Act europeo e monitora gli obblighi con le relative evidenze.

Scopri di più
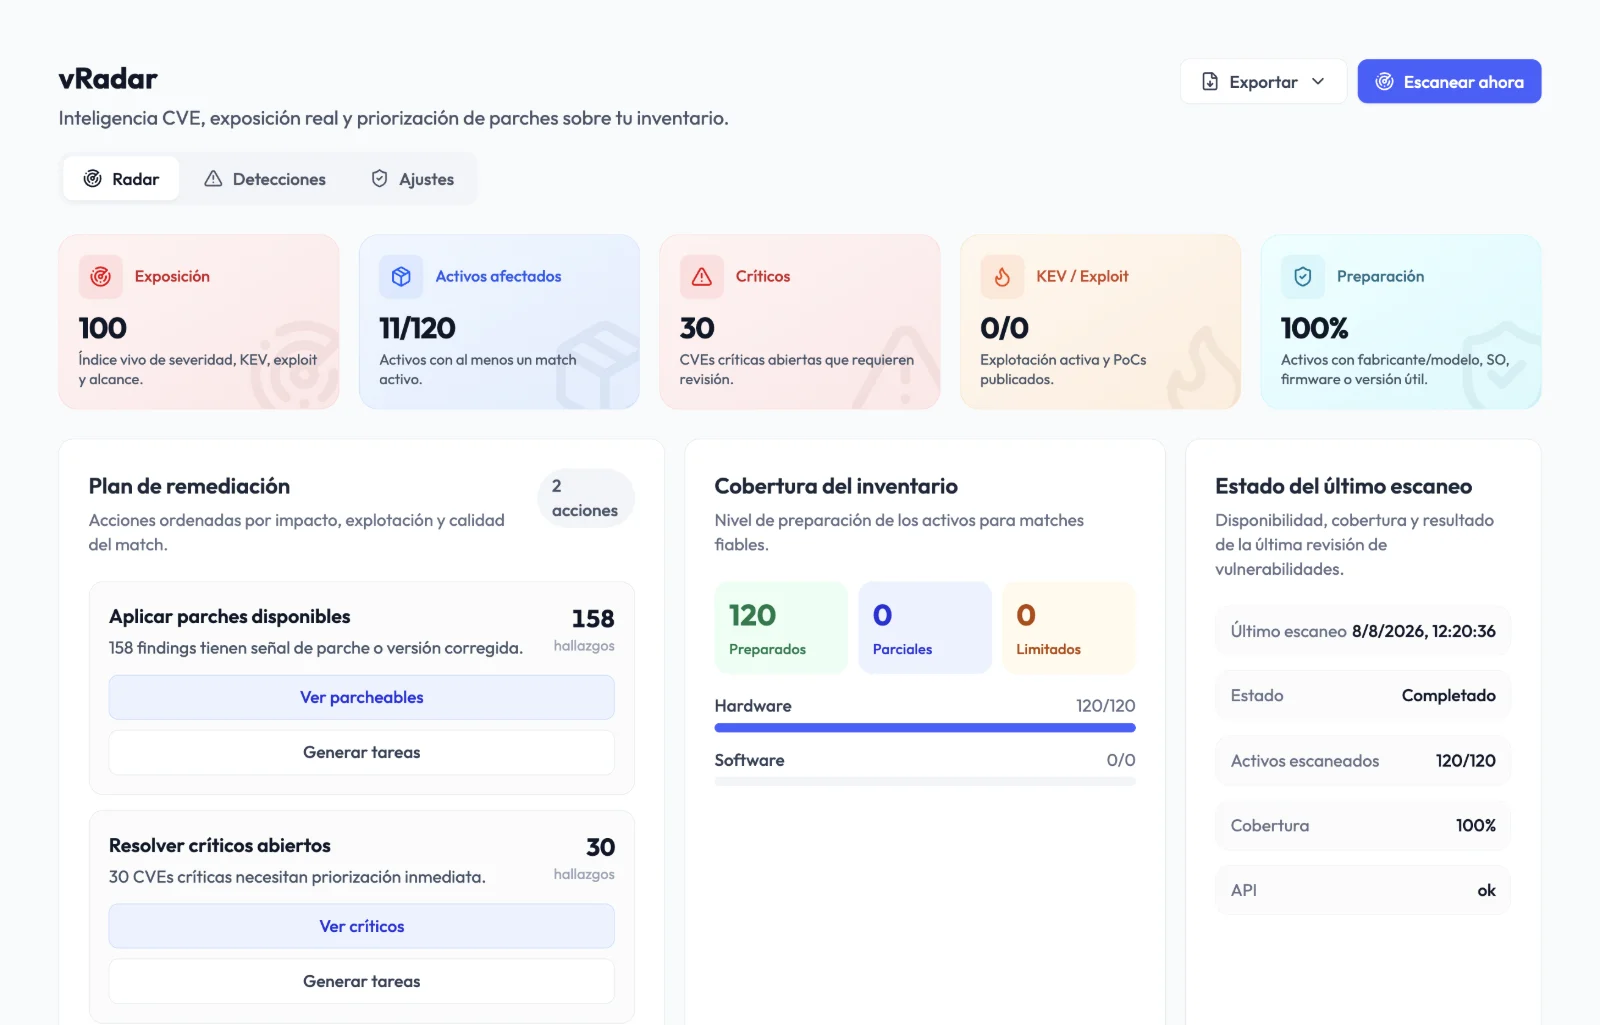
Intelligence CVE vRadar

Dai priorità all'esposizione reale con CVE, CVSS, EPSS, KEV, PoC e segnali degli asset.
E inoltre

  • Audit continuo Eredita le risposte precedenti e monitora l'evoluzione nel tempo.
  • Dai rilievi alla remediation Crea attività da lacune o rilievi CVE con rischio, responsabile, passaggi ed evidenze attese.
  • Report esecutivi + tecnici Sintesi per la direzione e pacchetti tecnici in PDF, Excel e Word, in 5 lingue.
  • Calendario della compliance Tieni traccia di audit, rinnovi e scadenze chiave della compliance in un'unica timeline.

Framework

22 framework con contenuti esperti, collegati tra loro.

Ogni controllo include una guida all’interpretazione, evidenze suggerite e passaggi di remediation. Grazie alle corrispondenze, ciò che dimostri per un framework viene riutilizzato in quelli collegati.

Mappa delle corrispondenze

22 framework 1.763 controlli 2.543 corrispondenze

61 122 43 130 53 48 68 60 78 61 121 80 58 72 135 57 49 46 54 42 77 44 58 54 43 92 70 63 113 35 56 61 85 43 111 48 52 ISO 27001 118 controlli ENS 175 controlli NIS2 49 controlli GDPR 52 controlli ISO 42001 94 controlli ISO 14001 56 controlli ISO 9001 83 controlli ISO 22301 77 controlli SOC 2 61 controlli NIST CSF 2.0 106 controlli DORA 81 controlli CRA 67 controlli ISO 27017 64 controlli ISO 27018 129 controlli ISO 27701 73 controlli LOPDGDD e LSSI 48 controlli EU AI Act 93 controlli ISO 45001 65 controlli ISO 20000-1 75 controlli ISO 37301 / UNE 19601 68 controlli Whistleblowing 61 controlli TPRM 68 controlli

Passa il mouse o tocca un framework · I numeri indicano le coppie di controlli correlati

  • ISO 27001 – NIS2: 61
  • ISO 27001 – ENS: 122
  • ISO 27001 – GDPR: 43
  • ISO 27001 – NIST CSF 2.0: 130
  • ISO 27001 – ISO 9001: 53
  • ISO 27001 – ISO 14001: 48
  • ISO 27001 – DORA: 68
  • ISO 27001 – TPRM: 60
  • ISO 27001 – ISO 42001: 78
  • ISO 27001 – ISO 22301: 61
  • ISO 27001 – ISO 27018: 121
  • ISO 27001 – ISO 27017: 80
  • ISO 27001 – ISO 27701: 58
  • ISO 27001 – ISO 20000-1: 72
  • ISO 27001 – SOC 2: 135
  • ISO 27001 – CRA: 57
  • ISO 14001 – ISO 9001: 49
  • DORA – ISO 22301: 46
  • DORA – NIS2: 54
  • DORA – TPRM: 42
  • NIS2 – ENS: 77
  • NIS2 – CRA: 44
  • ISO 42001 – ISO 9001: 58
  • ISO 27018 – GDPR: 54
  • ISO 27017 – ISO 27018: 43
  • ISO 27701 – GDPR: 92
  • ISO 27701 – ISO 27018: 70
  • LOPDGDD e LSSI – GDPR: 63
  • EU AI Act – ISO 42001: 113
  • EU AI Act – GDPR: 35
  • ISO 45001 – ISO 9001: 56
  • ISO 45001 – ISO 14001: 61
  • ISO 20000-1 – ISO 9001: 85
  • ISO 20000-1 – ISO 22301: 43
  • SOC 2 – NIST CSF 2.0: 111
  • ISO 37301 / UNE 19601 – Whistleblowing: 48
  • ISO 37301 / UNE 19601 – ISO 9001: 52

Sistemi di gestione

  • ISO 9001 83 controlli
  • ISO 14001 56 controlli
  • ISO 45001 65 controlli
  • ISO 20000-1 75 controlli
  • ISO 22301 77 controlli

Percorso personalizzato

Ruoli diversi, un unico livello di esecuzione della conformità.

Porta avanti la compliance senza creare un nuovo reparto

Difficoltà attuale: Hai bisogno di visibilità, controllo del budget ed esecuzione prevedibile senza aggiungere costi di consulenza.

Con Audexa: Audexa centralizza framework, rischi, report e remediation in un unico livello operativo.

Cosa cambia

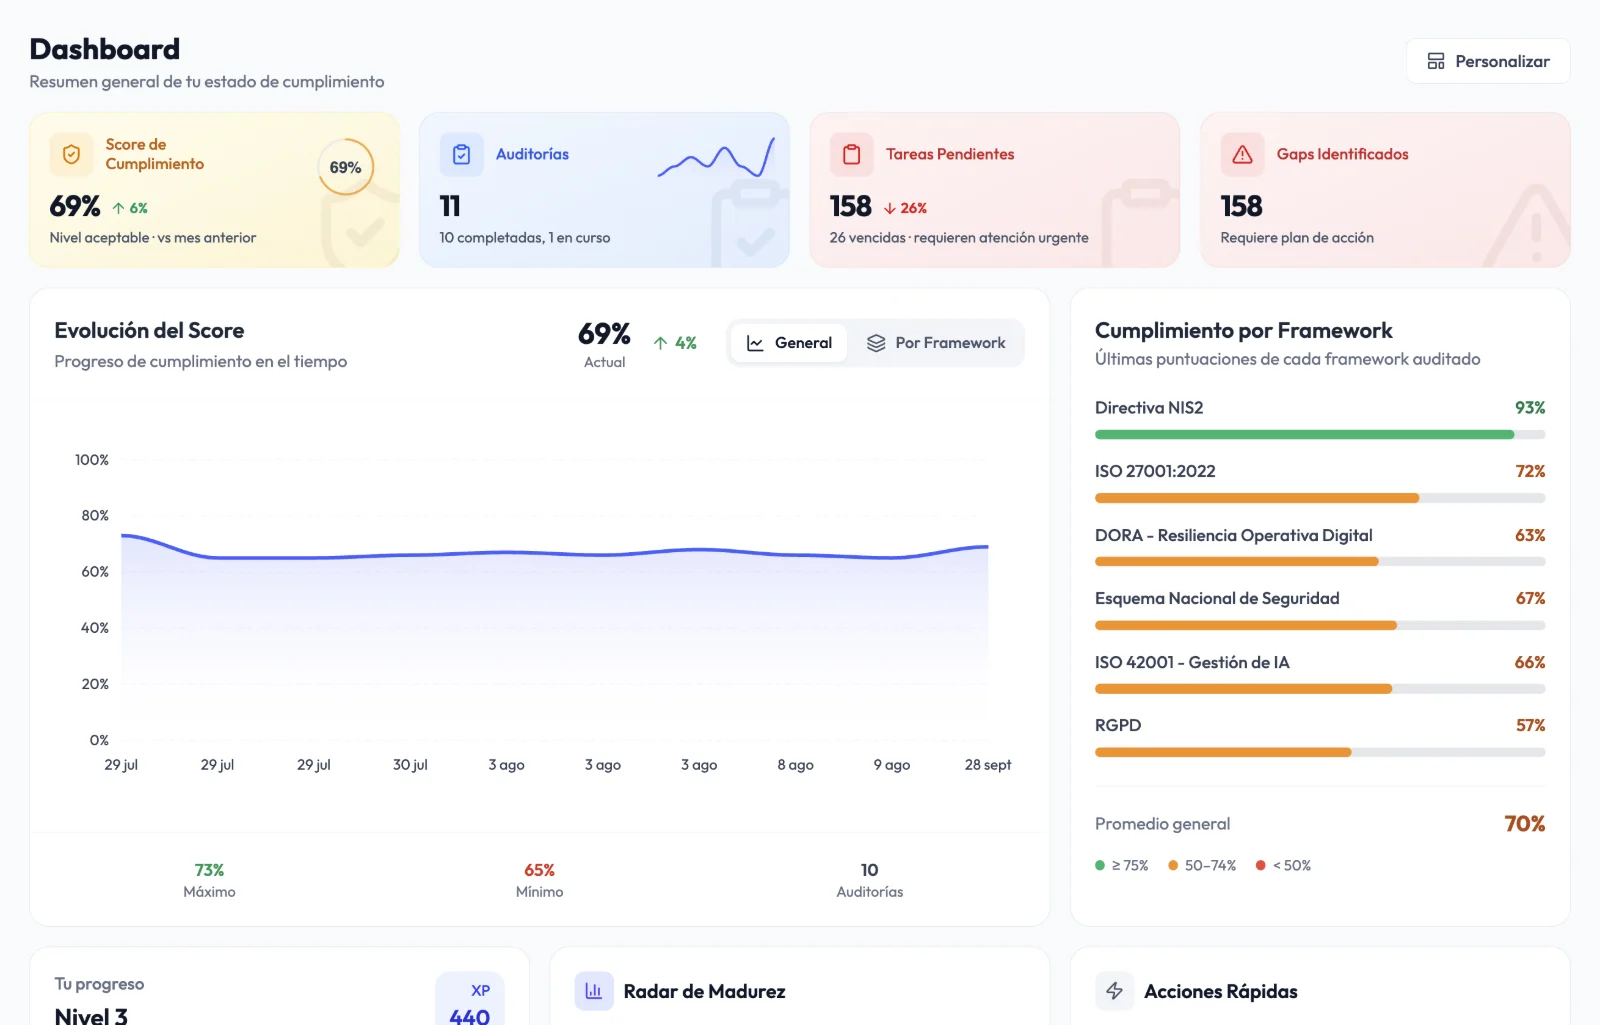
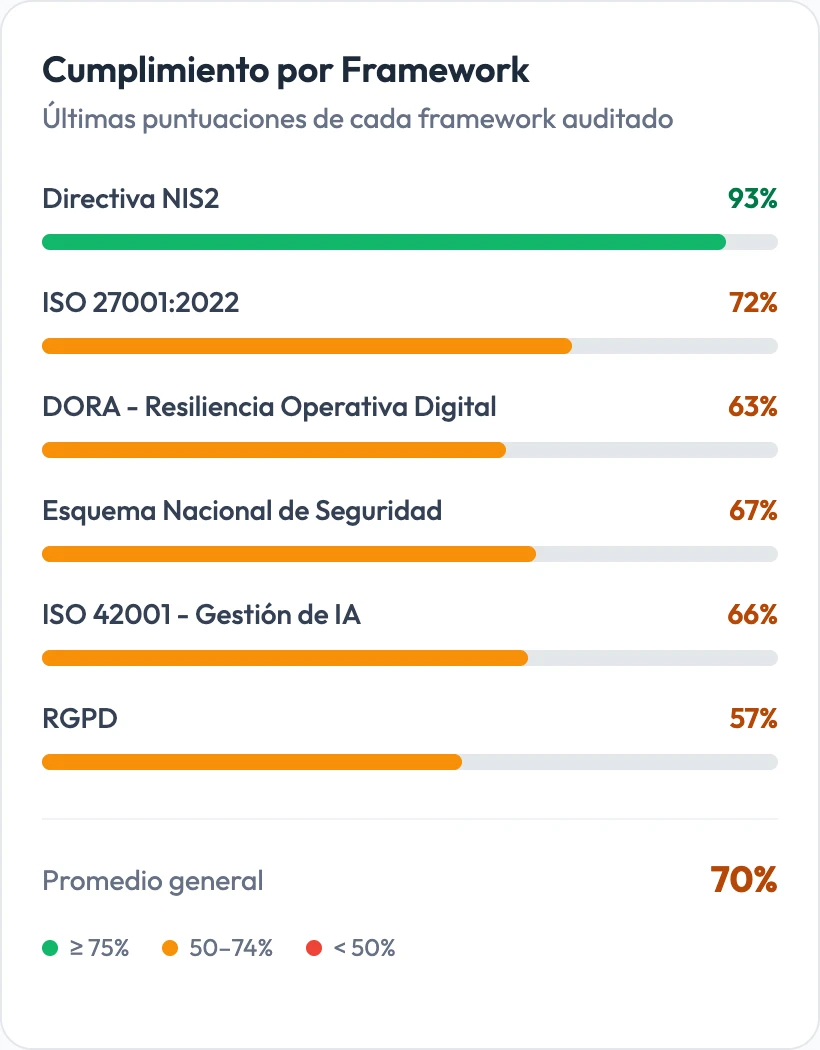
Un'unica dashboard per ogni framework, rischio e scadenza

Cosa migliora nei primi 30 giorni

  • Controlli e responsabili consolidati in un'unica dashboard
  • Istantanea esecutiva settimanale senza diapositive manuali
  • Roadmap prevedibile per NIS2, ENS, ISO e rischio di vulnerabilità

Costi e controllo

Cosa cambia rispetto a dipendere da una consulenza.

Ambito Consulenza tradizionale Con Audexa
Tempo per il primo audit Settimane di interviste e preparazione Lo stesso giorno
Prevedibilità dei costi Ambito di consulenza variabile Piani a livelli con un’offerta fissa
Lavoro tra framework Ogni framework parte da zero 2.543 corrispondenze per riutilizzare le evidenze
Visibilità delle vulnerabilità Scanner e fogli di calcolo separati Intelligence CVE collegata all’inventario
Ciclo di vita delle policy Documenti statici Modelli, variabili, versioni e firma
Conoscenza del programma Se ne va a fine progetto Resta nella tua piattaforma, con lo storico

Piani

Trova il punto di partenza giusto per il tuo programma di conformità.

Free

Prova Audexa con un audit ISO 27001 gratuito.

  • 1 audit ISO 27001 gratuito
  • Accesso alla piattaforma
  • 1 report esecutivo (PDF)
  • Attività dell'audit
  • Dashboard di conformità
Inizia gratuitamente

Core

Per iniziare con i flussi essenziali di conformità.

  • 5 audit / mese
  • NIS2, ISO 27001 ed ENS
  • Report tecnici (PDF / Excel)
  • Dichiarazione di applicabilità e statistiche
  • Matrice dei rischi e dossier dei rischi accettati
  • 20 asset per sezione
  • 1 utente
Richiedi una demo

Diamond

Per le organizzazioni che necessitano del livello completo di conformità.

  • Audit illimitati · tutti i 22 framework
  • Tutto quanto incluso in Premium
  • Intelligence sull'esposizione CVE con vRadar
  • Asset e utenti illimitati
  • Più capacità per Aude e per l'API
  • 2FA obbligatoria
Richiedi una demo
Vedi il confronto completo dei piani

Sicurezza e integrazioni

Si collega ai tuoi strumenti e protegge le tue informazioni.

Audexa si integra con gli strumenti che usi già e applica controlli di accesso e sui file pensati per informazioni sensibili.

Integrazioni

  • Microsoft Entra ID

    Single sign-on (SSO) con il tuo account aziendale.
  • NinjaOne

    Sincronizza dispositivi e software con l’inventario degli asset.

  • SentinelOne

    Porta nell’inventario gli endpoint protetti dai tuoi agenti.

  • Jira Cloud

    Crea issue in Jira a partire dalle attività di remediation (Premium e Diamond).

  • API e MCP

    Collega i tuoi strumenti e assistenti IA, con i permessi che imposti su ogni chiave (Premium e Diamond).

Sicurezza della piattaforma

  • Autenticazione a due fattori (2FA)

    Via email o app di autenticazione. Obbligatoria in Diamond.

  • Ruoli e permessi

    Ognuno lavora con il proprio ruolo: proprietario, amministratore, editor, lettore o membro.

  • Firme con impronta

    Policy e rischi accettati vengono firmati con un’impronta SHA-256 della versione approvata.

  • File privati

    Evidenze e allegati privati, con download autenticato e blocco dei file con malware evidente.

  • Dati isolati per organizzazione

    Ogni organizzazione lavora nel proprio spazio e le credenziali delle integrazioni sono conservate cifrate.

  • Dati nell’Unione europea

    Database e backup a Barcellona; evidenze e allegati a Parigi.

Domande frequenti

Risposte alle principali domande sull'adozione.

Dove sono ospitati i nostri dati e come vengono protetti?

Audexa funziona su un'infrastruttura UE con flussi di dati crittografati e accesso basato sui ruoli. La cronologia delle attività rimane tracciabile per la revisione di audit interni ed esterni.

Quanto tempo richiede l'implementazione?

La maggior parte dei team avvia il primo audit guidato lo stesso giorno e completa la valutazione iniziale in meno di 60 minuti.

Quale supporto è incluso dopo l'onboarding?

Tutti i piani includono il supporto del prodotto. Le chiamate periodiche con esperti e il supporto avanzato sono disponibili separatamente con il piano di supporto Enterprise.

Possiamo provare Audexa prima di impegnarci?

Sì. Il piano Free include un audit ISO 27001, un report esecutivo in PDF e l'accesso alla piattaforma per poter convalidare l'idoneità prima della scalabilità.

C’è un impegno a lungo termine?

Dipende dal contratto firmato e dall'accordo raggiunto caso per caso. Con un impegno più lungo possiamo offrire sconti interessanti; definiamo le condizioni con te prima della sottoscrizione.

Audexa rilascia certificati ufficiali?

Audexa prepara il pacchetto di prove e rapporti strutturati per gli organismi di certificazione. I certificati ufficiali sono emessi da revisori esterni accreditati.

Cos'è vRadar?

vRadar è il modulo di intelligenza CVE di Audexa. Collega l'inventario hardware e software con segnali di vulnerabilità come CVSS, EPSS, KEV e attività di exploit pubblico in modo che i team possano dare priorità all'esposizione reale e creare attività di riparazione.

Audexa è adatta alle società di consulenza?

Sì. Audexa aiuta le società di consulenza a gestire gli audit dei loro clienti con una metodologia guidata, corrispondenze tra framework ed esportazioni pronte per l’auditor. Se lavori con più clienti, raccontaci il tuo caso e ti proponiamo come organizzarlo.

Come gestisce Audexa le policy nel tempo?

Le policy possono essere create da modelli, personalizzate con variabili riutilizzabili, collegate alla copertura del framework, versionate automaticamente e ripristinate con piena tracciabilità.

Inizia

Parliamo delle tue priorità di conformità.

Raccontaci dove vuoi migliorare visibilità, esecuzione e controllo del rischio: ti aiuteremo a identificare il punto di partenza giusto.

  • Centralizza audit, rischi, policy, evidenze e asset in un unico livello operativo.
  • Trasforma i risultati in azioni chiare con responsabili, scadenze e tracciabilità.
  • Offri alla direzione una visione esecutiva di progressi, rischi e prossimi passi.

I campi contrassegnati con * sono obbligatori.

Utilizzeremo questi dati per rispondere alla richiesta e gestirne il seguito. Consulta la nostra informativa sulla privacy.

Compila i campi obbligatori per inviare la richiesta.

Breve dimostrazione

Panoramica guidata di un audit NIS2 (1 min)

  • Come gli audit guidati si adattano al quadro selezionato
  • In che modo le lacune e i risultati di vRadar diventano attività di correzione
  • Come policy, evidenze e report restano versionati