Nuevo Audexa 1.7: Modo foco, auditoría inteligente y Sedes y grupo

Software GRC para NIS2, DORA, ISO 27001 y ENS

Del caos de auditoría a una operación de compliance clara.

Auditorías guiadas, gestión de riesgos, caja de evidencias, políticas vivas, inventario de activos e informes para dirección para NIS2, DORA, ISO 27001, ENS, RGPD, el Reglamento de IA y más. Diseñado para sustituir procesos dependientes de consultoría por un sistema interno repetible.

1 auditoría ISO 27001 gratis para probar la plataforma22 marcos normativos y 1.763 controles guiadosPrimera auditoría guiada el mismo díaPlataforma, políticas e informes en 5 idiomas

Cumple con las principales normativas

NIS2DORAISO 27001RGPDAI ActENSISO 22301ISO 27018ISO 42001ISO 9001ISO 14001NIST CSF 2.0TPRMSOC 2ISO 27017ISO 27701ISO 45001ISO 20000-1ISO 37301 / UNE 19601LOPDGDD y LSSICyber Resilience ActCanal de denuncias (L2/2023)

Nuevo en Audexa 1.7

Audexa se centra en tu marco y crece con tu grupo.

Dos grandes novedades: Modo foco, para cumplir NIS2, DORA o ISO 27001 paso a paso, y Sedes y grupo, para llevar el cumplimiento de todas tus sedes y filiales desde un solo sitio.

Modo foco y auditoría inteligente

Solo lo que pide tu marco, con un único siguiente paso.

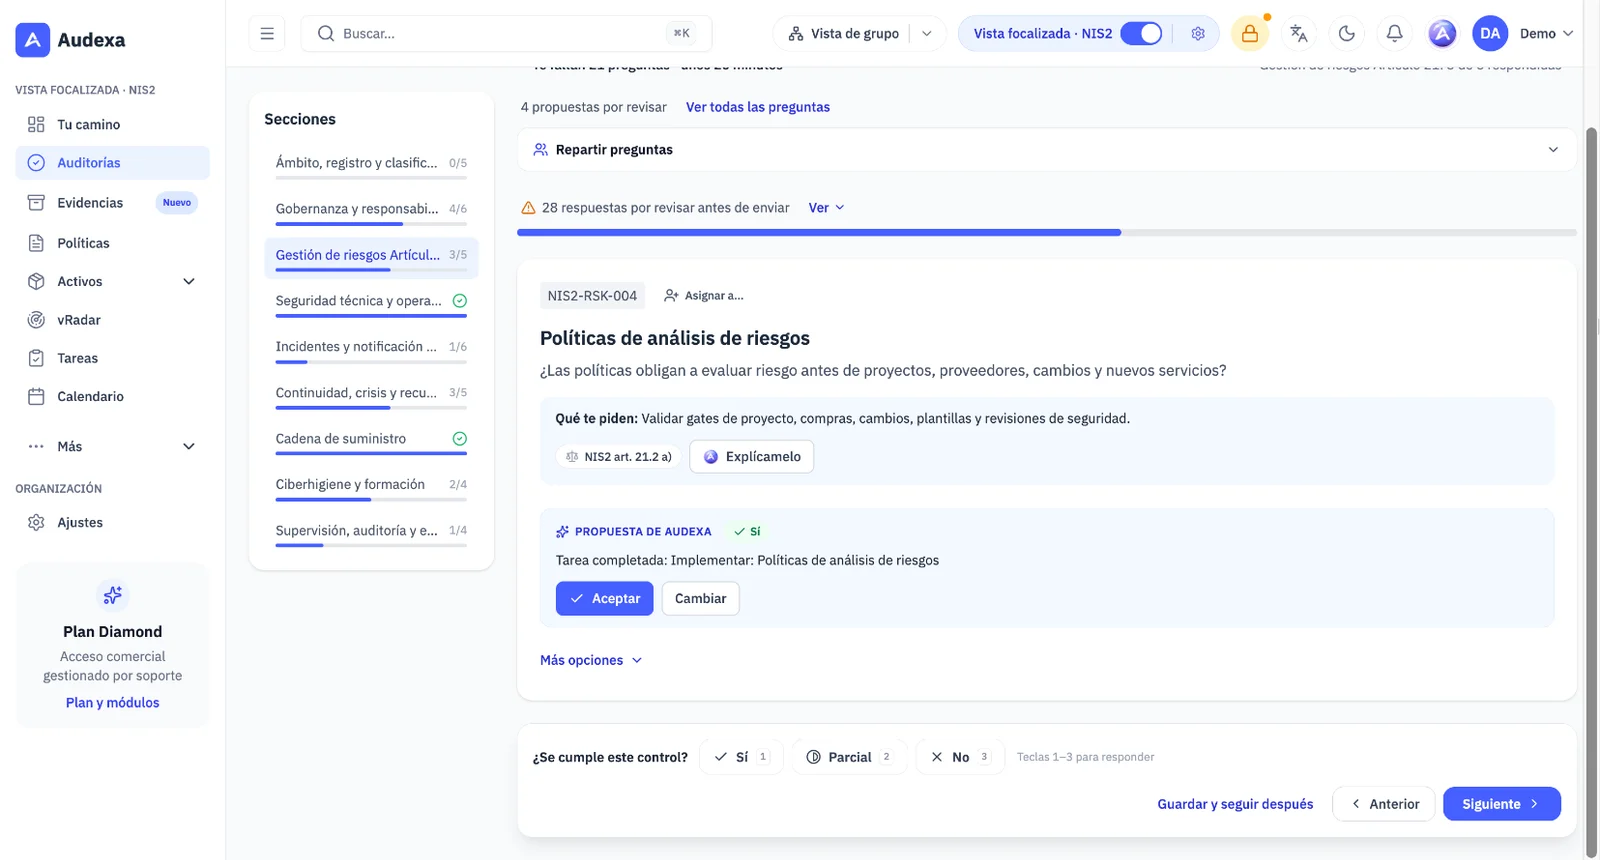
Elige el marco que quieres cumplir y Audexa se simplifica: Tu camino te dice en qué fase estás y qué hacer ahora. Al responder, Audexa propone respuestas con su fuente, enseña la referencia exacta de cada pregunta y revisa la coherencia antes de enviar.

  • Tu camino: cinco fases y un siguiente paso con su porqué y su tiempo
  • Referencia exacta: el artículo de NIS2, DORA o el ENS en cada pregunta
  • Respuestas propuestas que tú aceptas o cambias, una a una
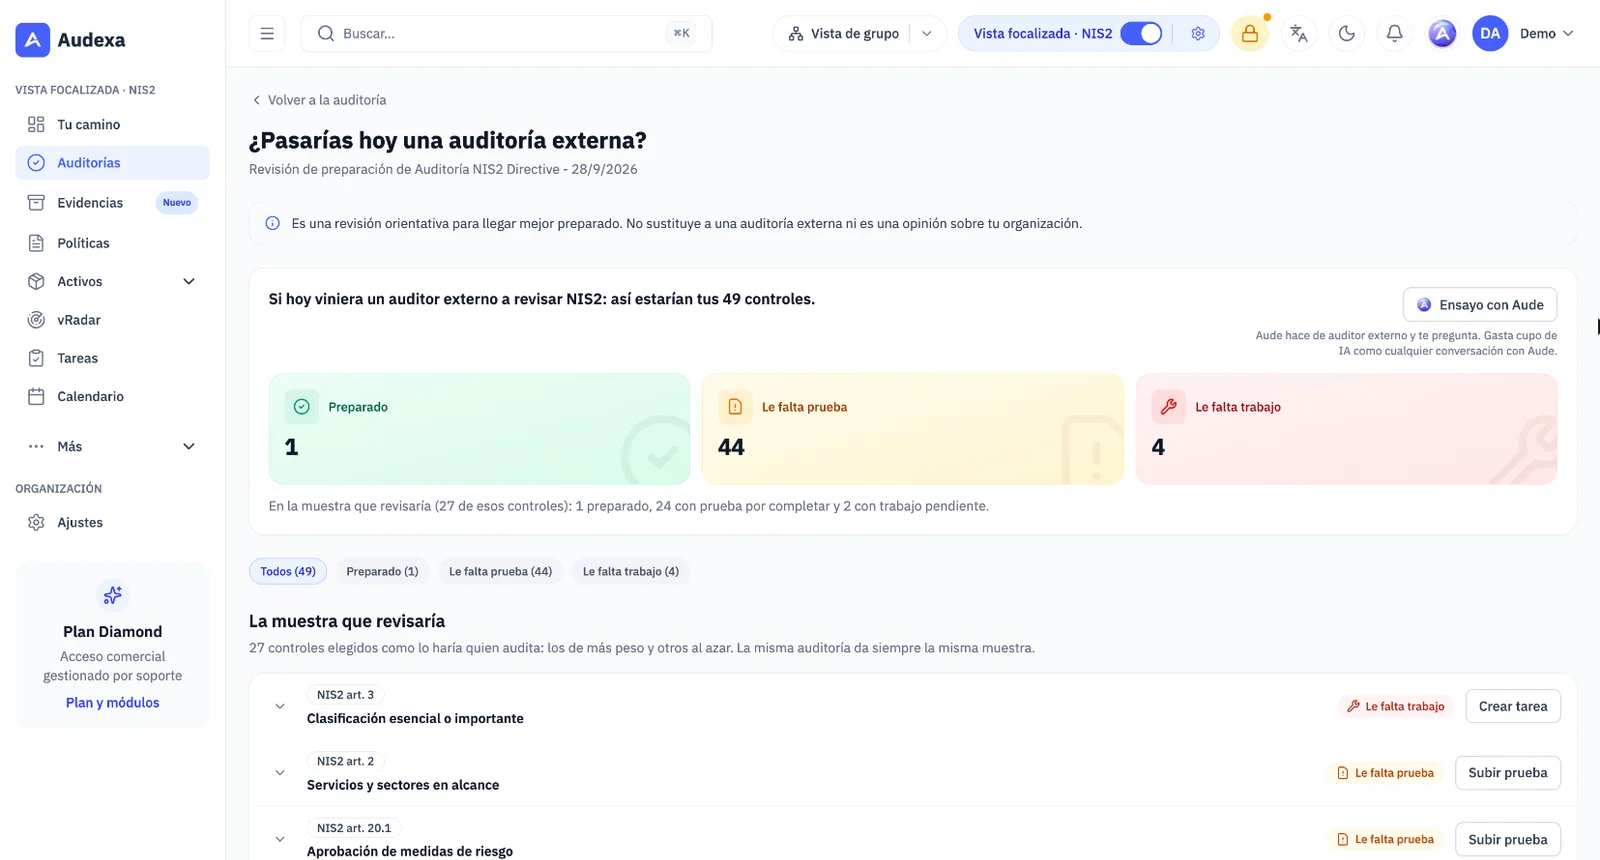
  • ¿Pasarías hoy una auditoría externa? Una revisión orientativa por control

Vista focalizada con un marco en todos los planes; varios marcos, metas e hitos desde Premium.

Descubre Modo foco
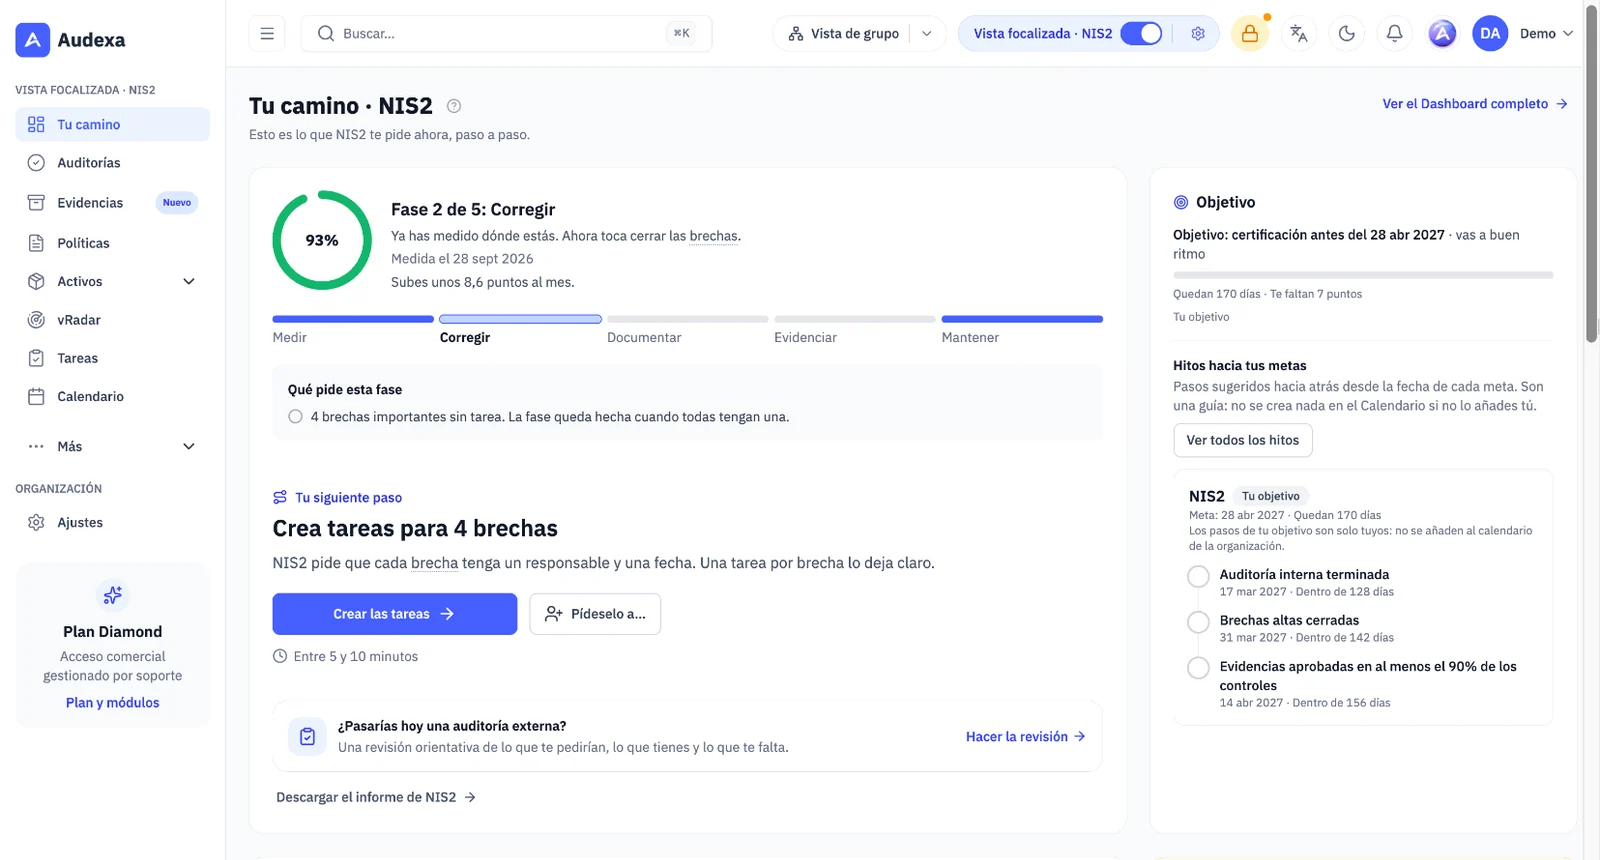
Tu camino de NIS2 en Audexa: fase 2 de 5, siguiente paso y objetivo con hitos
Tu camino: la fase en la que estás, lo que pide y tu siguiente paso.

Sedes y grupo

Todas tus sedes y filiales, en una sola plataforma.

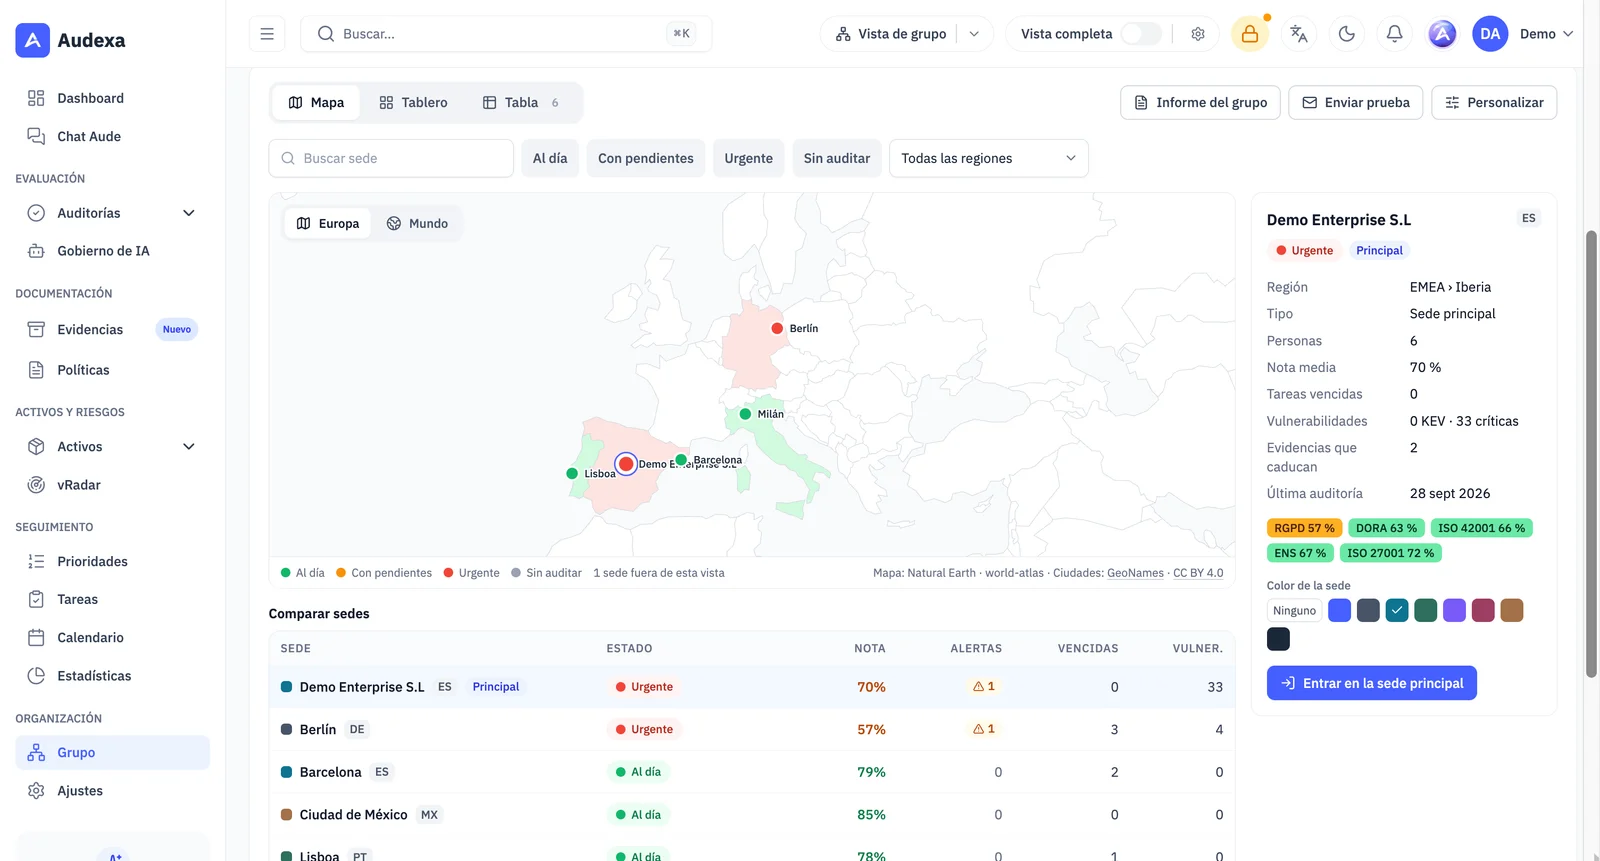
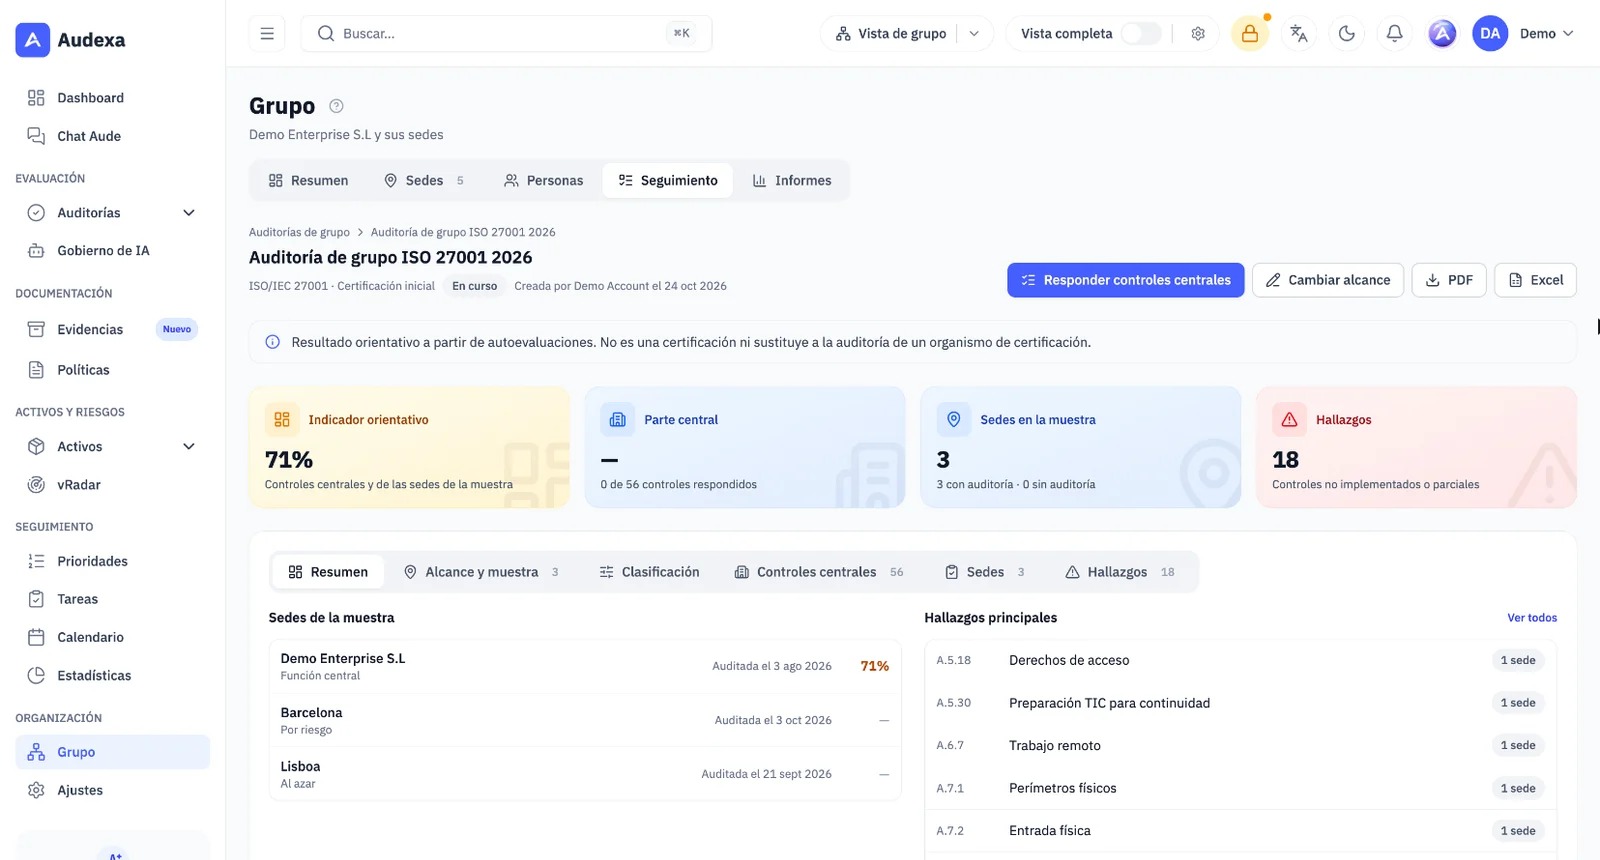
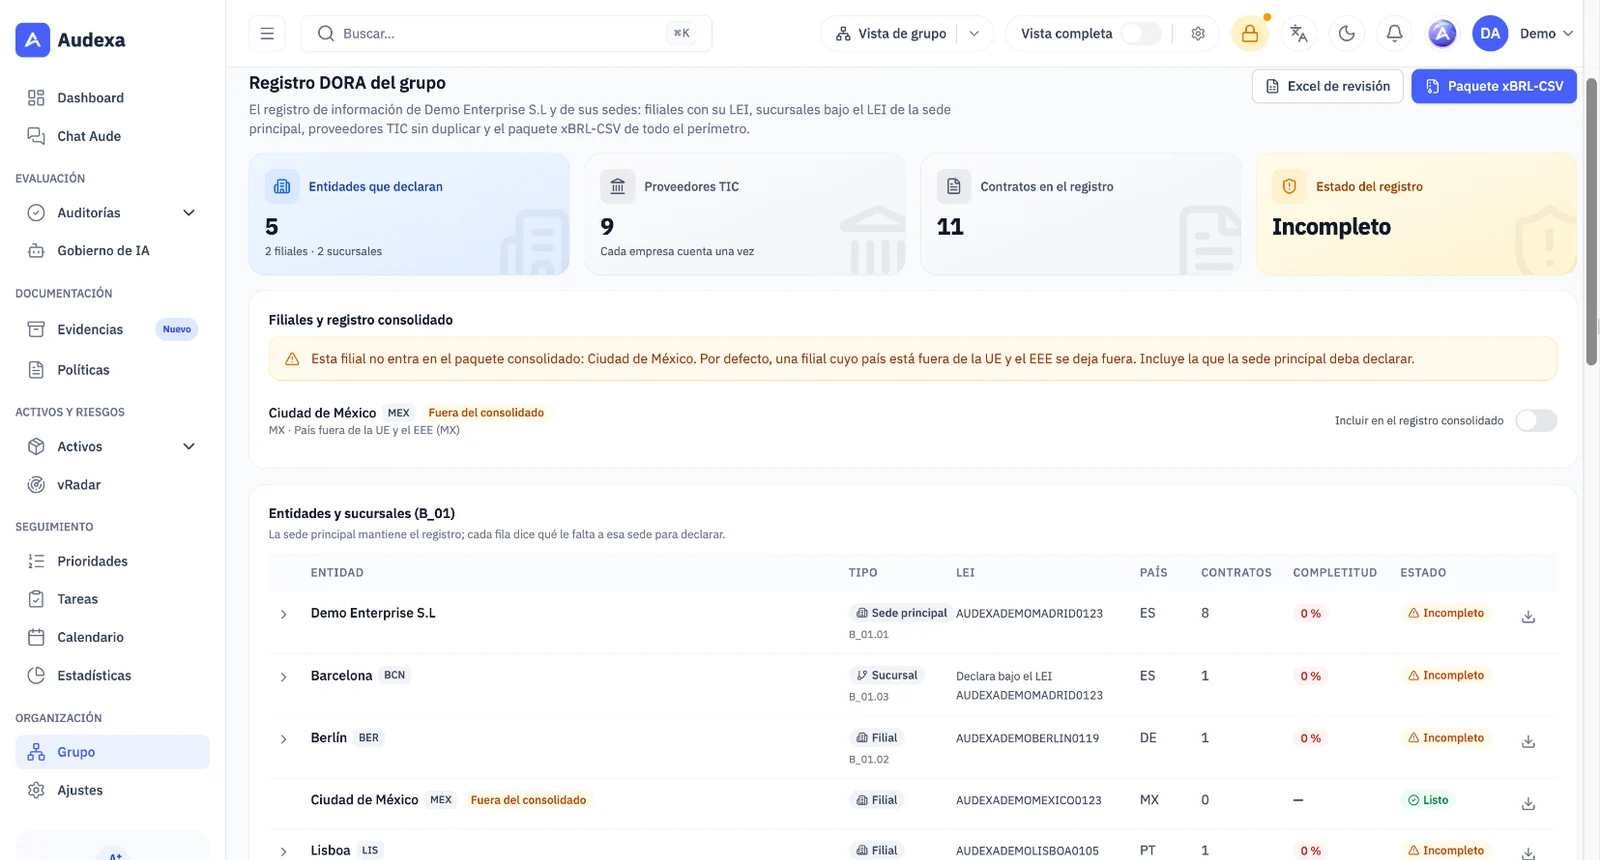
Una sede principal gestiona sus sedes, que conservan sus propios datos y su propio equipo. Ves el grupo en un mapa, comparas su cumplimiento, repartes los accesos por sede o región y preparas la auditoría ISO 27001 multisede y el registro DORA del grupo.

  • Resumen del grupo con mapa, ranking y comparador de sedes
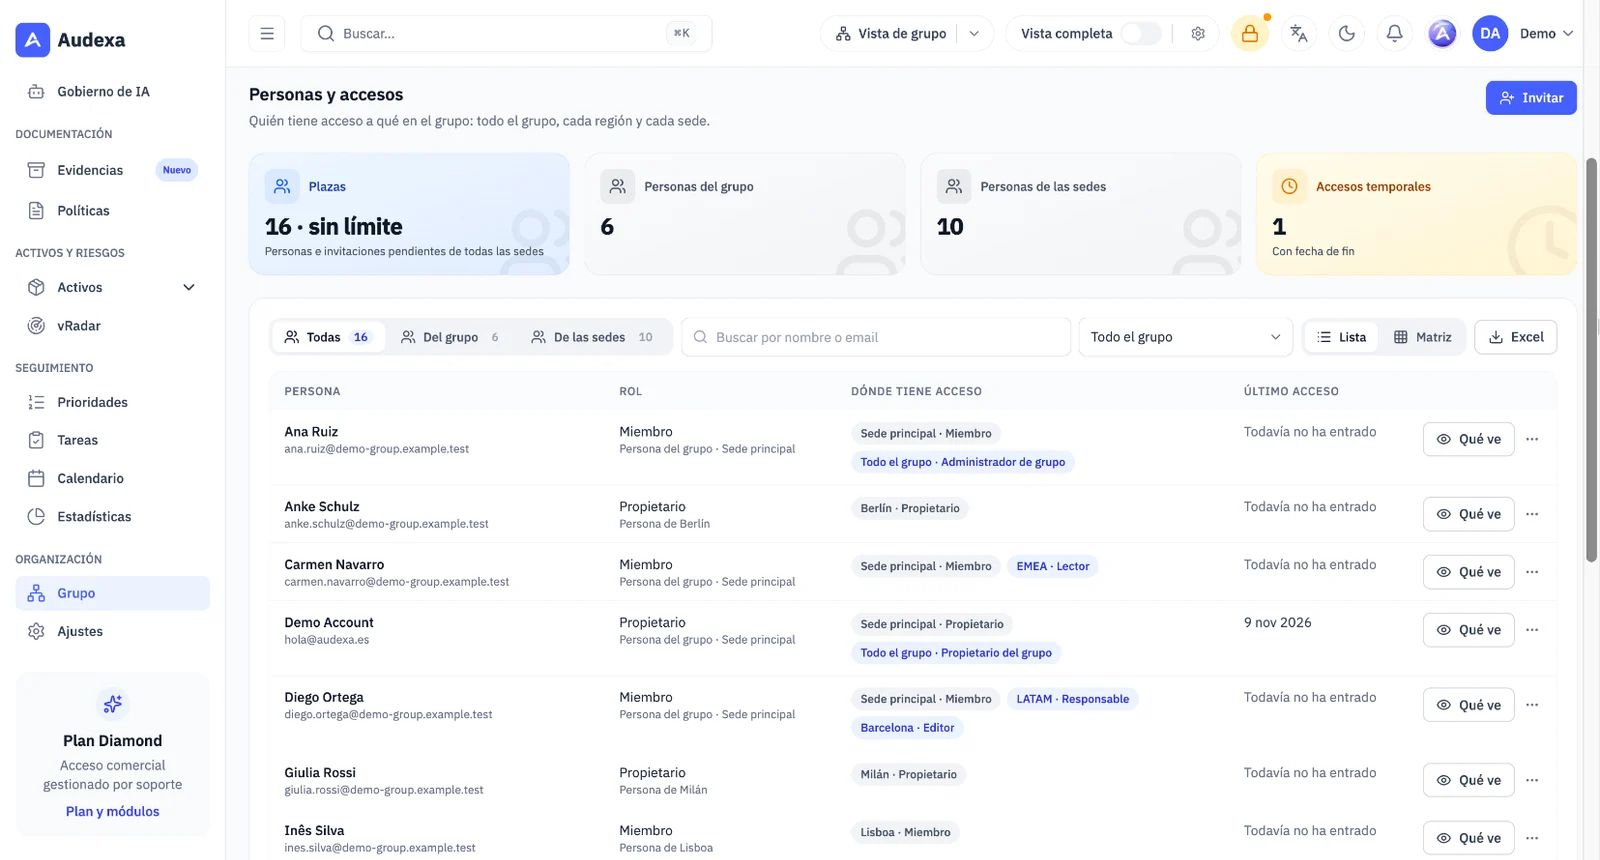
  • Roles a medida por grupo, región o sede, y accesos que caducan
  • Proveedores, políticas y evidencias compartidos sin duplicar trabajo
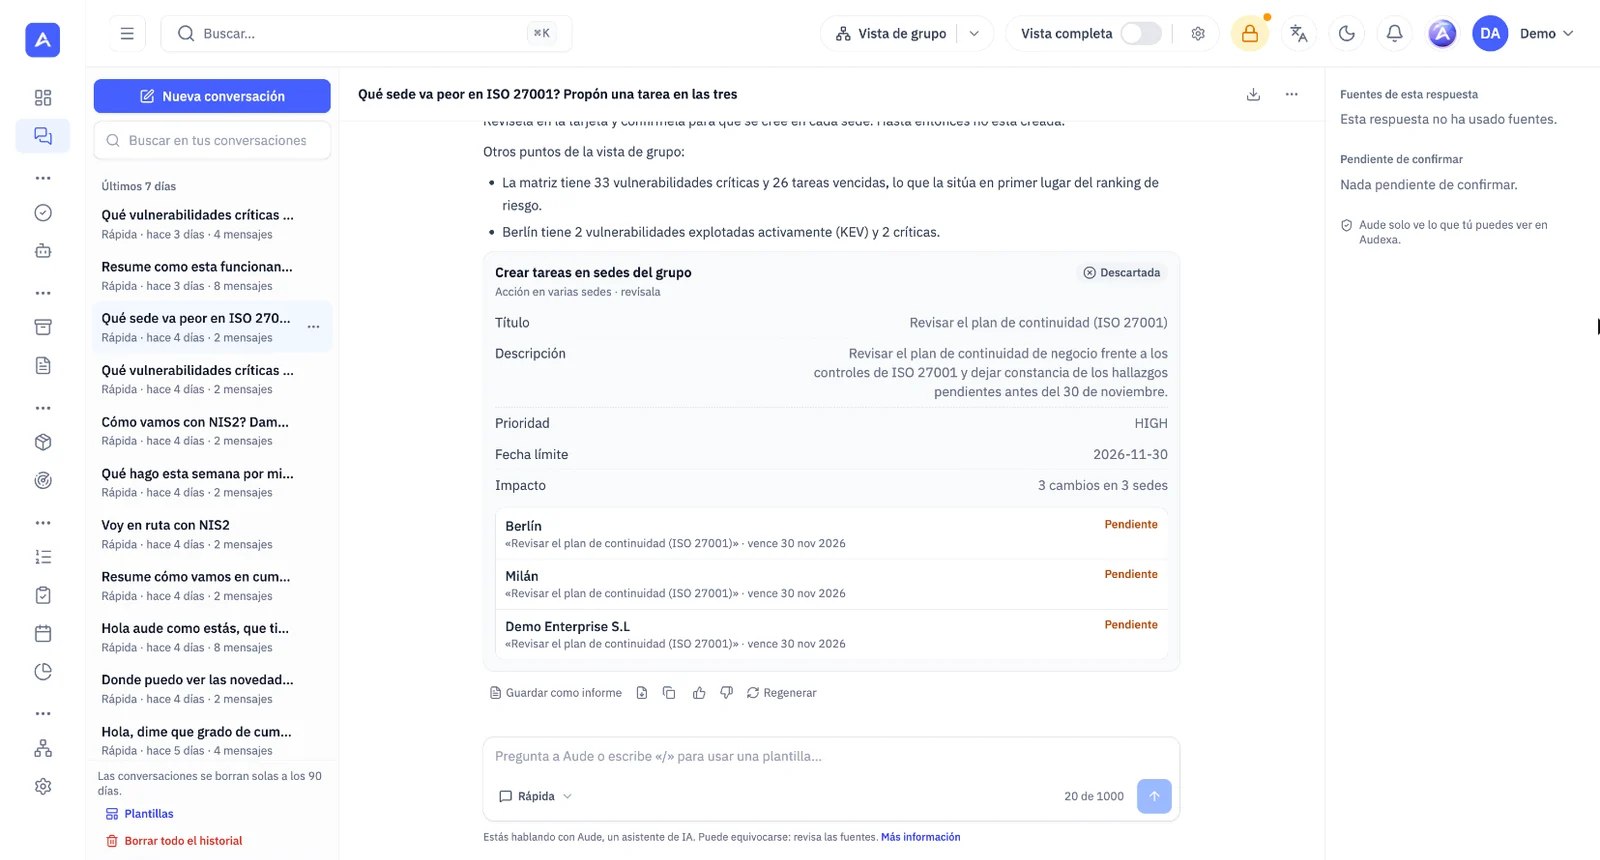
  • Aude responde sobre todo el grupo y propone cambios que confirmas tú

Premium incluye 3 sedes y Diamond 5, ampliable. Lo activa Audexa a petición.

Descubre Sedes y grupo
Resumen del grupo en Audexa con el mapa de Europa, el estado de cada sede y la tabla para comparar sedes
El estado de cada sede en un mapa, con la tabla para compararlas.

Y además, en la 1.7

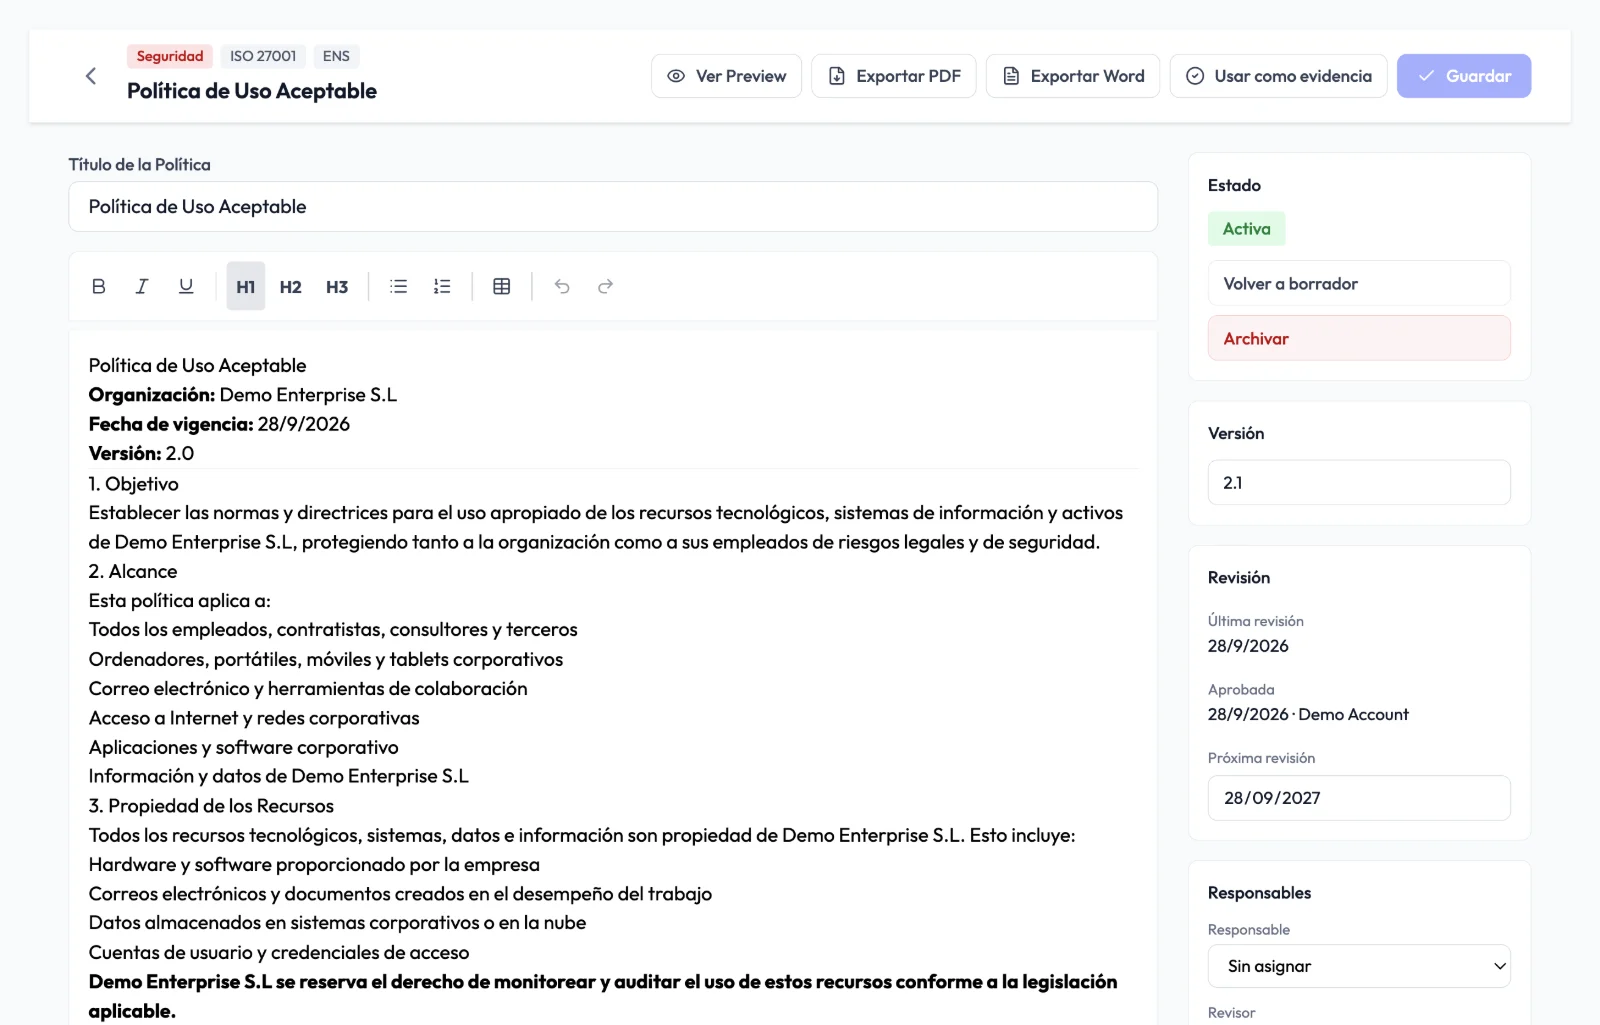
  • Editor de políticas Versiones con borrador, comentarios en el texto, variables vivas y lectura del equipo.
  • Entregar al auditor Paquete por controles con huella SHA-256 y enlace de solo lectura que caduca.
  • Plazos en vRadar Días para corregir por severidad, avisos de lo nuevo y excepciones que caducan.
  • Tu clave de IA Aude con tu cuenta de Anthropic, OpenAI o Mistral, sin consumir cupo de Audexa.
Todas las novedades de la 1.7

Cómo funciona

De la primera auditoría a la evidencia, en un solo flujo.

Lo que hoy vive en hojas de cálculo, correos y carpetas compartidas, en Audexa es un mismo flujo con el mismo contexto de principio a fin.

  1. 01 · Auditar

    Audita con guía, control a control

    Elige tu marco y Audexa te enseña solo lo que pide. Cada pregunta trae su referencia exacta y respuestas propuestas con su fuente, que tú aceptas o cambias, y una revisión de coherencia antes de enviar.

  2. 02 · Detectar

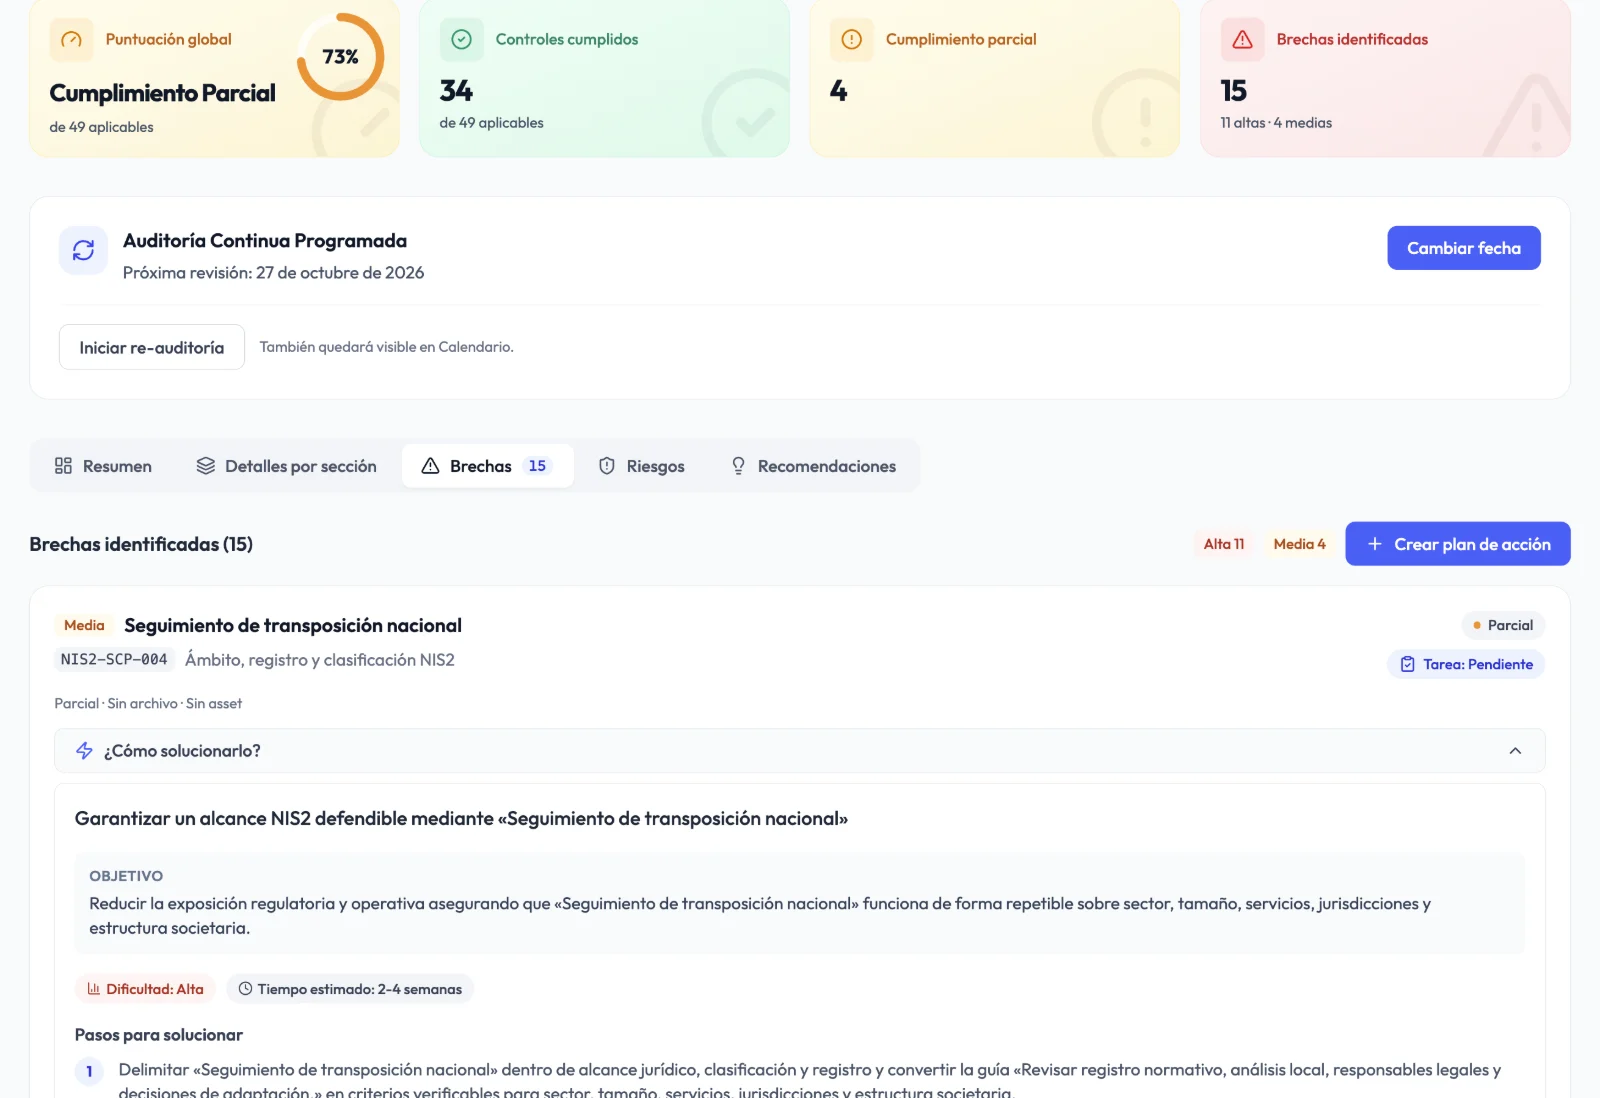
    Detecta brechas y riesgos

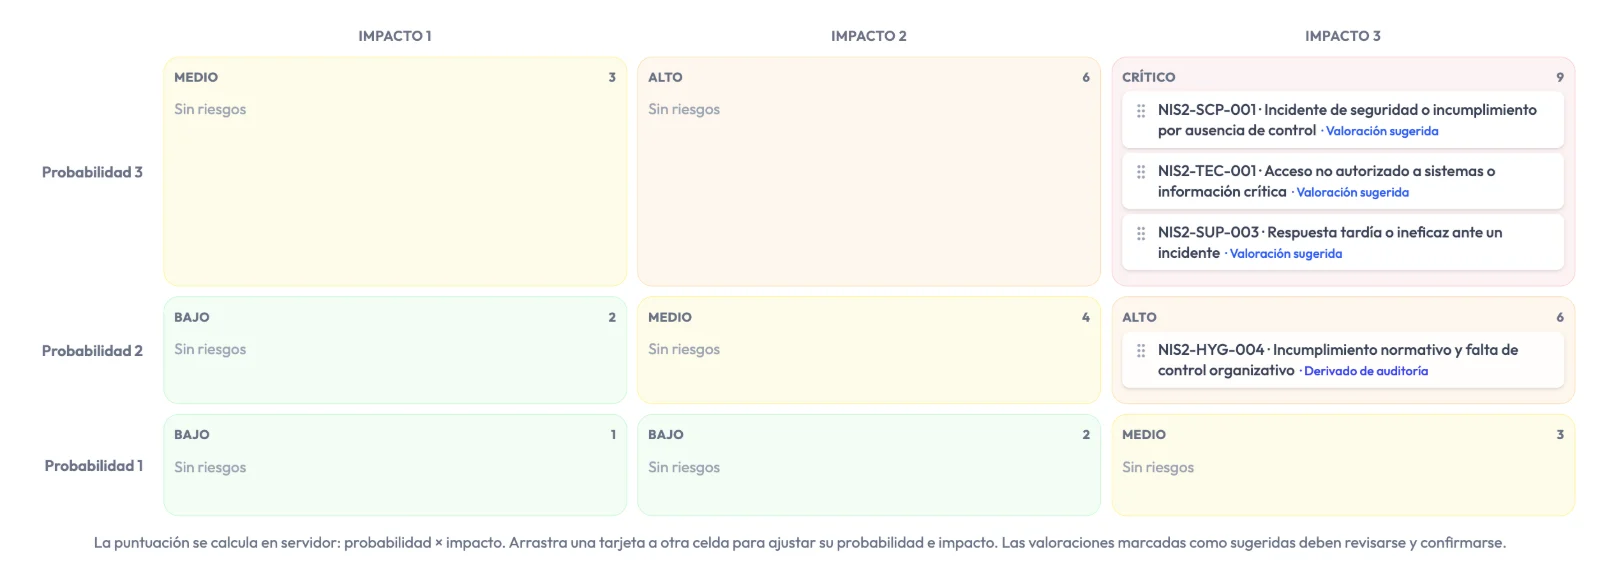
    Las brechas se ordenan por gravedad y se convierten en riesgos con probabilidad e impacto, listos para que dirección decida el tratamiento.

  3. 03 · Remediar

    Remedia con responsable

    Cada brecha se convierte en una tarea con responsable, pasos recomendados y la evidencia esperada.

  4. 04 · Reportar

    Demuéstralo ante quien lo pida

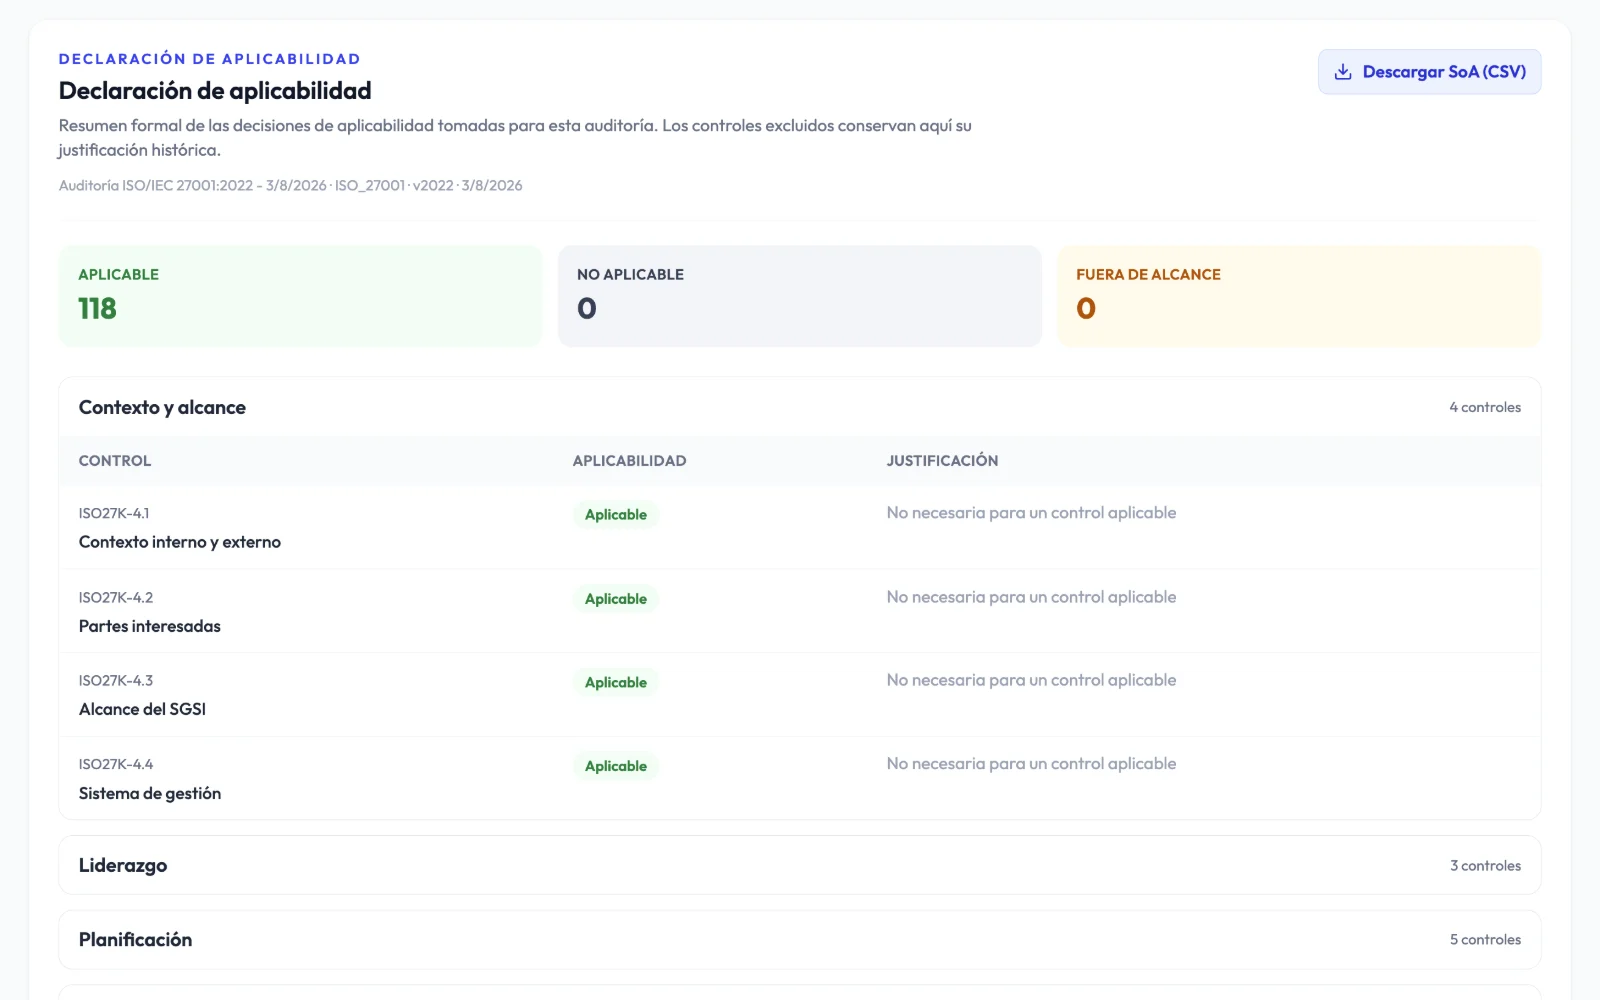
    Declaración de aplicabilidad, informes para dirección y un paquete para el auditor con índice y huella SHA-256 de cada evidencia, o un enlace de solo lectura que caduca.

Plataforma

Todo lo que sostiene tu programa de cumplimiento, en un mismo sitio.

Políticas, riesgos, activos, evidencias y gobierno de la IA conectados con tus auditorías, para no repetir trabajo entre marcos ni entre sedes.

Políticas y firmas

Editor con versiones, comentarios, variables vivas, firma y lectura del equipo, sobre 67 plantillas con cobertura por marco.

Ver más

Tratamiento de riesgos

Riesgos derivados de las brechas en una matriz de probabilidad e impacto, con aprobación firmada.

Ver más

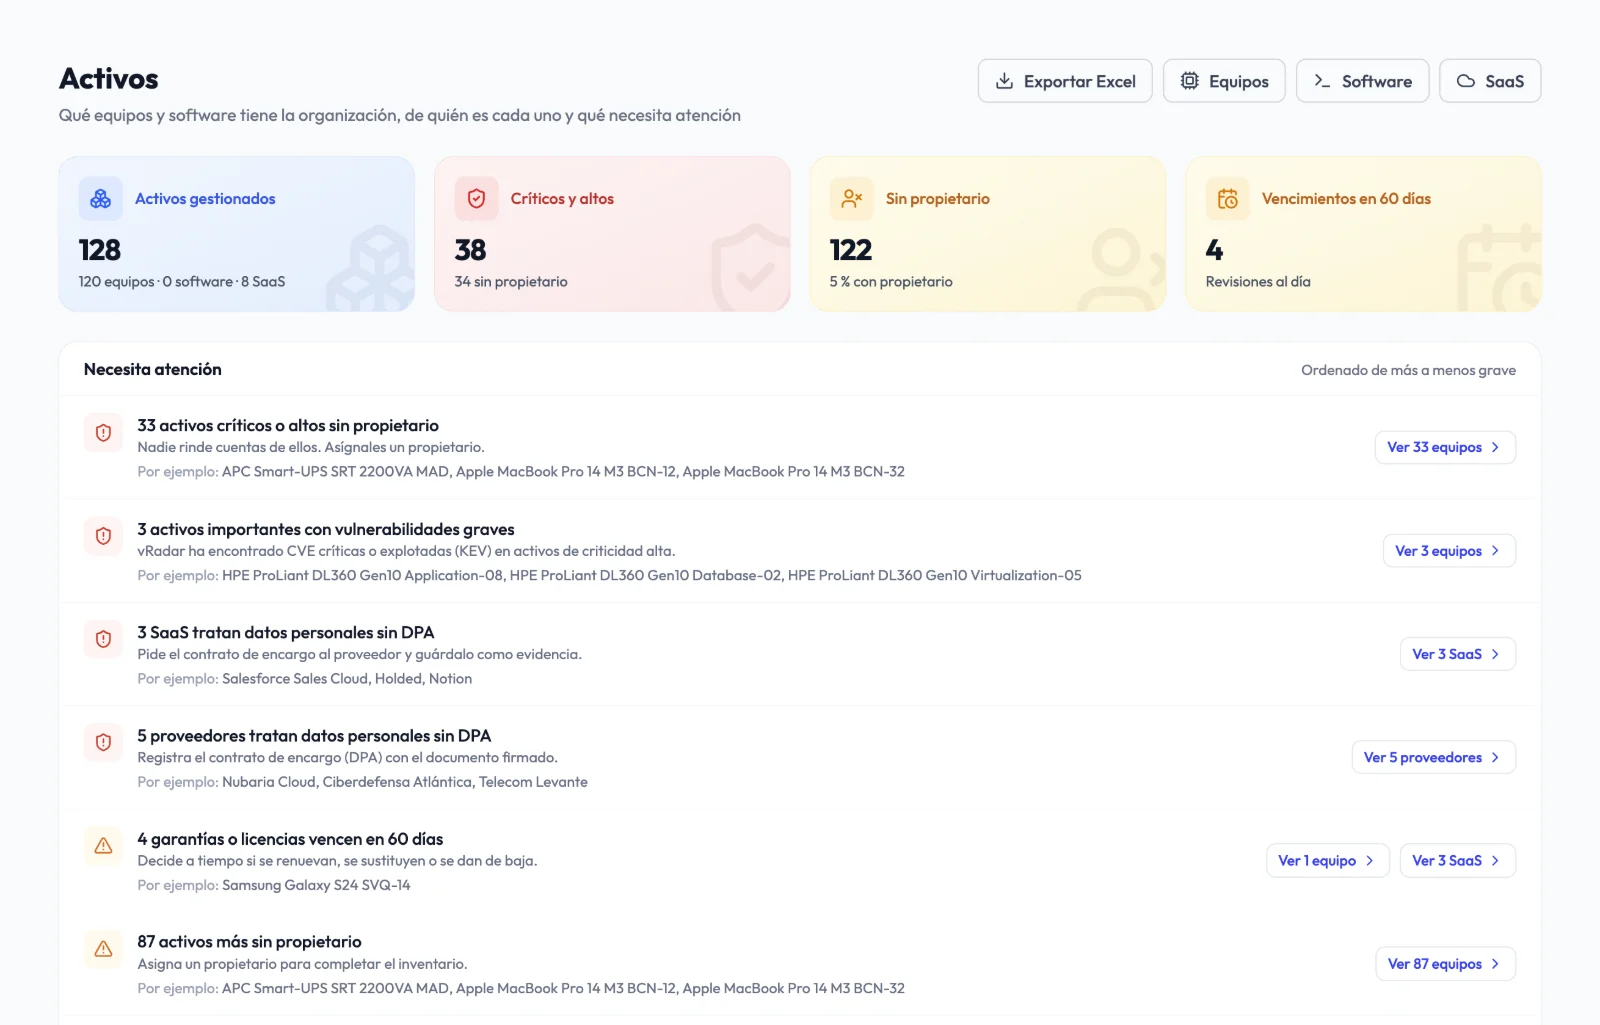
Inventario de activos

Equipos, software, SaaS, proveedores y contratos con responsable, revisión periódica y avisos de vencimiento.

Ver más

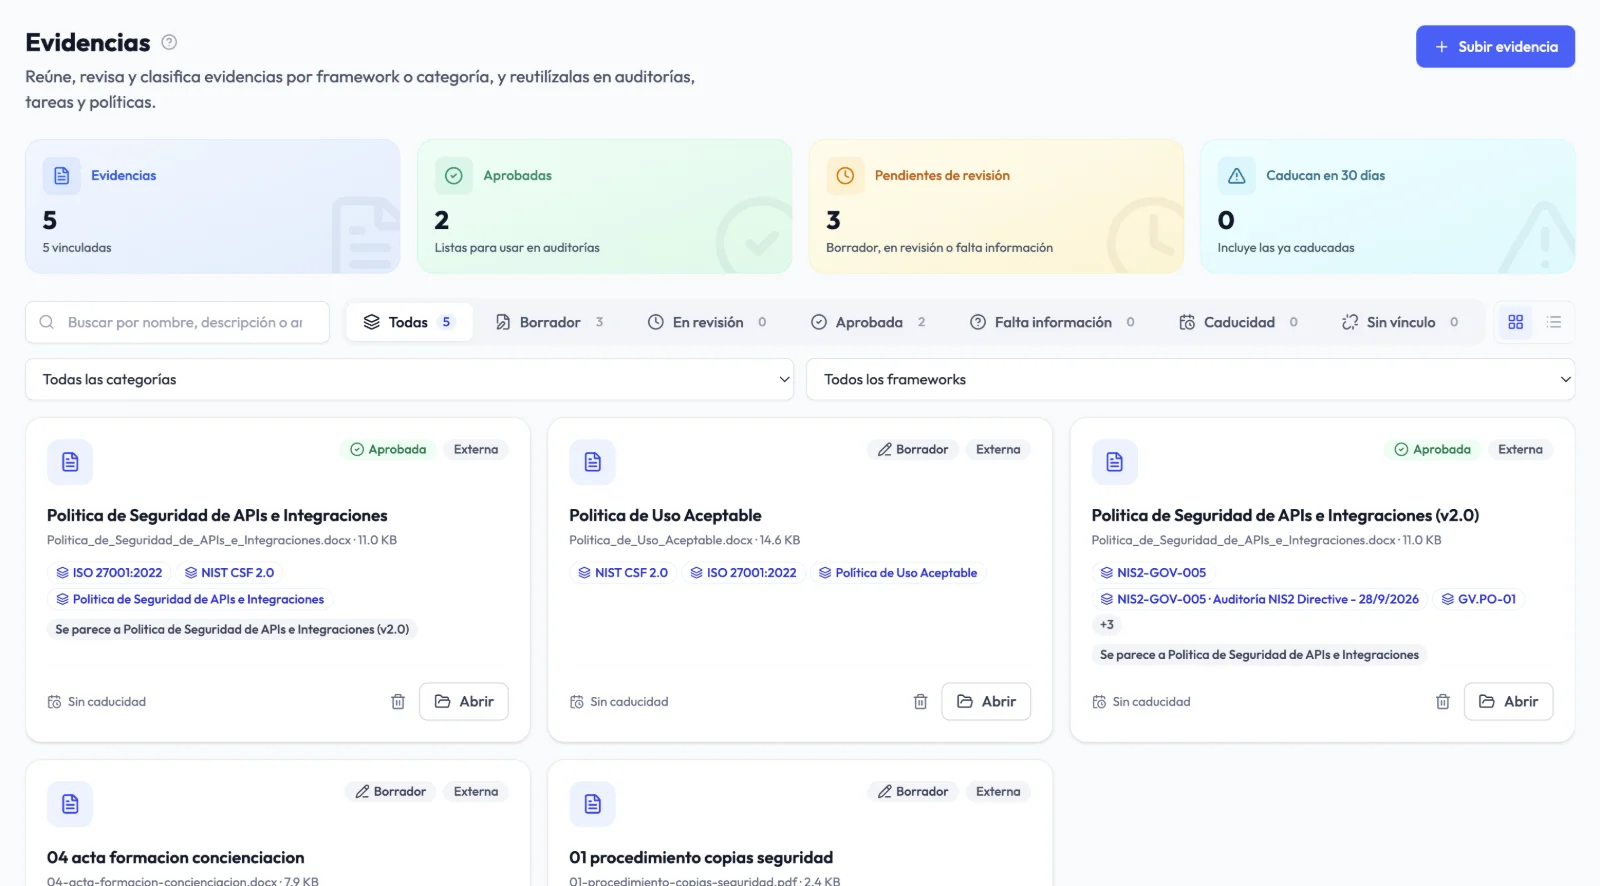
Caja de evidencias

Qué controles demuestra cada prueba, hasta cuándo vale y quién la lleva, con entrega al auditor y huella SHA-256 de cada archivo.

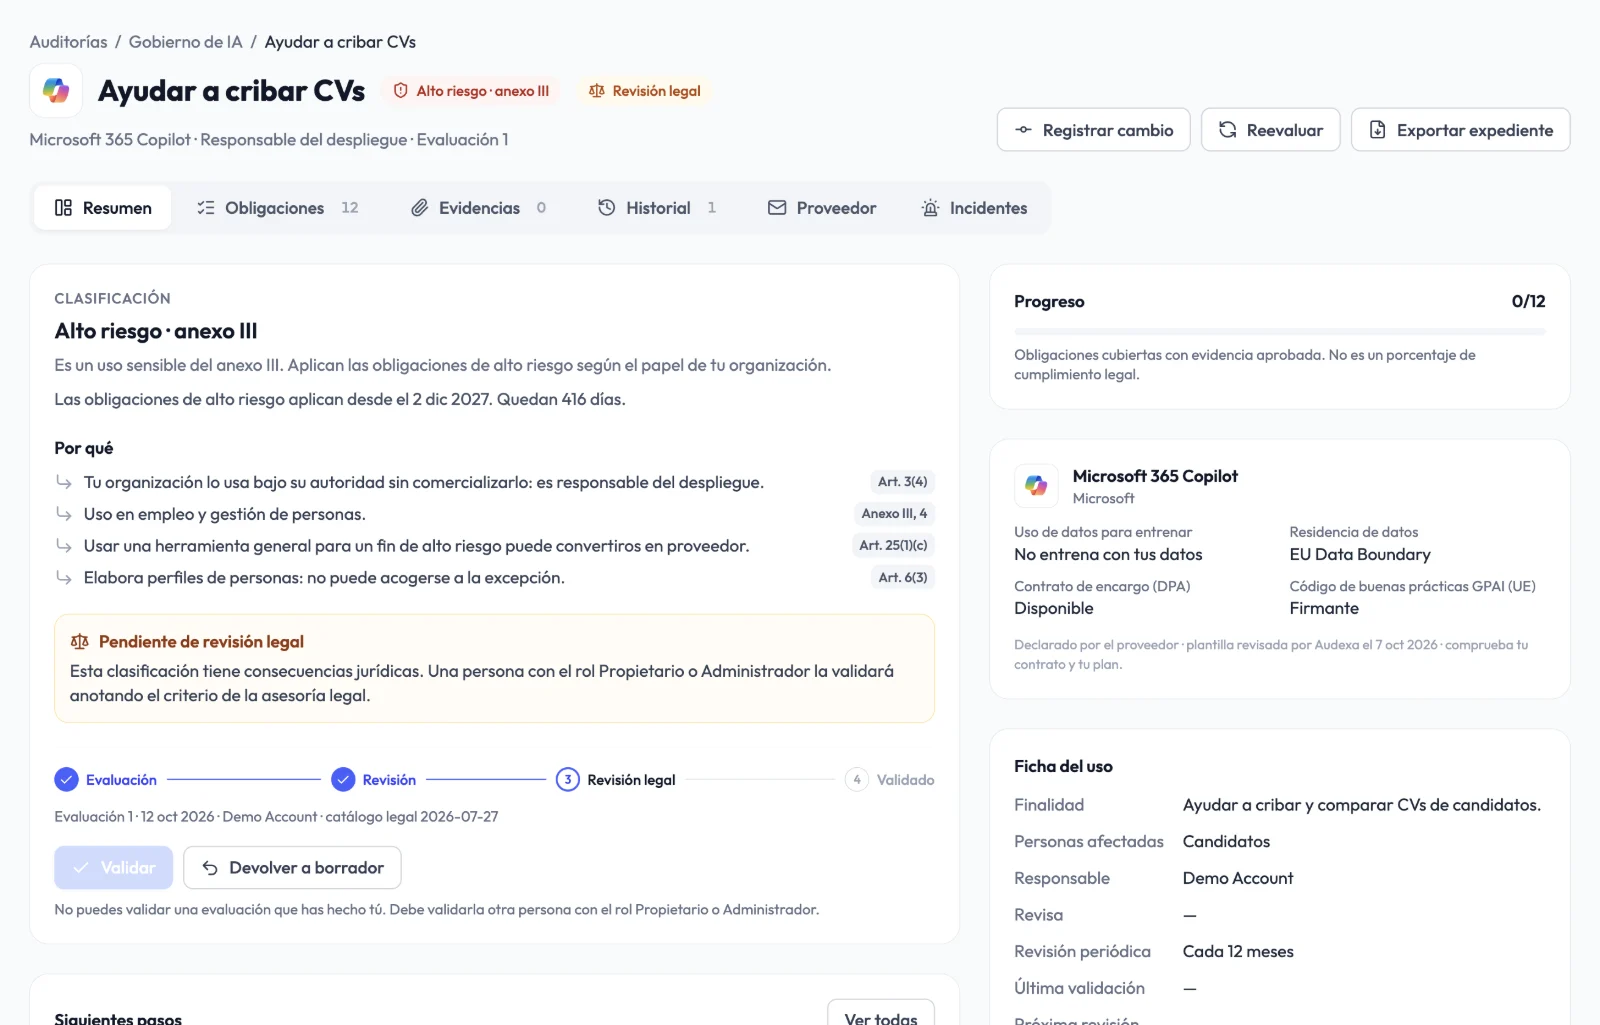
Gobierno de la IA

Registra los usos de IA, clasifícalos según el Reglamento europeo y sigue sus obligaciones.

Ver más

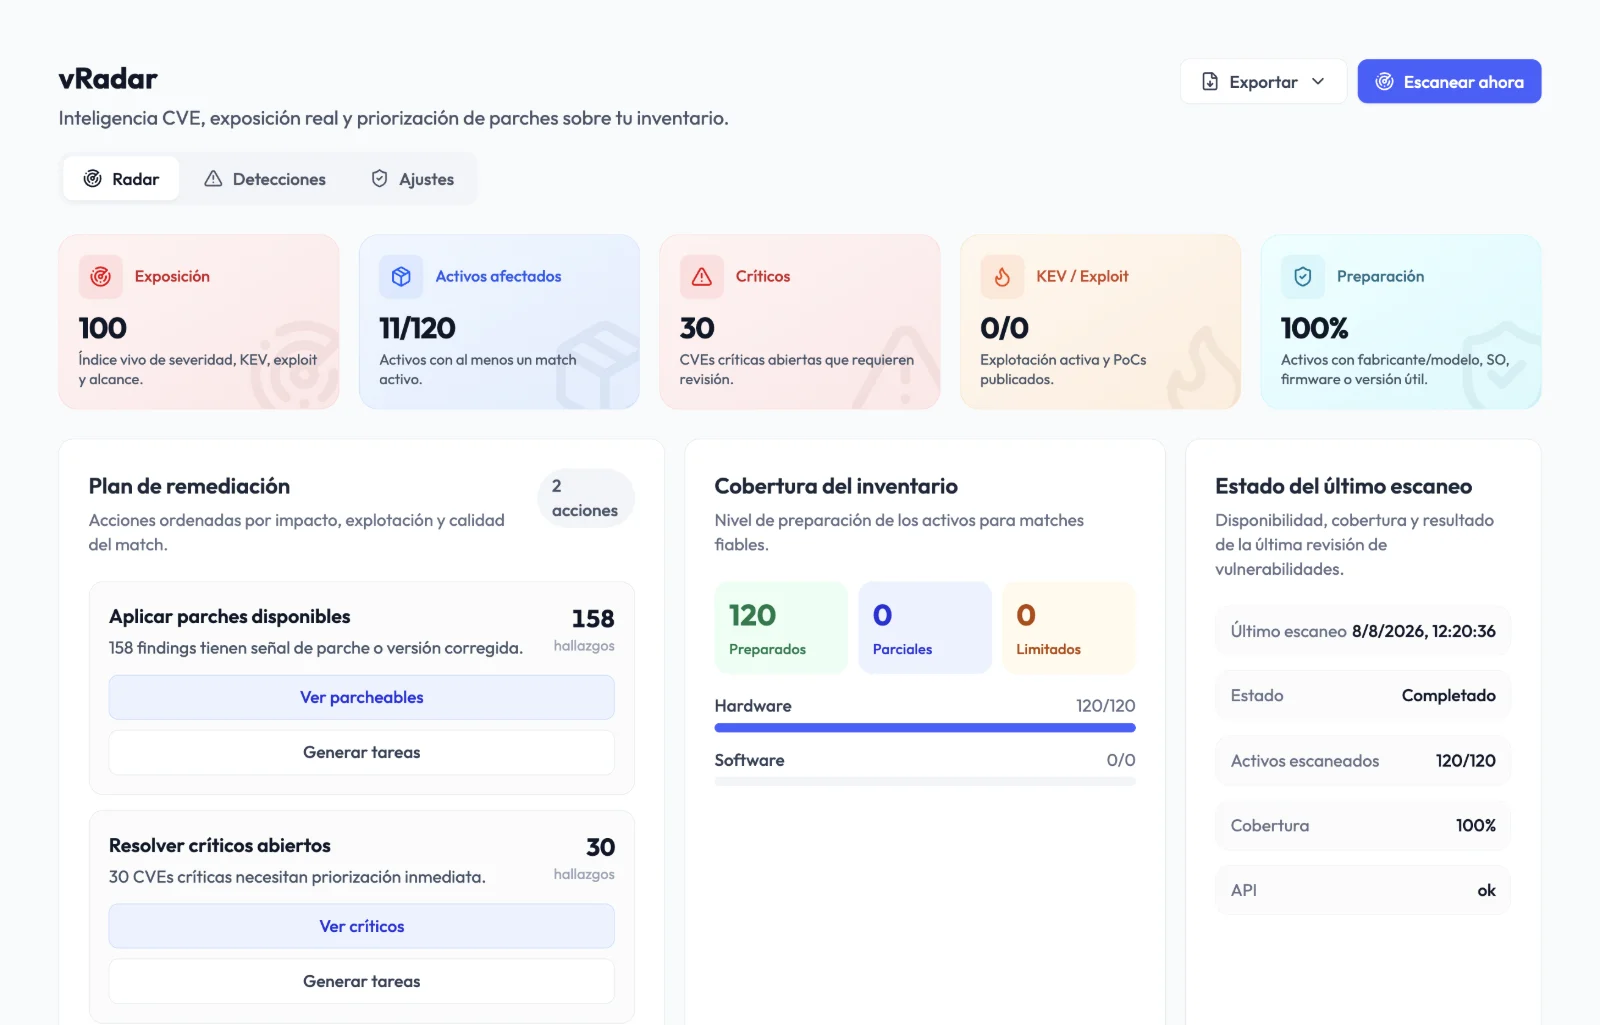
Inteligencia CVE vRadar

Prioriza la exposición real con CVE, CVSS, EPSS, KEV y señales del activo, con plazos de corrección por severidad.

Y además

  • Modo foco y Tu camino Audexa te enseña solo lo que pide tu marco y te da un único siguiente paso, con metas e hitos desde Premium.
  • De hallazgo a remediación Crea tareas desde brechas o CVE con riesgo, responsable, pasos y evidencia esperada.
  • Informes ejecutivos + técnicos Resumen para dirección y detalle técnico en PDF, Excel y Word, en 5 idiomas.
  • Sedes y grupo Varias sedes o filiales con sus propios datos, resumen del grupo, roles a medida y recursos compartidos. A petición, en Premium y Diamond.

Normativas

22 marcos con contenido experto, conectados entre sí.

Cada control incluye guía de interpretación, evidencias sugeridas y pasos de remediación. Gracias a las correspondencias, lo que demuestras para un marco se reutiliza en los relacionados.

Mapa de correspondencias

22 marcos 1.763 controles 2.543 correspondencias

61 122 43 130 53 48 68 60 78 61 121 80 58 72 135 57 49 46 54 42 77 44 58 54 43 92 70 63 113 35 56 61 85 43 111 48 52 ISO 27001 118 controles ENS 175 controles NIS2 49 controles RGPD 52 controles ISO 42001 94 controles ISO 14001 56 controles ISO 9001 83 controles ISO 22301 77 controles SOC 2 61 controles NIST CSF 2.0 106 controles DORA 81 controles CRA 67 controles ISO 27017 64 controles ISO 27018 129 controles ISO 27701 73 controles LOPDGDD y LSSI 48 controles EU AI Act 93 controles ISO 45001 65 controles ISO 20000-1 75 controles ISO 37301 / UNE 19601 68 controles Canal de denuncias 61 controles TPRM 68 controles

Pasa el ratón o toca un marco · Las cifras indican pares de controles relacionados

  • ISO 27001 – NIS2: 61
  • ISO 27001 – ENS: 122
  • ISO 27001 – RGPD: 43
  • ISO 27001 – NIST CSF 2.0: 130
  • ISO 27001 – ISO 9001: 53
  • ISO 27001 – ISO 14001: 48
  • ISO 27001 – DORA: 68
  • ISO 27001 – TPRM: 60
  • ISO 27001 – ISO 42001: 78
  • ISO 27001 – ISO 22301: 61
  • ISO 27001 – ISO 27018: 121
  • ISO 27001 – ISO 27017: 80
  • ISO 27001 – ISO 27701: 58
  • ISO 27001 – ISO 20000-1: 72
  • ISO 27001 – SOC 2: 135
  • ISO 27001 – CRA: 57
  • ISO 14001 – ISO 9001: 49
  • DORA – ISO 22301: 46
  • DORA – NIS2: 54
  • DORA – TPRM: 42
  • NIS2 – ENS: 77
  • NIS2 – CRA: 44
  • ISO 42001 – ISO 9001: 58
  • ISO 27018 – RGPD: 54
  • ISO 27017 – ISO 27018: 43
  • ISO 27701 – RGPD: 92
  • ISO 27701 – ISO 27018: 70
  • LOPDGDD y LSSI – RGPD: 63
  • EU AI Act – ISO 42001: 113
  • EU AI Act – RGPD: 35
  • ISO 45001 – ISO 9001: 56
  • ISO 45001 – ISO 14001: 61
  • ISO 20000-1 – ISO 9001: 85
  • ISO 20000-1 – ISO 22301: 43
  • SOC 2 – NIST CSF 2.0: 111
  • ISO 37301 / UNE 19601 – Canal de denuncias: 48
  • ISO 37301 / UNE 19601 – ISO 9001: 52

Sistemas de gestión

  • ISO 9001 83 controles
  • ISO 14001 56 controles
  • ISO 45001 65 controles
  • ISO 20000-1 75 controles
  • ISO 22301 77 controles

Recorrido por Perfil

Distintos roles, una sola capa de ejecución de compliance.

Lidera compliance sin crear un nuevo departamento

Fricción actual: Necesitas visibilidad, control de presupuesto y ejecución predecible sin sobrecarga de consultoría.

Con Audexa: Audexa centraliza marcos, riesgos, informes y remediación en una sola plataforma.

Lo que cambia

Un único panel para todos los marcos, riesgos y plazos

Qué mejora en los primeros 30 días

  • Controles y responsables consolidados en un único panel
  • Resumen ejecutivo semanal sin presentaciones manuales
  • Hoja de ruta predecible para NIS2, ENS, ISO y riesgo de vulnerabilidades

Coste y control

Lo que cambia frente a depender de una consultoría.

Área Consultoría tradicional Con Audexa
Tiempo hasta la primera auditoría Semanas de entrevistas y preparación El mismo día
Previsibilidad de costes Alcance variable de consultoría Planes por niveles con propuesta cerrada
Trabajo entre normativas Cada marco empieza de cero 2.543 correspondencias para reutilizar evidencias
Visibilidad de vulnerabilidades Escáneres y hojas separadas Inteligencia CVE conectada al inventario
Ciclo de políticas Documentos estáticos Plantillas, variables, versiones y firma
Conocimiento del programa Se va cuando acaba el proyecto Se queda en tu plataforma, con historial
Varias sedes o filiales Un Excel por sede Resumen del grupo y recursos compartidos

Planes

Encuentra el punto de partida adecuado para tu programa de compliance.

Free

Prueba Audexa con una auditoría ISO 27001 gratuita.

  • 1 auditoría ISO 27001 gratis
  • Acceso a la plataforma
  • 1 informe ejecutivo (PDF)
  • Tareas de la auditoría
  • Vista focalizada y Tu camino
Empezar gratis

Core

Para empezar con los flujos esenciales de compliance.

  • 5 auditorías / mes
  • NIS2, ISO 27001 y ENS
  • Informes técnicos (PDF / Excel)
  • Declaración de aplicabilidad y estadísticas
  • Matriz de riesgos y dossier de riesgos asumidos
  • 20 activos por sección
  • 1 usuario
Solicitar demo

Diamond

Para organizaciones que necesitan la capa completa de operación de compliance.

  • Auditorías ilimitadas · los 22 marcos
  • Todo lo de Premium
  • vRadar: exposición CVE sobre tu inventario
  • Activos y usuarios ilimitados
  • Más capacidad de Aude y de la API
  • Clave propia de IA incluida
  • 2FA obligatorio
Solicitar demo
Ver la comparativa completa de planes

Seguridad e integraciones

Se conecta con tus herramientas y protege tu información.

Audexa se integra con las herramientas que ya usas y aplica controles de acceso y de archivos pensados para información sensible.

Integraciones

  • Microsoft Entra ID

    Inicio de sesión único (SSO) con tu cuenta corporativa.

  • NinjaOne

    Sincroniza equipos y software con el inventario de activos.

  • SentinelOne

    Lleva al inventario los equipos que protegen tus agentes.

  • Jira Cloud

    Crea incidencias en Jira a partir de las tareas de remediación (Premium y Diamond).

  • API y MCP

    Conecta tus herramientas y asistentes de IA, con los permisos que marques en cada clave (Premium y Diamond).

  • Tu clave de IA

    Aude puede usar tu cuenta de Anthropic, OpenAI o Mistral sin consumir cupo de Audexa (Diamond; Premium bajo petición).

Seguridad de la plataforma

  • Doble factor (2FA)

    Por email o con app autenticadora. Obligatorio en Diamond.

  • Roles y permisos

    Cada persona trabaja con su rol: propietario, administrador, editor, lector o miembro. En un grupo, roles a medida por sede o región.

  • Accesos que caducan

    Da acceso a un auditor externo con fecha de fin: Audexa avisa 7 días antes y lo retira solo.

  • Firmas con huella

    Las políticas y los riesgos asumidos se firman con una huella SHA-256 de la versión aprobada.

  • Archivos privados

    Evidencias y adjuntos privados, con descarga autenticada y bloqueo de archivos con malware evidente.

  • Datos aislados por organización

    Cada organización trabaja en su propio espacio y las credenciales de las integraciones se guardan cifradas.

  • Datos en la Unión Europea

    Bases de datos y copias de seguridad en Barcelona; evidencias y adjuntos en París.

Preguntas frecuentes

Respuestas para empezar con Audexa.

¿Dónde se alojan los datos y cómo se protegen?

Audexa opera sobre infraestructura en la UE con flujos cifrados y acceso por roles. La actividad queda trazada para revisión interna y auditoría externa.

¿Cuánto tarda la implantación?

La mayoría de equipos puede lanzar su primera auditoría guiada el mismo día y completar la evaluación inicial en menos de 60 minutos.

¿Qué soporte incluye tras el onboarding?

Todos los planes incluyen soporte de producto. Las llamadas periódicas con expertos y el soporte avanzado se ofrecen aparte mediante el plan de soporte Enterprise.

¿Podemos probar Audexa antes de comprometernos?

Sí. El plan Free incluye una auditoría ISO 27001, un informe ejecutivo en PDF y acceso a plataforma para validar encaje antes de escalar.

¿Existe permanencia?

Depende del contrato firmado y del acuerdo alcanzado en cada caso. En contratos con una permanencia más larga podemos ofrecer descuentos interesantes; lo concretamos contigo antes de contratar.

¿Audexa emite certificaciones oficiales?

No. Audexa te prepara: con «Entregar al auditor» compruebas qué falta y descargas un paquete por controles con índice y huella SHA-256 de cada archivo, y la revisión «¿Pasarías hoy una auditoría externa?» es una guía orientativa, nunca un veredicto. La certificación oficial la emiten auditores externos acreditados.

¿Qué es vRadar?

vRadar es el módulo de inteligencia CVE de Audexa. Conecta inventario hardware y software con señales como CVSS, EPSS, KEV y actividad pública de explotación para priorizar la exposición real y crear tareas de remediación. Fijas los plazos de corrección por severidad y vRadar te avisa de lo que está fuera de plazo.

¿Audexa sirve para consultoras?

Sí. Audexa ayuda a las consultoras a llevar las auditorías de sus clientes con una metodología guiada, correspondencias entre marcos y exportaciones listas para el auditor. Si trabajas con varios clientes, cuéntanos tu caso y te proponemos cómo organizarlo.

¿Cómo gestiona Audexa las políticas en el tiempo?

Se crean desde 67 plantillas y se editan sobre el documento tal como saldrá. Editar una política activa crea el borrador de la siguiente versión, que se comenta, se revisa y se aprueba; las variables vivas mantienen al día el nombre de tu organización o el responsable, y tu equipo confirma qué versión ha leído.

¿Audexa responde la auditoría por mí?

No. Audexa propone respuestas con su fuente (evidencias, otras auditorías, activos, políticas y tareas), avisa de respuestas que no cuadran y te dice qué prueba vale para cada pregunta, pero una persona acepta o cambia cada respuesta y decide cuándo enviar.

¿Puedo gestionar varias sedes o filiales?

Sí, con Sedes y grupo. Una sede principal gestiona sucursales y filiales que conservan sus propios datos y su propio equipo, con resumen del grupo, roles a medida por sede o región y recursos compartidos. Premium incluye 3 sedes y Diamond 5, ampliable, y lo activa Audexa a petición.

¿Puedo dar acceso a un auditor externo?

Sí. Puedes darle un acceso con fecha de fin, que Audexa retira solo, o compartir un enlace de solo lectura al paquete de evidencias que caduca y que puedes revocar, viendo cada acceso.

Empezar

Hablemos de tus prioridades de compliance.

Cuéntanos dónde quieres mejorar la visibilidad, la ejecución y el control del riesgo, y te ayudaremos a identificar el punto de partida adecuado.

  • Centraliza auditorías, riesgos, políticas, evidencias y activos en una sola capa operativa.
  • Convierte los hallazgos en acciones claras con responsables, plazos y trazabilidad.
  • Ofrece a dirección una visión ejecutiva del progreso, el riesgo y los siguientes pasos.

Los campos marcados con * son obligatorios.

Usaremos estos datos para responder a tu solicitud y gestionar el seguimiento. Consulta nuestra Política de Privacidad.

Completa los campos obligatorios para enviar tu solicitud.

Demo Corta

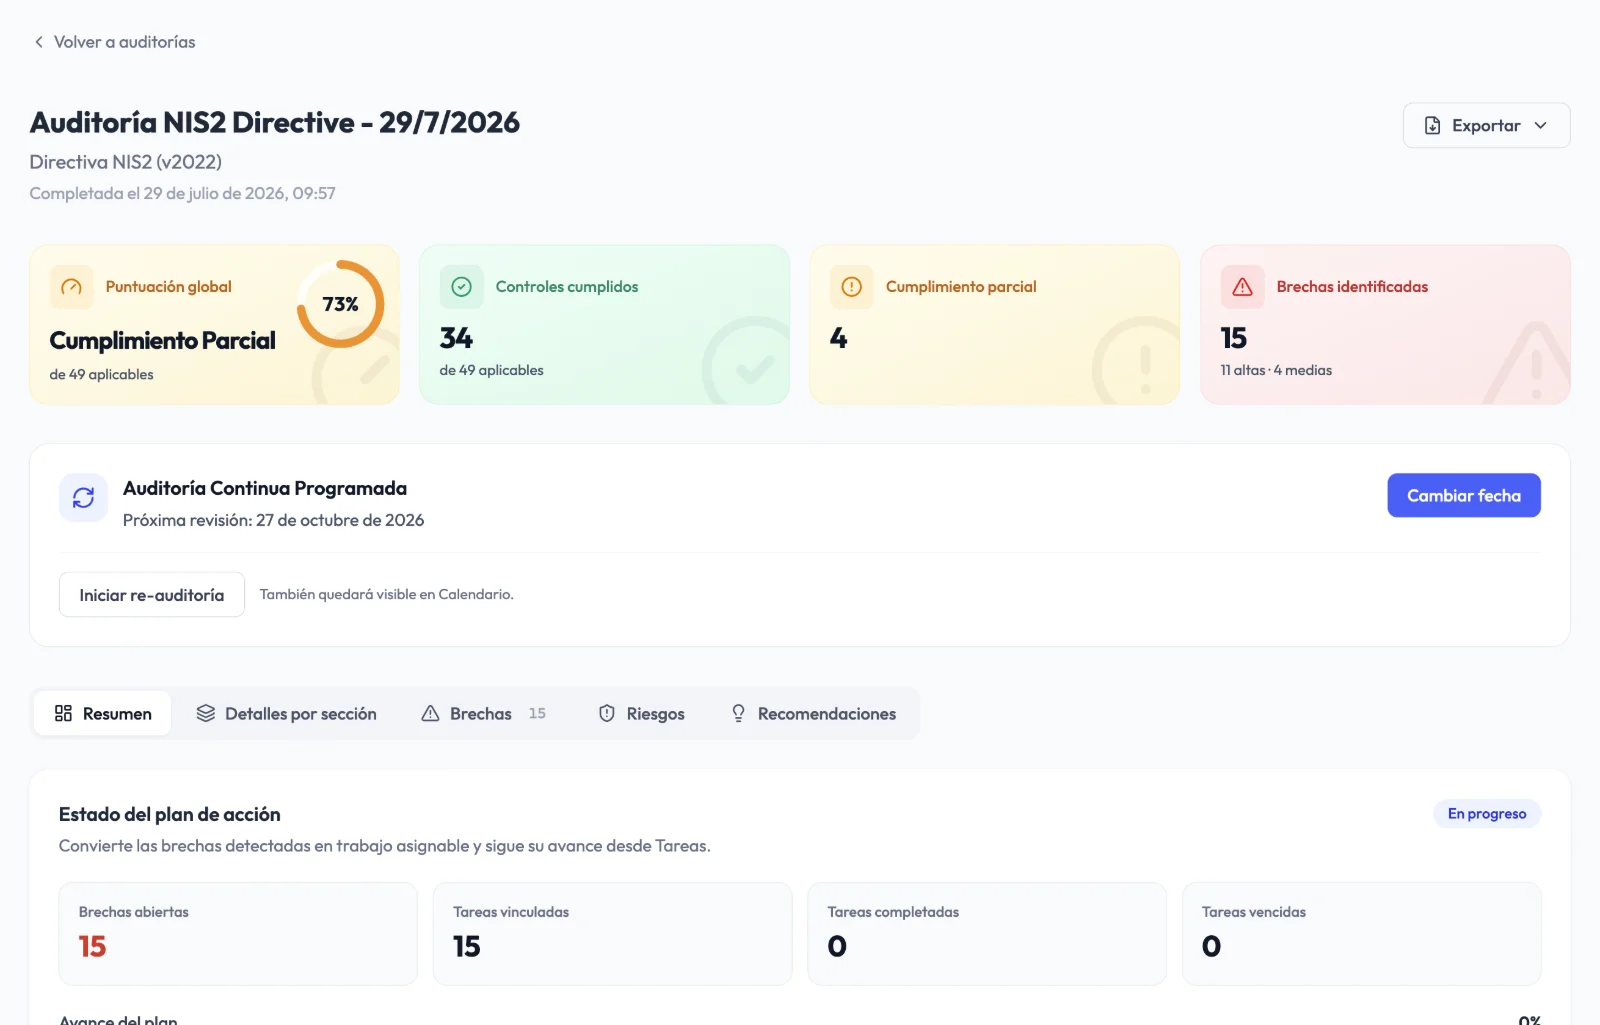
Recorrido por una auditoría guiada NIS2 (1 min)

  • Cómo las auditorías guiadas se adaptan al marco
  • Cómo las brechas y los hallazgos de vRadar pasan a tareas de remediación
  • Cómo políticas, evidencias e informes mantienen versionado