
Modalità focus: Audexa ti mostra solo ciò che chiede il tuo framework
Scegli su quale framework concentrarti e Audexa si semplifica: il menu si riduce a ciò che chiede quel framework e ogni modulo spiega in una frase cosa ti serve. Non si cancella nulla; il resto rimane in Altro o dietro Mostra tutto, e la vista completa torna con un interruttore.
- Il tuo percorso: il tuo punteggio, cinque fasi (Misurare, Correggere, Documentare, Evidenziare e Mantenere) e un unico passo successivo con il suo perché e il tempo che richiede
- Ogni domanda mostra il suo riferimento esatto: l’articolo di NIS2, DORA, ENS, GDPR o EU AI Act, o la clausola di ISO 27001, SOC 2 o NIST CSF
- I riferimenti di NIS2, DORA e dell’ENS sono stati verificati sul testo ufficiale; dove non esiste un riferimento affidabile, non ne viene mostrato nessuno
- Un framework in tutti i piani; più framework, obiettivi con data e tappe, da Premium
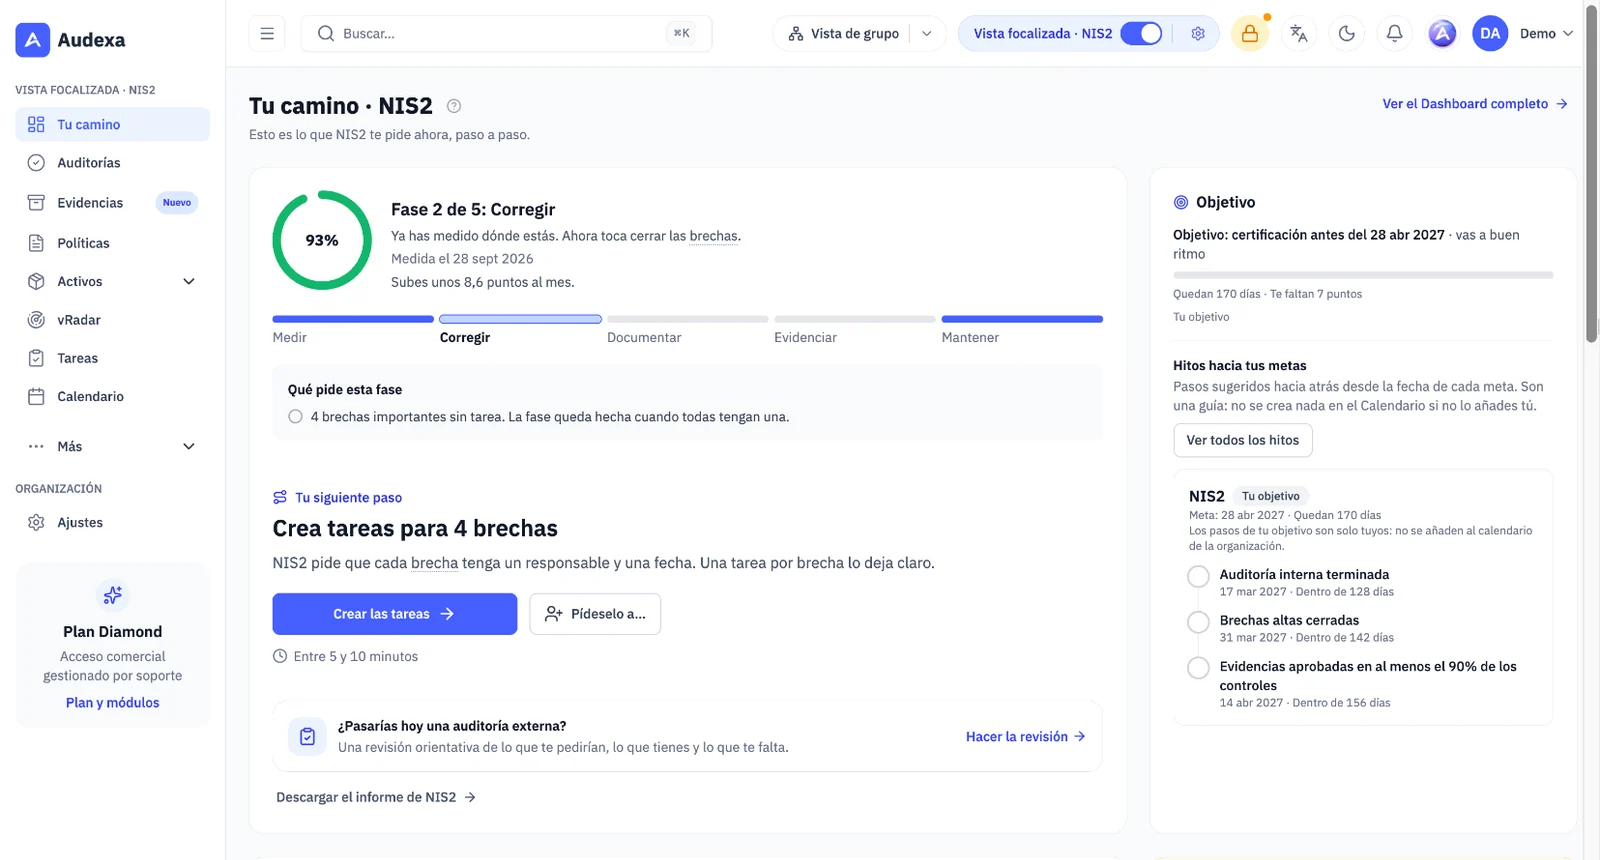
Audit intelligente: propone, controlla e ti dice cosa fa salire il tuo punteggio
Rispondere a un audit è più rapido senza perdere il controllo. Ogni funzione propone e una persona decide: nulla viene risposto, creato né inviato in automatico.
- Risposte proposte nel tuo primo audit di un framework, con la loro fonte: evidenze, altri audit, Asset, policy e attività
- Controllo prima dell’invio: segnala le risposte che non tornano con i tuoi Asset, vRadar o le tue prove, senza bloccare
- Punti per lacuna e piano verso il tuo obiettivo, con i risultati rapidi e un’attività in ogni riga
- Ripartisci sezioni o domande nel tuo team e, da Premium, verifica se supereresti oggi un audit esterno, come guida indicativa
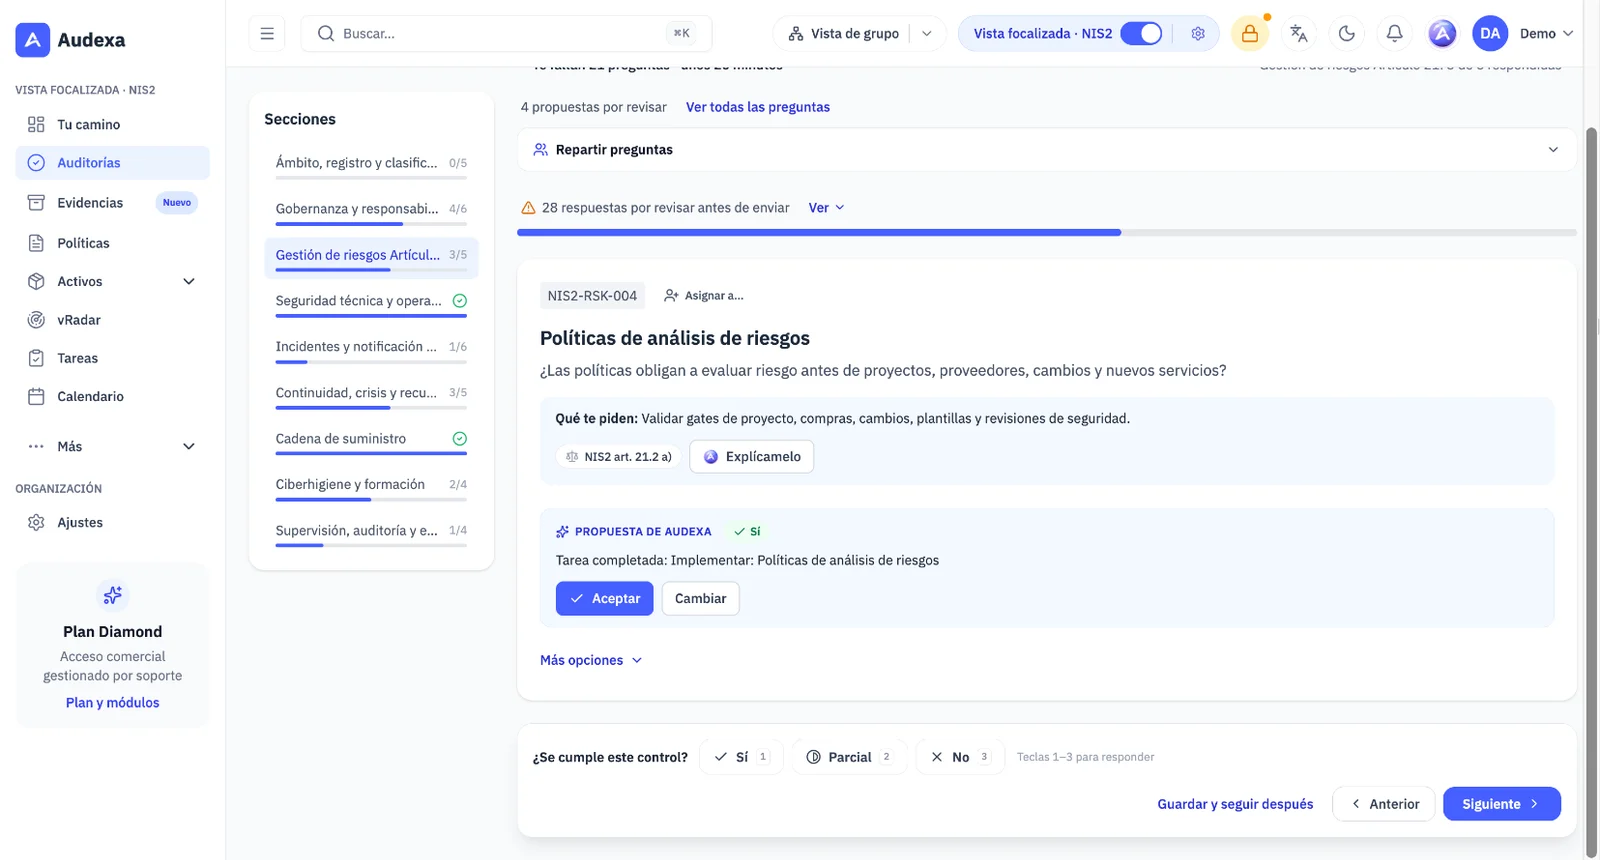
Sedi e gruppo: tutte le tue sedi, in un’unica piattaforma
Per le organizzazioni con più sedi o società controllate. Una sede principale gestisce le sue sedi, che lavorano con il piano del gruppo ma conservano i propri dati e il proprio team. È pensato per Premium (3 sedi) e Diamond (5), ampliabile, e lo attiva Audexa su richiesta della tua organizzazione.
- Filiali e società controllate con il loro fuso orario e la loro lingua, raggruppate in regioni, e creazione di più sedi da Excel o CSV
- Riepilogo del gruppo con mappa, matrice delle sedi per framework, classifica, confronto e report in PDF ed Excel
- Fornitori, SaaS, policy, evidenze e modelli condivisi dalla sede principale, senza duplicare il lavoro
- Audit ISO 27001 multisito e registro di informazioni DORA consolidato del gruppo, come preparazione indicativa
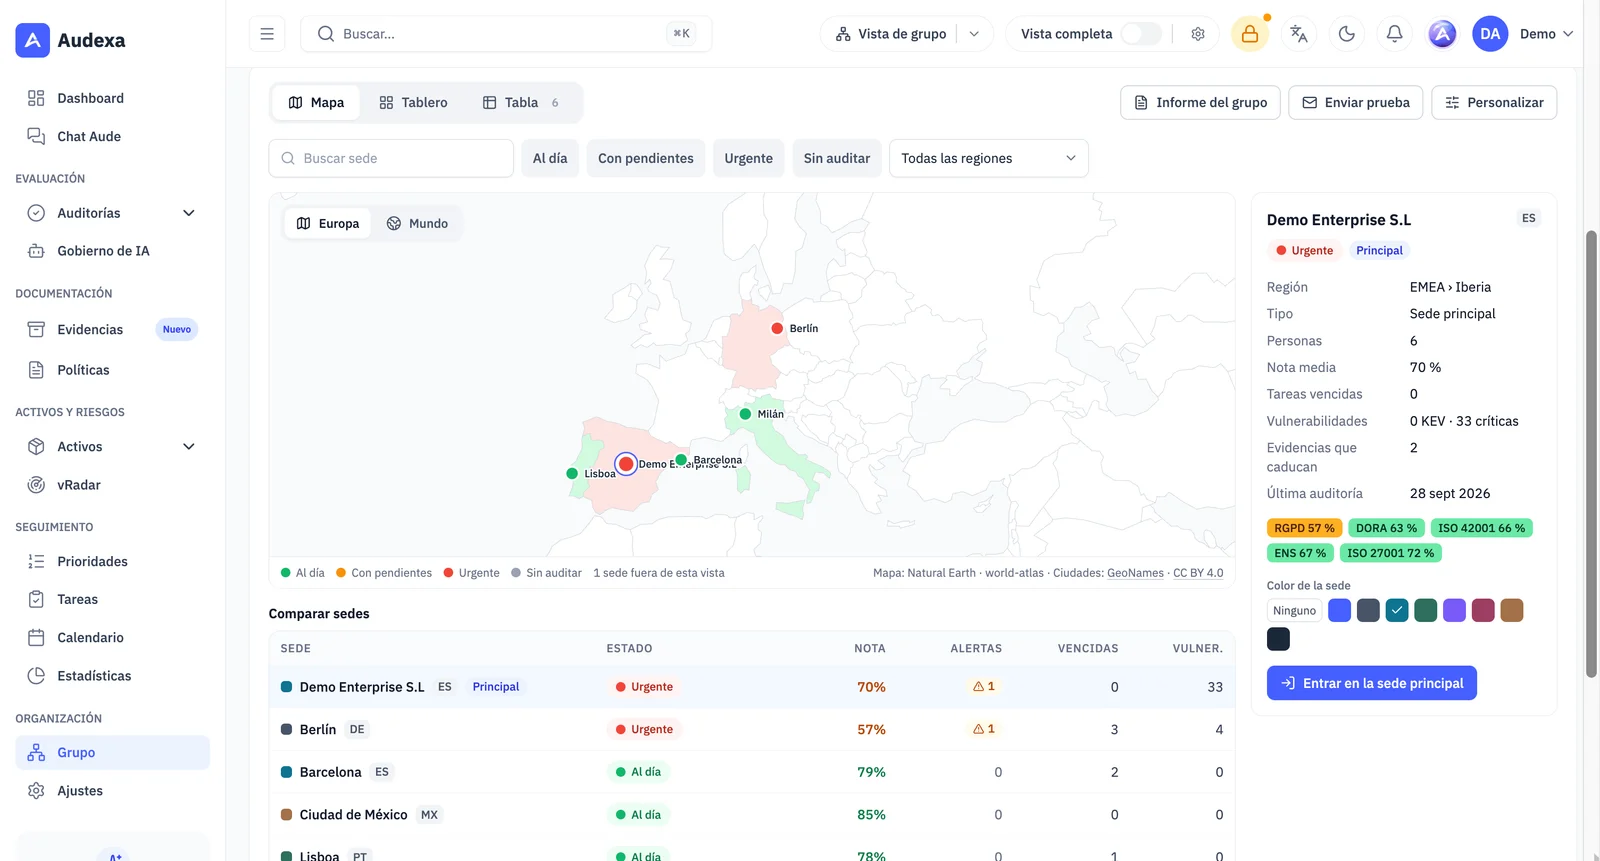
Ruoli personalizzati e accessi che scadono
Ripartisci i permessi su tutto il gruppo, una regione o una sede, e sai sempre da dove viene ogni accesso.
- Modelli di ruolo e ruoli propri; nessuno può concedere un permesso che non ha
- Vista Cosa vede questa persona, che spiega l’origine di ogni permesso
- Accessi con data di fine, con avviso 7 giorni prima: ideali per gli auditor esterni
Aude, su tutto il gruppo e a schermo intero
Chiedi ad Aude quale sede è più indietro e perché, o chiedile la stessa modifica in più sedi: vedi una riga per sede e confermi tu. Le azioni sensibili richiedono la verifica in due passaggi, e Aude non cancella, non approva, non firma e non tocca mai la fatturazione.
- Chat di Aude a schermo intero, con una cronologia che si può cercare, rinominare e fissare
- Risposte con tabelle e schede, e fonti numerate che ti portano al dato
- Allega evidenze a una domanda e usa i modelli con «/»
- Salva una risposta come report Word in Evidenze, in bozza per rivederla
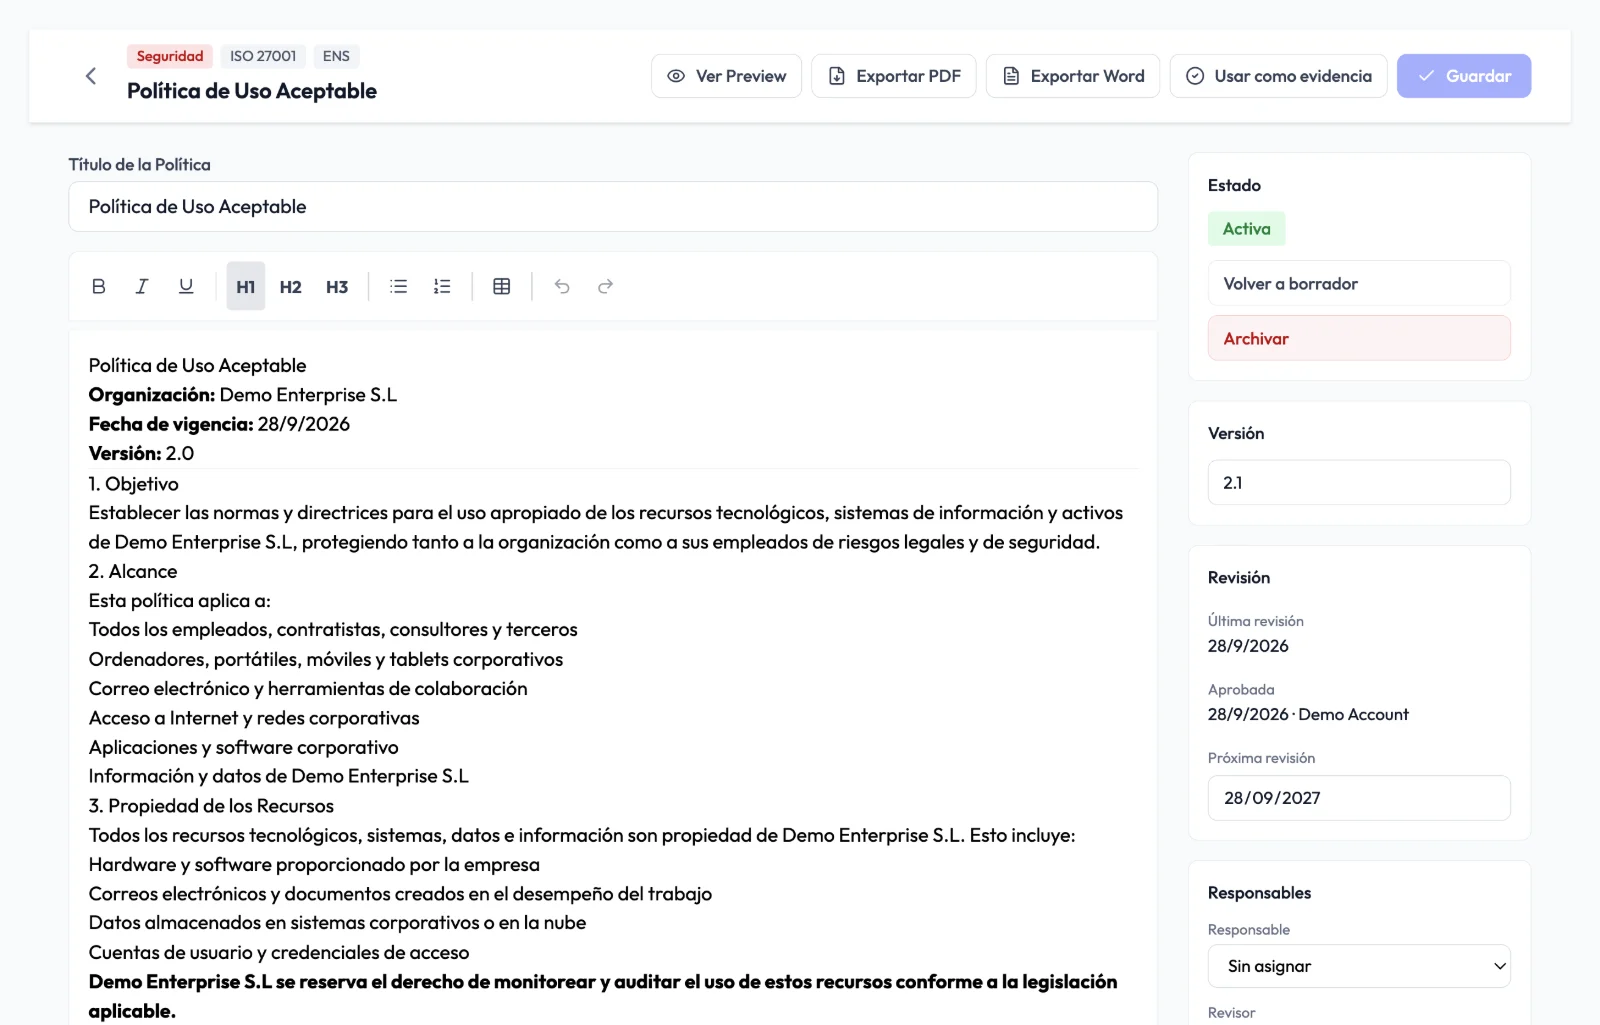
Policy: nuovo editor, versioni e lettura del team
Le policy si scrivono, si revisionano e si approvano in un unico posto, con il documento sotto gli occhi così come verrà stampato.
- Modificare una policy attiva crea la bozza della versione successiva; quella in vigore resta valida finché la nuova non viene approvata
- Commenti nel testo e confronto tra versioni con ciò che è stato aggiunto e tolto
- Variabili vive: il nome della tua organizzazione, il responsabile o la versione si aggiornano da soli e restano fissati all’approvazione
- Aude propone miglioramenti a un paragrafo e ti dice quali controlli copre ogni sezione; il tuo team conferma di aver letto ogni versione
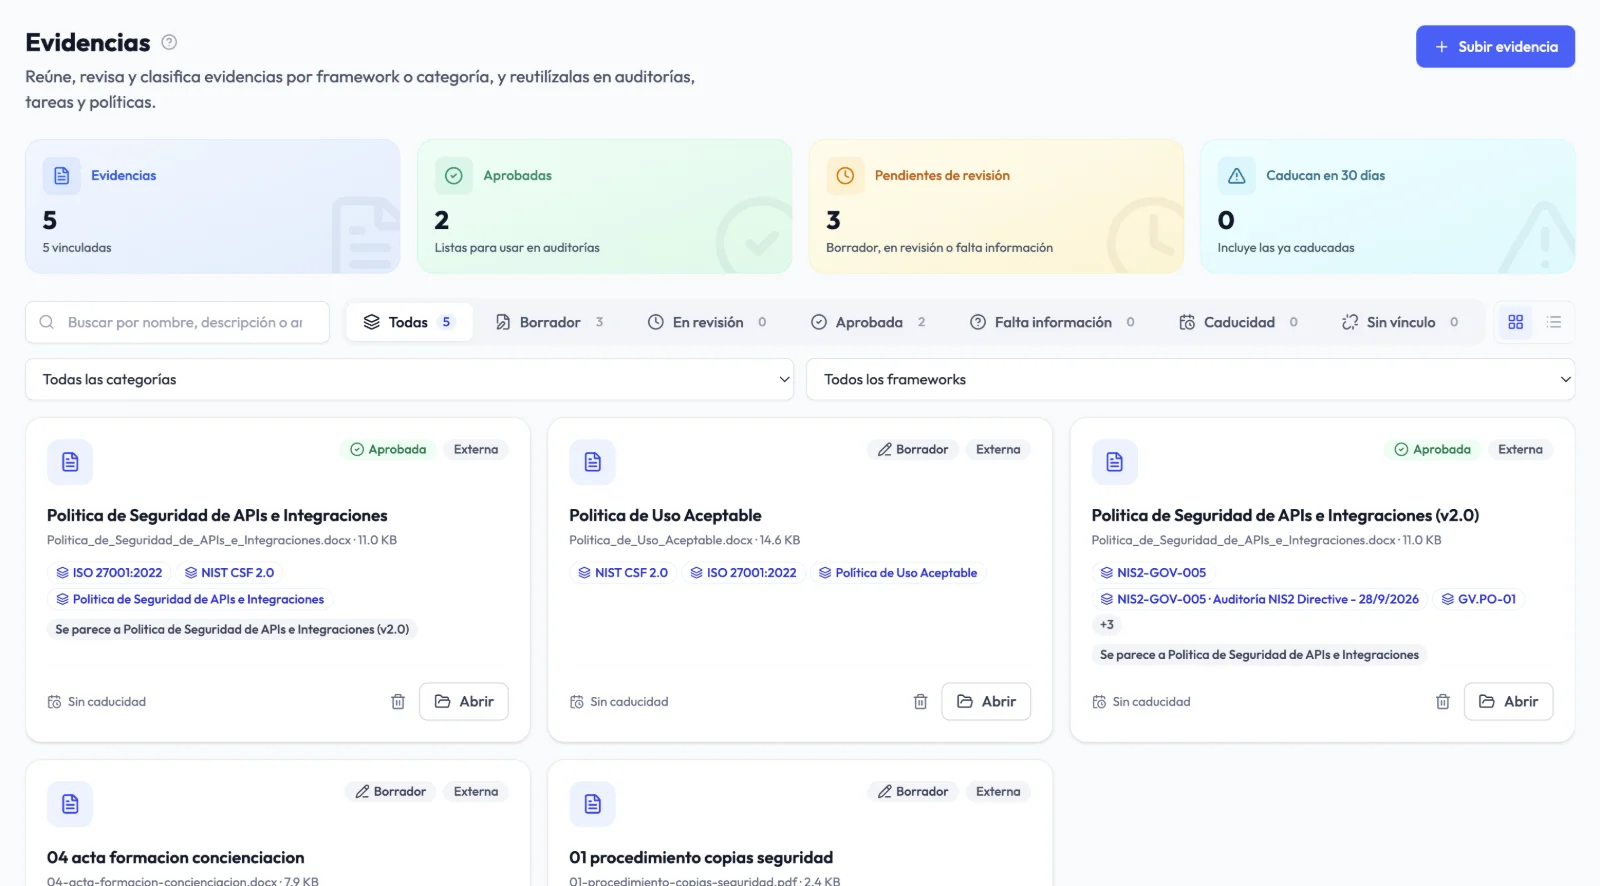
Evidenze pronte per l’auditor
Evidenze ora è una tabella che indica quali controlli dimostra ogni prova, fino a quando vale e chi la gestisce.
- Consegnare all’auditor: verifica cosa manca e scarica un pacchetto per controlli con indice e impronta SHA-256 di ogni file
- Link in sola lettura per l’auditor che scade da solo e che puoi revocare, vedendo ogni accesso
- Calendario delle scadenze a 90 giorni e avviso 30 e 7 giorni prima, con un’attività per il rinnovo
- Caricamento di più evidenze insieme, con la scheda proposta da Aude
vRadar: termini di correzione ed eccezioni che scadono
Decidi per quanto tempo una vulnerabilità può restare aperta e vRadar ti avvisa quando il termine viene superato.
- Termini per gravità, per impostazione predefinita 7, 30, 90 e 180 giorni, e filtro di ciò che è fuori termine
- L’attività di remediation scade lo stesso giorno del suo rilievo
- Le eccezioni che scadono riaprono i loro rilievi e ti avvisano
- Scansione programmata all’ora che scegli e avvisi sulle nuove vulnerabilità, via e-mail se una è critica
Statistiche avanzate e chiave IA propria
Statistiche avanzate è un modulo opzionale, che Audexa attiva su richiesta, con l’andamento storico per framework, report in PDF, Excel e PowerPoint, obiettivi con proiezione e avvisi. Con la chiave IA propria, Aude usa il tuo account Anthropic, OpenAI o Mistral e non consuma la quota di Audexa: inclusa in Diamond e, in Premium, su richiesta.
Modifiche importanti ai permessi
Perché ogni azione abbia una sola regola, alcuni permessi cambiano in tutte le organizzazioni. Se qualcuno del tuo team svolgeva queste attività, assegnagli il ruolo Amministratore, un ruolo proprio con quel permesso, oppure nominalo revisore.
- Approvare o rifiutare un’evidenza: Proprietario, Amministratore o la persona incaricata della revisione
- Eliminare dispositivi, software, SaaS, fornitori e contratti: Proprietario e Amministratore
- Attivare, archiviare o riportare in bozza una policy richiede il permesso di approvare le policy
- Nessun lettore può scrivere in alcun modulo, nemmeno tramite API