
Quadro per la gestione dei rischi informatici
Un quadro documentato, approvato e riesaminato dall'organo di gestione, che ha la responsabilità ultima del rischio informatico.
Regolamento (UE) 2022/2554 · DORA
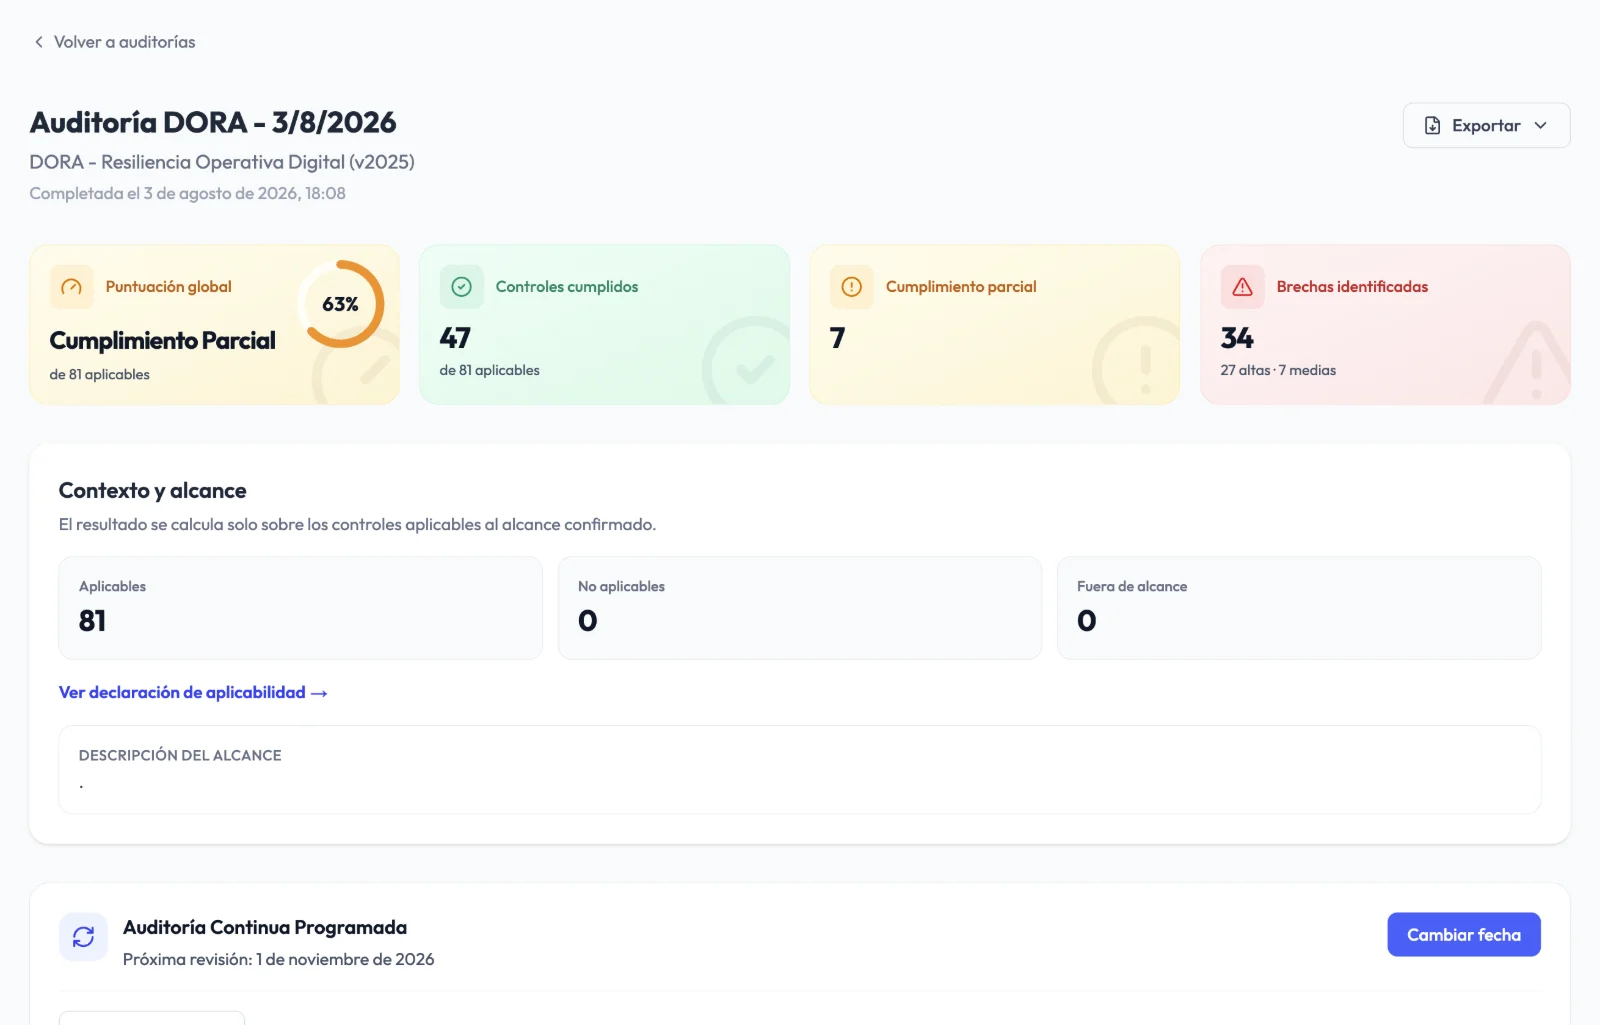
DORA si applica dal 17 gennaio 2025. Audexa riunisce in un solo posto la valutazione degli 81 controlli, i tuoi fornitori e contratti TIC, il registro di informazioni e le evidenze richieste dall'autorità di vigilanza.
Cosa richiede DORA
Il regolamento si applica direttamente a banche, istituti di pagamento e di moneta elettronica, imprese di investimento, società di gestione, imprese di assicurazione, fornitori di servizi per le cripto-attività e altre entità finanziarie. La vigilanza spetta alle autorità nazionali competenti, mentre le autorità europee di vigilanza (ESA) sorvegliano i fornitori TIC critici.
Un quadro documentato, approvato e riesaminato dall'organo di gestione, che ha la responsabilità ultima del rischio informatico.
Classificazione e segnalazione all'autorità: notifica iniziale entro 4 ore dalla classificazione (al massimo 24 ore dal rilevamento), relazione intermedia entro 72 ore e relazione finale entro un mese.
Un programma di test proporzionato alle dimensioni e al rischio e, per le entità designate, test di penetrazione basati sulle minacce (TLPT).
Strategia sui fornitori terzi, clausole contrattuali minime, strategie di uscita e controllo del rischio di concentrazione.
Un inventario di tutti gli accordi con i fornitori TIC, nel formato dei modelli di esecuzione dell'UE, da trasmettere all'autorità di vigilanza.
Meccanismi per condividere in modo sicuro informazioni sulle minacce informatiche con altre entità finanziarie.
Fonti: Regolamento (UE) 2022/2554 (EUR-Lex) · Regolamento di esecuzione (UE) 2024/2956 (EUR-Lex) · INCIBE: notifica degli incidenti gravi DORA (in spagnolo)
Come ti aiuta Audexa
Valutazione, fornitori terzi TIC, evidenze e report collegati, così ogni requisito ha un responsabile, una data e una prova.
Conosci il tuo livello reale rispetto al regolamento.
81 controlli in 14 domini, con indicazioni interpretative, evidenze suggerite e criterio di accettazione.
Escludi i controlli che non si applicano alla tua entità con una giustificazione che accompagna il risultato.
46 relazioni tra DORA e ISO 22301 per sfruttare il lavoro sulla continuità operativa che hai già fatto.
Fornitori e contratti con dati utili per DORA.
Scheda fornitore con ragione sociale, identificativo fiscale, LEI convalidato, paese, criticità e dipendenze.
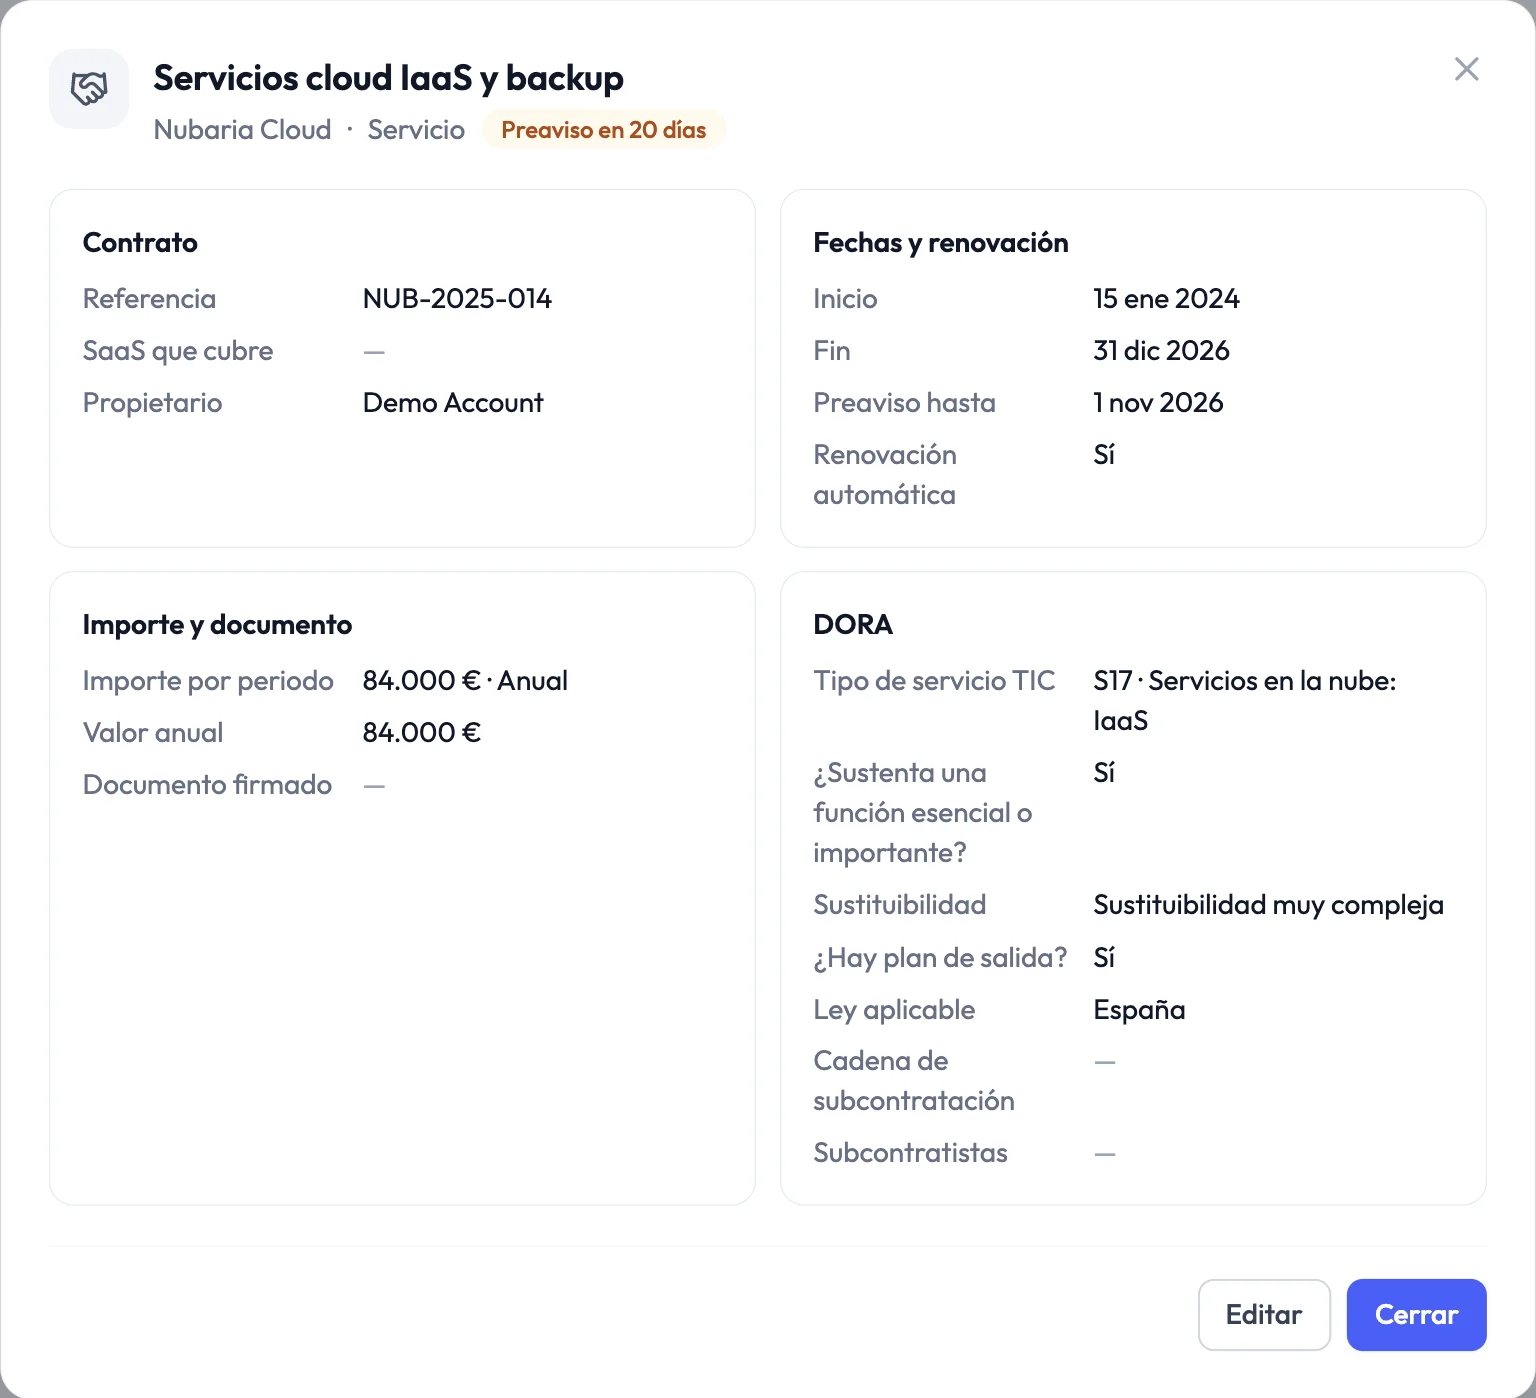
Tipo di servizio TIC, funzione essenziale o importante, sostituibilità, piano di uscita, legge applicabile e subappaltatori.
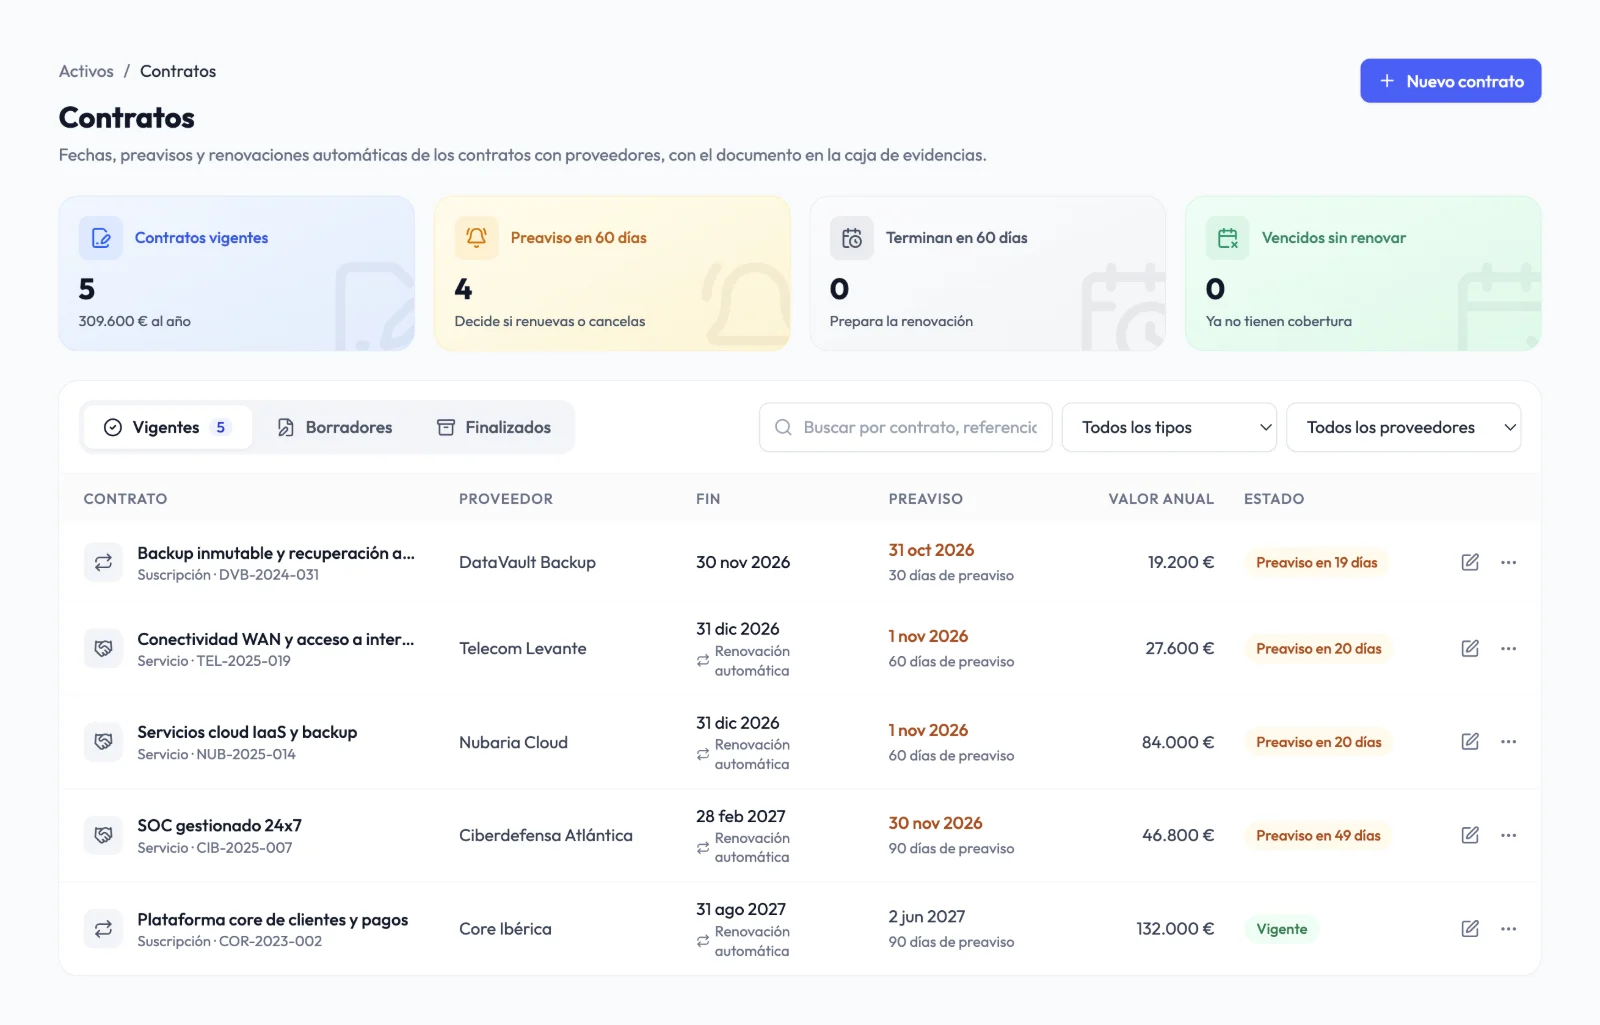
Avvisi a 90, 60 e 30 giorni dal preavviso e dalla scadenza, anche nel calendario.
Tieni pronto ciò che chiederà l'autorità di vigilanza.
Esporta in Excel il foglio «Registro di informazioni (DORA)», con un contratto in vigore per riga.
Modelli su resilienza operativa digitale, test di resilienza, threat intelligence e segnalazione alle autorità.
Report esecutivo e tecnico con andamento, lacune, rischi e roadmap.
Alcune funzionalità dipendono dal piano e dai moduli attivi.
Registro di informazioni
Ogni contratto con un fornitore TIC alimenta il registro. Audexa esporta un foglio con le colonne dei modelli di esecuzione dell'UE, pronto da rivedere e adattare al formato di trasmissione richiesto dalla tua autorità di vigilanza.
Fornitori terzi TIC
Fornitori, contratti, SaaS e dipendenze in un unico inventario. Audexa ti avvisa prima che scada un preavviso e segnala ciò che richiede attenzione: dati personali senza DPA, MFA non attivata o fornitori critici senza responsabile.
Incidenti TIC
L'audit DORA valuta la classificazione degli incidenti, i criteri di gravità e i tempi della notifica iniziale e delle relazioni intermedia e finale. Le lacune diventano attività e una procedura di segnalazione alle autorità pronta da approvare.
Come funziona
Rispondi all'audit DORA, giustifica ciò che non si applica e ottieni lacune prioritizzate per peso e rischio.
Carica fornitori e contratti con i dati DORA e tieni pronto il registro di informazioni.
Assegna attività, approva le policy, raccogli evidenze e condividi il report con la direzione.
Prima e dopo
Registro di informazioni
Excel costruito a mano ogni anno
Esportazione dai contratti in essere
Preavvisi contrattuali
Scoperti in ritardo
Avvisi a 90, 60 e 30 giorni
Lacune DORA
Report di consulenza statico
Attività con responsabile ed evidenza attesa
Policy
Documenti senza versione né firma
Ciclo di approvazione e firma con cronologia
Continuità operativa
Lavoro duplicato con ISO 22301
Mappature tra framework
Domande frequenti
A una ventina di categorie di entità finanziarie: enti creditizi, istituti di pagamento e di moneta elettronica, imprese di investimento, società di gestione, imprese di assicurazione e di riassicurazione, fornitori di servizi per le cripto-attività, infrastrutture di mercato e altre. Anche i fornitori TIC di queste entità ricevono requisiti attraverso i contratti.
Audexa esporta un foglio Excel con i campi dei modelli di esecuzione dell'UE a partire dai tuoi contratti e fornitori. Ti serve per preparare e rivedere i dati; il formato tecnico di trasmissione lo stabilisce ciascuna autorità di vigilanza.
No. Audexa valuta il tuo processo di classificazione e segnalazione, ti aiuta a documentare la procedura e a colmare le lacune, ma la segnalazione avviene attraverso i canali dell'autorità competente.
Per le entità finanziarie, DORA agisce come norma specifica rispetto a NIS2 nella gestione del rischio informatico e nella segnalazione degli incidenti. In ogni caso, Audexa permette di valutare entrambi i framework e di riutilizzare le evidenze.
Il framework DORA è disponibile nei piani Premium e Diamond. Nella demo vediamo quale si adatta al tuo numero di utenti, contratti e fornitori.
Audexa opera su un'infrastruttura nell'Unione europea, con accesso basato sui ruoli, autenticazione a due fattori e tracciabilità delle attività.
Richiedi una demo
In 30 minuti ti mostriamo l'audit DORA, la gestione dei contratti TIC e l'esportazione del registro di informazioni.