
Versione in vigore
Una sola versione approvata, con cronologia delle modifiche e possibilità di ripristino.
Libreria delle policy
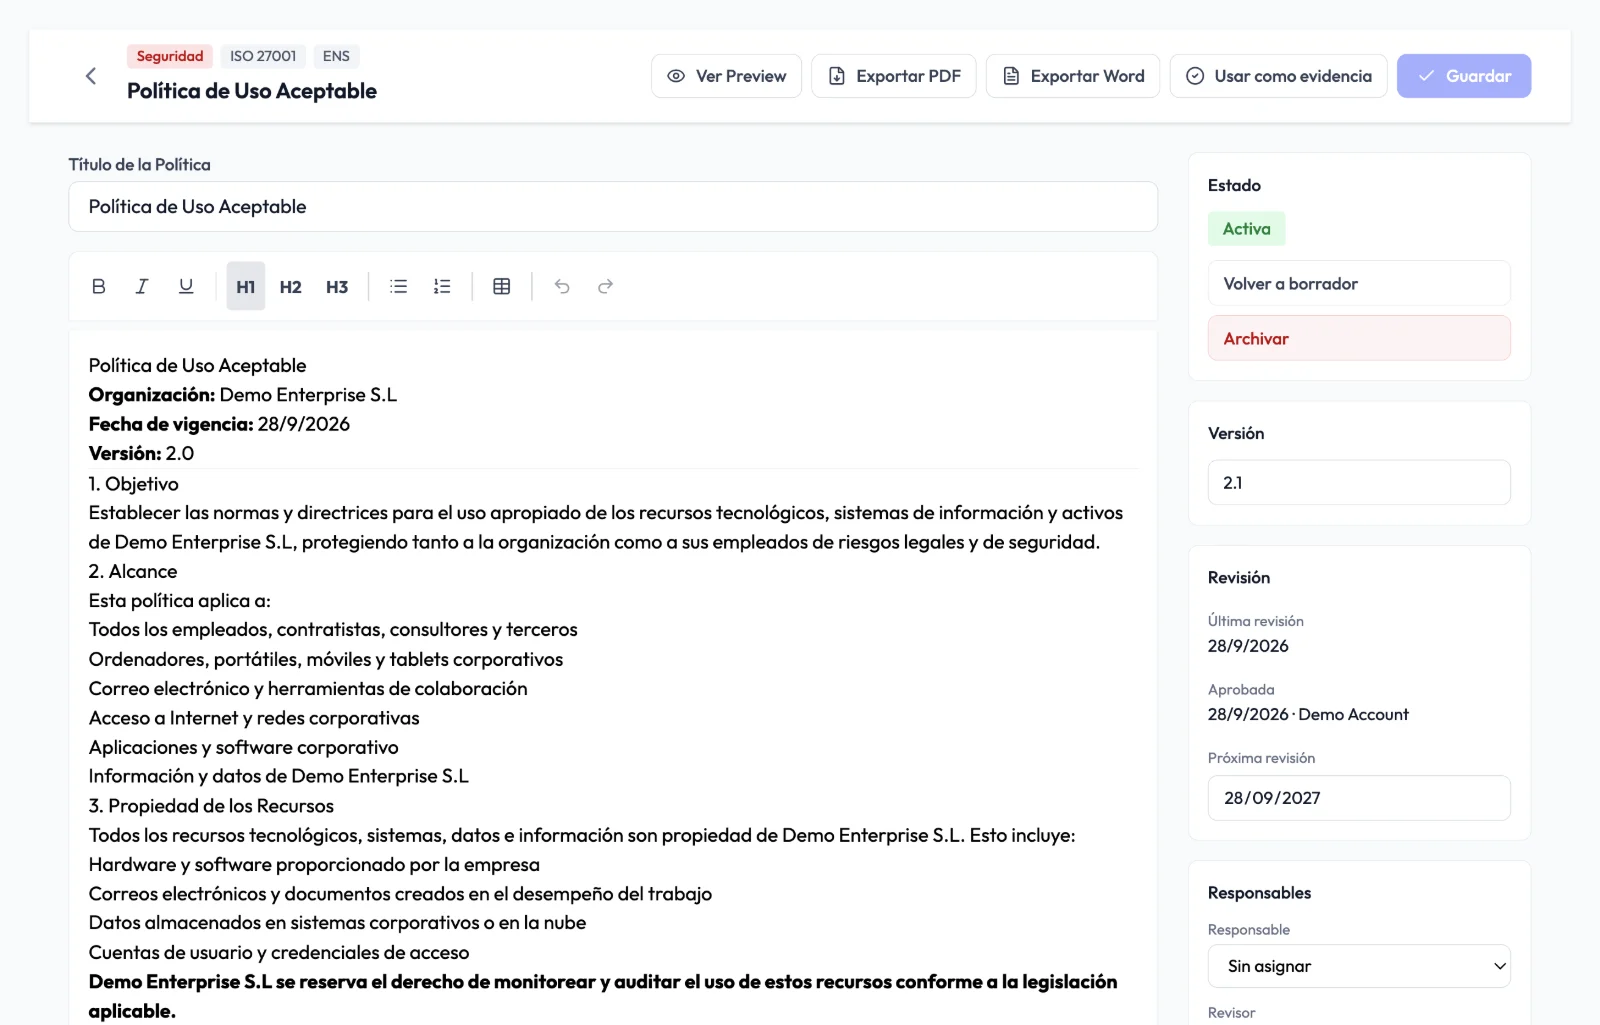
Parti da 52 modelli in cinque lingue, adattali con i dati della tua azienda e gestisci l'intero ciclo di vita: revisione, approvazione, firma, versioni ed esportazione in Word. Ogni policy approvata può servire come evidenza nei tuoi audit.
Perché è importante
ISO 27001, NIS2, ENS, GDPR e DORA richiedono policy documentate. Il problema raramente è scriverle: è tenerle aggiornate, sapere qual è la versione in vigore e dimostrare chi l'ha approvata e quando.
Una sola versione approvata, con cronologia delle modifiche e possibilità di ripristino.
Chi ha revisionato, chi ha approvato e chi ha firmato, con data e impronta della versione esatta.
Data della prossima revisione e responsabile, così nessuna policy scade senza che tu te ne accorga.
Come ti aiuta Audexa
Redazione, governance ed evidenze nello stesso posto, collegate ai framework che sottoponi ad audit.
Parti da una base solida.
Sicurezza, privacy, operations, compliance e risorse umane, collegati a ogni framework.
Nome dell'azienda, DPO, responsabili o date di revisione si compilano da soli in tutte le policy.
Font, intestazioni, colori, logo, livelli di classificazione e numerazione delle sezioni.
Controllo dell'intero ciclo di vita.
Bozza, in revisione, in vigore e archiviata, con versioni e punti di ripristino.
Firma disegnata o richiesta via e-mail con link monouso valido 14 giorni.
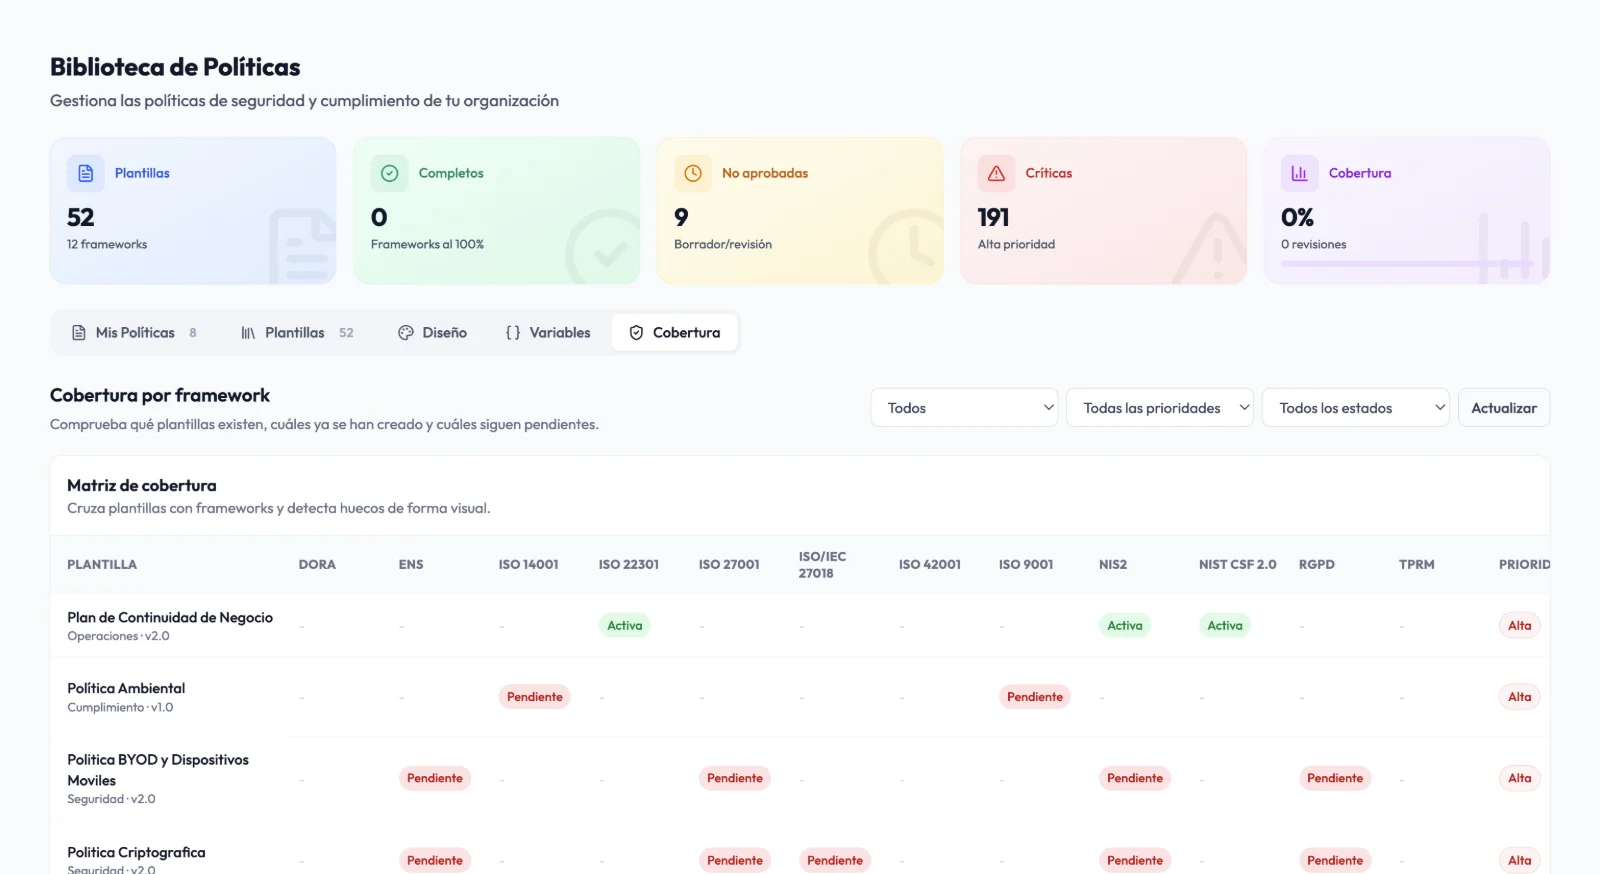
Quali policy richiede ogni norma, quali hai e quali mancano, per priorità e stato.
La policy come prova di conformità.
Salva una copia immutabile della versione in vigore nell'archivio delle evidenze.
Scarica in Word o PDF con il layout della tua organizzazione.
Impronta SHA-256 della versione firmata: se la policy cambia, serve una nuova firma.
Alcune funzionalità dipendono dal piano e dai moduli attivi.
Modelli
I modelli coprono le aree che ricorrono più spesso negli audit e sono collegati ai framework che gestisci: 43 alla ISO 27001, 39 all'ENS, 35 a NIS2, 20 al GDPR e 4 specifici per DORA.
Firma
Invia una richiesta di firma a un membro del team o a qualsiasi indirizzo e-mail. Il link è monouso, scade dopo 14 giorni ed è legato alla versione esatta del documento.
Come funziona
Filtra per framework e priorità e inizia dalle policy che mancano.
Compila le variabili, rifinisci il testo e inviala in revisione e approvazione.
Raccogli le firme, esporta in Word e salvala come evidenza del controllo.
Prima e dopo
Punto di partenza
Pagina bianca o modelli generici
52 modelli collegati a ogni norma
Versione in vigore
«policy_finale_v3_def.docx»
Una versione approvata con cronologia
Firme
E-mail e PDF scansionati
Firma tramite link e impronta della versione
Revisione
Dimenticata fino all'audit
Data di revisione e responsabile
Evidenza
Allegare il Word a mano
Copia immutabile nell'archivio delle evidenze
Domande frequenti
Sono un punto di partenza solido, ma ogni policy va adattata alla realtà della tua organizzazione. Le variabili e l'editor ti permettono di farlo rapidamente, e il flusso di revisione garantisce che qualcuno la convalidi prima di approvarla.
In Word (.docx) e in PDF, con il layout e il marchio della tua organizzazione.
È una firma interna di approvazione con tracciabilità (chi, quando e quale versione), pensata per dimostrare la governance delle policy durante gli audit. Non sostituisce una firma elettronica qualificata.
I 52 modelli sono disponibili in spagnolo, inglese, francese, italiano e tedesco.
La libreria delle policy è inclusa nei piani Premium e Diamond e si può anche acquistare come modulo.
Richiedi una demo
In 30 minuti creiamo una policy da un modello, la facciamo passare per revisione e firma e la trasformiamo in evidenza.