
Governance
Policy approvate e firmate, ruoli definiti e una direzione che supervisiona con dati aggiornati.
Governance · Rischio · Compliance
Audexa riunisce in un'unica piattaforma l'audit di 13 framework normativi, la gestione dei rischi, le policy, le evidenze, gli asset e i report per la direzione. Un solo lavoro che vale per più norme.
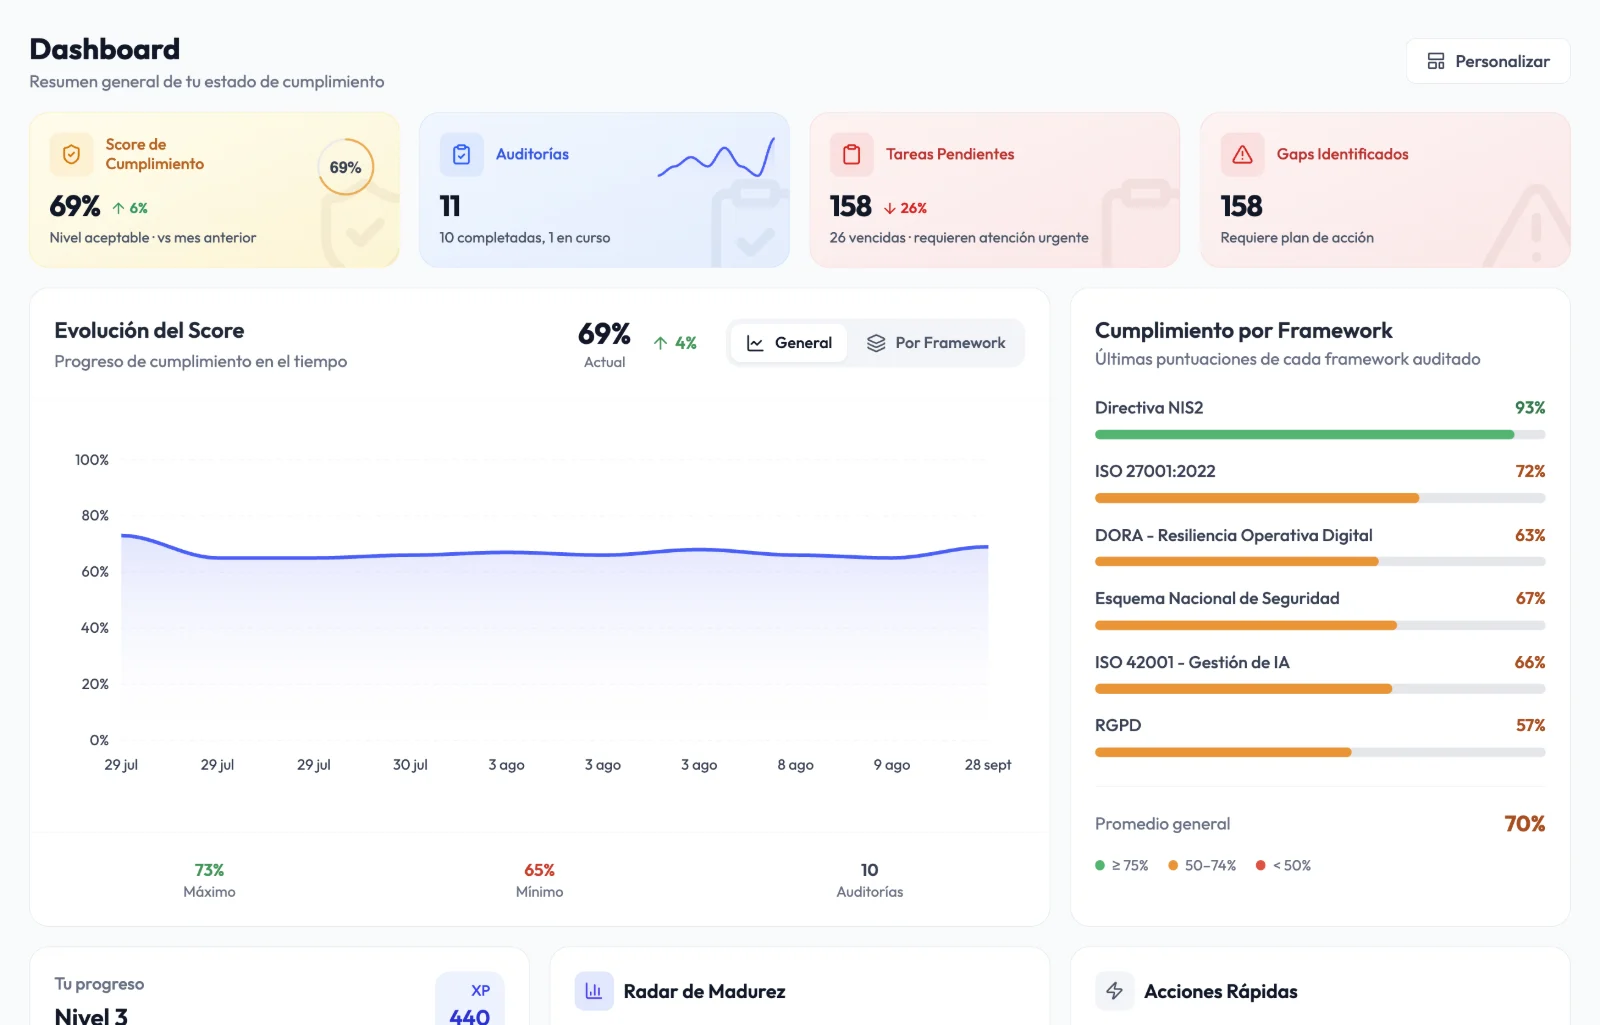
Perché una piattaforma GRC
Ogni nuova norma (NIS2, DORA, l'AI Act) aggiunge requisiti che si sovrappongono ai precedenti. Senza una piattaforma, lo stesso lavoro si ripete a ogni audit e la direzione non ha una visione unica.
Policy approvate e firmate, ruoli definiti e una direzione che supervisiona con dati aggiornati.
Rischi derivati da lacune reali, valutati per probabilità e impatto, con trattamento e accettazione tracciabili.
Audit per framework, evidenze riutilizzabili e un piano d'azione che si può seguire e dimostrare.
Cosa include
Ogni modulo condivide i dati con gli altri: un'evidenza, un rischio o un'attività sono visibili da tutti i framework che interessano.
Fai audit e misura la conformità a ogni norma.
NIS2, DORA, ISO 27001, ISO 27018, ENS, GDPR, NIST CSF 2.0, ISO 22301, ISO 42001, ISO 9001, ISO 14001, TPRM e canale di whistleblowing.
Nuovi audit programmati, confronto tra cicli e dichiarazione di applicabilità.
Registrazione, classificazione e obblighi dell'AI Act europeo.
Dai priorità a ciò che conta davvero.
Rischi derivati dalle lacune, trattamento e accettazione con firma della direzione.
Dispositivi, software, SaaS, fornitori e contratti con proprietario e revisione periodica.
vRadar incrocia il tuo inventario con le vulnerabilità note e crea attività di remediation.
Decidi, documenta e rendiconta.
52 modelli con versioni, approvazione e firma interna o tramite link.
Archivio delle evidenze riservato con scadenza, revisione e cronologia.
Report esecutivi e tecnici in PDF, Excel e Word e una dashboard configurabile.
Alcune funzionalità dipendono dal piano e dai moduli attivi.
Multi-framework
Le mappature tra framework permettono di riutilizzare le evidenze e di proporre risposte revisionabili quando la copertura è alta. Nessun controllo viene mai segnato come soddisfatto in automatico.
Integrazioni
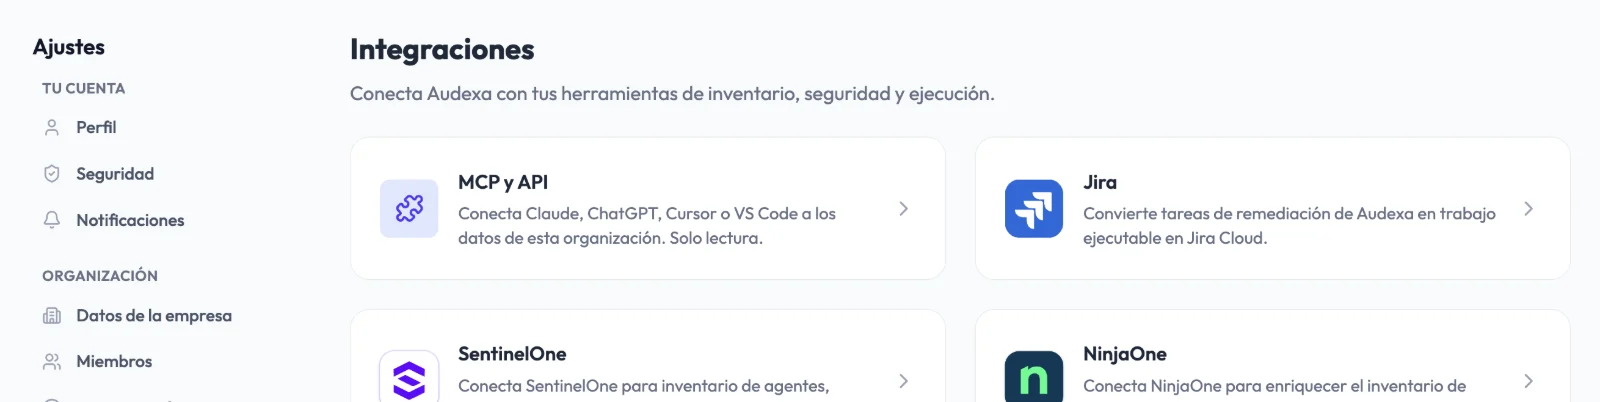
L'inventario si alimenta dai tuoi strumenti di gestione dei dispositivi e di sicurezza, le attività possono diventare issue di Jira e l'API e il server MCP in sola lettura permettono di consultare la tua conformità da altri sistemi.
Come funziona
Inizia dalla norma più urgente e aggiungi le altre riutilizzando il lavoro già fatto.
Audit guidati, lacune ponderate e rischi valutati per probabilità e impatto.
Attività con responsabile, policy firmate, evidenze aggiornate e report per la direzione.
Prima e dopo
Visione d'insieme
Un Excel per ogni norma
Dashboard con tutti i framework
Rischi
Matrice isolata dalla compliance
Rischi derivati dalle lacune reali
Evidenze
Duplicate in ogni audit
Un'evidenza per più controlli
Policy
Word senza versione né firma
Ciclo di vita con approvazione e firma
Reporting
Presentazioni manuali
Report esecutivi esportabili
Domande frequenti
Una piattaforma che riunisce governance (policy, ruoli, decisioni), gestione dei rischi e conformità normativa, così l'organizzazione li gestisce in modo collegato e non in documenti isolati.
NIS2, DORA, ISO 27001, ISO 27018, ENS, GDPR, NIST CSF 2.0, ISO 22301, ISO 42001, ISO 9001, ISO 14001, gestione del rischio di terze parti (TPRM) e canale di whistleblowing (legge spagnola 2/2023), oltre al modulo di Governance dell'IA per l'AI Act. La disponibilità di ogni framework dipende dal piano.
Non solo. Audexa è pensata perché un piccolo team IT, sicurezza o compliance possa portare avanti il programma senza dipendere da una consulenza continua, e si adatta anche a organizzazioni con più team.
È una piattaforma web: puoi iniziare il primo audit il giorno stesso. Il caricamento di asset, policy ed evidenze avviene in modo progressivo.
Interfaccia, framework normativi, policy e report in spagnolo, inglese, francese, italiano e tedesco.
Audexa opera su un'infrastruttura nell'Unione europea, con accesso basato sui ruoli, autenticazione a due fattori e tracciabilità delle attività.
Richiedi una demo
In 30 minuti vediamo il tuo punto di partenza, i framework che ti si applicano e come sarebbe il tuo programma GRC in Audexa.