
Responsabilità degli organi di gestione
Gli organi di gestione approvano le misure di gestione dei rischi, ne supervisionano l'attuazione, seguono una formazione specifica e possono essere chiamati a rispondere delle violazioni.
Direttiva (UE) 2022/2555 · NIS2
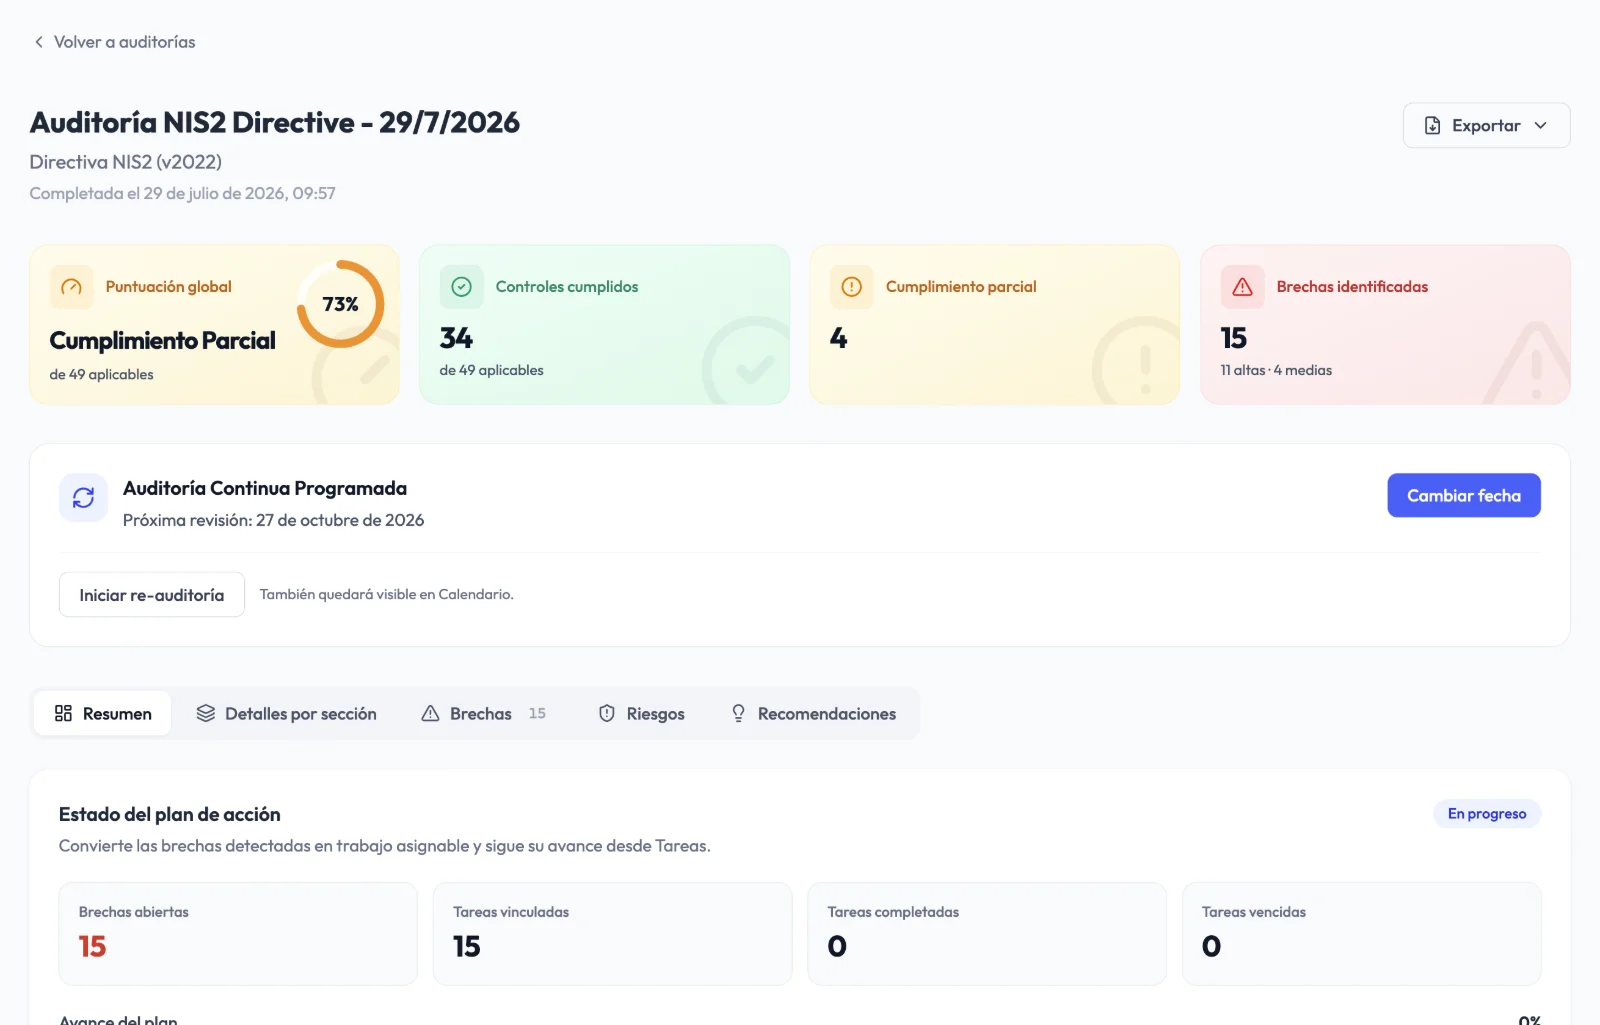
Audexa trasforma NIS2 in lavoro misurabile: un audit guidato di 49 controlli, lacune prioritizzate per rischio, policy, evidenze e un report esecutivo con cui la direzione approva e supervisiona le misure.
Cosa richiede NIS2
La direttiva amplia i settori interessati e alza il livello delle richieste. Non basta avere misure tecniche: bisogna dimostrare che vengono gestite, riesaminate e supervisionate dalla direzione.
Gli organi di gestione approvano le misure di gestione dei rischi, ne supervisionano l'attuazione, seguono una formazione specifica e possono essere chiamati a rispondere delle violazioni.
L'articolo 21 elenca le misure minime: analisi dei rischi, gestione degli incidenti, continuità operativa, sicurezza della catena di approvvigionamento, sviluppo sicuro, crittografia, controllo degli accessi, formazione e MFA, tra le altre.
Gli incidenti significativi richiedono un preallarme entro 24 ore, una notifica entro 72 ore e una relazione finale entro un mese.
La sicurezza di fornitori e fornitori di servizi rientra tra le misure obbligatorie, con la valutazione delle loro pratiche e vulnerabilità.
La direttiva prevede sanzioni massime pari ad almeno 10 milioni di euro o al 2 % del fatturato mondiale annuo per i soggetti essenziali, e a 7 milioni o all'1,4 % per i soggetti importanti.
Le autorità possono chiedere prove di conformità. Un audit una tantum senza follow-up lascia vuoti tra una revisione e l'altra.
Come ti aiuta Audexa
Un unico spazio per valutare, prioritizzare, eseguire e rendicontare, senza fogli di calcolo sparsi né documenti senza versione.
Sai a che punto sei rispetto a ogni requisito.
Domande chiare per ogni controllo, con indicazioni interpretative, peso e passaggi di remediation.
Segna i controlli non applicabili o fuori perimetro con la relativa giustificazione ed esporta la dichiarazione di applicabilità.
Sì, Parziale e No con impatto proporzionale, così il risultato riflette la situazione reale.
Trasforma ogni lacuna in lavoro con un responsabile.
Crea attività da tutte le lacune o solo da alcune, con responsabile, date ed evidenza attesa.
Valuta probabilità e impatto e decidi se mitigare, accettare o trasferire, con firma e approvazione della direzione.
Collega asset e fornitori ai controlli e individua l'esposizione CVE con vRadar.
Tieni pronte le prove per la direzione e le autorità di vigilanza.
Documenti riservati con scadenza, revisione e cronologia, riutilizzabili tra controlli e framework.
Modelli modificabili con approvazione, firma e passaggio diretto a evidenza.
PDF, Excel e Word con andamento, lacune, rischi e roadmap per la direzione.
Alcune funzionalità dipendono dal piano e dai moduli attivi.
Controlli NIS2
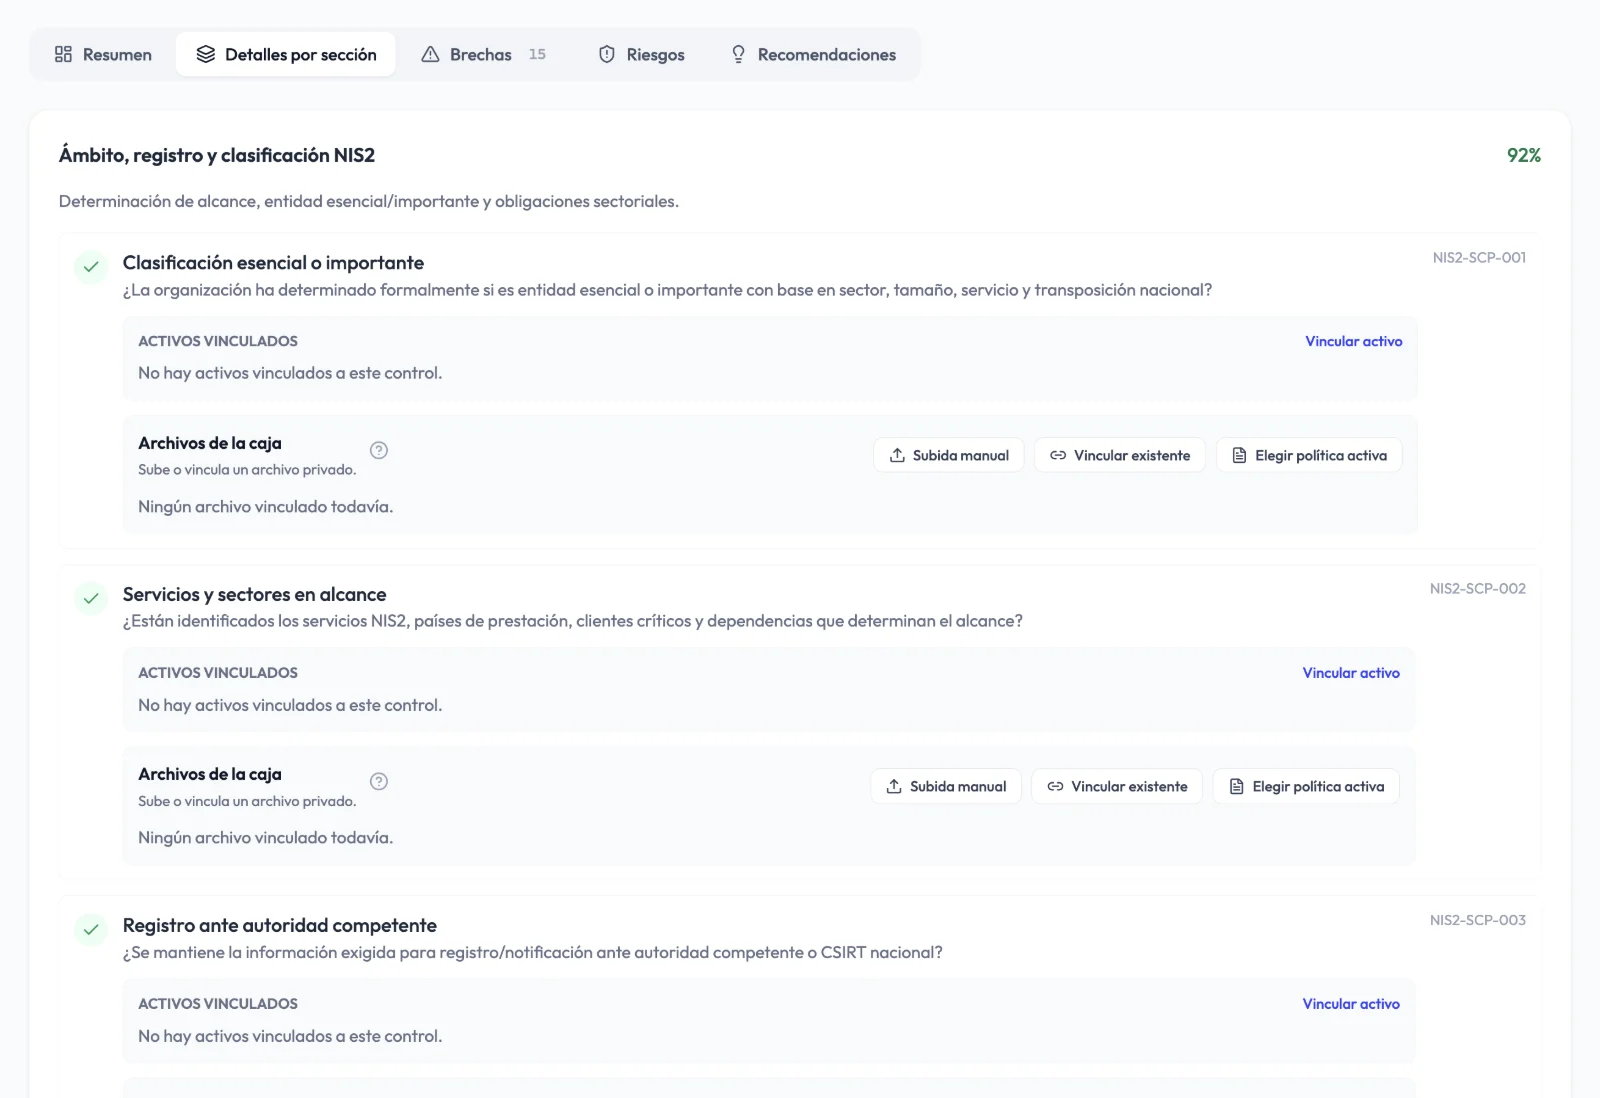
I 49 controlli sono organizzati in nove domini che seguono la struttura della direttiva. Ognuno indica cosa verificare, come interpretarlo e quali passaggi seguire se non è soddisfatto.
Policy NIS2
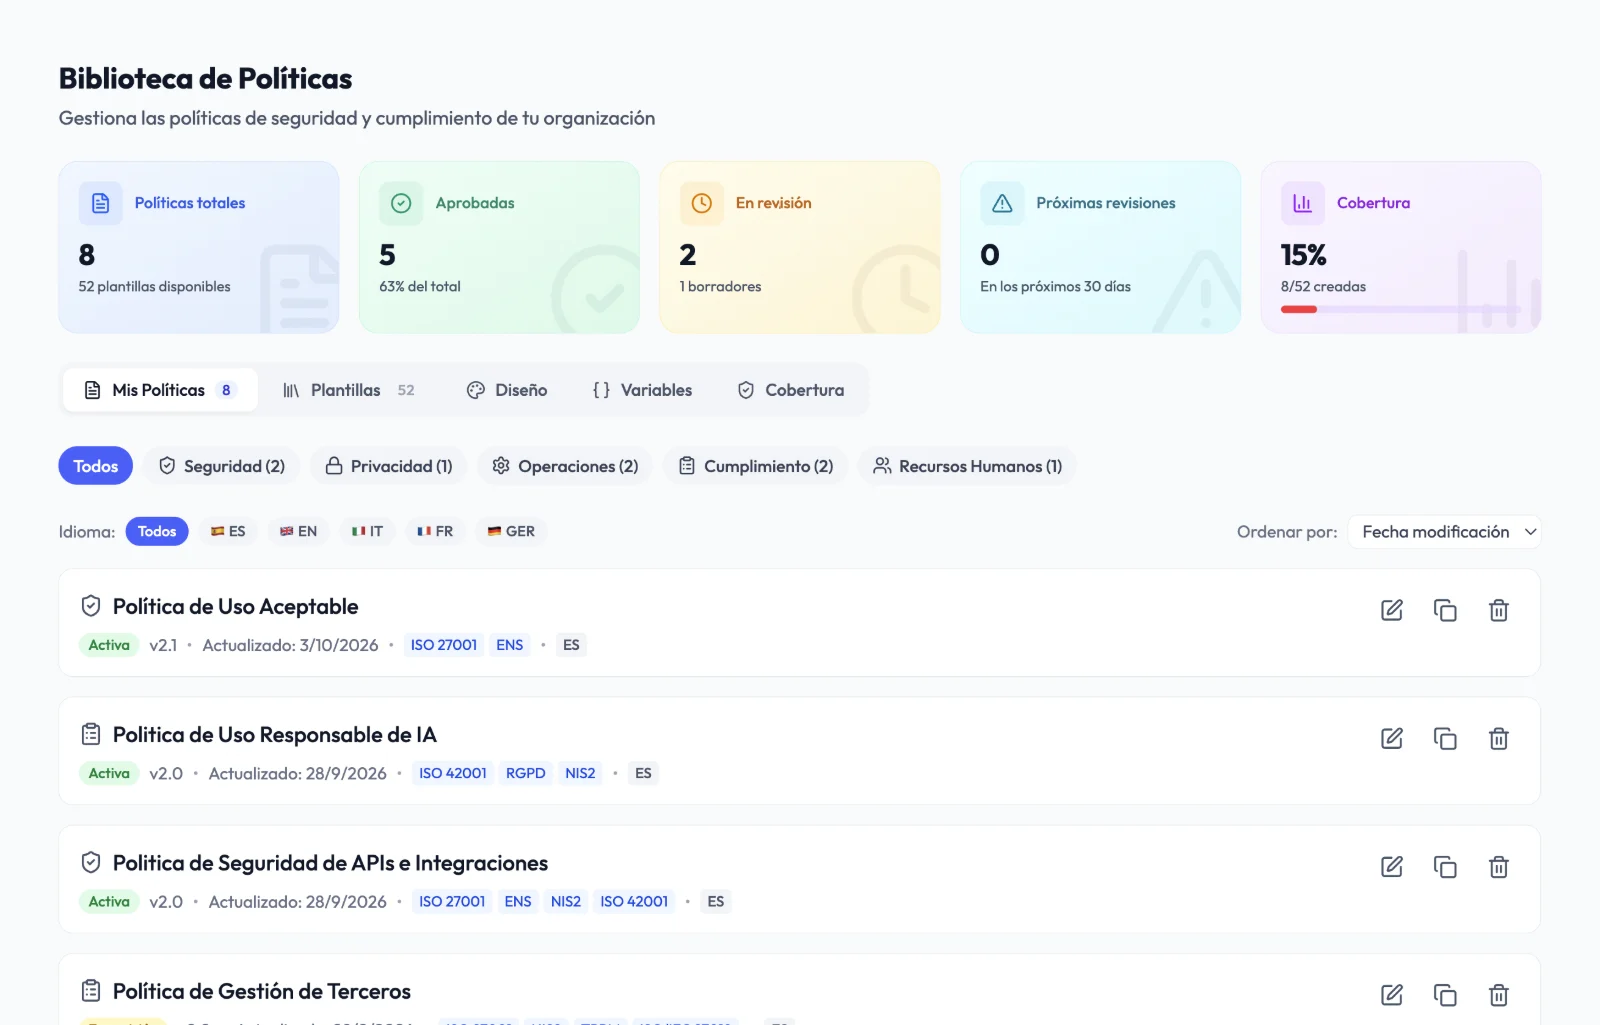
Parti da modelli di sicurezza, adattali con le variabili della tua organizzazione e gestisci l'intero ciclo: versione, revisione, approvazione e firma. Una policy in vigore può essere salvata come evidenza del controllo.
Piano d'azione NIS2
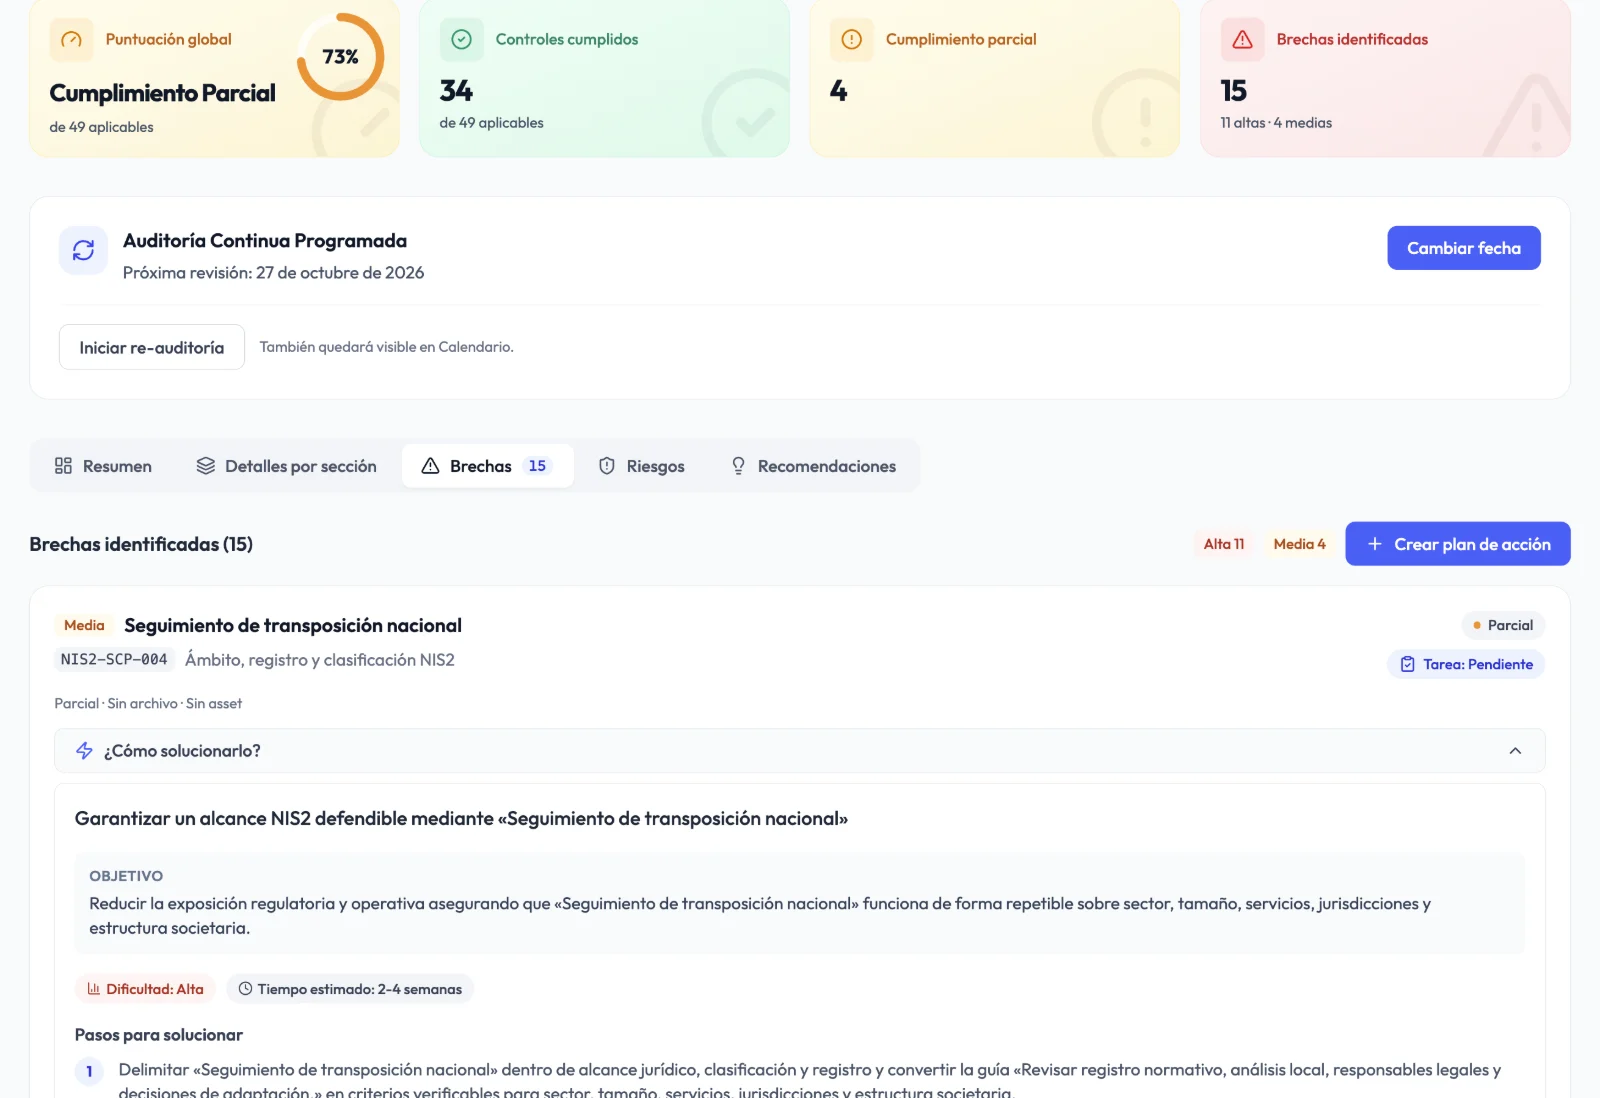
Ogni lacuna può diventare un'attività con il contesto del controllo, i passaggi consigliati e l'evidenza attesa. Completare un'attività non segna il controllo come soddisfatto: sono l'evidenza e il nuovo audit a confermare i progressi.
Come funziona
Descrivi la tua organizzazione, decidi quali controlli si applicano e giustifica le esclusioni.
Rispondi all'audit NIS2 controllo per controllo e ottieni il punteggio e le lacune prioritizzate.
Assegna attività, raccogli evidenze, approva le policy e condividi il report con la direzione.
Prima e dopo
Diagnosi iniziale
Settimane di interviste ed Excel
Audit guidato dal primo giorno
Monitoraggio delle lacune
Elenchi senza responsabile né data
Attività con responsabile, scadenze ed evidenza attesa
Evidenze
Allegati sparsi tra e-mail e cartelle
Archivio riservato con scadenza e cronologia
Report alla direzione
Presentazioni manuali
Report esecutivo esportabile
Altri framework
Ripartire da zero per ogni norma
Mappature con ISO 27001 ed ENS
Domande frequenti
La direttiva è in vigore nell'UE dal 2023 e il termine di recepimento è scaduto il 17 ottobre 2024. Gli obblighi concreti dipendono dalla legge nazionale di ciascuno Stato membro, che può variare per ambito, autorità e scadenze. L'8 luglio 2026 la Commissione europea ha deferito alla Corte di giustizia dell'UE Irlanda, Spagna, Francia e Paesi Bassi per ritardi nel recepimento. Verifica la normativa del tuo Paese: prepararti ora sui requisiti della direttiva evita di improvvisare.
I soggetti di medie e grandi dimensioni dei settori elencati negli allegati I e II della direttiva (energia, trasporti, sanità, infrastrutture digitali, servizi TIC gestiti, manifattura, alimentare e altri) e, in alcuni casi, soggetti più piccoli per il loro ruolo critico. Audexa include un dominio specifico per documentare l'ambito e la classificazione come soggetto essenziale o importante.
No. NIS2 non è una certificazione e Audexa non sostituisce l'autorità competente. Audexa ti aiuta a misurare il tuo adeguamento, eseguire la remediation e conservare le evidenze che dimostrano la conformità.
No. Audexa include 61 mappature tra NIS2 e ISO 27001 per riutilizzare evidenze e risposte revisionabili tra i due framework.
Puoi iniziare l'audit guidato il giorno stesso. I tempi dipendono dalla tua organizzazione, ma il risultato, le lacune e il piano d'azione vengono generati non appena completi il questionario.
L'audit NIS2 valuta la tua capacità di rilevare, classificare e notificare gli incidenti nei tempi dell'articolo 23, e le lacune diventano attività e policy concrete, come la procedura di notifica.
Audexa opera su un'infrastruttura nell'Unione europea, con accesso basato sui ruoli, autenticazione a due fattori e tracciabilità delle attività.
Richiedi una demo
In una demo di 30 minuti ti guidiamo attraverso l'audit NIS2, il piano d'azione e il report per la direzione, con esempi del tuo settore.