
Contesto e campo di applicazione
Definire il campo di applicazione del SGSI, le parti interessate e i requisiti che si applicano all'organizzazione.
ISO/IEC 27001:2022
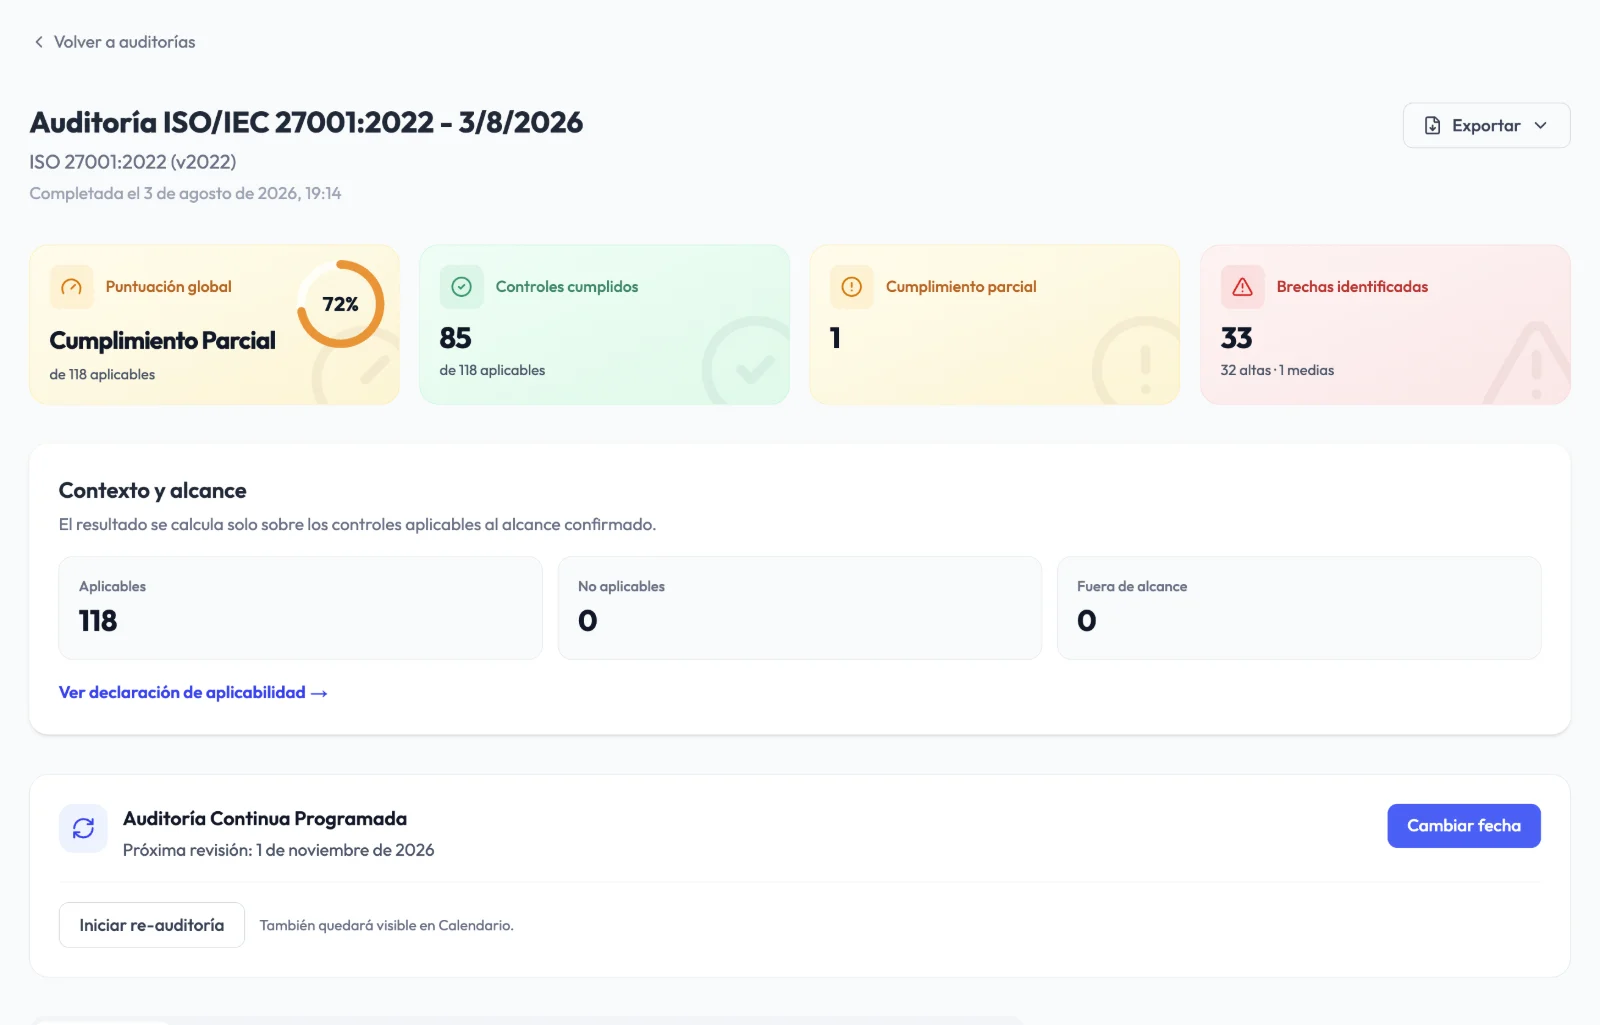
Audexa mette ordine nel tuo SGSI in un unico spazio: clausole e Annex A valutati controllo per controllo, dichiarazione di applicabilità, policy approvate, evidenze con scadenza e un piano d'azione per arrivare all'audit di certificazione.
Cosa chiede la norma
La versione 2022 ha riorganizzato l'Annex A in 93 controlli e quattro temi. La transizione dalla versione 2013 si è conclusa il 31 ottobre 2025, quindi i certificati validi devono già essere sulla versione 2022.
Definire il campo di applicazione del SGSI, le parti interessate e i requisiti che si applicano all'organizzazione.
La direzione approva la politica per la sicurezza delle informazioni, assegna i ruoli e mette a disposizione le risorse.
Un metodo di valutazione del rischio ripetibile e un piano di trattamento coerente con i controlli scelti.
Quali controlli dell'Annex A si applicano, quali no e perché, con il relativo stato di attuazione.
Registrazioni, procedure e prove che i controlli funzionano, non solo che esistono.
Audit interno, riesame della direzione e azioni correttive per chiudere il ciclo.
Come ti aiuta Audexa
Valuta, decidi l'applicabilità, esegui la remediation e conserva le evidenze senza dipendere da cartelle condivise.
Conosci lo stato di ogni clausola e controllo.
Clausole da 4 a 10 e Annex A raggruppati per tema, con indicazioni, peso e passaggi di remediation.
Ripeti l'audit con lo stesso perimetro e confronta l'andamento tra un ciclo e l'altro.
Le risposte con copertura elevata vengono proposte come bozza revisionabile in NIS2, ENS o GDPR.
Decisioni e lavoro con tracciabilità.
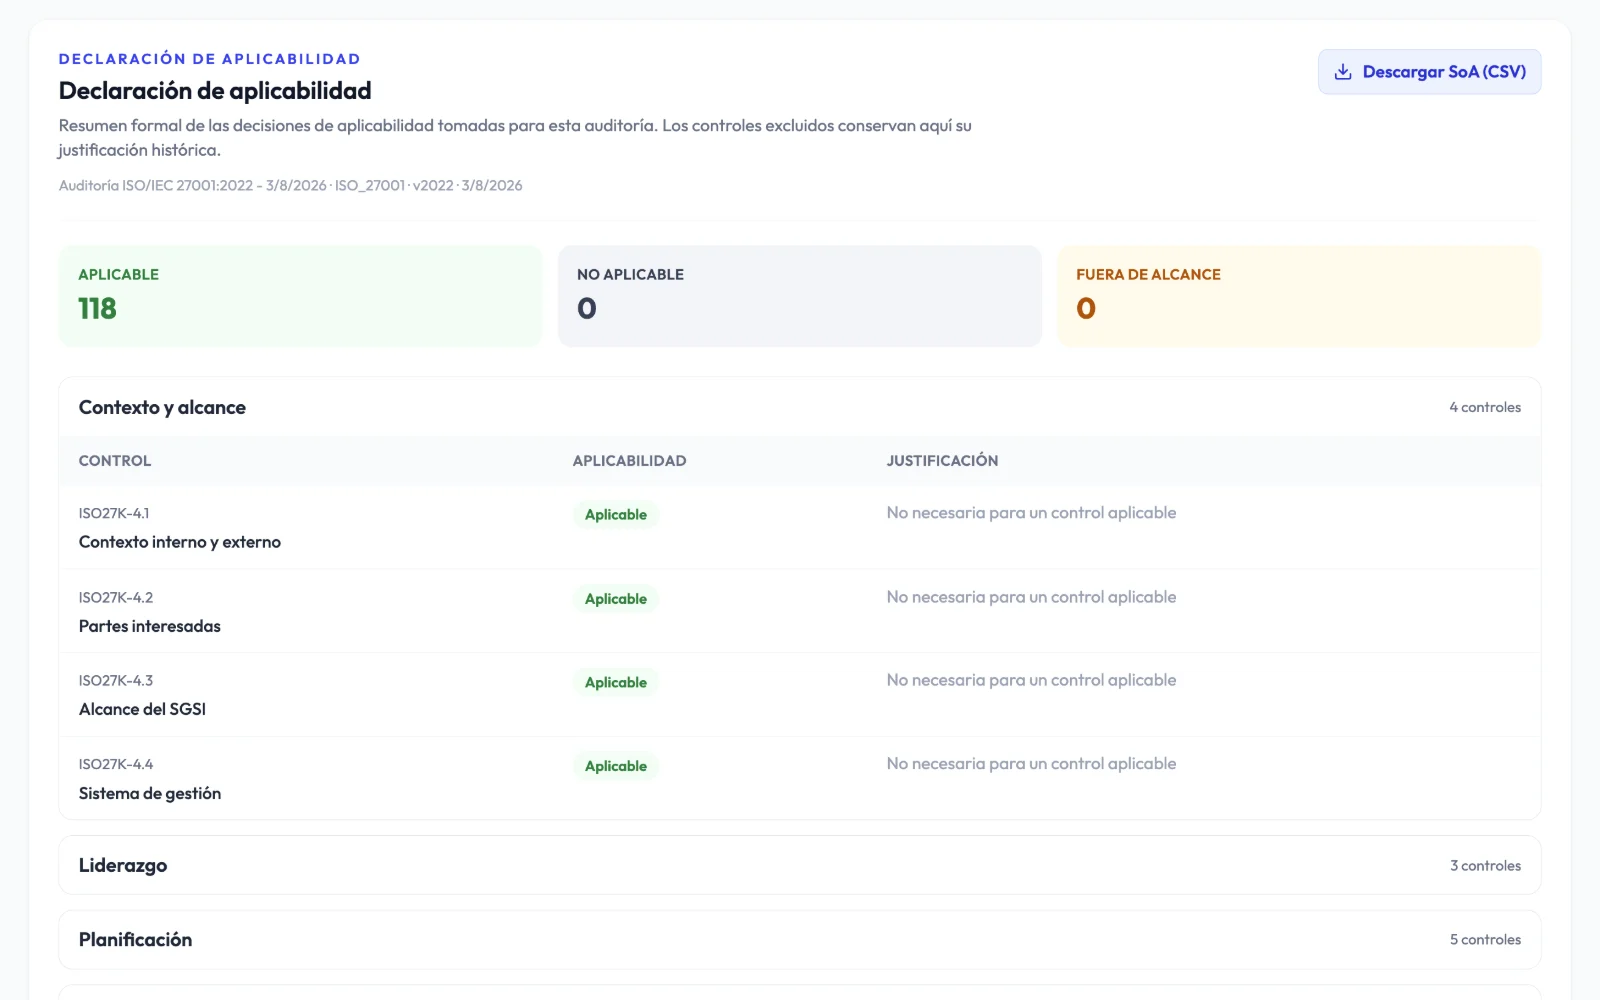
Segna i controlli applicabili, non applicabili o fuori perimetro con la relativa giustificazione ed esportali.
Matrice di probabilità e impatto, trattamento e accettazione firmata dalla direzione.
Dispositivi, software, SaaS e fornitori con proprietario e revisione periodica.
Evidenze ordinate per gli auditor.
43 modelli collegati alla ISO 27001 con versioni, approvazione e firma.
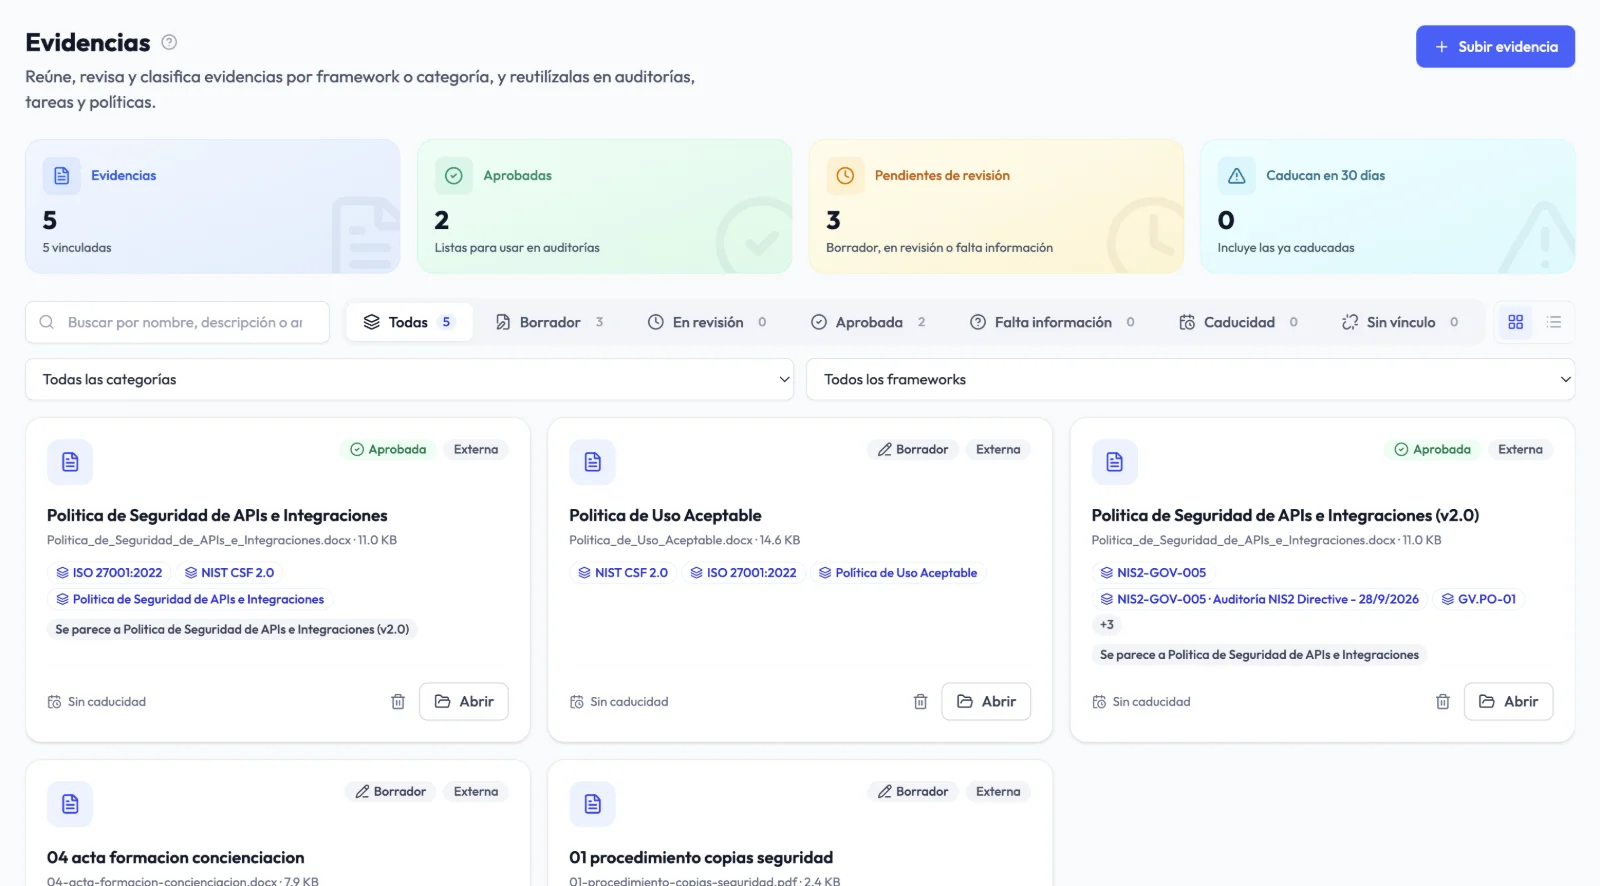
Documenti con proprietario, revisione, scadenza e cronologia, collegati a ogni controllo.
ZIP con indice, riepilogo e solo le evidenze approvate da condividere con l'auditor.
Alcune funzionalità dipendono dal piano e dai moduli attivi.
Dichiarazione di applicabilità
Prima di rispondere, decidi quali controlli si applicano. Ogni esclusione conserva la sua giustificazione e la dichiarazione si esporta con il contesto dell'organizzazione e l'applicabilità di ogni controllo.
Evidenze
Carica un documento una sola volta e collegalo a controlli, attività, policy o rischi. Audexa ne controlla scadenza e revisione, così non presenti mai una prova scaduta.
Come funziona
Valuta clausole e Annex A e ottieni il punteggio, le lacune e un report esecutivo.
Trasforma le lacune in attività, approva le policy e collega le evidenze a ogni controllo.
Ripeti l'audit, confronta l'andamento e condividi il pacchetto di evidenze con il tuo auditor.
Prima e dopo
Dichiarazione di applicabilità
Excel scollegato dalla realtà
Generata dall'audit stesso
Evidenze
Cartelle con versioni incerte
Archivio con scadenza, revisione e cronologia
Policy
Word senza controllo delle versioni
Modelli con approvazione e firma
Monitoraggio
Lacune in un report statico
Attività con responsabile e nuovo audit
Altri framework
Ripartire da zero con NIS2 o ENS
Risposte riutilizzabili e revisionabili
Domande frequenti
Sì. Il piano Free include un audit ISO 27001 completo, un report esecutivo in PDF e le attività derivate dall'audit. Puoi registrarti su app.audexa.es o chiederci una demo guidata.
No. La certificazione la rilascia un organismo di certificazione accreditato. Audexa ti aiuta ad attuare e mantenere il SGSI e a preparare evidenze e report per l'audit.
Sì. L'audit segue la versione 2022: clausole da 4 a 10 e i 93 controlli dell'Annex A raggruppati in controlli organizzativi, relativi alle persone, fisici e tecnologici.
Sì. Definisci l'applicabilità di ogni controllo con la sua giustificazione e la esporti insieme al contesto dell'organizzazione e alla versione del framework.
Sì. Audexa include mappature della ISO 27001 con NIS2, ENS, GDPR, NIST CSF 2.0, ISO 9001 e ISO 14001 per riutilizzare evidenze e risposte revisionabili.
Audexa opera su un'infrastruttura nell'Unione europea, con accesso basato sui ruoli, autenticazione a due fattori e tracciabilità delle attività.
Richiedi una demo
In una demo di 30 minuti ti guidiamo attraverso l'audit, la dichiarazione di applicabilità, le policy e il pacchetto di evidenze.