
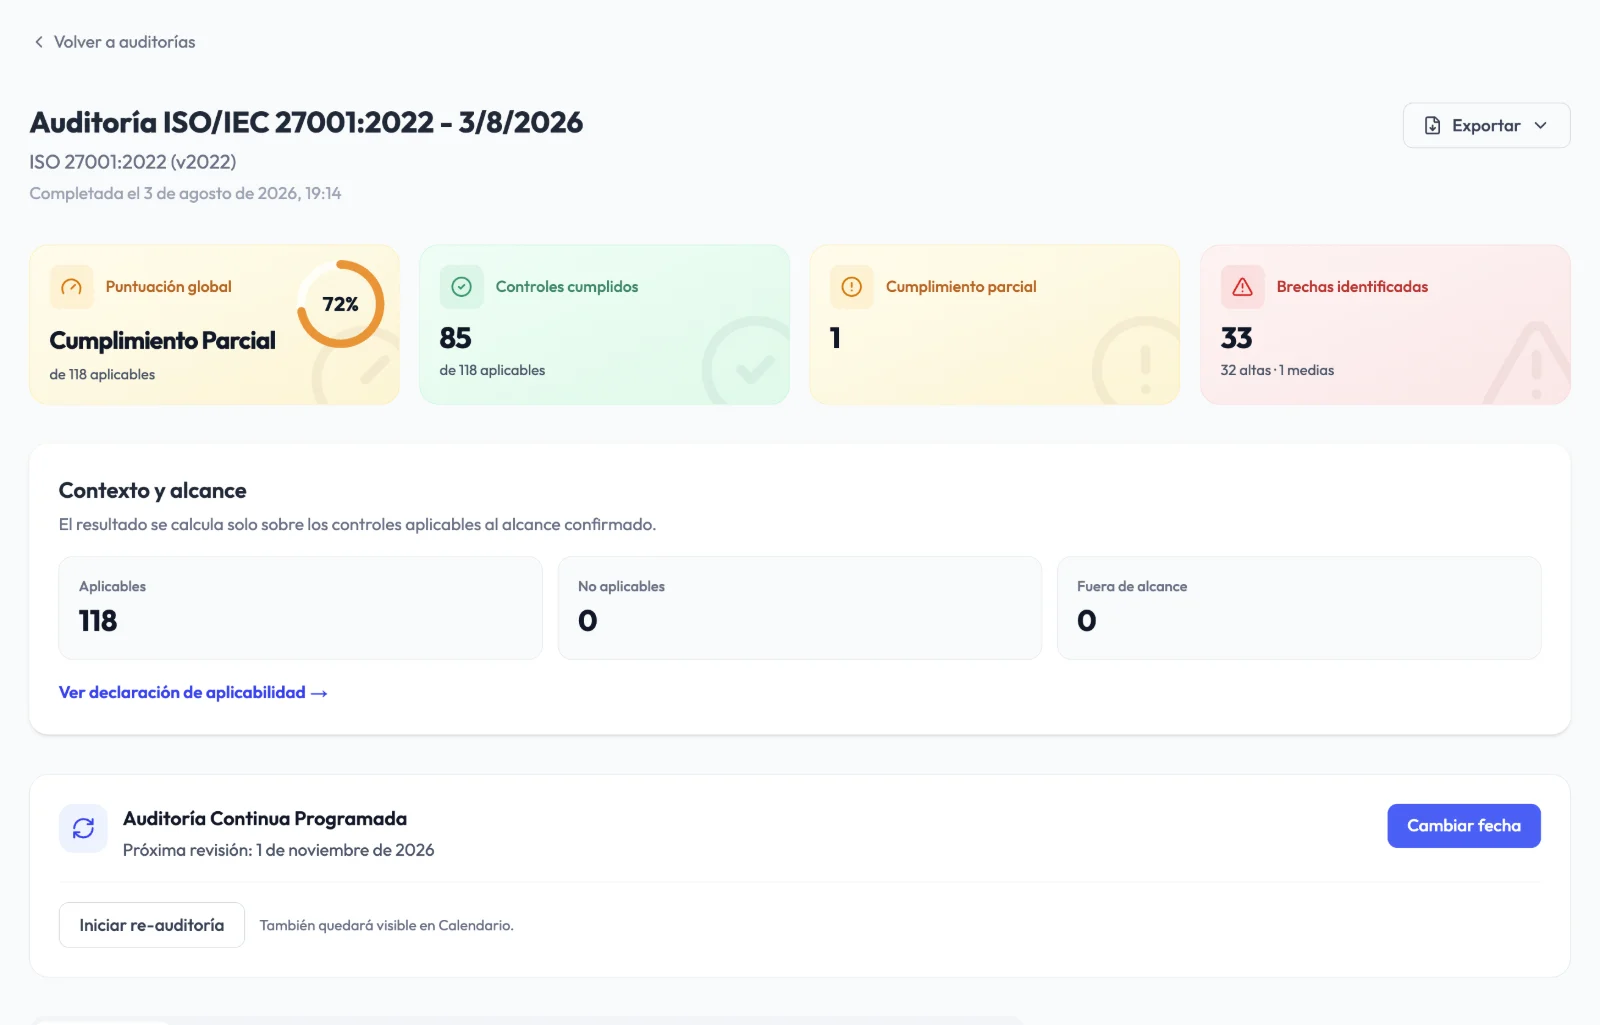
Contexto y alcance
Definir el alcance del SGSI, las partes interesadas y los requisitos que aplican a la organización.
ISO/IEC 27001:2022
Audexa ordena tu SGSI en un único espacio: cláusulas y Anexo A evaluados control a control, declaración de aplicabilidad, políticas aprobadas, evidencias con caducidad y un plan de acción para llegar a la auditoría de certificación.
Qué pide la norma
La versión 2022 reorganizó el Anexo A en 93 controles y cuatro temas. La transición desde la versión 2013 terminó el 31 de octubre de 2025, así que los certificados vigentes ya deben estar en la versión 2022.
Definir el alcance del SGSI, las partes interesadas y los requisitos que aplican a la organización.
La dirección aprueba la política de seguridad, asigna roles y aporta recursos.
Un método de riesgos repetible y un plan de tratamiento coherente con los controles elegidos.
Qué controles del Anexo A aplican, cuáles no y por qué, con su estado de implantación.
Registros, procedimientos y pruebas de que los controles funcionan, no solo de que existen.
Auditoría interna, revisión por la dirección y acciones correctivas para cerrar el ciclo.
Cómo te ayuda Audexa
Evalúa, decide la aplicabilidad, ejecuta la remediación y conserva la evidencia sin depender de carpetas compartidas.
Conoce el estado de cada cláusula y control.
Cláusulas 4 a 10 y Anexo A agrupados por tema, con guía, peso y pasos de remediación.
Repite la auditoría con el mismo alcance y compara la evolución entre ciclos.
Las respuestas con cobertura alta se proponen como borrador revisable en NIS2, ENS o RGPD.
Decisiones y trabajo con trazabilidad.
Marca controles aplicables, no aplicables o fuera de alcance con su justificación y expórtalos.
Matriz de probabilidad e impacto, tratamiento y aceptación firmada por la dirección.
Equipos, software, SaaS y proveedores con propietario y revisión periódica.
Evidencia ordenada para auditores.
43 plantillas vinculadas a ISO 27001 con versiones, aprobación y firma.
Documentos con propietario, revisión, caducidad e historial, enlazados a cada control.
ZIP con índice, resumen y solo las evidencias aprobadas para compartir con el auditor.
La disponibilidad de algunas funciones depende del plan contratado y de los módulos activos.
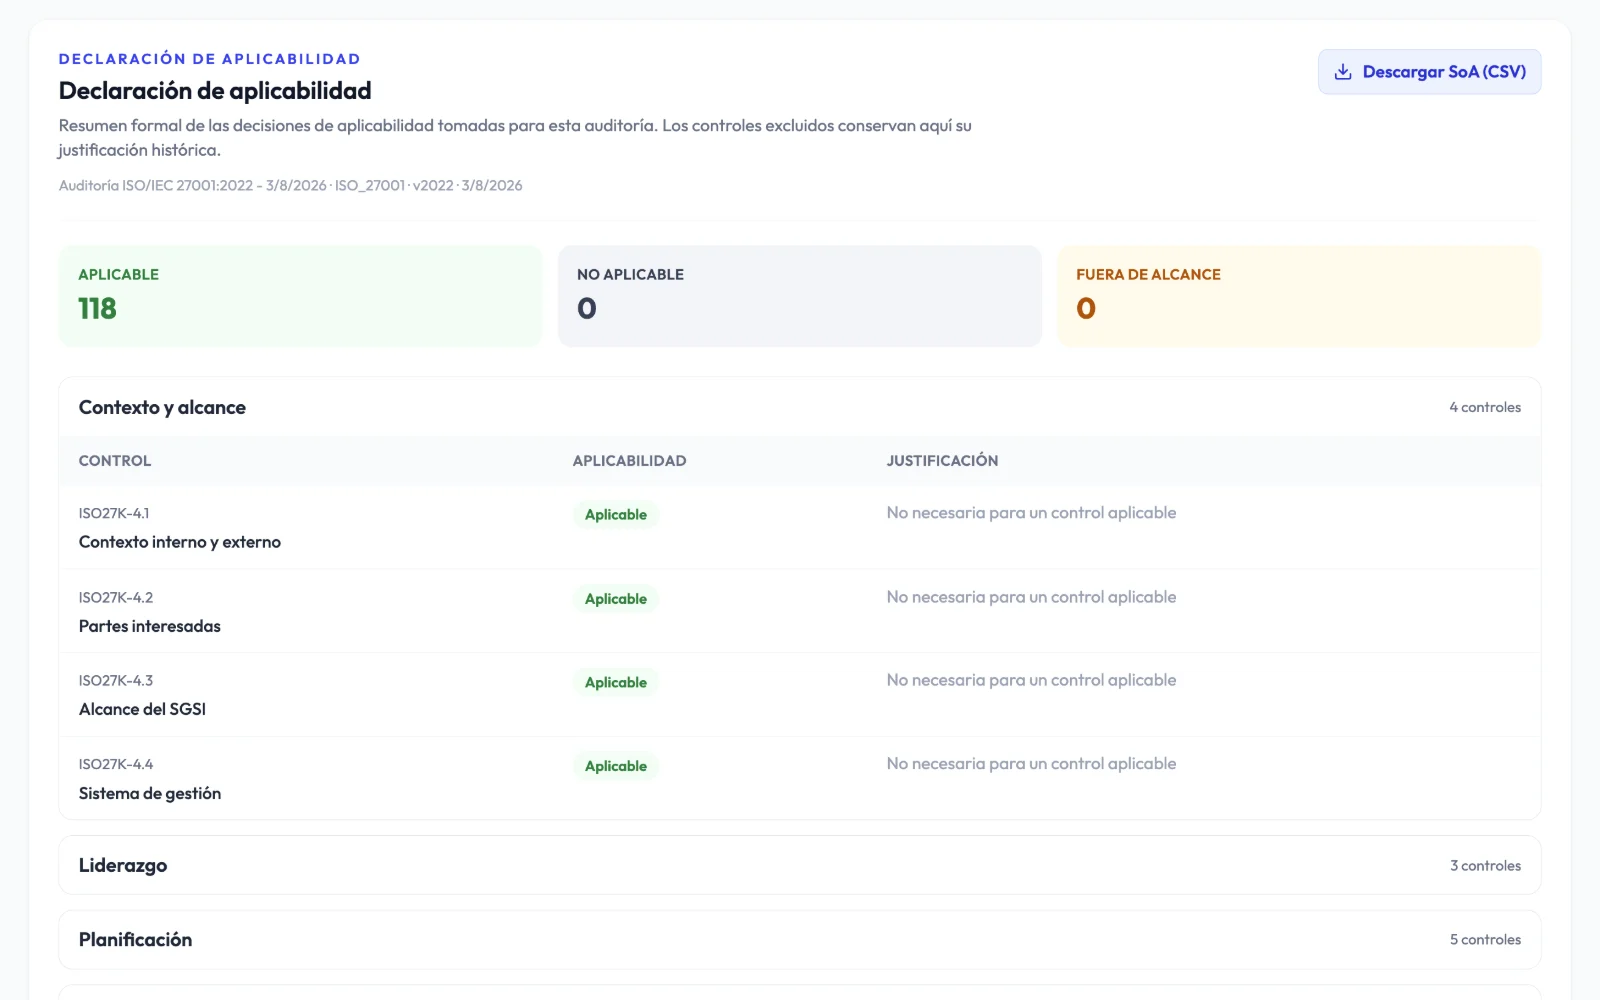
Declaración de aplicabilidad
Antes de responder, decide qué controles aplican. Cada exclusión guarda su justificación y la declaración se exporta con el contexto de la organización y la aplicabilidad de cada control.
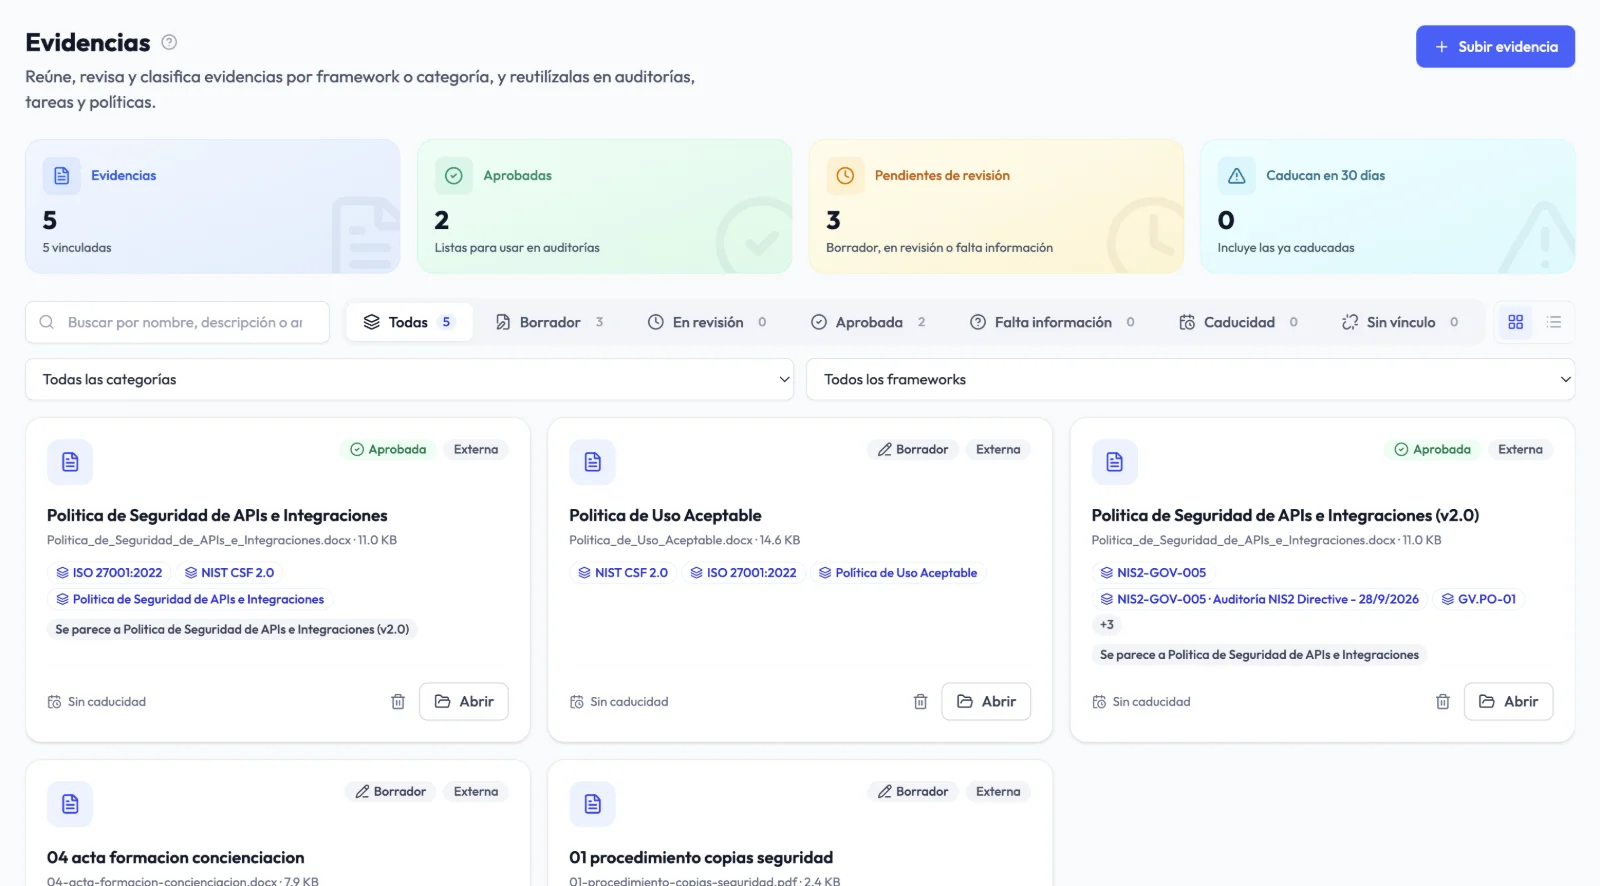
Evidencias
Sube un documento una sola vez y vincúlalo a controles, tareas, políticas o riesgos. Audexa controla su caducidad y su revisión para que no presentes una prueba vencida.
Cómo funciona
Evalúa cláusulas y Anexo A y obtén tu puntuación, tus brechas y un informe ejecutivo.
Convierte las brechas en tareas, aprueba políticas y vincula evidencias a cada control.
Reaudita, compara la evolución y comparte el pack de evidencias con tu auditor.
Antes y después
Declaración de aplicabilidad
Excel desconectado de la realidad
Generada desde la propia auditoría
Evidencias
Carpetas con versiones dudosas
Caja con caducidad, revisión e historial
Políticas
Word sin control de versiones
Plantillas con aprobación y firma
Seguimiento
Brechas en un informe estático
Tareas con responsable y reauditoría
Otros marcos
Empezar de cero en NIS2 o ENS
Respuestas reutilizables y revisables
Preguntas frecuentes
Sí. El plan Free incluye una auditoría ISO 27001 completa, un informe ejecutivo en PDF y las tareas derivadas de la auditoría. Puedes registrarte en app.audexa.es o pedirnos una demo guiada.
No. La certificación la emite una entidad de certificación acreditada. Audexa te ayuda a implantar y mantener el SGSI y a preparar las evidencias e informes para la auditoría.
Sí. La auditoría sigue la versión 2022: cláusulas 4 a 10 y los 93 controles del Anexo A agrupados en controles organizativos, de personas, físicos y tecnológicos.
Sí. Defines la aplicabilidad de cada control con su justificación y la exportas junto con el contexto de la organización y la versión del marco.
Sí. Audexa incluye correspondencias de ISO 27001 con NIS2, ENS, RGPD, NIST CSF 2.0, ISO 9001 e ISO 14001 para reutilizar evidencias y respuestas revisables.
Audexa opera sobre infraestructura en la Unión Europea, con acceso por roles, doble factor de autenticación y trazabilidad de la actividad.
Solicitar demo
En una demo de 30 minutos recorremos la auditoría, la declaración de aplicabilidad, las políticas y el pack de evidencias.