
Gobierno
Políticas aprobadas y firmadas, roles definidos y una dirección que supervisa con datos actualizados.
Gobierno · Riesgo · Cumplimiento
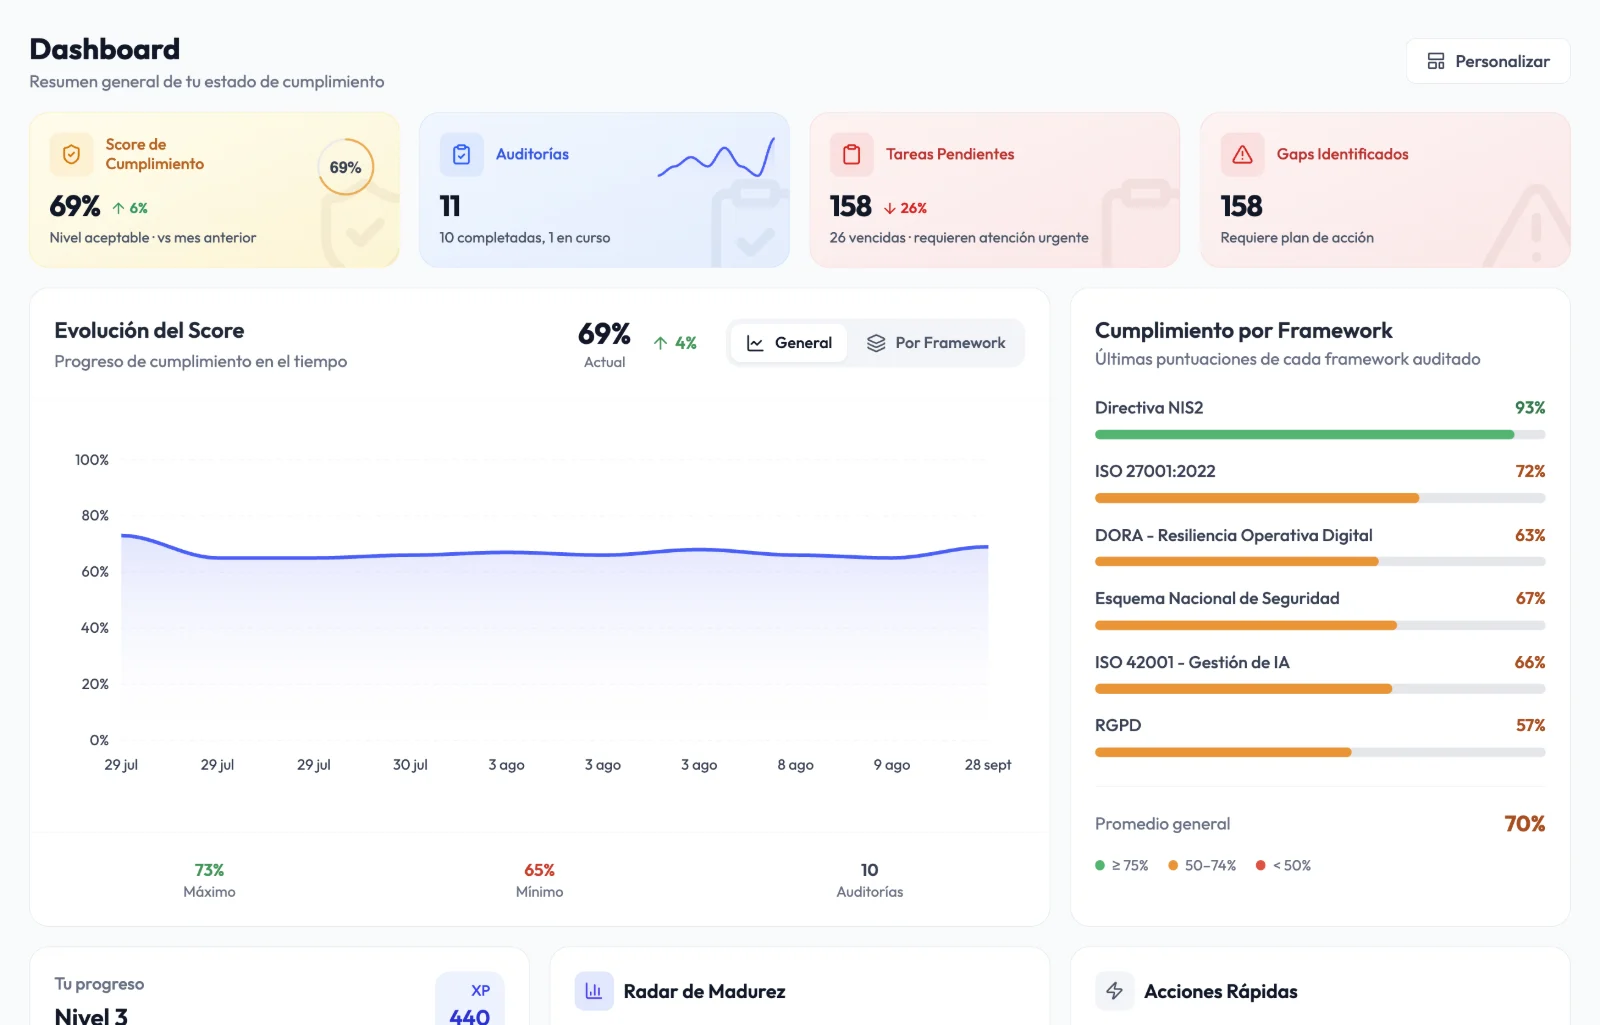
Audexa une en una plataforma la auditoría de 13 marcos normativos, la gestión de riesgos, las políticas, las evidencias, los activos y los informes para dirección. Un solo trabajo que sirve para varias normas.
Por qué una plataforma GRC
Cada nueva norma (NIS2, DORA, el Reglamento de IA) añade requisitos que se solapan con los anteriores. Sin una plataforma, el mismo trabajo se repite en cada auditoría y la dirección no tiene una visión única.
Políticas aprobadas y firmadas, roles definidos y una dirección que supervisa con datos actualizados.
Riesgos derivados de brechas reales, valorados por probabilidad e impacto, con tratamiento y aceptación trazables.
Auditorías por marco, evidencias reutilizables y un plan de acción que se puede seguir y demostrar.
Qué incluye
Cada módulo comparte datos con los demás: una evidencia, un riesgo o una tarea se ven desde todos los marcos a los que afectan.
Audita y mide frente a cada norma.
NIS2, DORA, ISO 27001, ISO 27018, ENS, RGPD, NIST CSF 2.0, ISO 22301, ISO 42001, ISO 9001, ISO 14001, TPRM y canal de denuncias.
Reauditorías programadas, comparación entre ciclos y declaración de aplicabilidad.
Registro, clasificación y obligaciones del Reglamento europeo de IA.
Prioriza lo que de verdad importa.
Riesgos derivados de brechas, tratamiento y aceptación con firma de la dirección.
Equipos, software, SaaS, proveedores y contratos con propietario y revisión periódica.
vRadar cruza tu inventario con vulnerabilidades conocidas y crea tareas de remediación.
Decide, documenta y reporta.
52 plantillas con versiones, aprobación y firma interna o por enlace.
Caja de evidencias privada con caducidad, revisión e historial.
Informes ejecutivos y técnicos en PDF, Excel y Word, y un cuadro de mando configurable.
La disponibilidad de algunas funciones depende del plan contratado y de los módulos activos.
Multi-marco
Las correspondencias entre marcos permiten reutilizar evidencias y proponer respuestas revisables cuando la cobertura es alta. Nunca se marca un control como cumplido de forma automática.
Integraciones
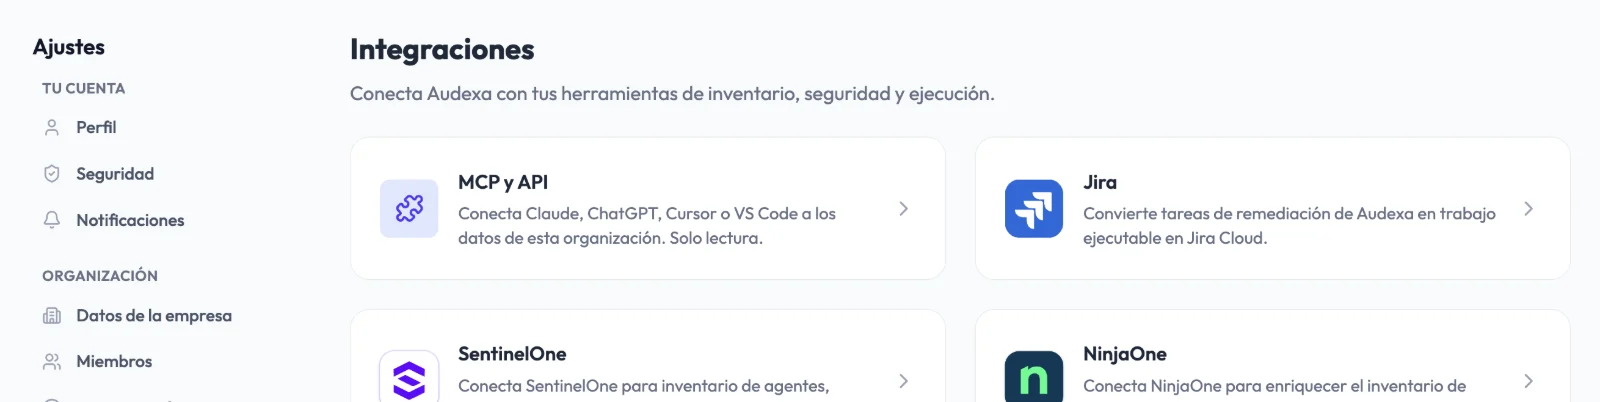
El inventario se alimenta de tus herramientas de gestión de equipos y seguridad, las tareas pueden convertirse en incidencias de Jira y la API y el servidor MCP de solo lectura permiten consultar tu cumplimiento desde otros sistemas.
Cómo funciona
Empieza por la norma más urgente y añade las demás reutilizando el trabajo hecho.
Auditorías guiadas, brechas ponderadas y riesgos valorados por probabilidad e impacto.
Tareas con dueño, políticas firmadas, evidencias vigentes e informes para la dirección.
Antes y después
Visión de conjunto
Un Excel por norma
Cuadro de mando con todos los marcos
Riesgos
Matriz aislada del cumplimiento
Riesgos derivados de las brechas reales
Evidencias
Duplicadas en cada auditoría
Una evidencia para varios controles
Políticas
Word sin versión ni firma
Ciclo de vida con aprobación y firma
Reporte
Presentaciones manuales
Informes ejecutivos exportables
Preguntas frecuentes
Una plataforma que reúne el gobierno (políticas, roles, decisiones), la gestión de riesgos y el cumplimiento normativo para que la organización los gestione de forma conectada y no en documentos aislados.
NIS2, DORA, ISO 27001, ISO 27018, ENS, RGPD, NIST CSF 2.0, ISO 22301, ISO 42001, ISO 9001, ISO 14001, gestión de riesgo de terceros (TPRM) y canal de denuncias (Ley 2/2023), además del módulo de Gobierno de IA para el AI Act. La disponibilidad de cada marco depende del plan.
No solo. Audexa está pensada para que un equipo pequeño de IT, seguridad o cumplimiento pueda llevar el programa sin depender de consultoría continua, y escala a organizaciones con varios equipos.
Es una plataforma web: puedes empezar la primera auditoría el mismo día. La carga de activos, políticas y evidencias se hace de forma progresiva.
Interfaz, marcos normativos, políticas e informes en español, inglés, francés, italiano y alemán.
Audexa opera sobre infraestructura en la Unión Europea, con acceso por roles, doble factor de autenticación y trazabilidad de la actividad.
Solicitar demo
En 30 minutos vemos tu punto de partida, los marcos que te aplican y cómo quedaría tu programa GRC en Audexa.