
Marco de gestión del riesgo TIC
Un marco documentado, aprobado y revisado por el órgano de dirección, que responde en última instancia del riesgo TIC.
Reglamento (UE) 2022/2554 · DORA
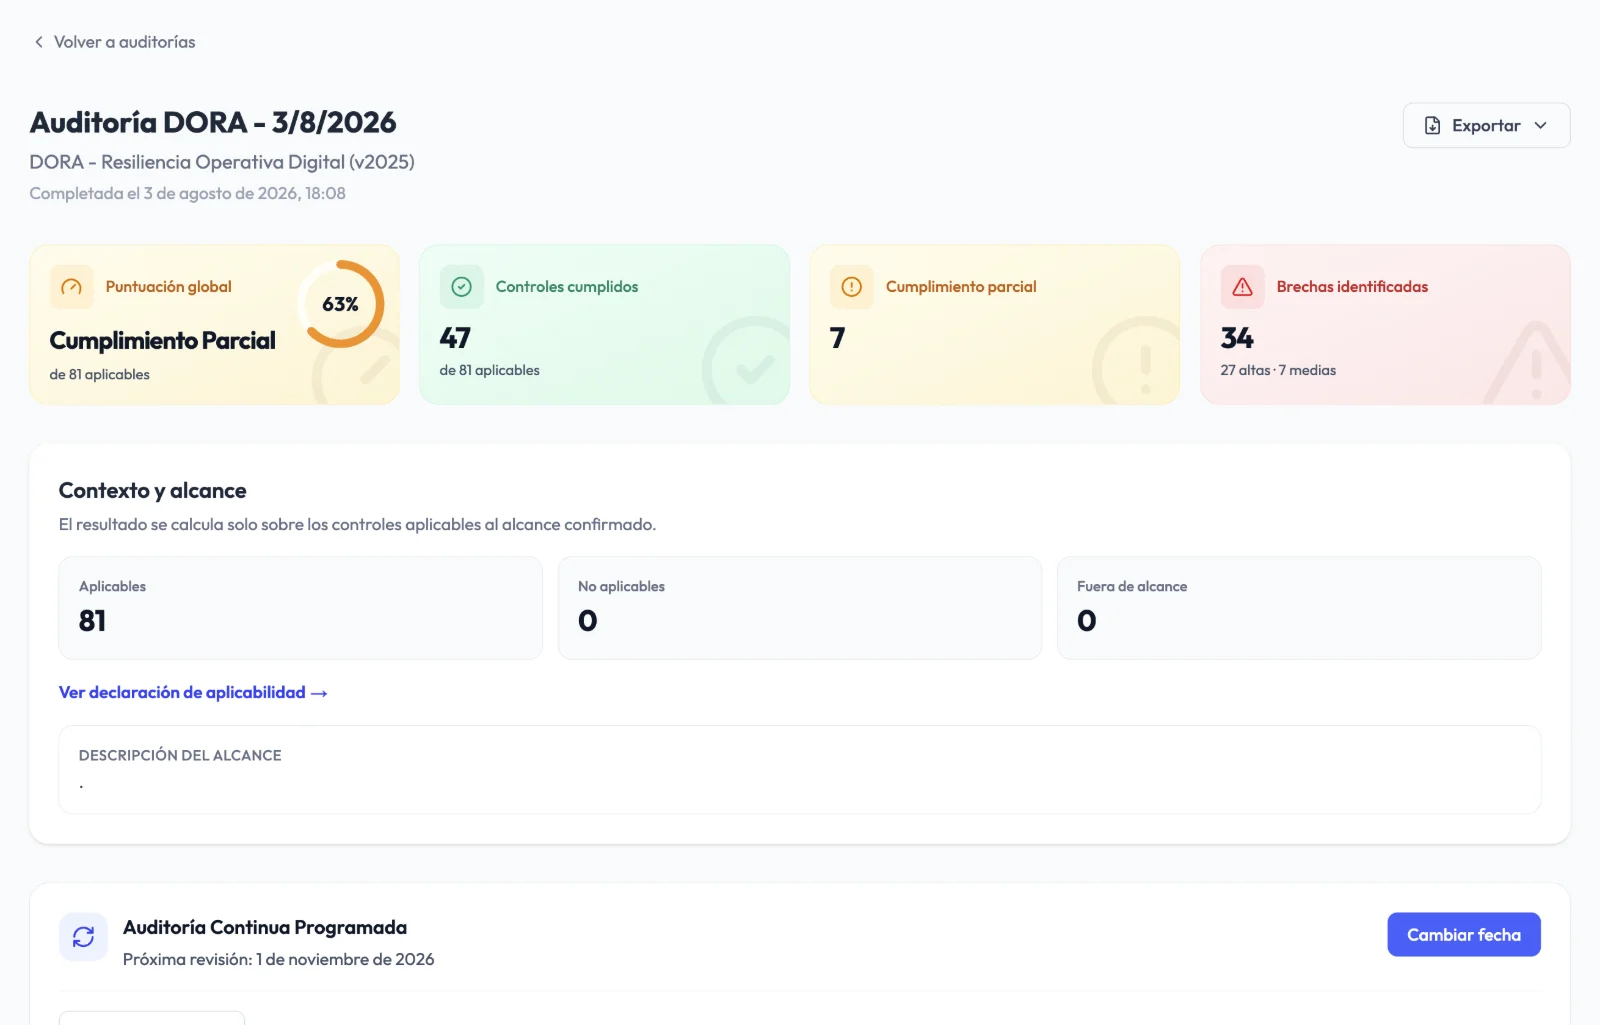
DORA se aplica desde el 17 de enero de 2025. Audexa reúne en un mismo sitio la evaluación de los 81 controles, tus proveedores y contratos TIC, el registro de información y las evidencias que pide el supervisor.
Qué exige DORA
El reglamento es directamente aplicable a bancos, entidades de pago y de dinero electrónico, empresas de servicios de inversión, gestoras, aseguradoras, proveedores de criptoactivos y otras entidades financieras. En España lo supervisan el Banco de España, la CNMV y la DGSFP.
Un marco documentado, aprobado y revisado por el órgano de dirección, que responde en última instancia del riesgo TIC.
Clasificación y notificación al supervisor: inicial en 4 horas desde la clasificación (máximo 24 horas desde la detección), intermedia en 72 horas y final en un mes.
Un programa de pruebas proporcional al tamaño y al riesgo, y pruebas de penetración basadas en amenazas (TLPT) para las entidades designadas.
Estrategia de terceros, cláusulas contractuales mínimas, estrategias de salida y control de la concentración en proveedores.
Un inventario de todos los acuerdos con proveedores TIC, con el formato de las plantillas de ejecución de la UE, que se remite al supervisor.
Mecanismos para compartir inteligencia sobre ciberamenazas con otras entidades financieras de forma segura.
Fuentes: Reglamento (UE) 2022/2554 (EUR-Lex) · Reglamento de Ejecución (UE) 2024/2956 (EUR-Lex) · INCIBE: notificación de incidentes graves DORA
Cómo te ayuda Audexa
Evaluación, terceros TIC, evidencias e informes conectados para que cada requisito tenga dueño, fecha y prueba.
Conoce tu nivel real frente al reglamento.
81 controles en 14 dominios, con guía de interpretación, evidencias sugeridas y criterio de aceptación.
Excluye controles que no aplican a tu entidad con una justificación que viaja con el resultado.
46 relaciones entre DORA e ISO 22301 para aprovechar el trabajo de continuidad que ya tienes.
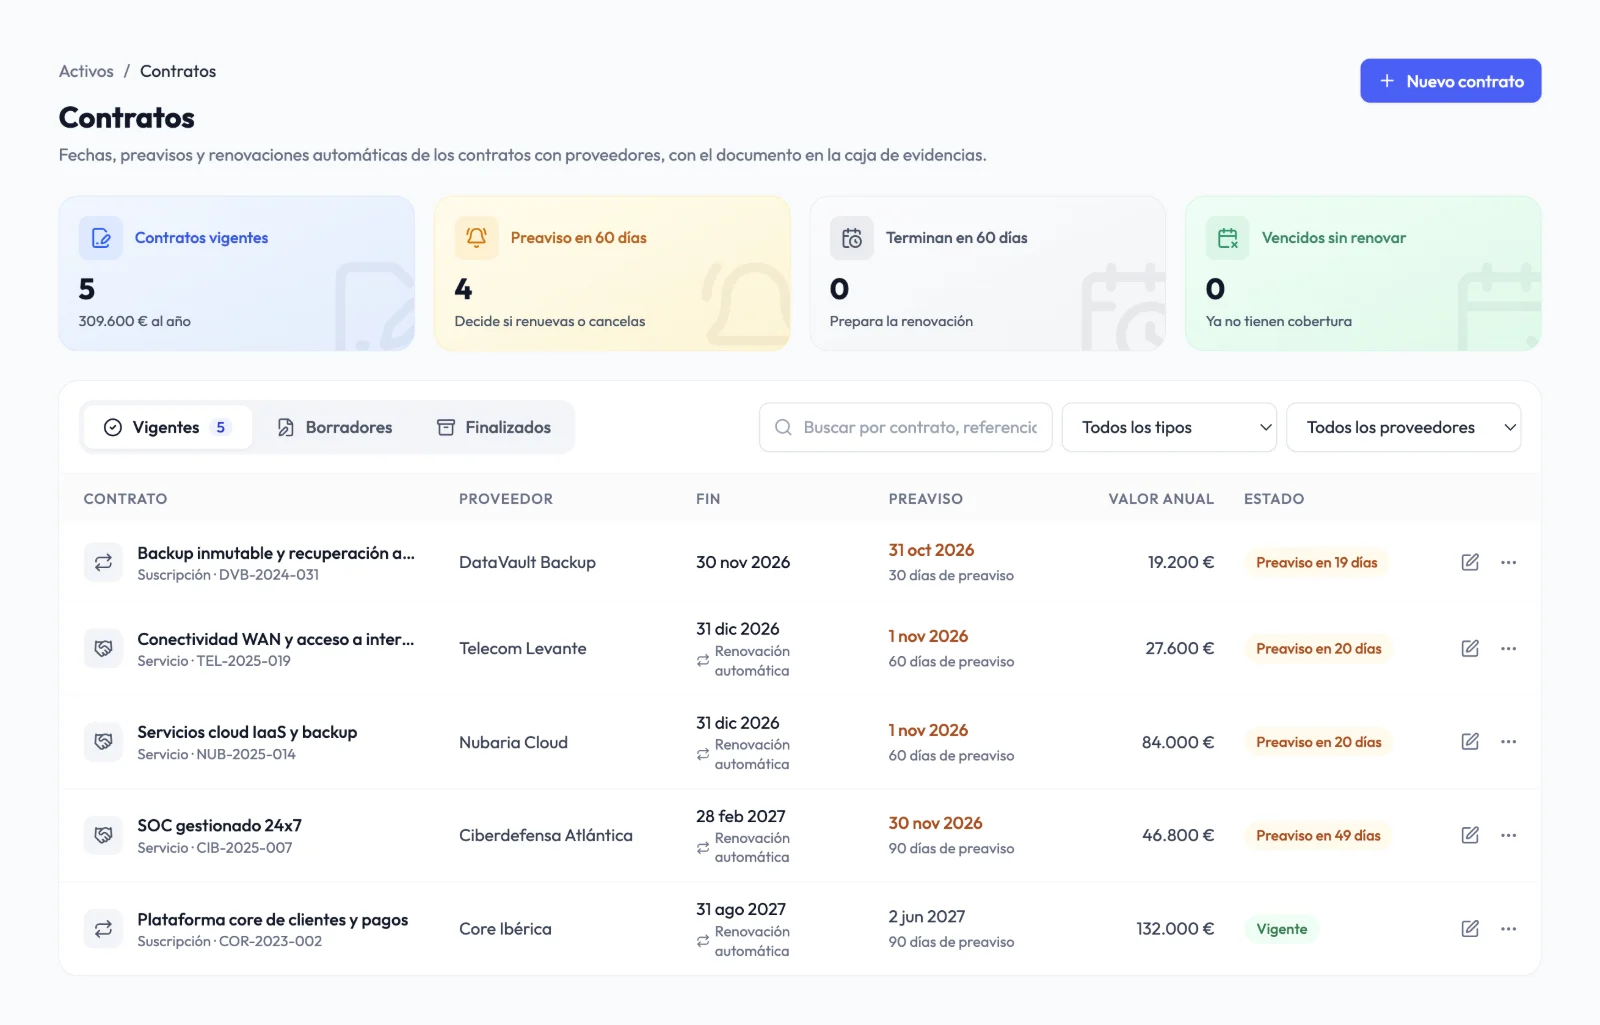
Proveedores y contratos con datos útiles para DORA.
Ficha de proveedor con razón social, NIF, LEI validado, país, criticidad y dependencias.
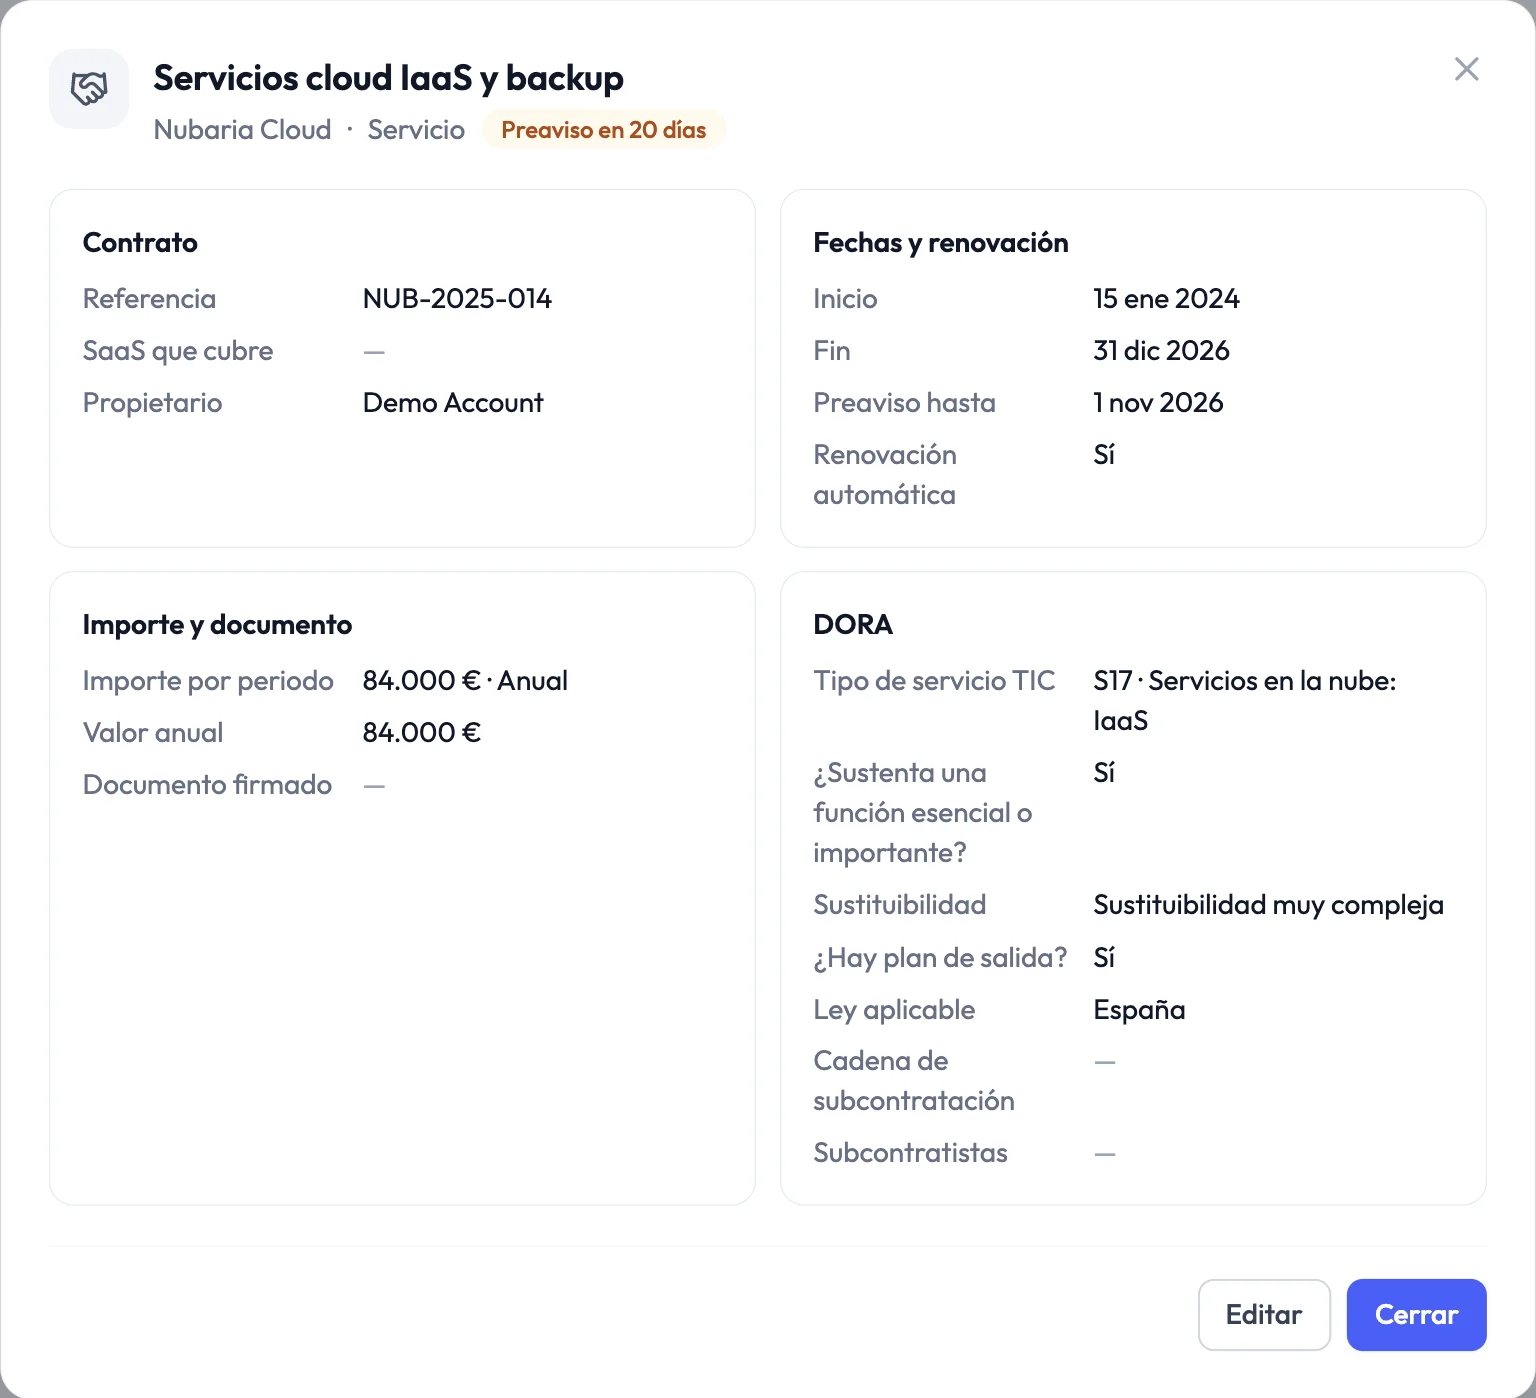
Tipo de servicio TIC, función crítica o importante, sustituibilidad, plan de salida, ley aplicable y subcontratistas.
Alertas a 90, 60 y 30 días del preaviso y del vencimiento, también en el calendario.
Ten preparado lo que pedirá el supervisor.
Exporta a Excel la hoja «Registro de información (DORA)», con un contrato vigente por fila.
Plantillas de resiliencia operacional digital, pruebas de resiliencia, inteligencia de amenazas y notificación a autoridades.
Informe ejecutivo y técnico con evolución, brechas, riesgos y hoja de ruta.
La disponibilidad de algunas funciones depende del plan contratado y de los módulos activos.
Registro de información
Cada contrato con un proveedor TIC alimenta el registro. Audexa exporta una hoja con las columnas de las plantillas de ejecución de la UE, lista para revisar y adaptar al formato de remisión de tu supervisor.
Terceros TIC
Proveedores, contratos, SaaS y dependencias en un mismo inventario. Audexa avisa antes de que venza un preaviso y marca lo que necesita atención: datos personales sin DPA, MFA sin activar o proveedores críticos sin responsable.
Incidentes TIC
La auditoría DORA evalúa la clasificación de incidentes, los criterios de gravedad y los plazos de notificación inicial, intermedia y final. Las brechas se convierten en tareas y en un procedimiento de notificación a autoridades listo para aprobar.
Cómo funciona
Responde la auditoría DORA, justifica lo que no aplica y obtén brechas priorizadas por peso y riesgo.
Carga proveedores y contratos con los datos DORA y deja preparado el registro de información.
Asigna tareas, aprueba políticas, reúne evidencias y comparte el informe con la dirección.
Antes y después
Registro de información
Excel montado a mano cada año
Exportación desde los contratos vivos
Preavisos de contratos
Se descubren tarde
Avisos a 90, 60 y 30 días
Brechas DORA
Informe de consultoría estático
Tareas con responsable y evidencia esperada
Políticas
Documentos sin versión ni firma
Ciclo de aprobación y firma con historial
Continuidad
Trabajo duplicado con ISO 22301
Correspondencias entre marcos
Preguntas frecuentes
A unas veinte categorías de entidades financieras: entidades de crédito, de pago y de dinero electrónico, empresas de servicios de inversión, gestoras, aseguradoras y reaseguradoras, proveedores de criptoactivos, infraestructuras de mercado, entre otras. Los proveedores TIC de estas entidades también reciben requisitos a través de los contratos.
Audexa exporta una hoja Excel con los campos de las plantillas de ejecución de la UE a partir de tus contratos y proveedores. Te sirve para preparar y revisar los datos; el formato técnico de remisión lo fija cada supervisor.
No. Audexa evalúa tu proceso de clasificación y notificación, te ayuda a documentar el procedimiento y a cerrar las brechas, pero la notificación se hace por los canales del supervisor.
Para las entidades financieras, DORA actúa como norma específica frente a NIS2 en la gestión del riesgo TIC y la notificación de incidentes. Aun así, Audexa permite evaluar ambos marcos y reutilizar evidencias.
El framework DORA está disponible en los planes Premium y Diamond. En la demo revisamos qué encaja con tu número de usuarios, contratos y proveedores.
Audexa opera sobre infraestructura en la Unión Europea, con acceso por roles, doble factor de autenticación y trazabilidad de la actividad.
Solicitar demo
En 30 minutos te enseñamos la auditoría DORA, la gestión de contratos TIC y la exportación del registro de información.