
Responsabilité de la direction
Les organes de direction approuvent les mesures de gestion des risques, supervisent leur mise en œuvre, suivent une formation et peuvent être tenus responsables des manquements.
Directive (UE) 2022/2555 · NIS2
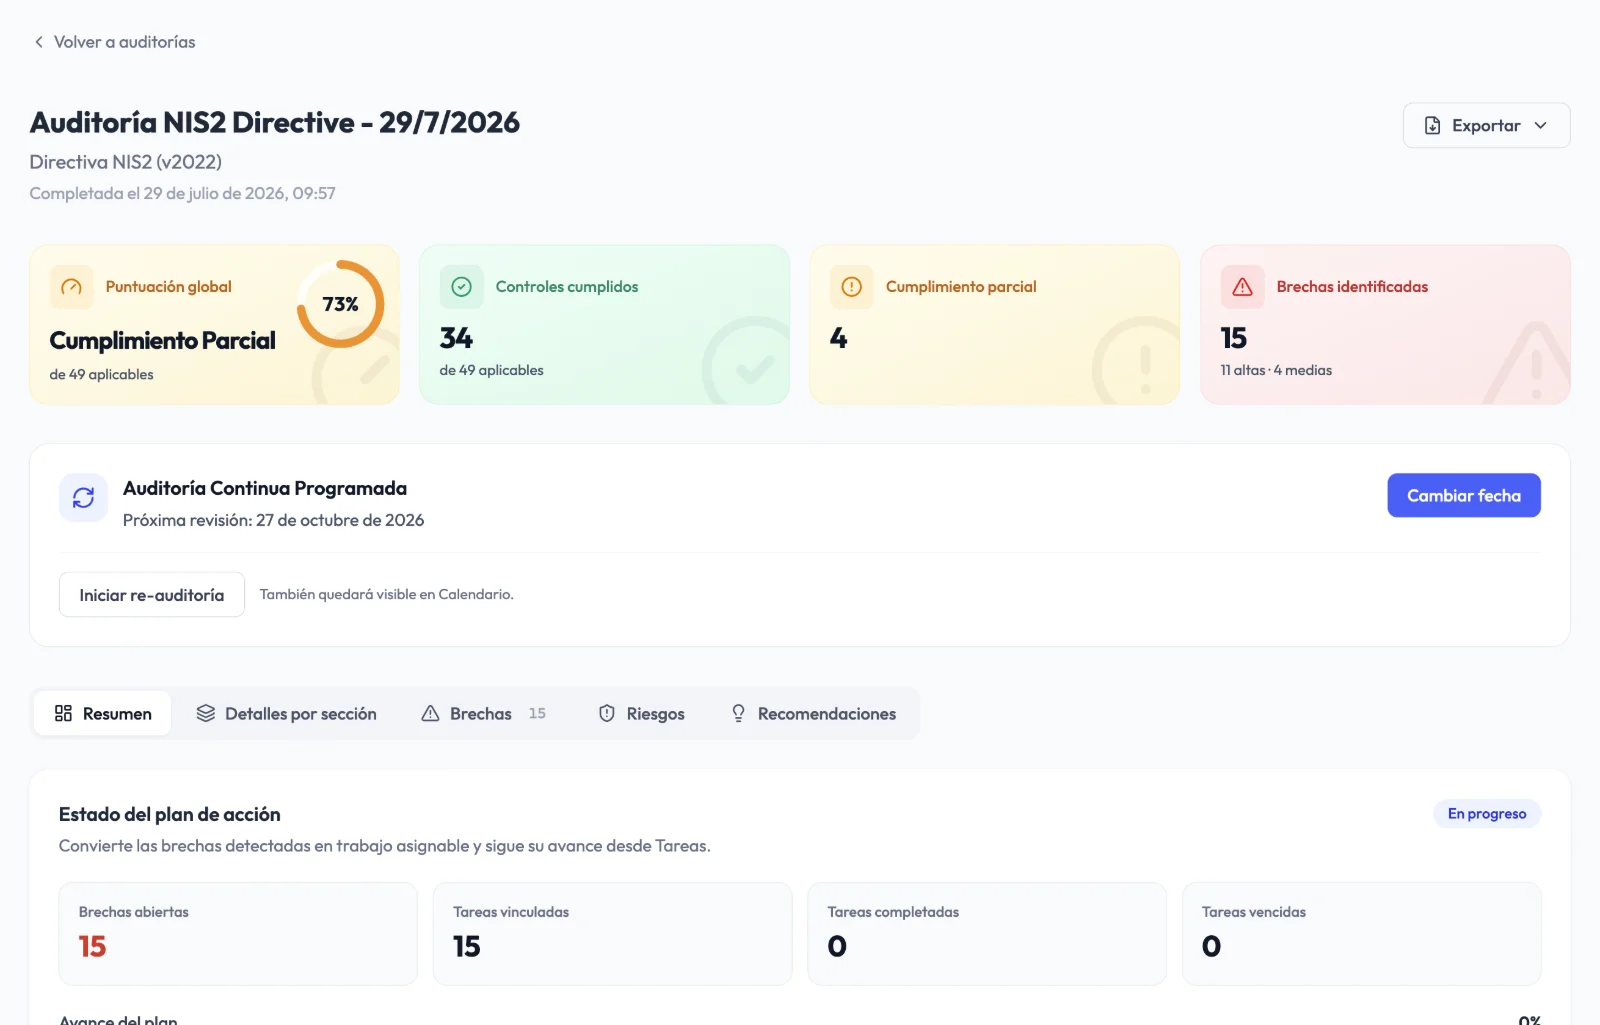
Audexa transforme NIS2 en travail mesurable : un audit guidé de 49 contrôles, des écarts priorisés selon le risque, des politiques, des preuves et un rapport exécutif pour que la direction approuve et supervise les mesures.
Ce qu'exige NIS2
La directive élargit les secteurs concernés et relève le niveau d'exigence. Disposer de mesures techniques ne suffit pas : il faut démontrer qu'elles sont gérées, revues et supervisées par la direction.
Les organes de direction approuvent les mesures de gestion des risques, supervisent leur mise en œuvre, suivent une formation et peuvent être tenus responsables des manquements.
L'article 21 énumère des mesures minimales : analyse des risques, gestion des incidents, continuité, chaîne d'approvisionnement, développement sécurisé, chiffrement, contrôle d'accès, formation et MFA, entre autres.
Les incidents importants imposent une alerte précoce sous 24 h, une notification sous 72 h et un rapport final dans un délai d'un mois.
La sécurité des fournisseurs et des prestataires de services fait partie des mesures obligatoires, avec l'évaluation de leurs pratiques et de leurs vulnérabilités.
La directive prévoit des amendes maximales d'au moins 10 millions d'euros ou 2 % du chiffre d'affaires annuel mondial pour les entités essentielles, et de 7 millions d'euros ou 1,4 % pour les entités importantes.
Les autorités peuvent demander des preuves de conformité. Un audit ponctuel sans suivi laisse des angles morts entre deux revues.
Sources: Directive (UE) 2022/2555 (EUR-Lex)
Comment Audexa vous aide
Un espace unique pour évaluer, prioriser, agir et rendre compte, sans tableurs éparpillés ni documents sans version.
Sachez où vous en êtes pour chaque exigence.
Des questions claires pour chaque contrôle, avec guide d'interprétation, pondération et étapes de remédiation.
Marquez les contrôles non applicables ou hors périmètre avec leur justification et exportez la déclaration d'applicabilité.
Oui, Partiel et Non avec un impact proportionnel, pour un résultat qui reflète la situation réelle.
Transformez chaque écart en travail avec un responsable.
Créez des tâches à partir de tous les écarts ou d'une partie d'entre eux, avec responsable, dates et preuve attendue.
Évaluez probabilité et impact, puis décidez d'atténuer, d'accepter ou de transférer, avec signature et approbation de la direction.
Reliez actifs et fournisseurs aux contrôles et détectez l'exposition aux CVE avec vRadar.
Gardez les preuves prêtes pour la direction et les autorités de contrôle.
Documents privés avec date d'expiration, revue et historique, réutilisables d'un contrôle et d'un référentiel à l'autre.
Modèles modifiables avec approbation, signature et conversion directe en preuve.
PDF, Excel et Word avec évolution, écarts, risques et feuille de route pour la direction.
Certaines fonctionnalités dépendent de votre offre et des modules activés.
Contrôles NIS2
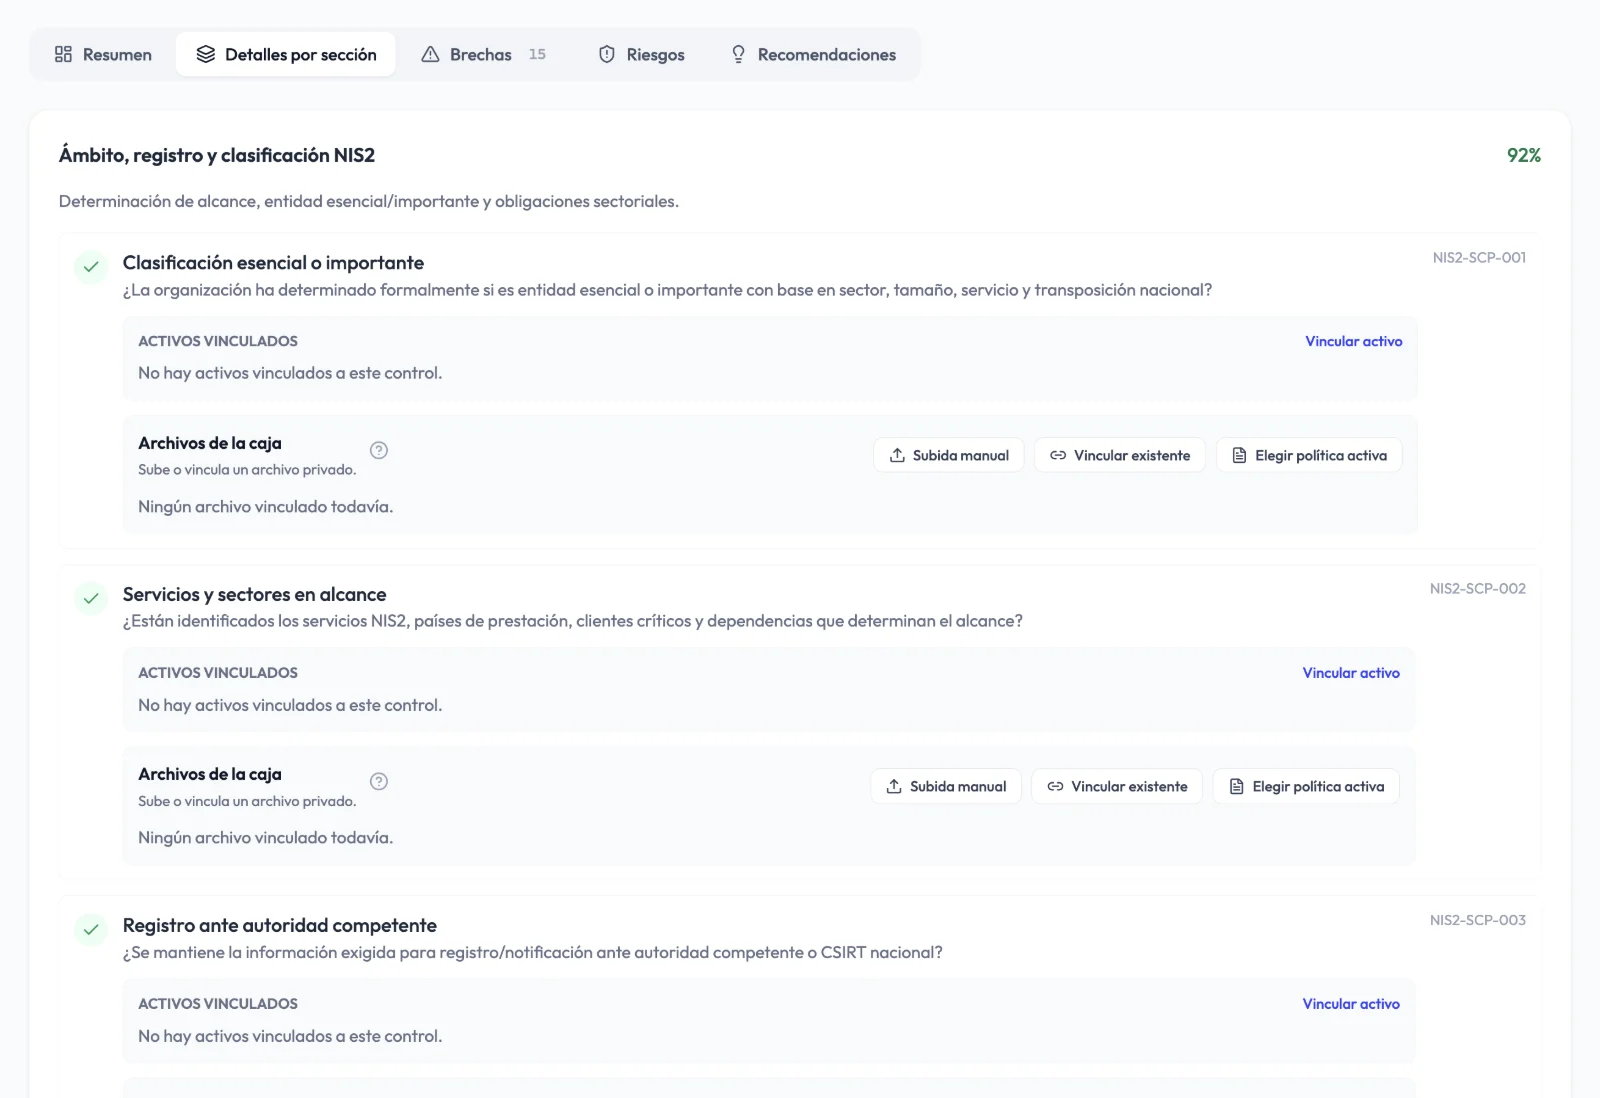
Les 49 contrôles sont organisés en neuf domaines qui suivent la structure de la directive. Chacun précise quoi vérifier, comment l'interpréter et quelles étapes suivre s'il n'est pas respecté.
Politiques NIS2
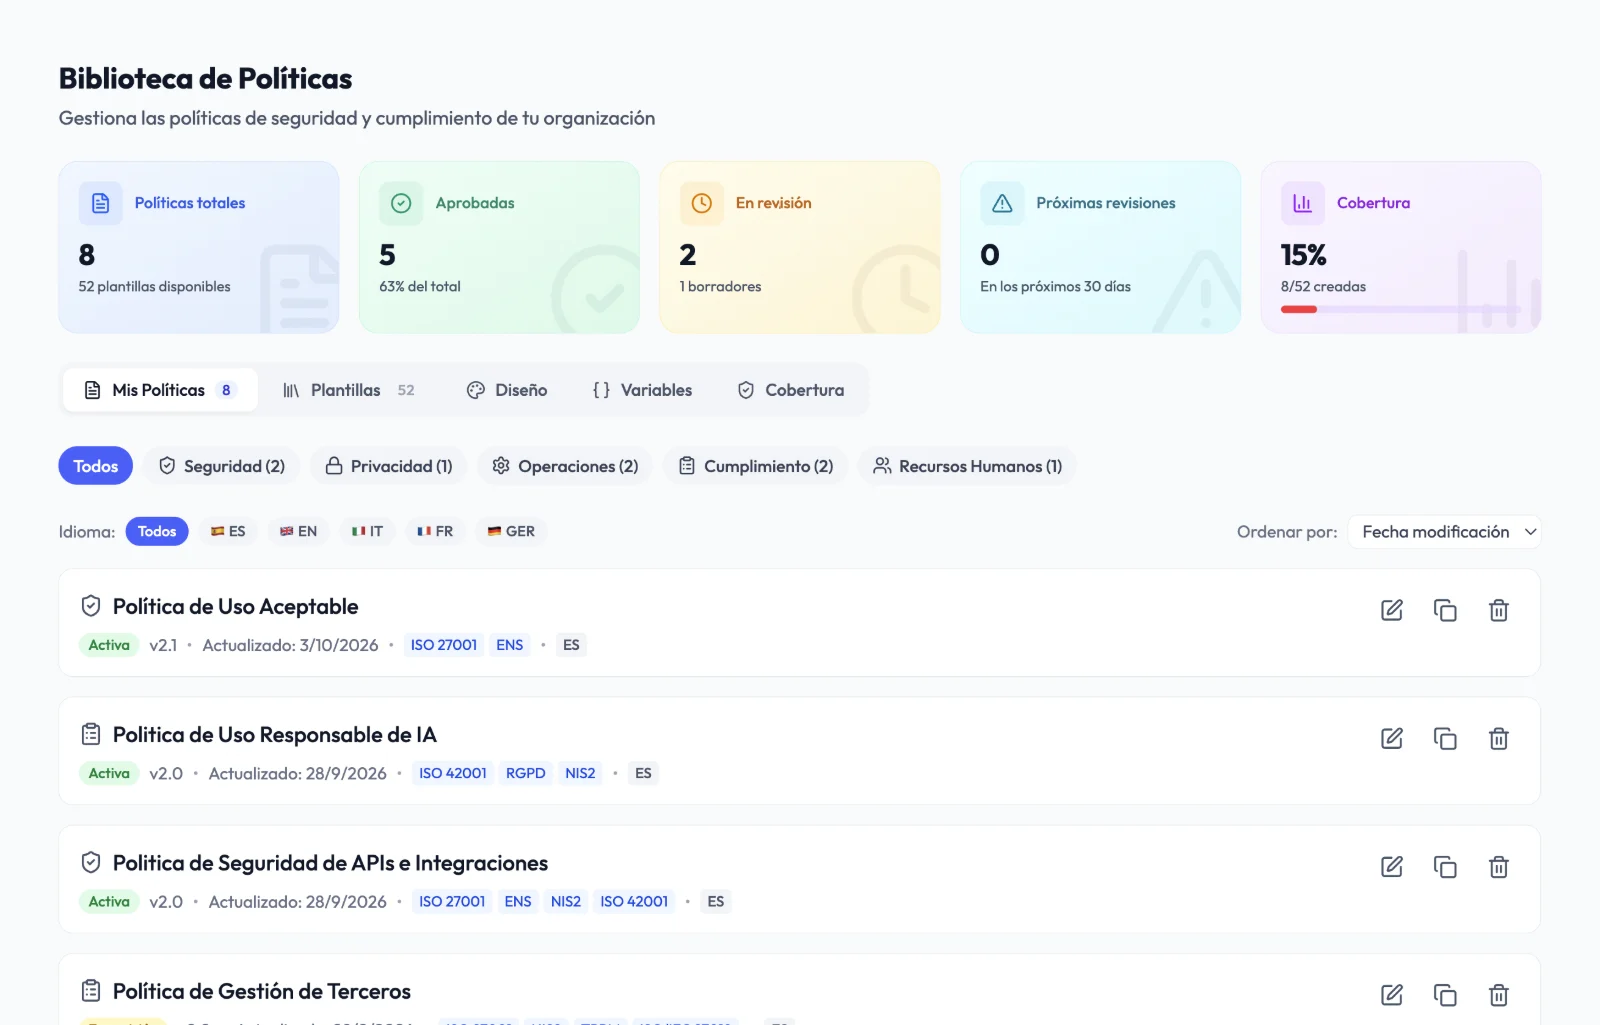
Partez de modèles de sécurité, adaptez-les avec les variables de votre organisation et gérez tout le cycle : version, revue, approbation et signature. Une politique en vigueur peut être enregistrée comme preuve du contrôle.
Plan d'action NIS2
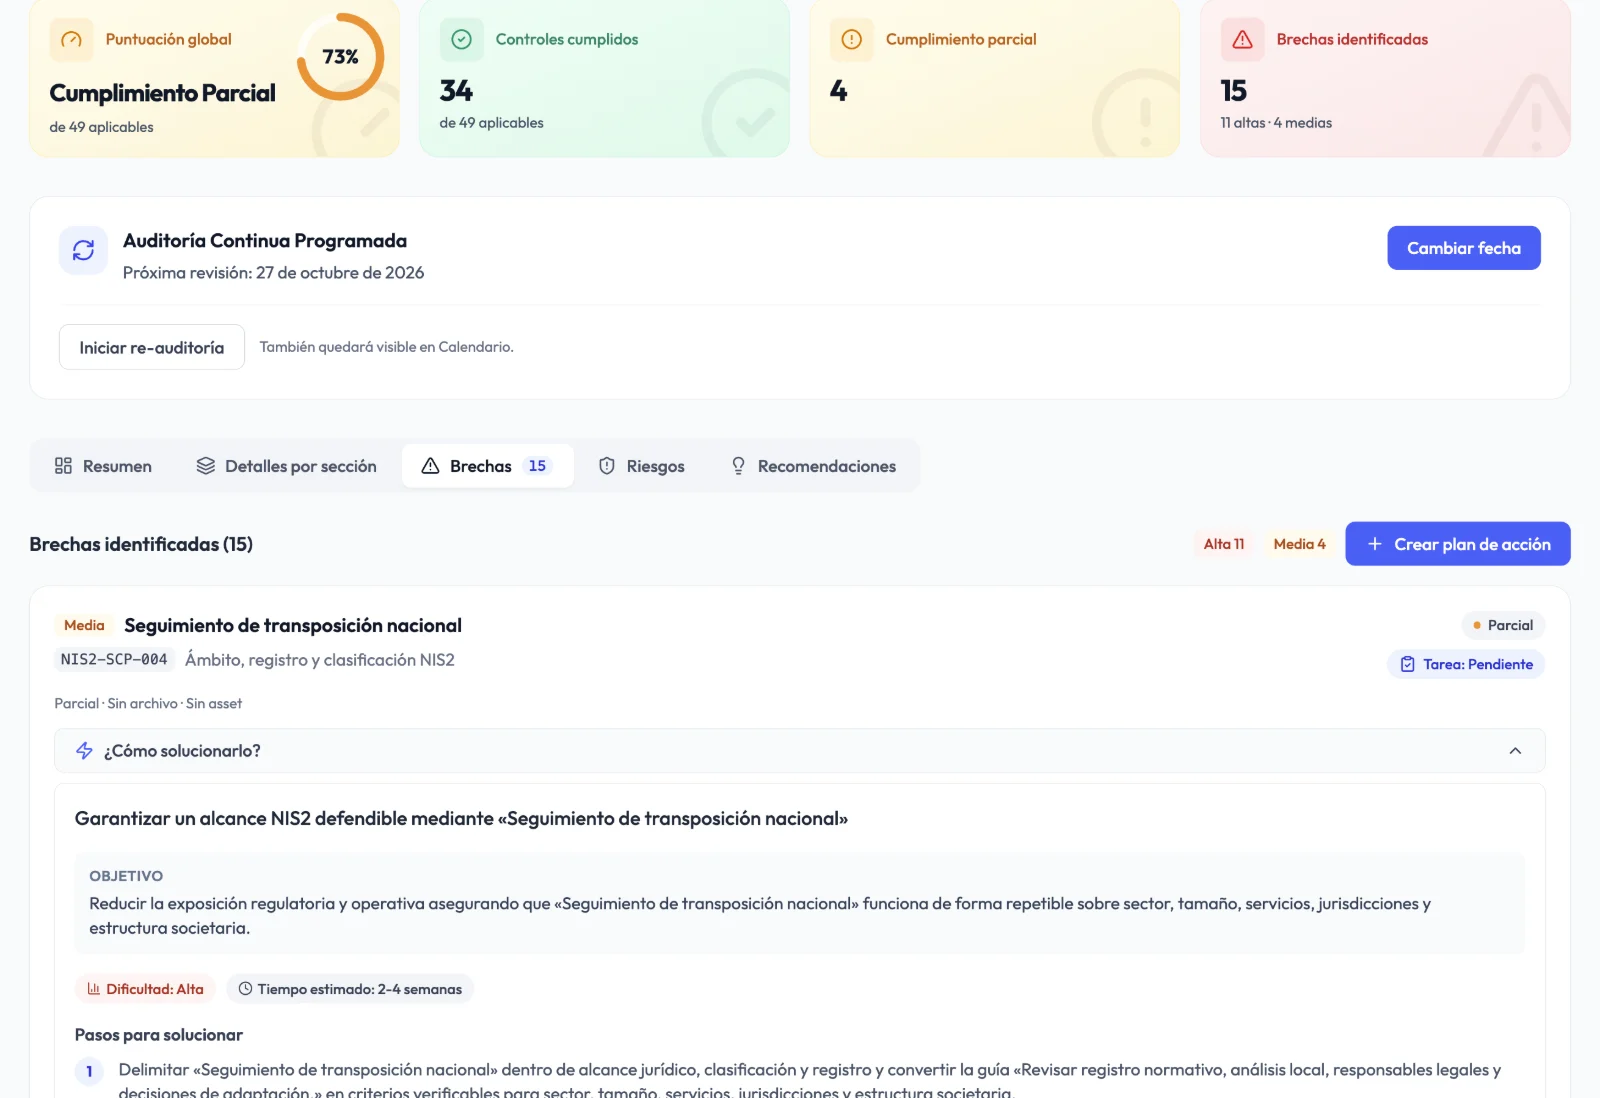
Chaque écart peut devenir une tâche avec le contexte du contrôle, les étapes recommandées et la preuve attendue. Terminer une tâche ne marque pas le contrôle comme conforme : ce sont la preuve et le réaudit qui confirment les progrès.
Comment ça marche
Décrivez votre organisation, choisissez les contrôles applicables et justifiez les exclusions.
Répondez à l'audit NIS2 contrôle par contrôle et obtenez votre score et vos écarts priorisés.
Attribuez les tâches, réunissez les preuves, approuvez les politiques et partagez le rapport avec la direction.
Avant / après
Diagnostic initial
Des semaines d'entretiens et de fichiers Excel
Audit guidé dès le premier jour
Suivi des écarts
Des listes sans responsable ni échéance
Tâches avec responsable, échéances et preuve attendue
Preuves
Pièces jointes éparpillées entre e-mails et dossiers
Coffre privé avec date d'expiration et historique
Reporting à la direction
Présentations faites à la main
Rapport exécutif exportable
Autres référentiels
Repartir de zéro pour chaque norme
Correspondances avec l'ISO 27001 et l'ENS
Questions fréquentes
La directive est en vigueur dans l'UE depuis 2023 et le délai de transposition a expiré le 17 octobre 2024. Ses obligations s'appliquent toutefois au travers des lois nationales, dont le contenu et le calendrier varient selon les États membres : le 8 juillet 2026, la Commission européenne a saisi la Cour de justice de l'UE contre la France, l'Espagne, l'Irlande et les Pays-Bas pour transposition incomplète. Vérifiez la loi applicable dans votre pays ; vous préparer dès maintenant vous évite d'improviser lorsque les obligations nationales s'appliqueront.
Les moyennes et grandes entités des secteurs listés aux annexes I et II de la directive (énergie, transports, santé, infrastructures numériques, services TIC gérés, industrie manufacturière, alimentation, entre autres) et, dans certains cas, des entités plus petites en raison de leur rôle critique. Audexa comprend un domaine spécifique pour documenter le champ d'application et le classement en entité essentielle ou importante.
Non. NIS2 n'est pas une certification et Audexa ne remplace pas l'autorité compétente. Audexa vous aide à mesurer votre conformité, à mener la remédiation et à conserver les preuves qui la démontrent.
Non. Audexa inclut 61 correspondances entre NIS2 et l'ISO 27001 pour réutiliser les preuves et proposer des réponses à valider d'un référentiel à l'autre.
L'audit guidé peut démarrer le jour même. La durée dépend de votre organisation, mais le résultat, les écarts et le plan d'action sont générés dès que vous terminez le questionnaire.
L'audit NIS2 évalue votre capacité à détecter, classer et notifier les incidents dans les délais de l'article 23, et les écarts se transforment en tâches et en politiques concrètes, comme la procédure de notification.
Audexa fonctionne sur une infrastructure située dans l'Union européenne, avec accès par rôles, authentification à deux facteurs et traçabilité de l'activité.
Demander une démo
En 30 minutes de démo, nous parcourons l'audit NIS2, le plan d'action et le rapport pour la direction avec des exemples de votre secteur.