
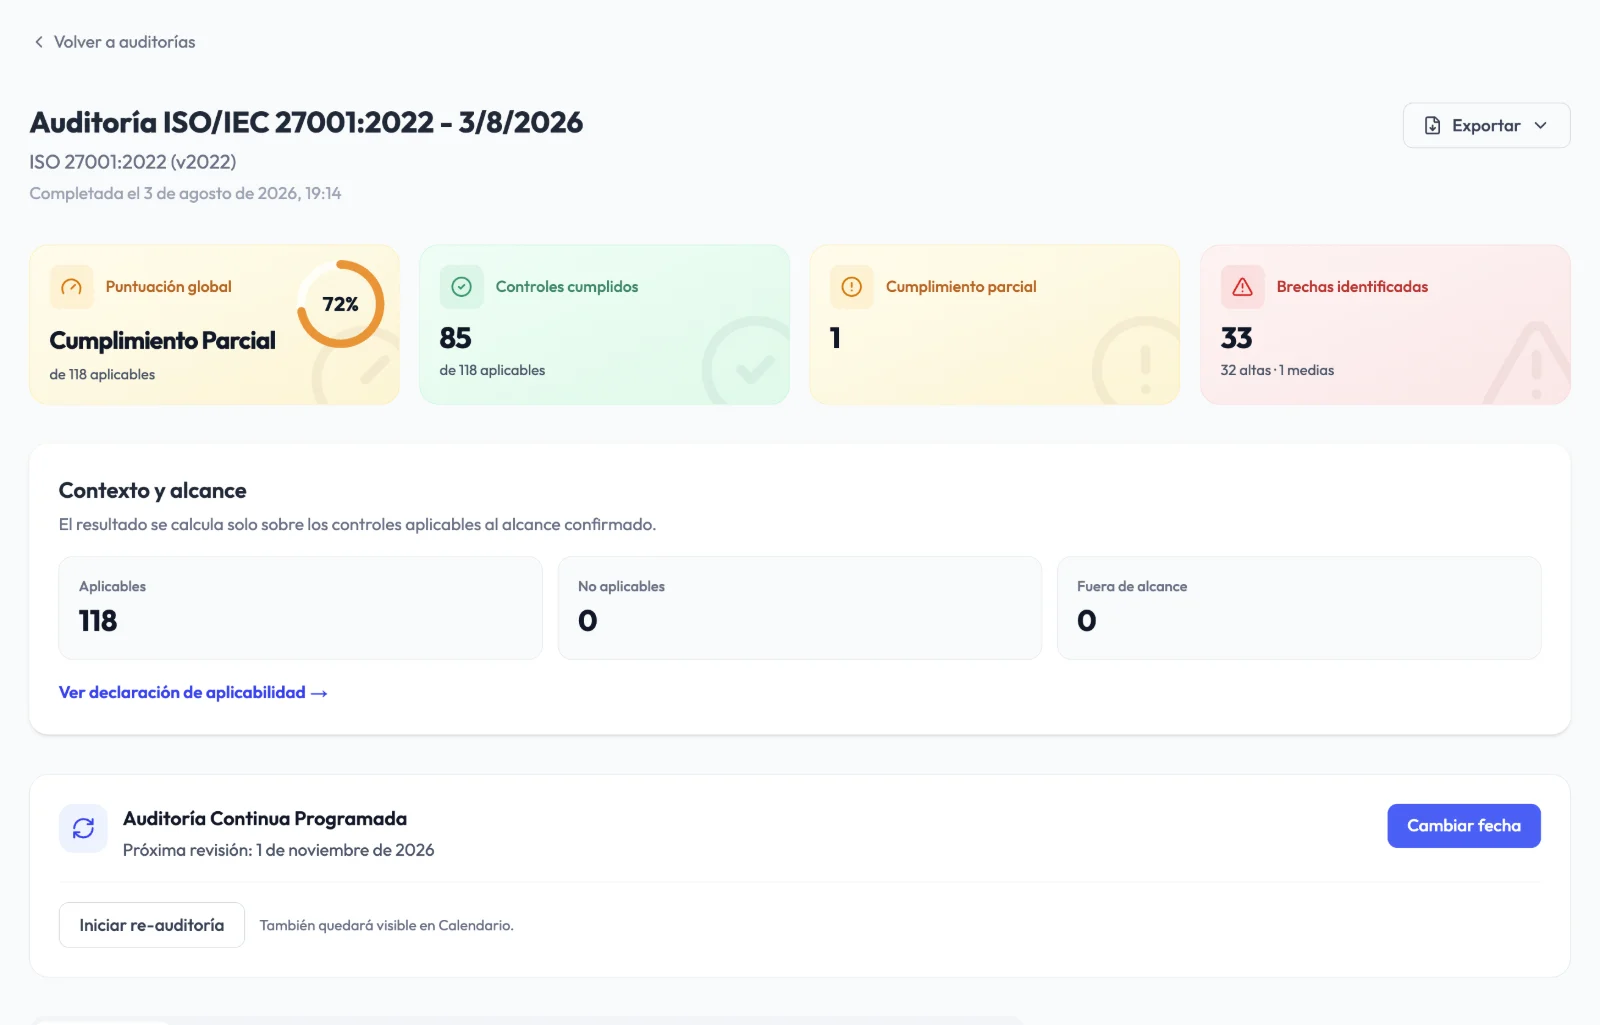
Kontext und Geltungsbereich
Den Geltungsbereich des ISMS, die interessierten Parteien und die für die Organisation geltenden Anforderungen festlegen.
ISO/IEC 27001:2022
Audexa bündelt Ihr ISMS an einem Ort: Kapitel und Anhang A Kontrolle für Kontrolle bewertet, Anwendbarkeitserklärung, freigegebene Richtlinien, Nachweise mit Ablaufdatum und ein Maßnahmenplan bis zum Zertifizierungsaudit.
Was die Norm verlangt
Die Version 2022 hat Anhang A in 93 Kontrollen und vier Themen neu gegliedert. Die Übergangsfrist von der Version 2013 endete am 31. Oktober 2025, gültige Zertifikate müssen also bereits auf der Version 2022 beruhen.
Den Geltungsbereich des ISMS, die interessierten Parteien und die für die Organisation geltenden Anforderungen festlegen.
Die oberste Leitung genehmigt die Informationssicherheitspolitik, weist Rollen zu und stellt Ressourcen bereit.
Eine wiederholbare Risikomethode und ein Risikobehandlungsplan, der zu den gewählten Kontrollen passt.
Welche Kontrollen aus Anhang A gelten, welche nicht und warum, jeweils mit ihrem Umsetzungsstand.
Aufzeichnungen, Verfahren und Belege dafür, dass die Kontrollen wirken, nicht nur, dass es sie gibt.
Internes Audit, Managementbewertung und Korrekturmaßnahmen schließen den Kreislauf.
Wie Audexa Sie unterstützt
Bewerten, über die Anwendbarkeit entscheiden, die Behebung umsetzen und Nachweise aufbewahren, ohne von geteilten Ordnern abhängig zu sein.
Den Stand jedes Kapitels und jeder Kontrolle kennen.
Kapitel 4 bis 10 und Anhang A nach Themen gruppiert, mit Leitfaden, Gewichtung und Schritten zur Behebung.
Wiederholen Sie das Audit mit demselben Geltungsbereich und vergleichen Sie die Entwicklung zwischen den Zyklen.
Antworten mit hoher Abdeckung werden in NIS2, ENS oder DSGVO als prüfbarer Entwurf vorgeschlagen.
Entscheidungen und Arbeit mit Nachvollziehbarkeit.
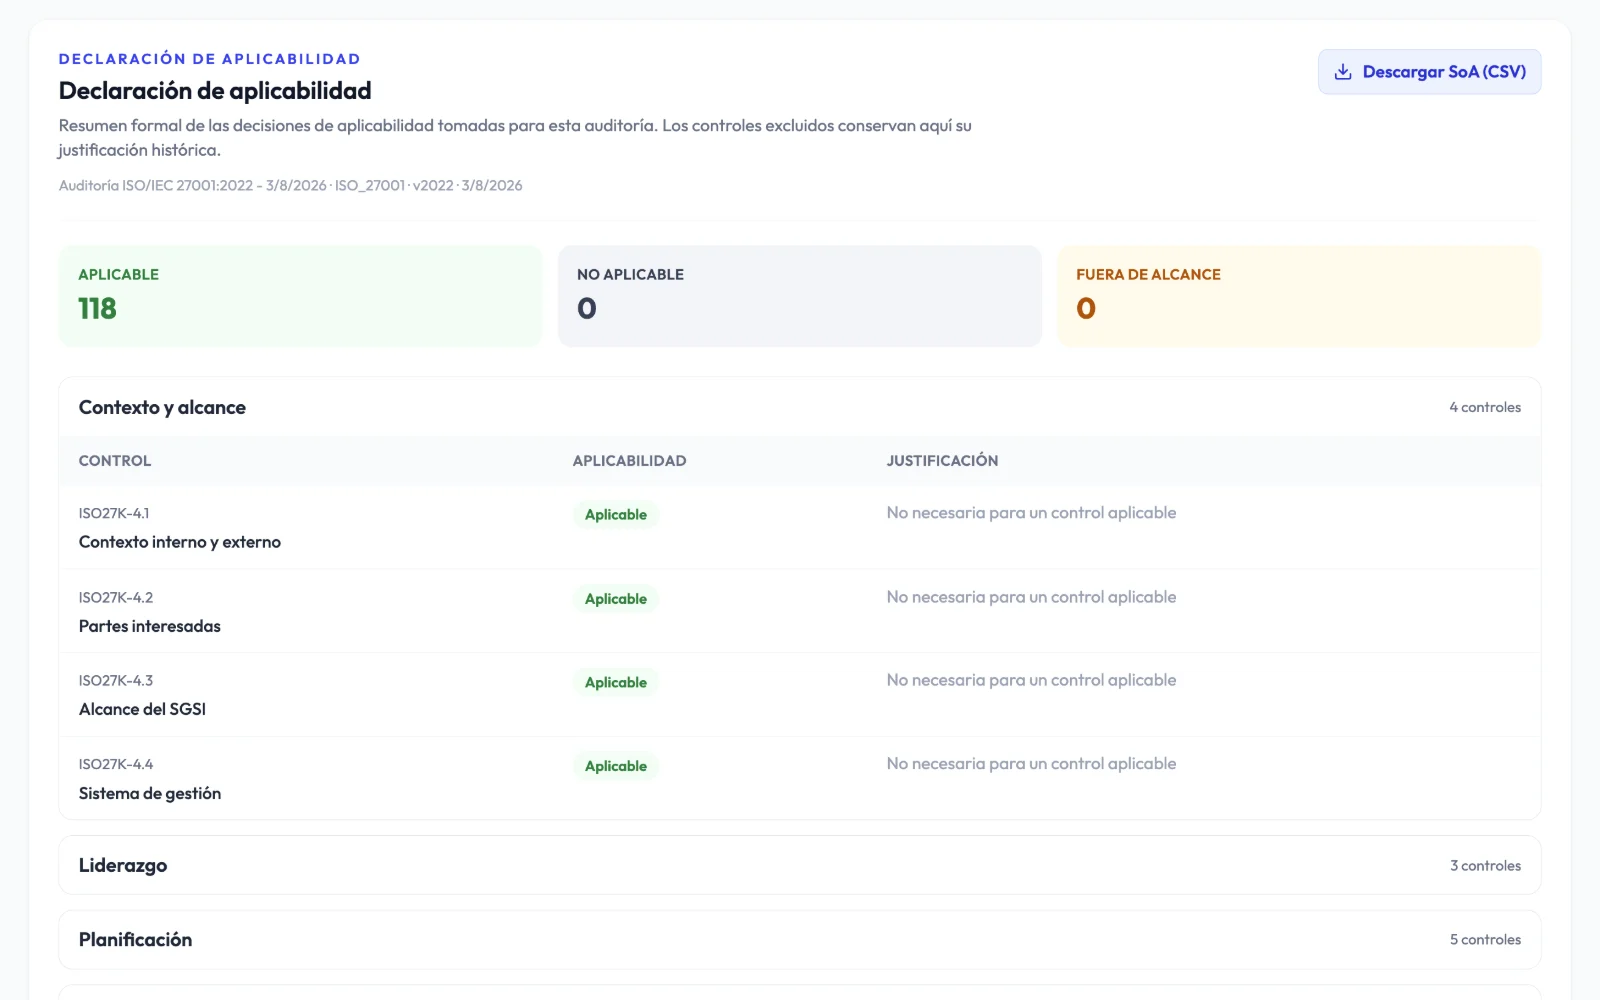
Markieren Sie Kontrollen als anwendbar, nicht anwendbar oder außerhalb des Geltungsbereichs, mit Begründung, und exportieren Sie sie.
Matrix aus Wahrscheinlichkeit und Auswirkung, Behandlung und von der Geschäftsleitung unterzeichnete Akzeptanz.
Geräte, Software, SaaS und Lieferanten mit Eigentümer und regelmäßiger Überprüfung.
Geordnete Nachweise für Auditoren.
43 Vorlagen mit ISO-27001-Bezug, mit Versionen, Freigabe und Signatur.
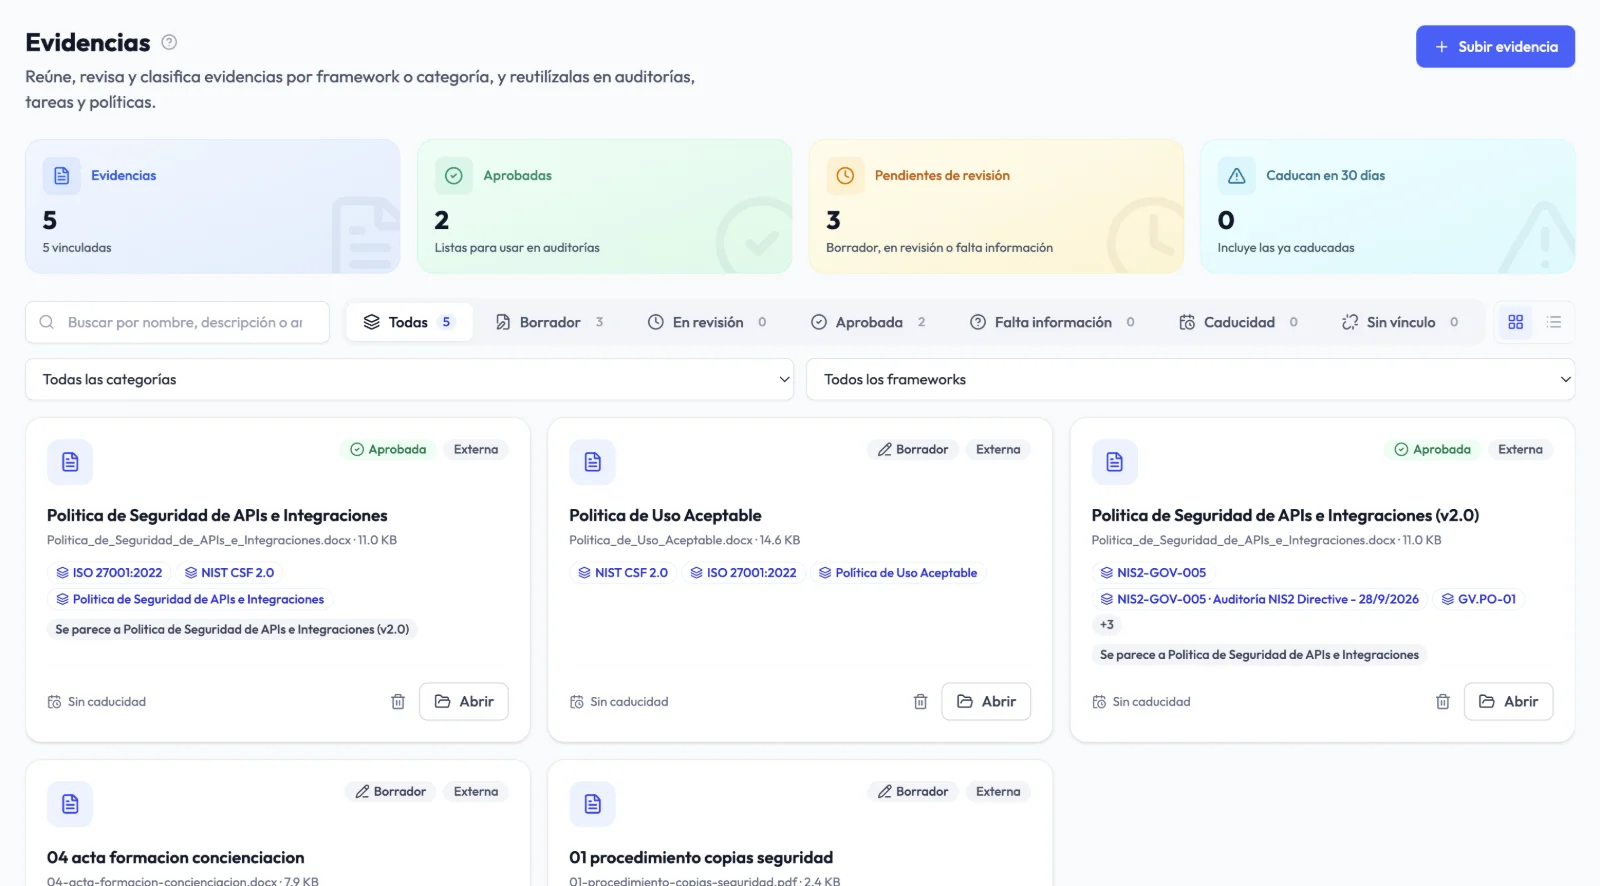
Dokumente mit Eigentümer, Überprüfung, Ablaufdatum und Verlauf, mit jeder Kontrolle verknüpft.
ZIP mit Index, Zusammenfassung und ausschließlich freigegebenen Nachweisen zur Weitergabe an den Auditor.
Einige Funktionen hängen vom gebuchten Plan und den aktiven Modulen ab.
Anwendbarkeitserklärung
Entscheiden Sie vor dem Beantworten, welche Kontrollen gelten. Jeder Ausschluss speichert seine Begründung, und die Erklärung wird mit dem Kontext der Organisation und der Anwendbarkeit jeder Kontrolle exportiert.
Nachweise
Laden Sie ein Dokument einmal hoch und verknüpfen Sie es mit Kontrollen, Aufgaben, Richtlinien oder Risiken. Audexa überwacht Ablaufdatum und Überprüfung, damit Sie keinen abgelaufenen Nachweis vorlegen.
So funktioniert es
Bewerten Sie Kapitel und Anhang A und erhalten Sie Ihren Score, Ihre Lücken und einen Management-Bericht.
Machen Sie aus Lücken Aufgaben, geben Sie Richtlinien frei und verknüpfen Sie Nachweise mit jeder Kontrolle.
Führen Sie ein Wiederholungsaudit durch, vergleichen Sie die Entwicklung und teilen Sie das Nachweispaket mit Ihrem Auditor.
Vorher und nachher
Anwendbarkeitserklärung
Excel ohne Bezug zur Realität
Direkt aus dem Audit erstellt
Nachweise
Ordner mit fragwürdigen Versionen
Archiv mit Ablaufdatum, Überprüfung und Verlauf
Richtlinien
Word ohne Versionskontrolle
Vorlagen mit Freigabe und Signatur
Nachverfolgung
Lücken in einem statischen Bericht
Aufgaben mit Verantwortlichen und Wiederholungsaudit
Weitere Frameworks
Bei NIS2 oder ENS von vorn beginnen
Wiederverwendbare, prüfbare Antworten
Häufige Fragen
Ja. Der Free-Plan umfasst ein vollständiges ISO-27001-Audit, einen Management-Bericht als PDF und die aus dem Audit abgeleiteten Aufgaben. Sie können sich unter app.audexa.es registrieren oder eine geführte Demo anfragen.
Nein. Das Zertifikat stellt eine akkreditierte Zertifizierungsstelle aus. Audexa hilft Ihnen, das ISMS einzuführen und aufrechtzuerhalten und Nachweise und Berichte für das Audit vorzubereiten.
Ja. Das Audit folgt der Version 2022: Kapitel 4 bis 10 und die 93 Kontrollen aus Anhang A, gruppiert in organisatorische, personenbezogene, physische und technologische Kontrollen.
Ja. Sie legen die Anwendbarkeit jeder Kontrolle mit Begründung fest und exportieren sie zusammen mit dem Kontext der Organisation und der Framework-Version.
Ja. Audexa enthält Zuordnungen von ISO 27001 zu NIS2, ENS, DSGVO, NIST CSF 2.0, ISO 9001 und ISO 14001, um Nachweise und prüfbare Antworten wiederzuverwenden.
Audexa wird auf Infrastruktur in der Europäischen Union betrieben, mit rollenbasiertem Zugriff, Zwei-Faktor-Authentifizierung und Nachvollziehbarkeit aller Aktivitäten.
Demo anfragen
In einer 30-minütigen Demo gehen wir das Audit, die Anwendbarkeitserklärung, die Richtlinien und das Nachweispaket durch.