
Cadre de gestion du risque lié aux TIC
Un cadre documenté, approuvé et revu par l'organe de direction, qui reste responsable en dernier ressort du risque lié aux TIC.
Règlement (UE) 2022/2554 · DORA
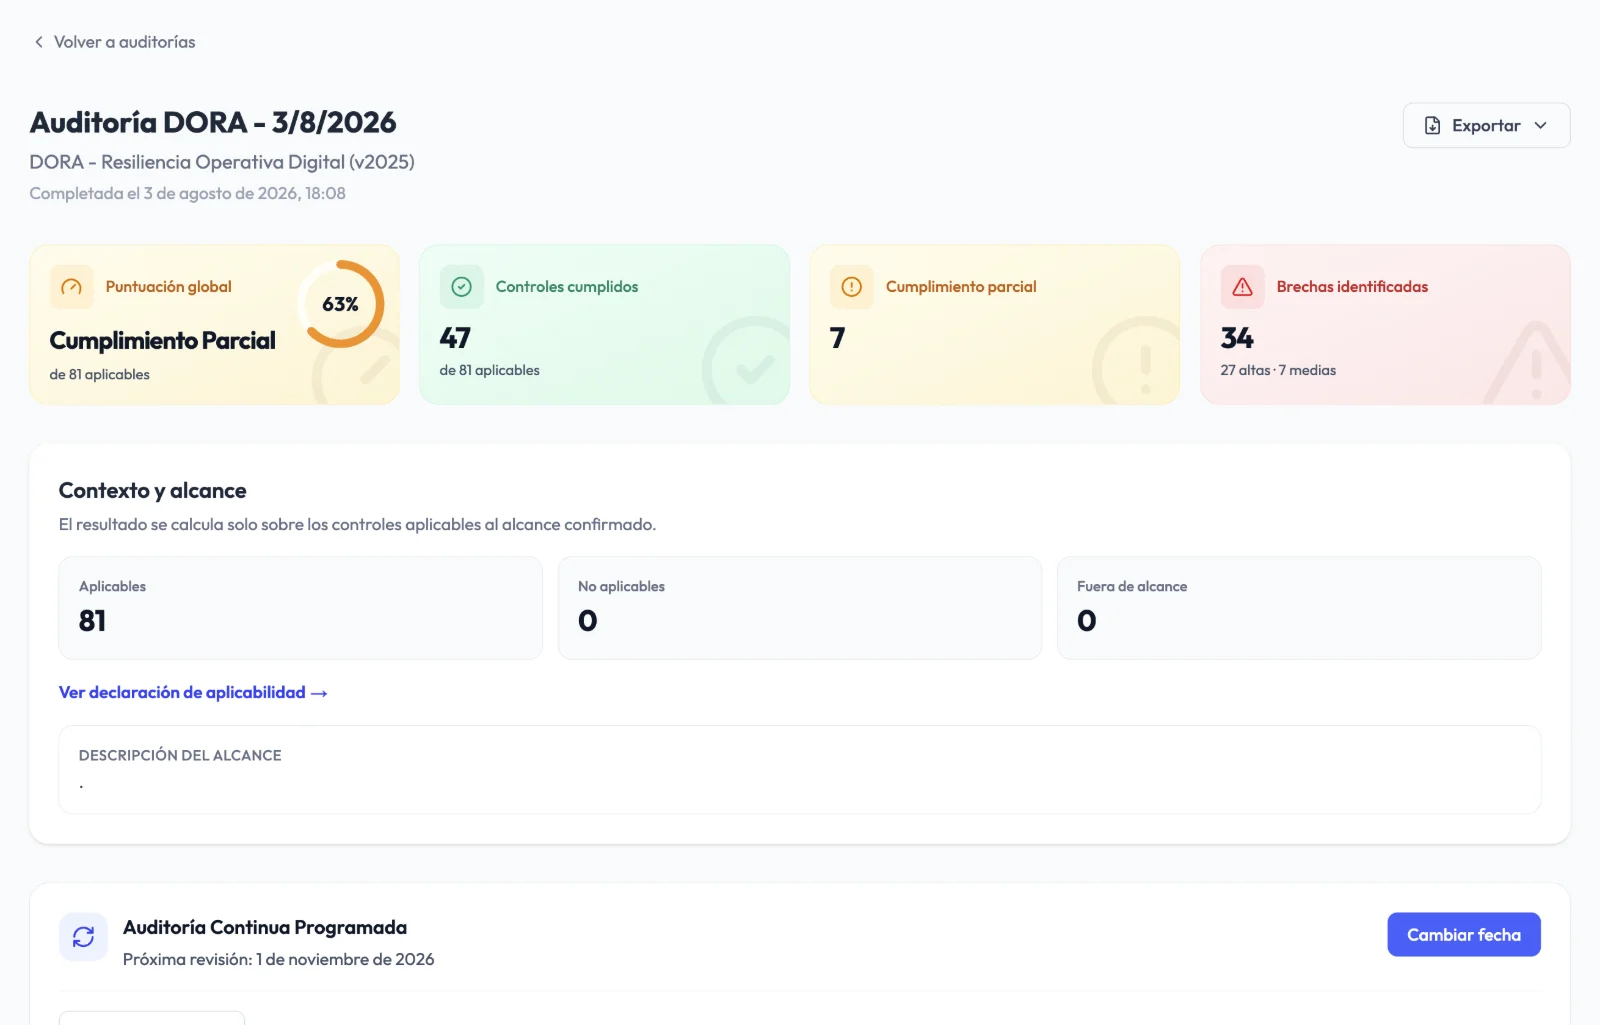
DORA s'applique depuis le 17 janvier 2025. Audexa réunit au même endroit l'évaluation des 81 contrôles, vos fournisseurs et contrats TIC, le registre d'informations et les preuves demandées par l'autorité de surveillance.
Ce qu'exige DORA
Le règlement s'applique directement aux banques, aux établissements de paiement et de monnaie électronique, aux entreprises d'investissement, aux sociétés de gestion, aux entreprises d'assurance, aux prestataires de services sur crypto-actifs et à d'autres entités financières. Sa supervision relève des autorités nationales compétentes de chaque État membre, avec les autorités européennes de surveillance (AES).
Un cadre documenté, approuvé et revu par l'organe de direction, qui reste responsable en dernier ressort du risque lié aux TIC.
Classification et notification à l'autorité compétente : notification initiale dans les 4 heures suivant la classification (au plus tard 24 heures après la détection), rapport intermédiaire sous 72 heures et rapport final sous un mois.
Un programme de tests proportionné à la taille et au risque, et des tests de pénétration fondés sur la menace (TLPT) pour les entités désignées.
Stratégie en matière de risque lié aux tiers, clauses contractuelles minimales, stratégies de sortie et maîtrise de la concentration sur certains prestataires.
Un inventaire de tous les accords conclus avec des prestataires de services TIC, au format des modèles d'exécution de l'UE, transmis à l'autorité compétente.
Des dispositifs pour échanger en toute sécurité des renseignements sur les cybermenaces avec d'autres entités financières.
Sources: Règlement (UE) 2022/2554 (EUR-Lex) · Règlement d'exécution (UE) 2024/2956 (EUR-Lex) · INCIBE : notification des incidents majeurs DORA (en espagnol)
Comment Audexa vous aide
Évaluation, tiers TIC, preuves et rapports connectés pour que chaque exigence ait un responsable, une échéance et une preuve.
Connaissez votre niveau réel face au règlement.
81 contrôles en 14 domaines, avec guide d'interprétation, preuves suggérées et critère d'acceptation.
Excluez les contrôles qui ne s'appliquent pas à votre entité avec une justification qui accompagne le résultat.
46 liens entre DORA et l'ISO 22301 pour tirer parti du travail de continuité déjà réalisé.
Des fournisseurs et des contrats avec des données utiles pour DORA.
Fiche fournisseur avec raison sociale, identifiant fiscal, LEI validé, pays, criticité et dépendances.
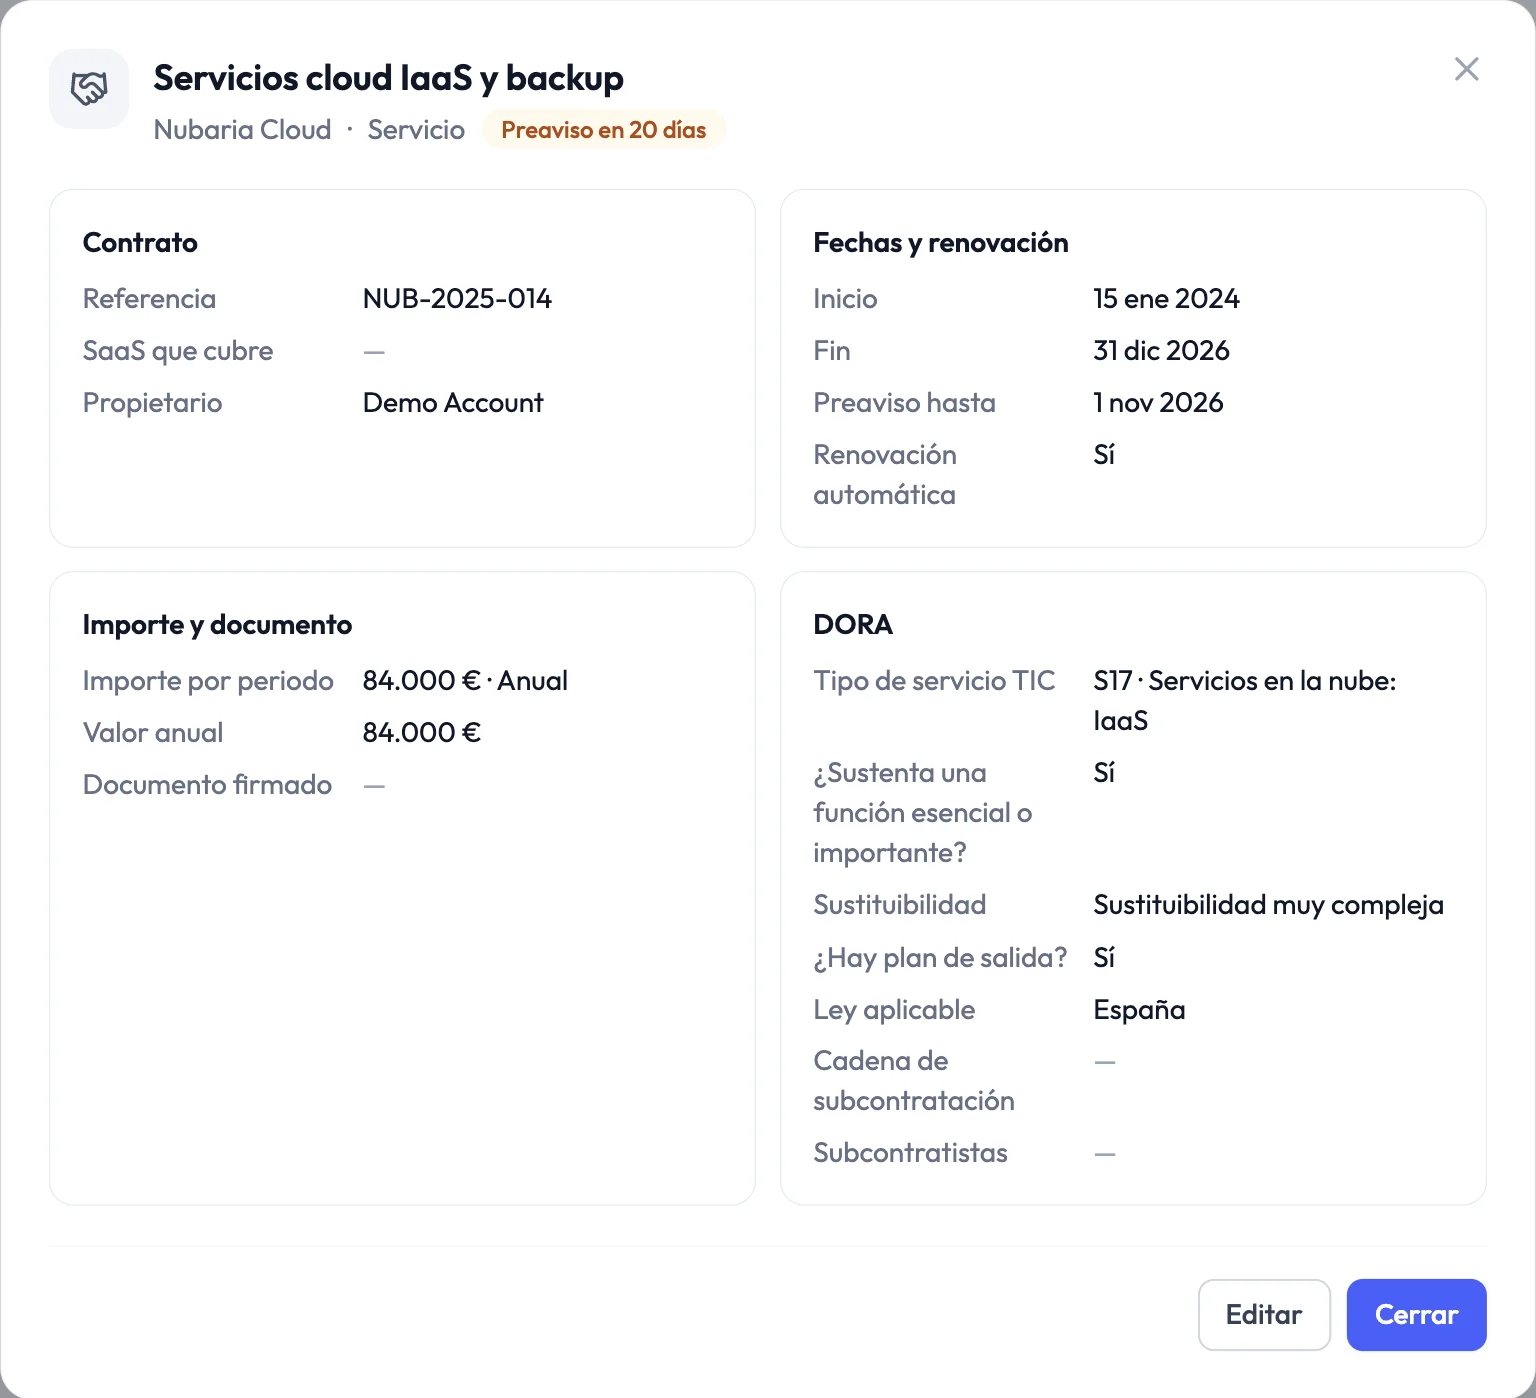
Type de service TIC, fonction critique ou importante, substituabilité, plan de sortie, droit applicable et sous-traitants.
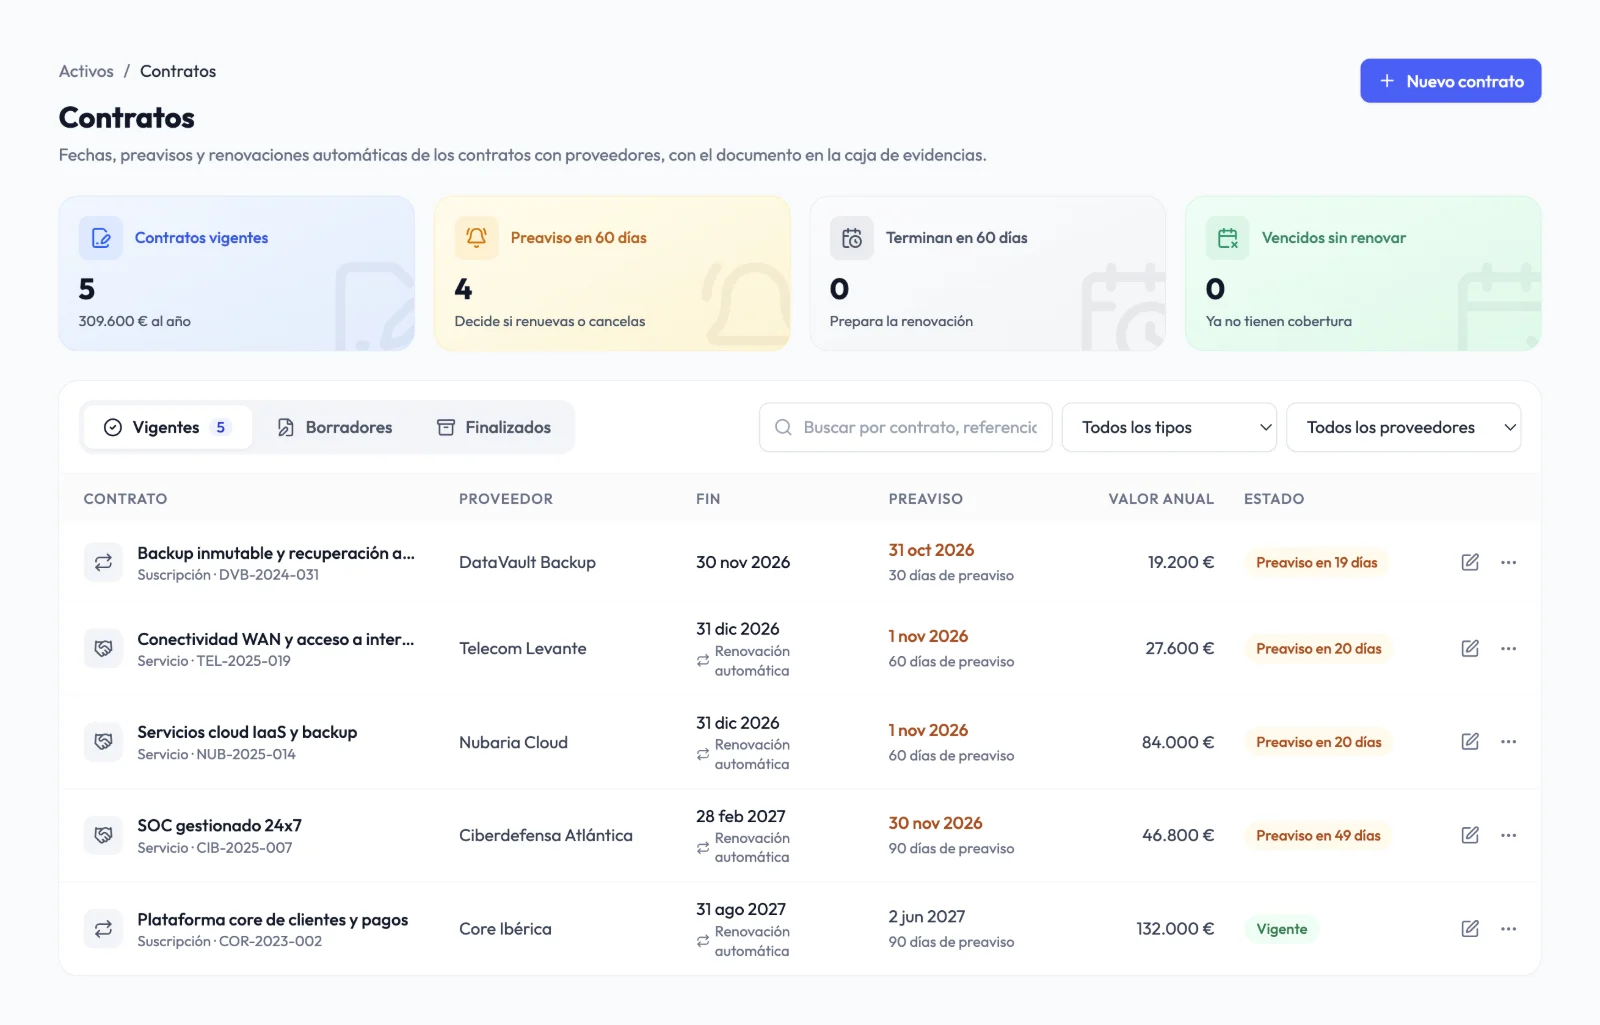
Alertes à 90, 60 et 30 jours du préavis et de l'échéance, également dans le calendrier.
Préparez ce que demandera l'autorité.
Exportez sous Excel la feuille « Registre d'informations (DORA) », avec un contrat en vigueur par ligne.
Modèles sur la résilience opérationnelle numérique, les tests de résilience, le renseignement sur les menaces et la notification aux autorités.
Rapport exécutif et technique avec évolution, écarts, risques et feuille de route.
Certaines fonctionnalités dépendent de votre offre et des modules activés.
Registre d'informations
Chaque contrat avec un prestataire TIC alimente le registre. Audexa exporte une feuille reprenant les colonnes des modèles d'exécution de l'UE, prête à être revue et adaptée au format de transmission de votre autorité.
Tiers TIC
Fournisseurs, contrats, SaaS et dépendances dans un même inventaire. Audexa vous prévient avant l'expiration d'un préavis et signale ce qui demande votre attention : données personnelles sans DPA, MFA non activée ou fournisseurs critiques sans responsable.
Incidents TIC
L'audit DORA évalue la classification des incidents, les critères de gravité et les délais de notification initiale, intermédiaire et finale. Les écarts se transforment en tâches et en une procédure de notification aux autorités prête à être approuvée.
Comment ça marche
Répondez à l'audit DORA, justifiez ce qui ne s'applique pas et obtenez des écarts priorisés par pondération et par risque.
Chargez fournisseurs et contrats avec les données DORA et préparez le registre d'informations.
Attribuez les tâches, approuvez les politiques, réunissez les preuves et partagez le rapport avec la direction.
Avant / après
Registre d'informations
Fichier Excel monté à la main chaque année
Export à partir des contrats à jour
Préavis contractuels
Découverts trop tard
Alertes à 90, 60 et 30 jours
Écarts DORA
Rapport de conseil figé
Tâches avec responsable et preuve attendue
Politiques
Documents sans version ni signature
Circuit d'approbation et de signature avec historique
Continuité
Travail en double avec l'ISO 22301
Correspondances entre référentiels
Questions fréquentes
À une vingtaine de catégories d'entités financières : établissements de crédit, de paiement et de monnaie électronique, entreprises d'investissement, sociétés de gestion, entreprises d'assurance et de réassurance, prestataires de services sur crypto-actifs, infrastructures de marché, entre autres. Les prestataires TIC de ces entités se voient aussi imposer des exigences par le biais des contrats.
Audexa exporte une feuille Excel avec les champs des modèles d'exécution de l'UE à partir de vos contrats et de vos fournisseurs. Elle vous sert à préparer et à vérifier les données ; le format technique de transmission est fixé par chaque autorité compétente.
Non. Audexa évalue votre processus de classification et de notification, vous aide à documenter la procédure et à combler les écarts, mais la notification se fait par les canaux de votre autorité compétente.
Pour les entités financières, DORA s'applique en tant que règle spécifique par rapport à NIS2 pour la gestion du risque lié aux TIC et la notification des incidents. Audexa permet néanmoins d'évaluer les deux référentiels et de réutiliser les preuves.
Le référentiel DORA est disponible dans les plans Premium et Diamond. Pendant la démo, nous voyons ce qui correspond à votre nombre d'utilisateurs, de contrats et de fournisseurs.
Audexa fonctionne sur une infrastructure située dans l'Union européenne, avec accès par rôles, authentification à deux facteurs et traçabilité de l'activité.
Demander une démo
En 30 minutes, nous vous montrons l'audit DORA, la gestion des contrats TIC et l'export du registre d'informations.