
IKT-Risikomanagementrahmen
Ein dokumentierter Rahmen, genehmigt und überprüft vom Leitungsorgan, das letztlich die Verantwortung für das IKT-Risiko trägt.
Verordnung (EU) 2022/2554 · DORA
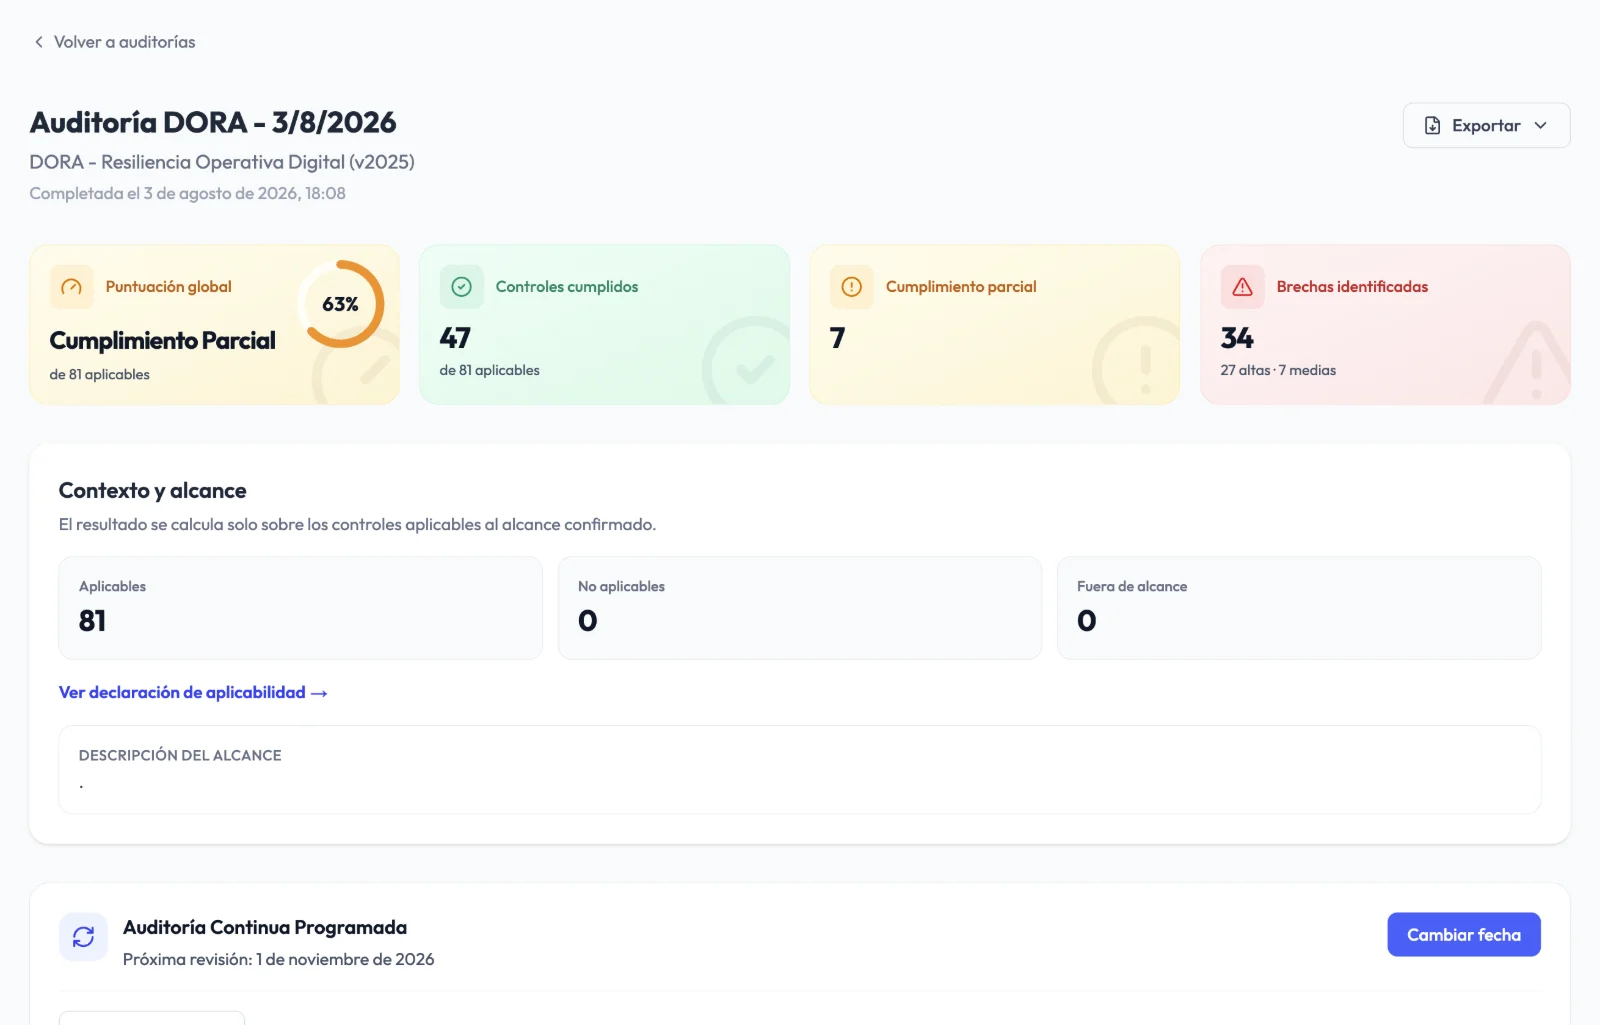
DORA gilt seit dem 17. Januar 2025. Audexa bündelt an einem Ort die Bewertung der 81 Kontrollen, Ihre IKT-Drittdienstleister und Verträge, das Informationsregister und die Nachweise, die die Aufsicht verlangt.
Was DORA verlangt
Die Verordnung gilt unmittelbar für Banken, Zahlungs- und E-Geld-Institute, Wertpapierfirmen, Verwaltungsgesellschaften, Versicherer, Anbieter von Kryptowerte-Dienstleistungen und weitere Finanzunternehmen. Zuständig sind die nationalen Aufsichtsbehörden; auf EU-Ebene sind die Europäischen Aufsichtsbehörden (ESAs) eingebunden.
Ein dokumentierter Rahmen, genehmigt und überprüft vom Leitungsorgan, das letztlich die Verantwortung für das IKT-Risiko trägt.
Klassifizierung und Meldung an die Aufsicht: Erstmeldung innerhalb von 4 Stunden nach der Klassifizierung (spätestens 24 Stunden nach Erkennung), Zwischenmeldung innerhalb von 72 Stunden und Abschlussmeldung innerhalb eines Monats.
Ein Testprogramm, das der Größe und dem Risiko angemessen ist, sowie bedrohungsorientierte Penetrationstests (TLPT) für die dafür bestimmten Unternehmen.
Strategie für IKT-Drittparteien, vertragliche Mindestklauseln, Ausstiegsstrategien und Kontrolle der Konzentration auf einzelne Anbieter.
Ein Verzeichnis aller vertraglichen Vereinbarungen mit IKT-Drittdienstleistern im Format der EU-Durchführungsvorlagen, das der Aufsicht übermittelt wird.
Mechanismen, um Informationen über Cyberbedrohungen sicher mit anderen Finanzunternehmen zu teilen.
Quellen: Verordnung (EU) 2022/2554 (EUR-Lex) · Durchführungsverordnung (EU) 2024/2956 (EUR-Lex) · INCIBE: Meldung schwerwiegender Vorfälle nach DORA (auf Spanisch)
Wie Audexa Sie unterstützt
Bewertung, IKT-Drittdienstleister, Nachweise und Berichte sind miteinander verknüpft, damit jede Anforderung einen Verantwortlichen, einen Termin und einen Beleg hat.
Ihr tatsächlicher Stand gegenüber der Verordnung.
81 Kontrollen in 14 Domänen, mit Interpretationshilfe, empfohlenen Nachweisen und Akzeptanzkriterium.
Schließen Sie Kontrollen aus, die für Ihr Unternehmen nicht gelten, mit einer Begründung, die mit dem Ergebnis mitgeführt wird.
46 Beziehungen zwischen DORA und ISO 22301, damit Sie Ihre vorhandene Arbeit zur Business Continuity nutzen.
Lieferanten und Verträge mit den Daten, die DORA braucht.
Lieferantenprofil mit Firmenname, Steuernummer (NIF), validiertem LEI, Land, Kritikalität und Abhängigkeiten.
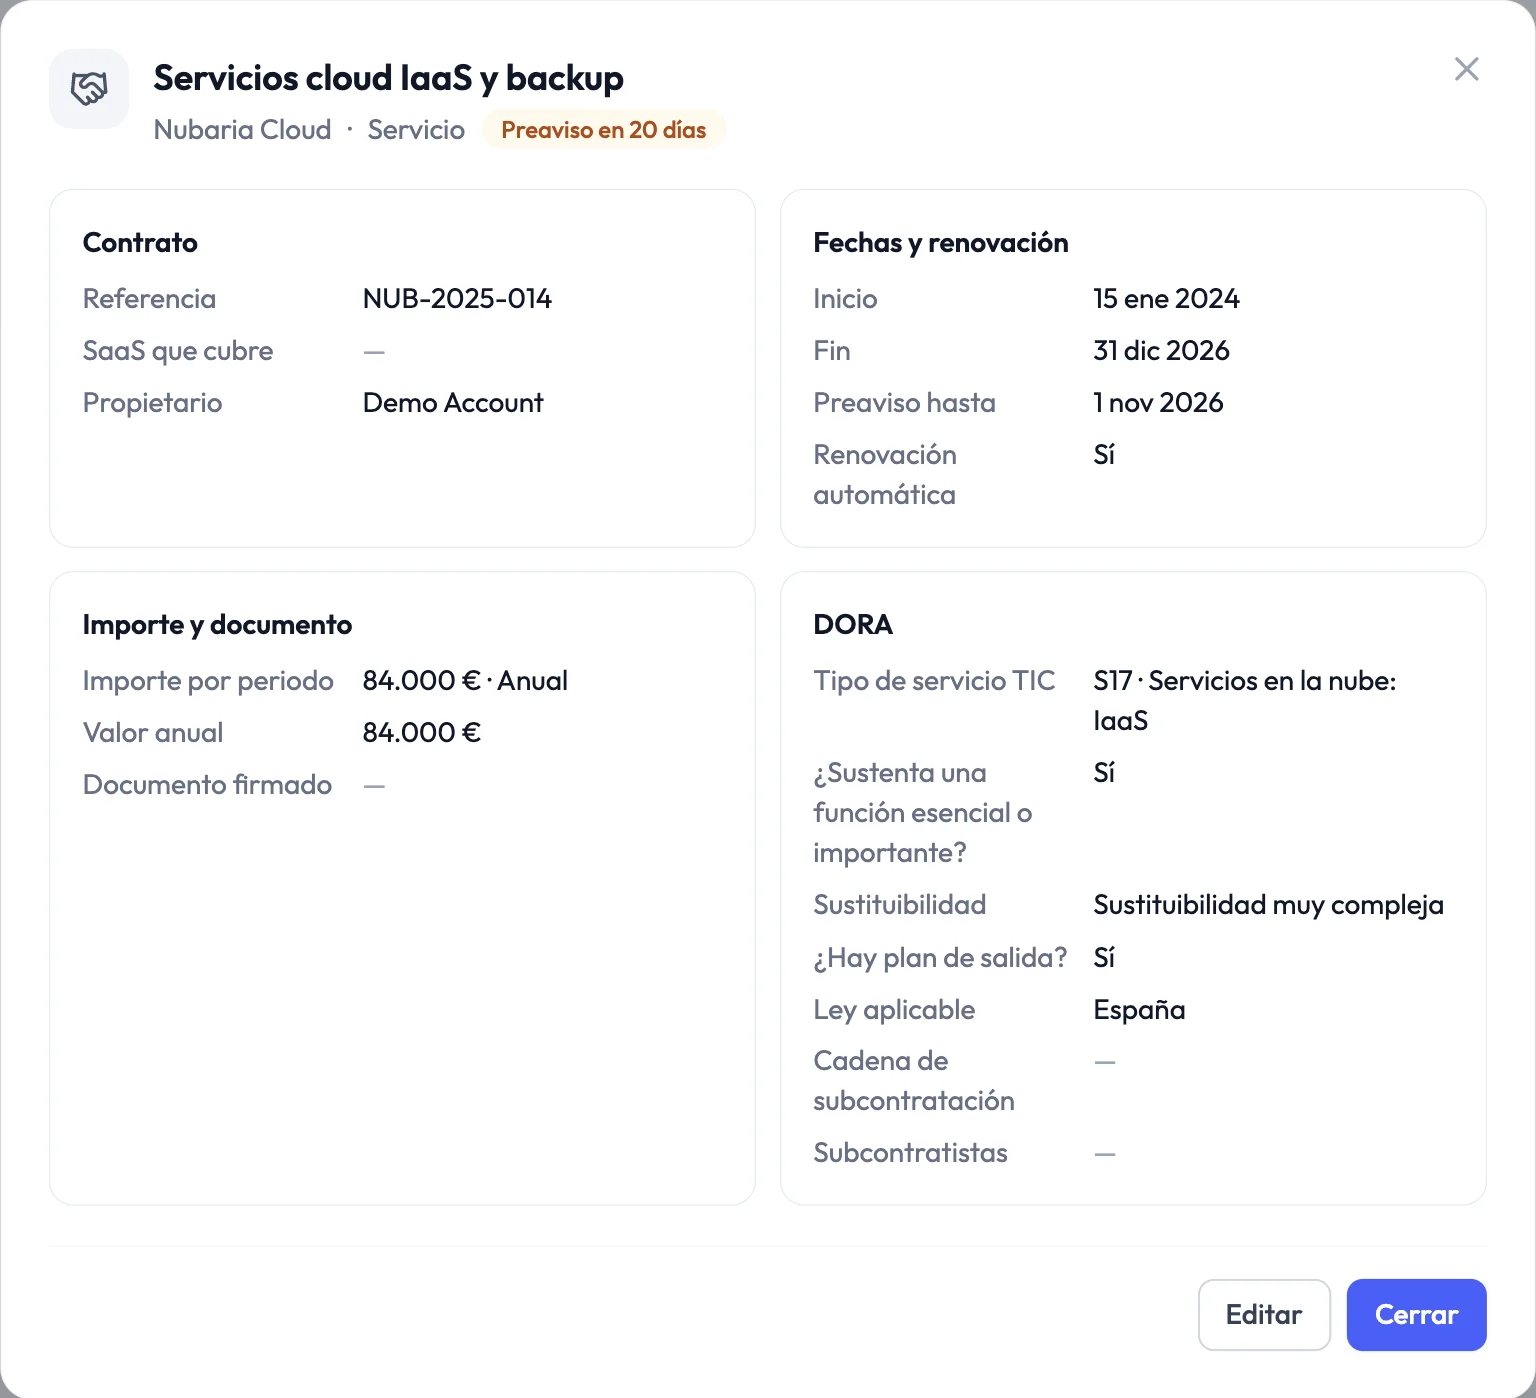
Art der IKT-Dienstleistung, kritische oder wichtige Funktion, Ersetzbarkeit, Ausstiegsplan, anwendbares Recht und Unterauftragnehmer.
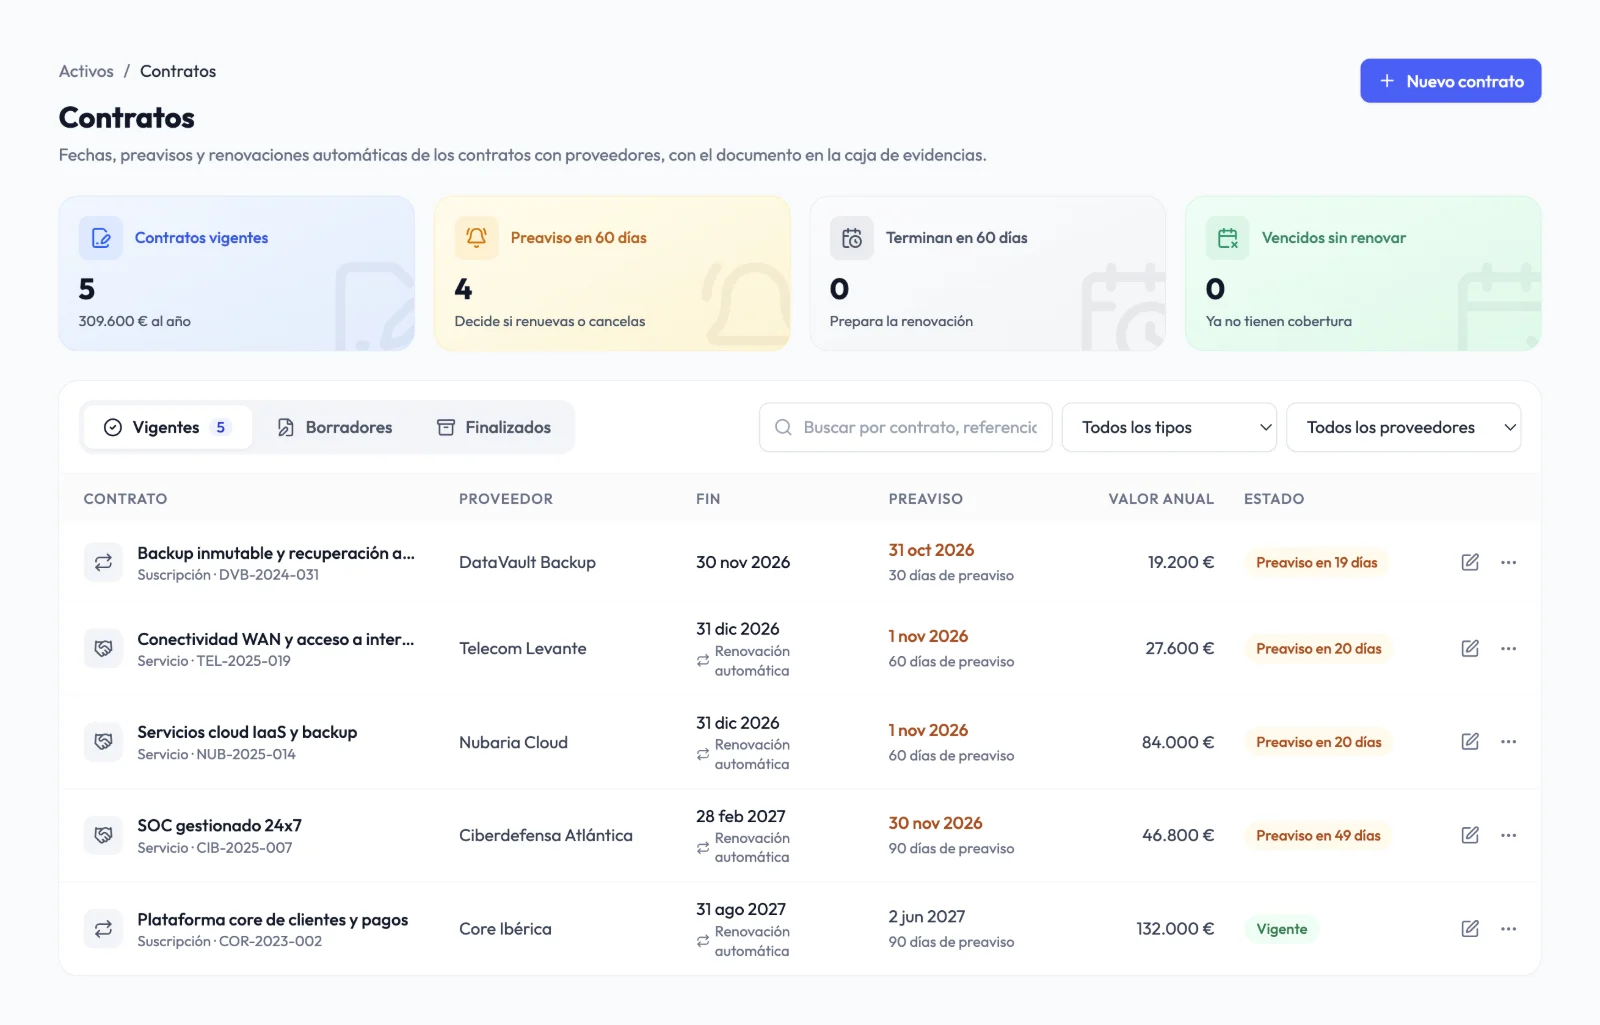
Hinweise 90, 60 und 30 Tage vor Ablauf der Kündigungsfrist und vor Vertragsende, auch im Kalender.
Bereit für die Anfragen der Aufsicht.
Exportieren Sie das Blatt „Informationsregister (DORA)“ nach Excel, mit einem laufenden Vertrag pro Zeile.
Vorlagen zu digitaler operationaler Resilienz, Resilienztests, Threat Intelligence und Meldung an Behörden.
Management- und technischer Bericht mit Entwicklung, Lücken, Risiken und Roadmap.
Einige Funktionen hängen vom gebuchten Plan und den aktiven Modulen ab.
Informationsregister
Jeder Vertrag mit einem IKT-Dienstleister fließt in das Register ein. Audexa exportiert ein Blatt mit den Spalten der EU-Durchführungsvorlagen, bereit zur Prüfung und zur Anpassung an das Übermittlungsformat Ihrer Aufsichtsbehörde.
IKT-Drittdienstleister
Lieferanten, Verträge, SaaS und Abhängigkeiten in einem Inventar. Audexa warnt, bevor eine Kündigungsfrist abläuft, und markiert, was Aufmerksamkeit braucht: personenbezogene Daten ohne AVV, nicht aktiviertes MFA oder kritische Lieferanten ohne Verantwortlichen.
IKT-Vorfälle
Das DORA-Audit bewertet die Klassifizierung von Vorfällen, die Schwerekriterien und die Fristen für Erst-, Zwischen- und Abschlussmeldung. Die Lücken werden zu Aufgaben und zu einem freigabebereiten Verfahren für Meldungen an Behörden.
So funktioniert es
Beantworten Sie das DORA-Audit, begründen Sie, was nicht gilt, und erhalten Sie nach Gewichtung und Risiko priorisierte Lücken.
Erfassen Sie Lieferanten und Verträge mit den DORA-Daten und halten Sie das Informationsregister bereit.
Weisen Sie Aufgaben zu, geben Sie Richtlinien frei, sammeln Sie Nachweise und teilen Sie den Bericht mit der Geschäftsleitung.
Vorher und nachher
Informationsregister
Jedes Jahr manuell gebautes Excel
Export aus den laufenden Verträgen
Kündigungsfristen
Werden zu spät bemerkt
Hinweise 90, 60 und 30 Tage vorher
DORA-Lücken
Statischer Beratungsbericht
Aufgaben mit Verantwortlichen und erwarteten Nachweisen
Richtlinien
Dokumente ohne Version und Signatur
Freigabe- und Signaturprozess mit Verlauf
Business Continuity
Doppelte Arbeit mit ISO 22301
Zuordnungen zwischen Frameworks
Häufige Fragen
Für rund zwanzig Kategorien von Finanzunternehmen: Kreditinstitute, Zahlungs- und E-Geld-Institute, Wertpapierfirmen, Verwaltungsgesellschaften, Versicherungs- und Rückversicherungsunternehmen, Anbieter von Kryptowerte-Dienstleistungen, Finanzmarktinfrastrukturen und weitere. Auch die IKT-Dienstleister dieser Unternehmen erhalten über die Verträge Anforderungen.
Audexa exportiert aus Ihren Verträgen und Lieferanten ein Excel-Blatt mit den Feldern der EU-Durchführungsvorlagen. Es dient der Vorbereitung und Prüfung der Daten; das technische Übermittlungsformat legt die jeweilige Aufsichtsbehörde fest.
Nein. Audexa bewertet Ihren Klassifizierungs- und Meldeprozess und hilft Ihnen, das Verfahren zu dokumentieren und Lücken zu schließen. Die Meldung selbst erfolgt über die Kanäle der zuständigen Aufsichtsbehörde.
Für Finanzunternehmen gilt DORA beim IKT-Risikomanagement und bei der Meldung von Vorfällen als spezielle Regelung gegenüber NIS2. Dennoch können Sie in Audexa beide Frameworks bewerten und Nachweise wiederverwenden.
Das DORA-Framework ist in den Plänen Premium und Diamond verfügbar. In der Demo klären wir, was zu Ihrer Zahl an Benutzern, Verträgen und Lieferanten passt.
Audexa wird auf Infrastruktur in der Europäischen Union betrieben, mit rollenbasiertem Zugriff, Zwei-Faktor-Authentifizierung und Nachvollziehbarkeit aller Aktivitäten.
Demo anfragen
In 30 Minuten zeigen wir Ihnen das DORA-Audit, die Verwaltung von IKT-Verträgen und den Export des Informationsregisters.