
Gouvernance
Des politiques approuvées et signées, des rôles définis et une direction qui supervise à partir de données à jour.
Gouvernance · Risques · Conformité
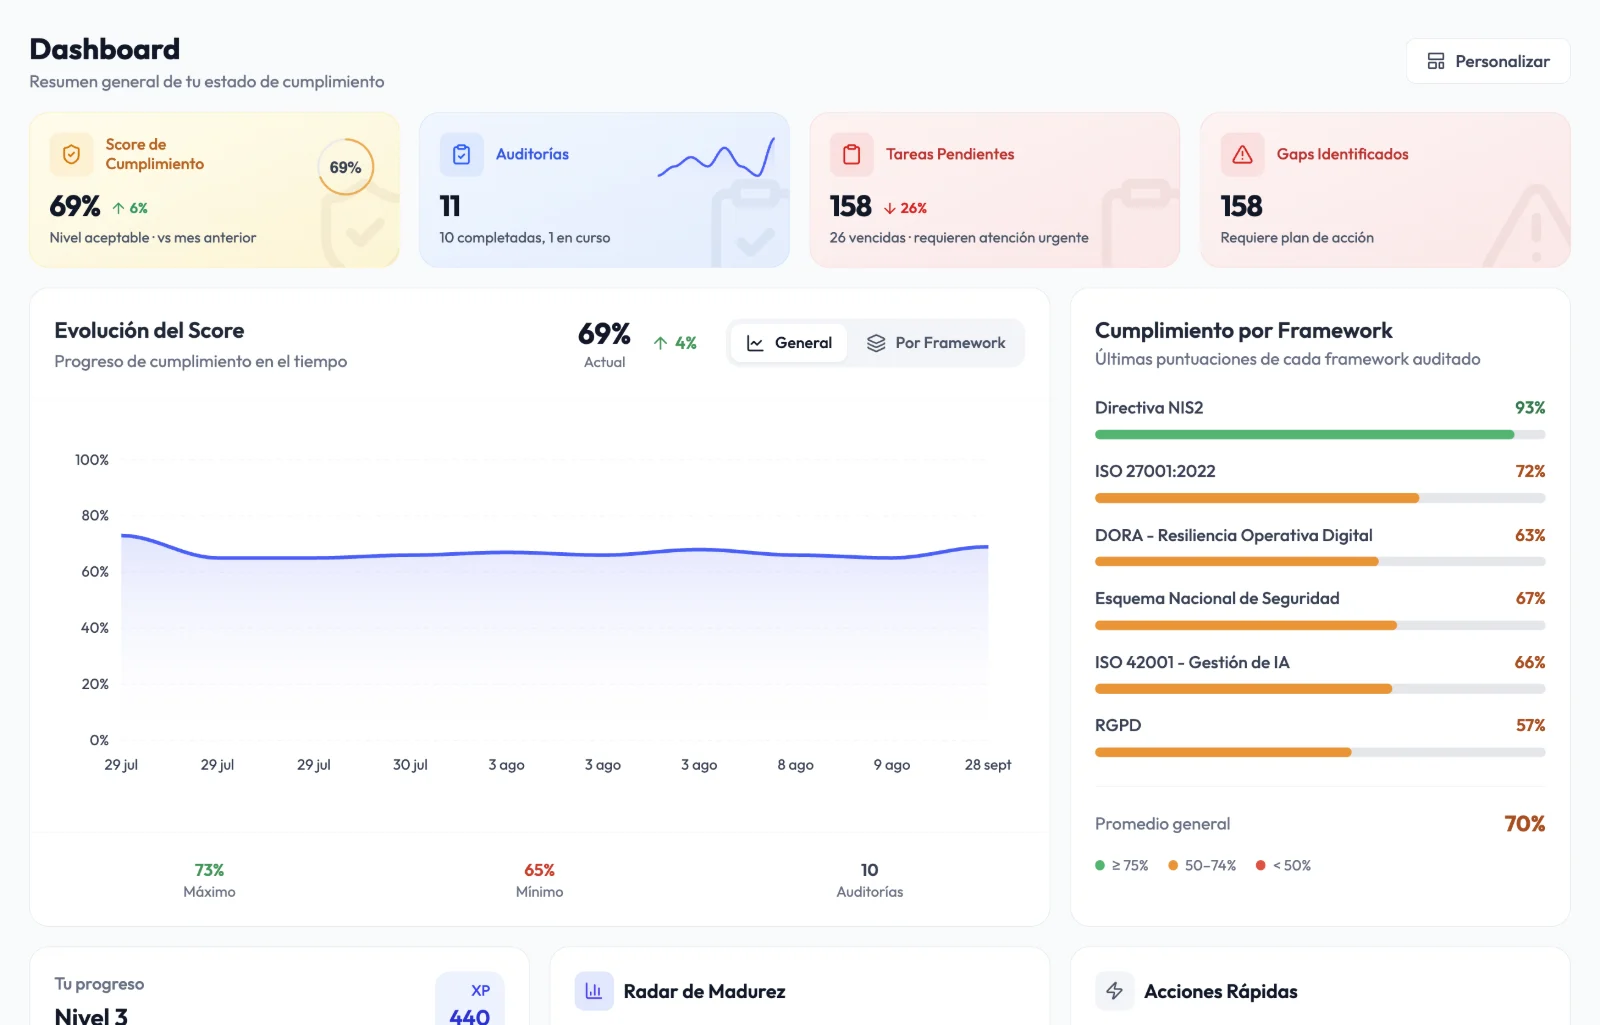
Audexa réunit sur une même plateforme l'audit de 13 référentiels, la gestion des risques, les politiques, les preuves, les actifs et les rapports pour la direction. Un seul travail qui sert plusieurs normes.
Pourquoi une plateforme GRC
Chaque nouvelle réglementation (NIS2, DORA, l'AI Act) ajoute des exigences qui recoupent les précédentes. Sans plateforme, le même travail se répète à chaque audit et la direction n'a pas de vision unique.
Des politiques approuvées et signées, des rôles définis et une direction qui supervise à partir de données à jour.
Des risques issus d'écarts réels, évalués selon leur probabilité et leur impact, avec un traitement et une acceptation traçables.
Des audits par référentiel, des preuves réutilisables et un plan d'action que l'on peut suivre et démontrer.
Ce qui est inclus
Chaque module partage ses données avec les autres : une preuve, un risque ou une tâche est visible depuis tous les référentiels concernés.
Auditez et mesurez par rapport à chaque norme.
NIS2, DORA, ISO 27001, ISO 27018, ENS, RGPD, NIST CSF 2.0, ISO 22301, ISO 42001, ISO 9001, ISO 14001, TPRM et canal d'alerte.
Réaudits planifiés, comparaison entre cycles et déclaration d'applicabilité.
Recensement, classification et obligations du règlement européen sur l'IA.
Priorisez ce qui compte vraiment.
Risques issus des écarts, traitement et acceptation signée par la direction.
Équipements, logiciels, SaaS, fournisseurs et contrats avec propriétaire et revue périodique.
vRadar croise votre inventaire avec les vulnérabilités connues et crée des tâches de remédiation.
Décidez, documentez et rendez compte.
52 modèles avec versions, approbation et signature interne ou par lien.
Coffre de preuves privé avec date d'expiration, revue et historique.
Rapports exécutifs et techniques en PDF, Excel et Word, et un tableau de bord configurable.
Certaines fonctionnalités dépendent de votre offre et des modules activés.
Multi-référentiel
Les correspondances entre référentiels permettent de réutiliser les preuves et de proposer des réponses à valider lorsque la couverture est élevée. Aucun contrôle n'est jamais marqué comme conforme automatiquement.
Intégrations
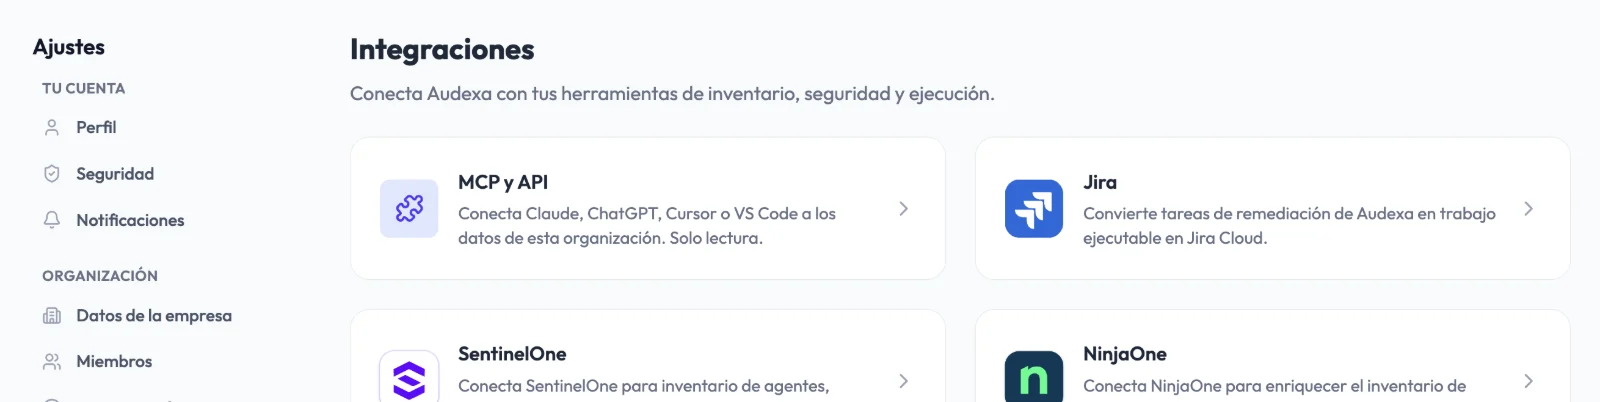
L'inventaire s'alimente à partir de vos outils de gestion de parc et de sécurité, les tâches peuvent devenir des tickets Jira, et l'API et le serveur MCP en lecture seule permettent de consulter votre conformité depuis d'autres systèmes.
Comment ça marche
Commencez par la norme la plus urgente et ajoutez les autres en réutilisant le travail déjà fait.
Audits guidés, écarts pondérés et risques évalués selon leur probabilité et leur impact.
Tâches avec responsable, politiques signées, preuves à jour et rapports pour la direction.
Avant / après
Vue d'ensemble
Un fichier Excel par norme
Tableau de bord couvrant tous les référentiels
Risques
Matrice isolée de la conformité
Risques issus des écarts réels
Preuves
Dupliquées à chaque audit
Une preuve pour plusieurs contrôles
Politiques
Word sans version ni signature
Cycle de vie avec approbation et signature
Reporting
Présentations faites à la main
Rapports exécutifs exportables
Questions fréquentes
Une plateforme qui réunit la gouvernance (politiques, rôles, décisions), la gestion des risques et la conformité réglementaire pour que l'organisation les gère de façon connectée, et non dans des documents isolés.
NIS2, DORA, ISO 27001, ISO 27018, ENS (schéma national de sécurité espagnol), RGPD, NIST CSF 2.0, ISO 22301, ISO 42001, ISO 9001, ISO 14001, gestion du risque fournisseurs (TPRM) et canal d'alerte (loi espagnole 2/2023), ainsi que le module Gouvernance de l'IA pour l'AI Act. La disponibilité de chaque référentiel dépend du plan.
Pas seulement. Audexa est conçu pour qu'une petite équipe IT, sécurité ou conformité puisse mener le programme sans dépendre d'un conseil permanent, et il s'adapte aux organisations qui comptent plusieurs équipes.
C'est une plateforme web : vous pouvez lancer votre premier audit le jour même. Les actifs, les politiques et les preuves se chargent progressivement.
Interface, référentiels, politiques et rapports en français, anglais, espagnol, italien et allemand.
Audexa fonctionne sur une infrastructure située dans l'Union européenne, avec accès par rôles, authentification à deux facteurs et traçabilité de l'activité.
Demander une démo
En 30 minutes, nous faisons le point sur votre situation, les référentiels qui s'appliquent à vous et ce que donnerait votre programme GRC dans Audexa.