
Governance
Freigegebene und unterzeichnete Richtlinien, klare Rollen und eine Geschäftsleitung, die anhand aktueller Daten steuert.
Governance · Risiko · Compliance
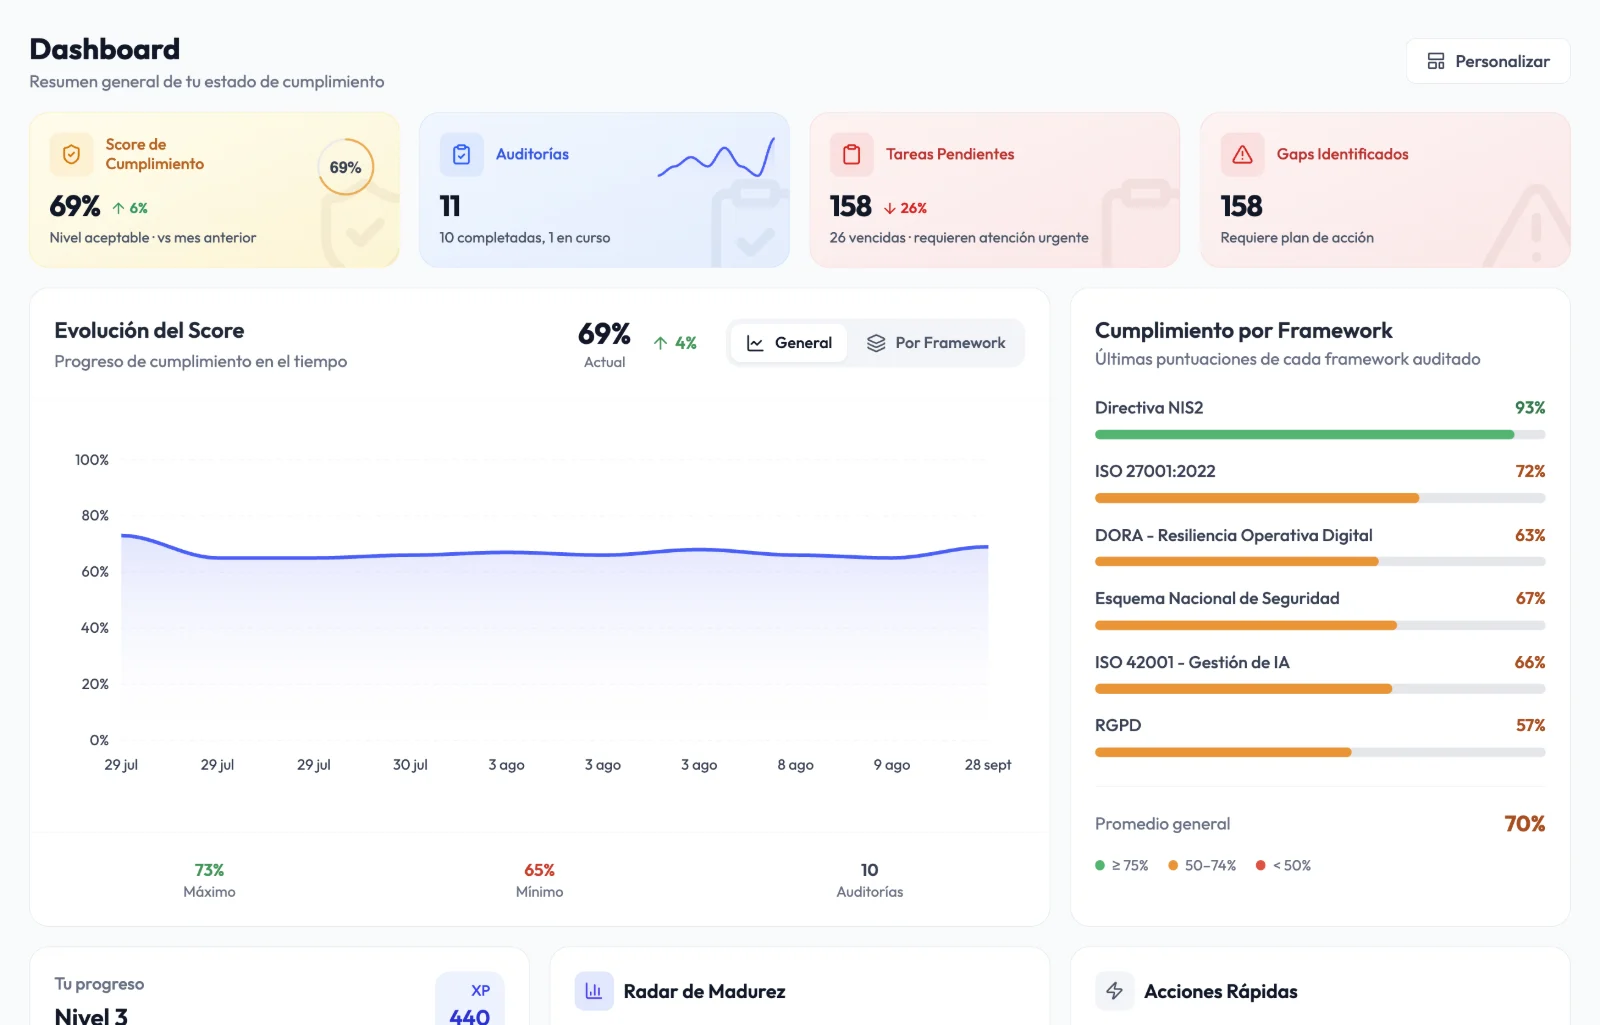
Audexa vereint auf einer Plattform das Audit von 13 Frameworks, das Risikomanagement, Richtlinien, Nachweise, Assets und Berichte für die Geschäftsleitung. Eine Arbeit, die für mehrere Normen zählt.
Warum eine GRC-Plattform
Jede neue Regelung (NIS2, DORA, die KI-Verordnung) bringt Anforderungen, die sich mit den bisherigen überschneiden. Ohne Plattform wird dieselbe Arbeit in jedem Audit wiederholt, und die Geschäftsleitung hat keinen Gesamtüberblick.
Freigegebene und unterzeichnete Richtlinien, klare Rollen und eine Geschäftsleitung, die anhand aktueller Daten steuert.
Risiken aus realen Lücken, bewertet nach Wahrscheinlichkeit und Auswirkung, mit nachvollziehbarer Behandlung und Akzeptanz.
Audits je Framework, wiederverwendbare Nachweise und ein Maßnahmenplan, den Sie verfolgen und belegen können.
Was enthalten ist
Jedes Modul teilt Daten mit den anderen: Ein Nachweis, ein Risiko oder eine Aufgabe ist in allen betroffenen Frameworks sichtbar.
Auditieren und messen Sie gegen jede Norm.
NIS2, DORA, ISO 27001, ISO 27018, ENS, DSGVO, NIST CSF 2.0, ISO 22301, ISO 42001, ISO 9001, ISO 14001, TPRM und Hinweisgebersystem.
Geplante Wiederholungsaudits, Vergleich zwischen Zyklen und Anwendbarkeitserklärung.
Erfassung, Einstufung und Pflichten nach der EU-KI-Verordnung.
Priorisieren Sie, was wirklich zählt.
Risiken aus Lücken, Behandlung und Akzeptanz mit Signatur der Geschäftsleitung.
Geräte, Software, SaaS, Lieferanten und Verträge mit Eigentümer und regelmäßiger Überprüfung.
vRadar gleicht Ihr Inventar mit bekannten Schwachstellen ab und erstellt Behebungsaufgaben.
Entscheiden, dokumentieren, berichten.
52 Vorlagen mit Versionen, Freigabe und interner Signatur oder Signatur per Link.
Vertrauliches Nachweisarchiv mit Ablaufdatum, Überprüfung und Verlauf.
Management- und technische Berichte als PDF, Excel und Word sowie ein konfigurierbares Dashboard.
Einige Funktionen hängen vom gebuchten Plan und den aktiven Modulen ab.
Multi-Framework
Zuordnungen zwischen Frameworks ermöglichen es, Nachweise wiederzuverwenden und bei hoher Abdeckung prüfbare Antworten vorzuschlagen. Eine Kontrolle wird nie automatisch als erfüllt markiert.
Integrationen
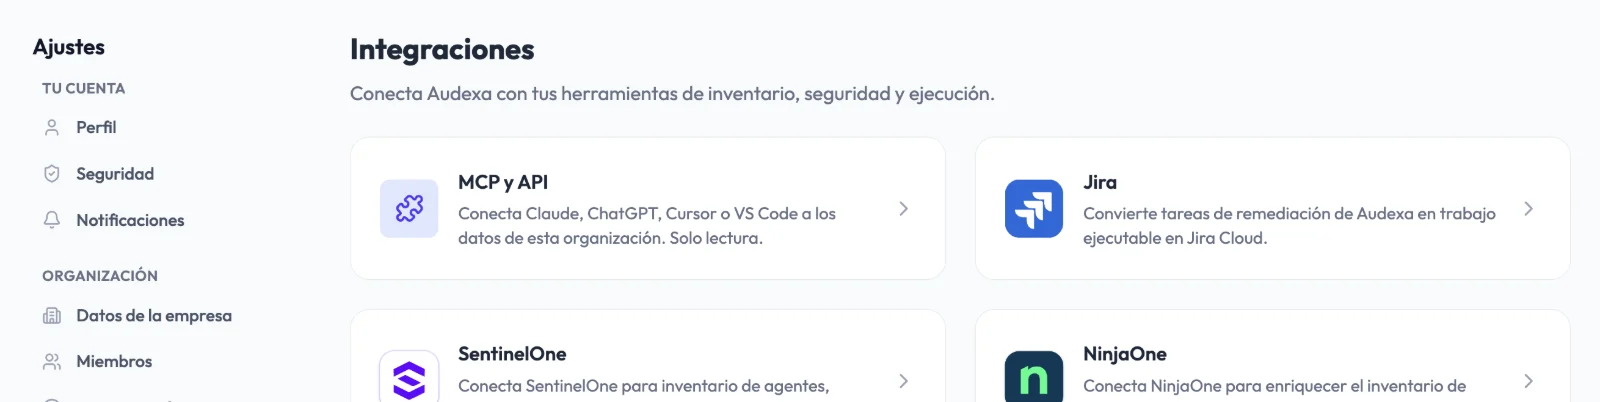
Das Inventar wird aus Ihren Werkzeugen für Geräteverwaltung und Sicherheit gespeist, Aufgaben lassen sich in Jira-Issues umwandeln, und über die schreibgeschützte API und den MCP-Server können Sie Ihren Compliance-Stand aus anderen Systemen abfragen.
So funktioniert es
Beginnen Sie mit der dringendsten Norm und ergänzen Sie weitere, indem Sie die bereits erledigte Arbeit wiederverwenden.
Geführte Audits, gewichtete Lücken und nach Wahrscheinlichkeit und Auswirkung bewertete Risiken.
Aufgaben mit Verantwortlichen, unterzeichnete Richtlinien, aktuelle Nachweise und Berichte für die Geschäftsleitung.
Vorher und nachher
Gesamtüberblick
Ein Excel pro Norm
Dashboard mit allen Frameworks
Risiken
Von der Compliance isolierte Matrix
Risiken aus den realen Lücken
Nachweise
In jedem Audit dupliziert
Ein Nachweis für mehrere Kontrollen
Richtlinien
Word ohne Version und Signatur
Lebenszyklus mit Freigabe und Signatur
Berichte
Manuelle Präsentationen
Exportierbare Management-Berichte
Häufige Fragen
Eine Plattform, die Governance (Richtlinien, Rollen, Entscheidungen), Risikomanagement und Compliance zusammenführt, damit die Organisation sie verknüpft steuert statt in isolierten Dokumenten.
NIS2, DORA, ISO 27001, ISO 27018, ENS, DSGVO, NIST CSF 2.0, ISO 22301, ISO 42001, ISO 9001, ISO 14001, Drittparteien-Risikomanagement (TPRM) und Hinweisgebersystem (spanisches Gesetz 2/2023) sowie das Modul KI-Governance für die KI-Verordnung. Welche Frameworks verfügbar sind, hängt vom Plan ab.
Nicht nur. Audexa ist so konzipiert, dass ein kleines IT-, Sicherheits- oder Compliance-Team das Programm ohne dauerhafte Beratung führen kann, und wächst mit bis zu Organisationen mit mehreren Teams.
Audexa ist eine Webplattform: Sie können das erste Audit noch am selben Tag starten. Assets, Richtlinien und Nachweise erfassen Sie schrittweise.
Oberfläche, Frameworks, Richtlinien und Berichte gibt es auf Spanisch, Englisch, Französisch, Italienisch und Deutsch.
Audexa wird auf Infrastruktur in der Europäischen Union betrieben, mit rollenbasiertem Zugriff, Zwei-Faktor-Authentifizierung und Nachvollziehbarkeit aller Aktivitäten.
Demo anfragen
In 30 Minuten betrachten wir Ihren Ausgangspunkt, die für Sie geltenden Frameworks und wie Ihr GRC-Programm in Audexa aussehen würde.