
ISO 27001 · A.5.9
Inventar der Informationen und anderer zugehöriger Werte, mit zugewiesenem Eigentümer.
Asset-Inventar · GRC
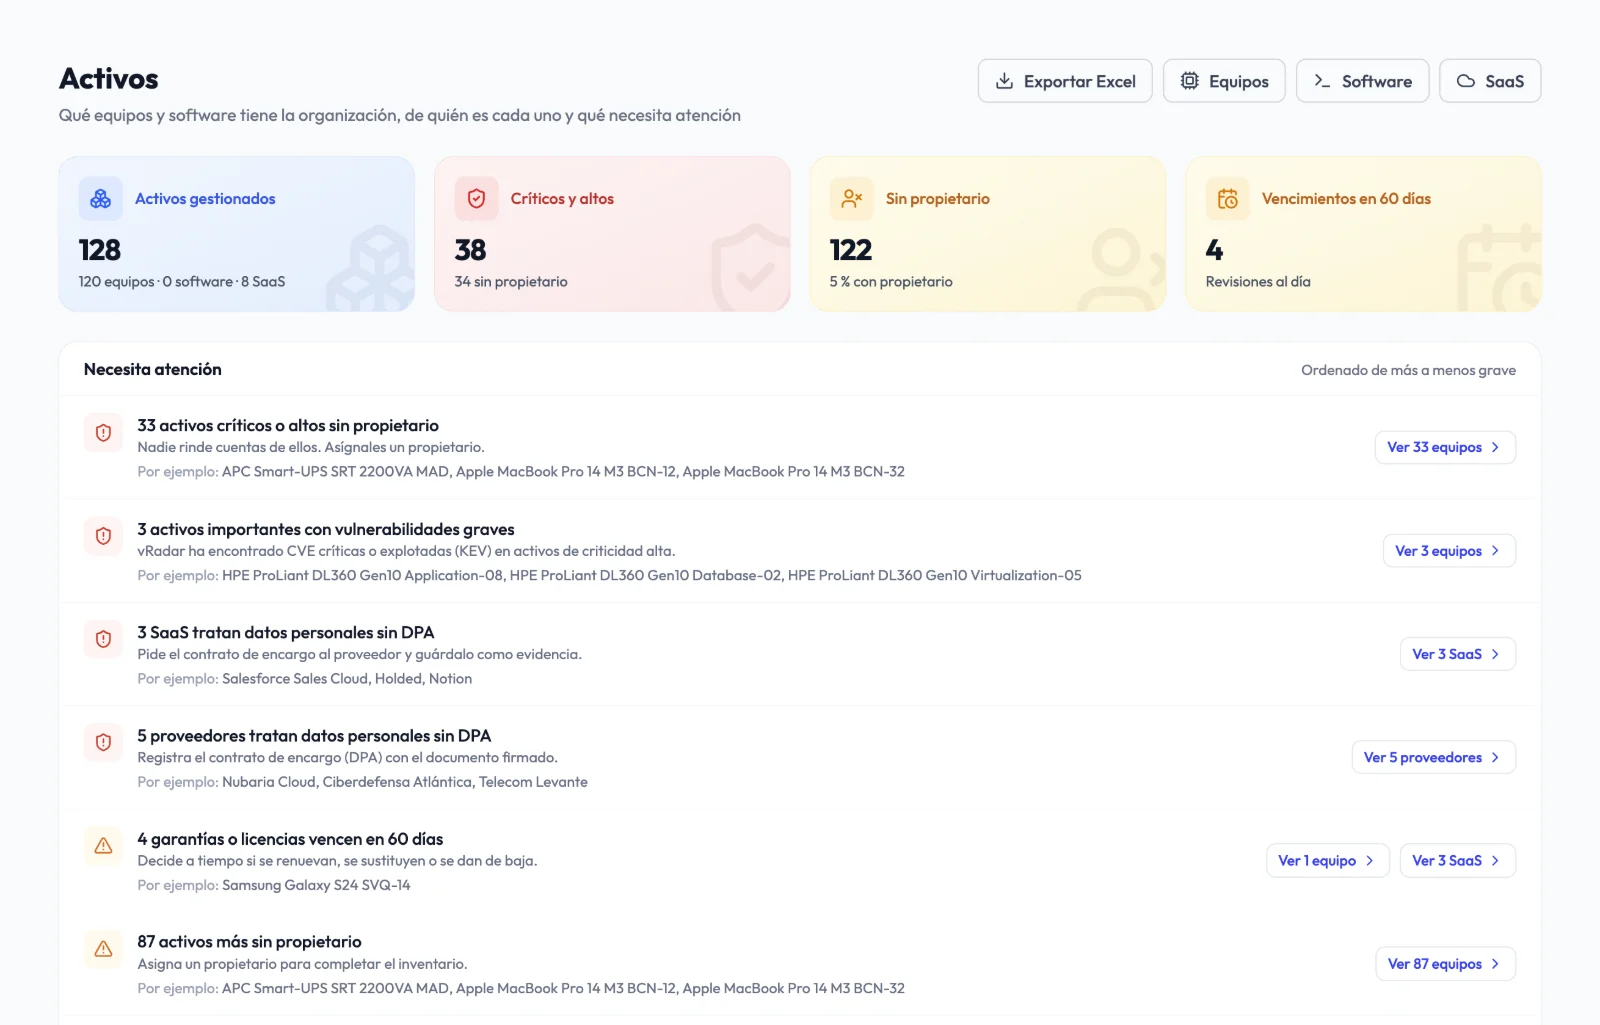
Fast jede Norm beginnt mit der Frage, was Sie überhaupt haben. Audexa bündelt Geräte, Software, SaaS, Lieferanten und Verträge in einem Inventar mit Eigentümer, regelmäßiger Überprüfung und Warnungen, verknüpft mit Ihren Kontrollen, Nachweisen und Risiken.
Warum das wichtig ist
ISO 27001 verlangt ein Inventar der Assets mit Eigentümer. NIS2 und DORA fordern die Kontrolle der Lieferkette und der IKT-Dienstleister. Die DSGVO setzt voraus, dass Sie wissen, wo sich personenbezogene Daten befinden.
Inventar der Informationen und anderer zugehöriger Werte, mit zugewiesenem Eigentümer.
Die Sicherheit von Lieferanten und Dienstleistern gehört zu den Pflichtmaßnahmen.
Informationsregister aller Vereinbarungen mit IKT-Dienstleistern und Ausstiegsstrategien.
Auftragsverarbeitungsverträge (AVV) mit den Dienstleistern, die in Ihrem Auftrag personenbezogene Daten verarbeiten.
Asset-Inventar und sichere Konfiguration von Geräten und Systemen.
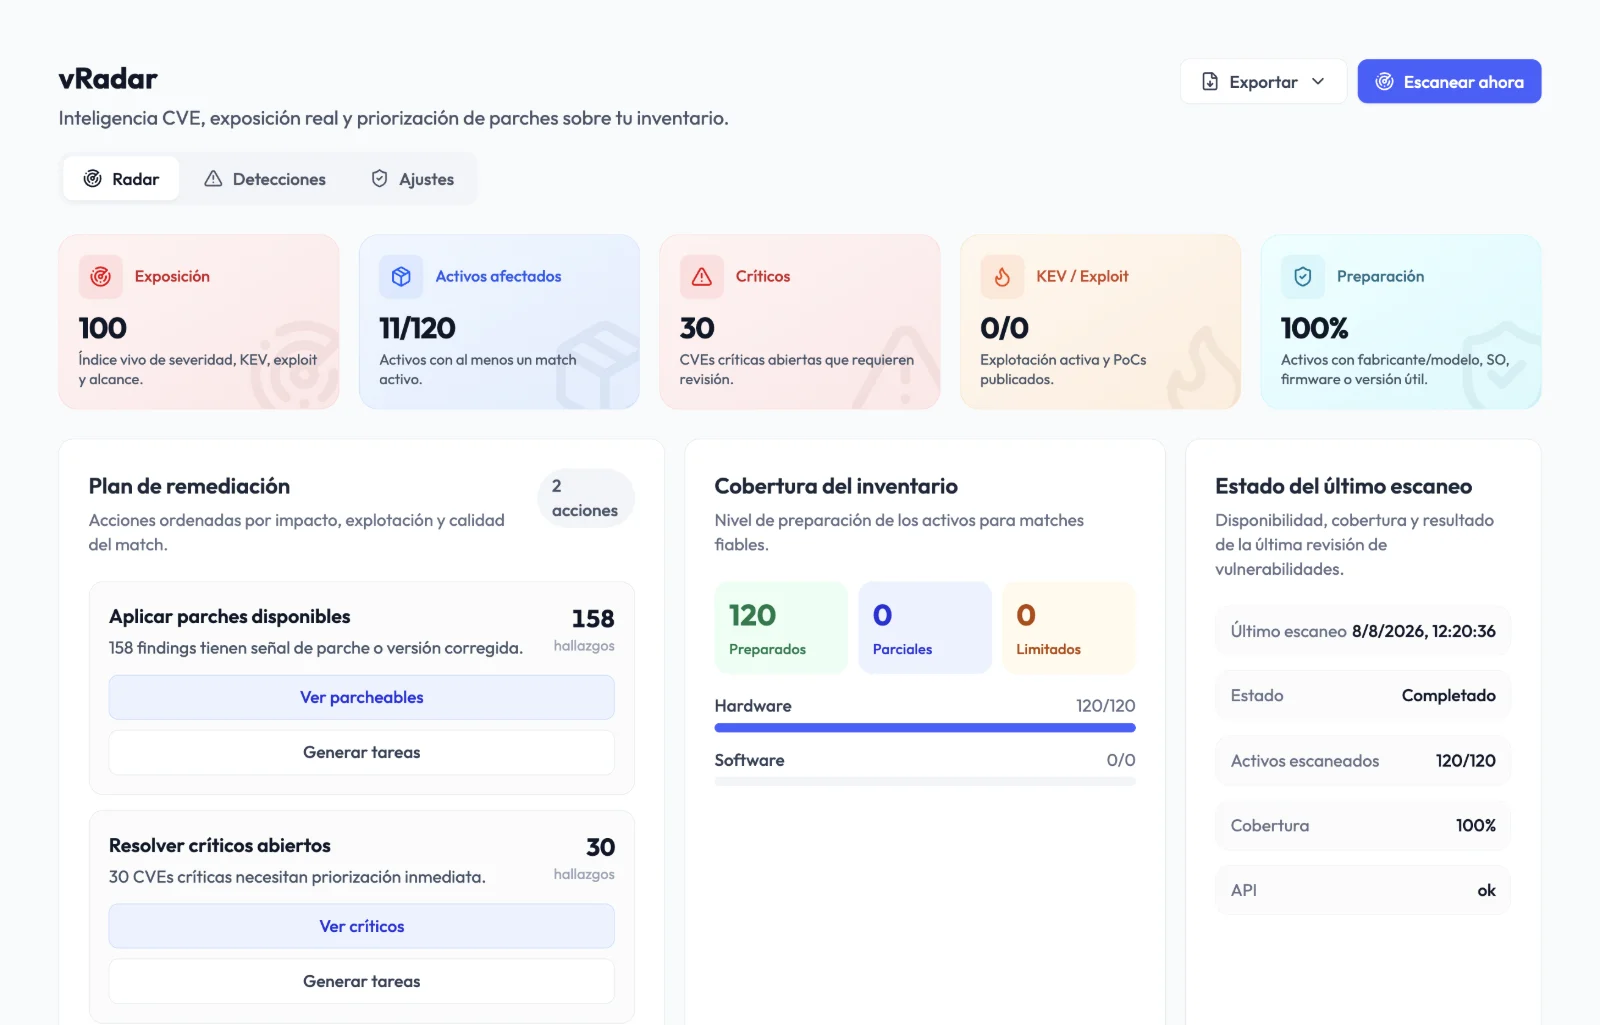
Zu wissen, welche Versionen installiert sind, ist die Grundlage, um die Exposition gegenüber bekannten CVEs zu erkennen.
Wie Audexa Sie unterstützt
Keine bloße Geräteliste: Jedes Asset hat einen Eigentümer, Überprüfungstermine, einen Sicherheitsstatus und Bezüge zu Kontrollen, Nachweisen, Risiken und Aufgaben.
Alles, was Sie nutzen, an einem Ort.
Import aus Excel oder CSV oder Synchronisierung im Lesemodus mit NinjaOne und SentinelOne.
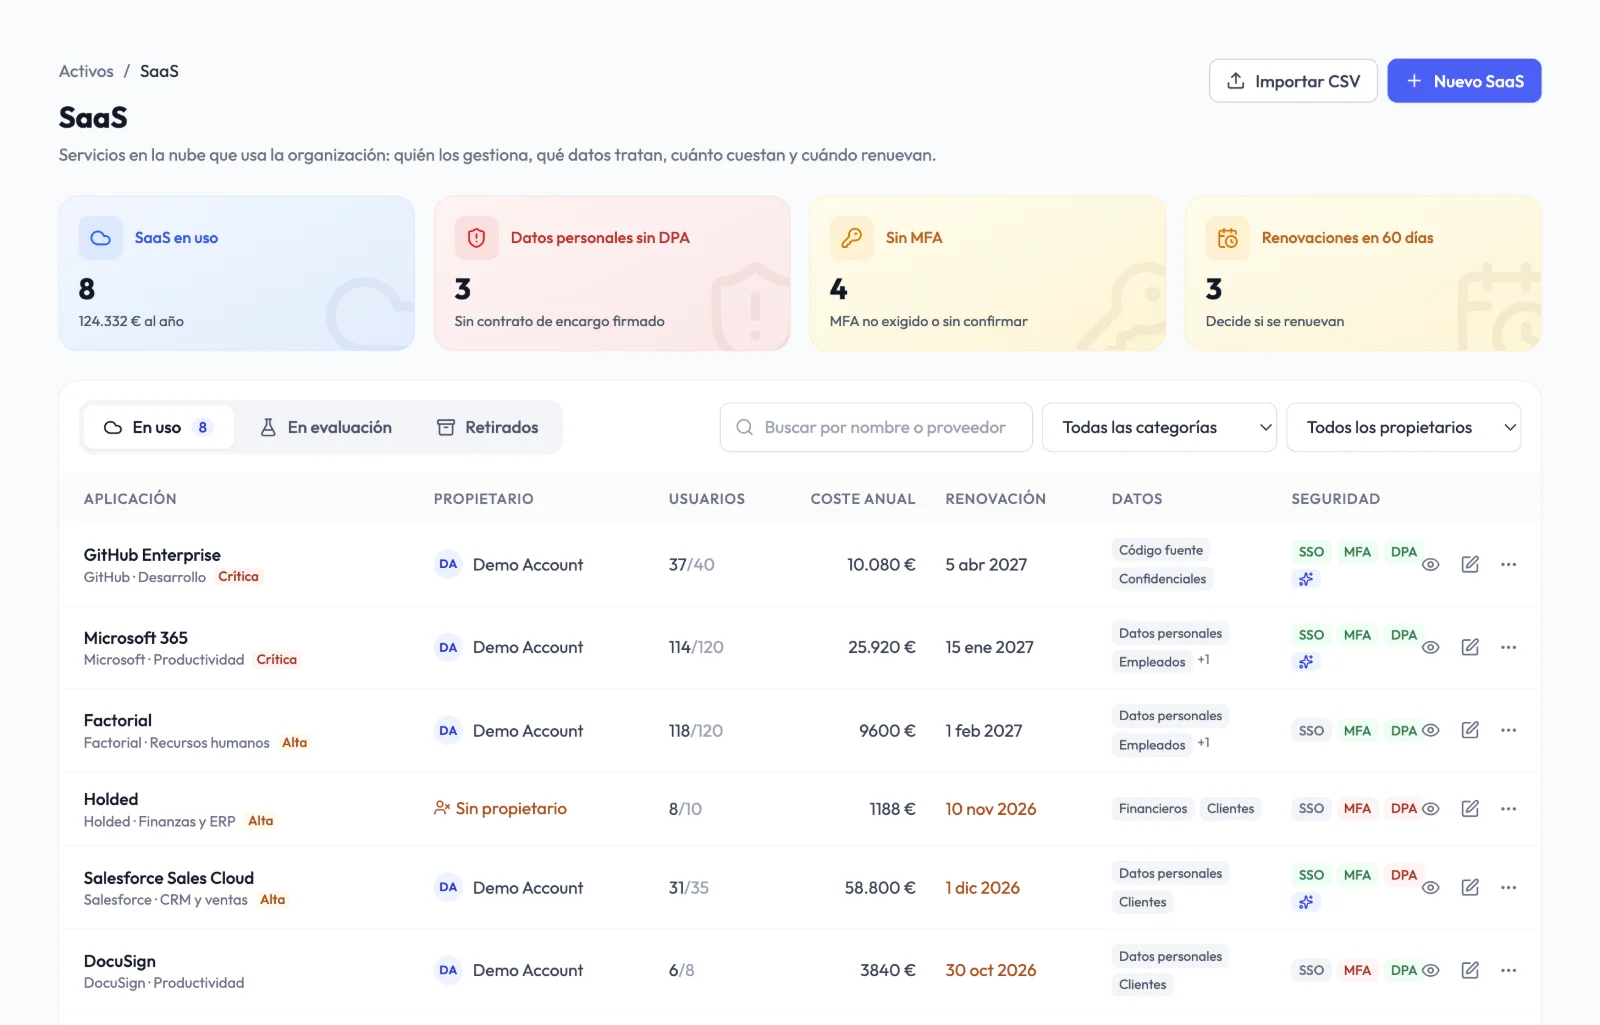
Tarif, Benutzer, Kosten, Verlängerung, Speicherort der Daten, SSO, MFA und KI-Funktionen.
Firmenname, Steuernummer (NIF), LEI, Kritikalität, Abhängigkeiten, Vertragsart und wichtige Termine.
Was Aufmerksamkeit braucht, zuerst.
Eine echte verantwortliche Person für jedes Asset und Überprüfung je nach Kritikalität: alle 6, 12 oder 24 Monate.
Personenbezogene Daten ohne AVV, nicht erzwungenes MFA, fehlendes SSO oder kein Verantwortlicher zugewiesen.
Hinweise 90, 60 und 30 Tage vor Ablauf der Kündigungsfrist und vor Vertragsende, auch im Kalender.
Das Inventar als Nachweis.
Kontrollen, Nachweise, Risiken und Aufgaben, die mit jedem Asset verknüpft sind.
Datum, Verbleib, Datenlöschung und Vernichtungszertifikat als Nachweis.
Übersicht, Geräte, Software, SaaS, Lieferanten, Verträge und DORA-Informationsregister.
Einige Funktionen hängen vom gebuchten Plan und den aktiven Modulen ab.
SaaS
Erfassen Sie jede Anwendung mit Verantwortlichem, den verarbeiteten Daten und deren Speicherort. Audexa markiert kritische Anwendungen ohne SSO, ohne MFA oder mit personenbezogenen Daten ohne Auftragsverarbeitungsvertrag.
CVE-Exposition
vRadar gleicht Hersteller, Modell, Firmware, Betriebssystem und installierte Version mit CVE-Informationen ab, zeigt, warum ein Befund ein Asset betrifft, und macht daraus eine Behebungsaufgabe.
So funktioniert es
Importieren Sie aus Excel oder CSV, synchronisieren Sie Ihre Werkzeuge oder legen Sie SaaS und Lieferanten an.
Geben Sie jedem Asset einen Verantwortlichen und lassen Sie Audexa an Überprüfungen und Fristen erinnern.
Verknüpfen Sie Assets mit Kontrollen, Nachweisen und Risiken und exportieren Sie alles für den Auditor.
Vorher und nachher
Eigentümer
Spalte, die niemand aktualisiert
Echte Benutzer mit regelmäßiger Überprüfung
Verträge
Ungewollte automatische Verlängerungen
Hinweise vor Ablauf der Kündigungsfrist
SaaS
Für die IT unbekannt
Sicherheitslage und AVV im Blick
Audit
Inventar ohne Bezug zu den Kontrollen
Assets mit Kontrollen und Nachweisen verknüpft
Schwachstellen
Separater Scanner
CVE-Exposition direkt auf dem Inventar
Häufige Fragen
Nein. Sie können Geräte, Software und SaaS mit unserer Vorlage aus Excel oder CSV importieren oder im Lesemodus mit NinjaOne und SentinelOne synchronisieren.
Nein. Von einer Person validierte Felder werden nicht überschrieben; Konflikte landen in einem Prüfeingang.
Das hängt vom Plan ab: 20 pro Bereich in Core, 200 pro Bereich in Premium und unbegrenzt in Diamond. Es zählen nur Assets, die in Gebrauch sind.
Ja. Die Verträge mit IKT-Dienstleistern erfassen die Daten, die DORA verlangt, und der Excel-Export enthält das Blatt „Informationsregister (DORA)“.
Ja. Audexa erzeugt QR-Etiketten, um die Geräte im Inventar zu kennzeichnen.
Demo anfragen
In 30 Minuten zeigen wir Ihnen, wie Geräte, SaaS, Lieferanten und Verträge erfasst und mit Ihren Audits verknüpft werden.