
Vom Befund zum Szenario
Eine Lücke zeigt, was fehlt; ein Risiko erklärt, was passieren kann, wen es trifft und wie schwer es wiegt.
Risikomanagement
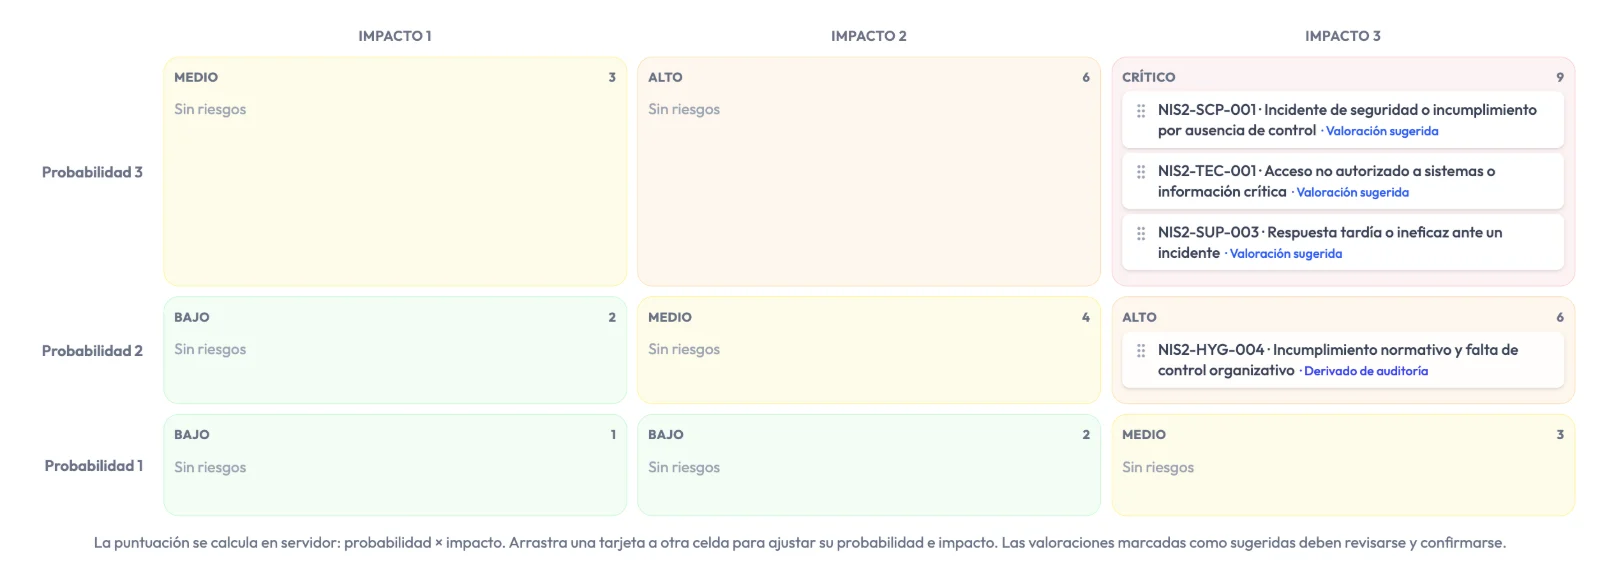
Jede Lücke aus einem Audit wird zu einem Risiko mit Szenario, Wahrscheinlichkeit und Auswirkung. Audexa ordnet die Risiken in einer Matrix an, hilft Ihnen bei der Entscheidung, ob Sie sie mindern, akzeptieren oder übertragen, und bewahrt die unterzeichnete Freigabe der Geschäftsleitung auf.
Warum das wichtig ist
ISO 27001, NIS2, DORA, ENS oder ISO 22301 setzen eine Risikoanalyse voraus. Behörden und Auditoren wollen sehen, dass Risiken bewertet werden, dass jemand über den Umgang mit ihnen entscheidet und dass die Geschäftsleitung dies freigibt.
Eine Lücke zeigt, was fehlt; ein Risiko erklärt, was passieren kann, wen es trifft und wie schwer es wiegt.
Jede Behandlung hat eine verantwortliche Person, einen Termin und ein überprüfbares Abschlusskriterium.
Ein Risiko zu akzeptieren oder zu übertragen ist eine Governance-Entscheidung, die dokumentiert und unterzeichnet werden muss.
Wie Audexa Sie unterstützt
Risiken leben nicht in einer isolierten Matrix: Sie entstehen aus Audits und werden mit Aufgaben und Nachweisen geschlossen.
Risiken, die aus Daten entstehen.
Jede Antwort „Teilweise“ oder „Nein“ erzeugt ein Risiko mit einem vorgeschlagenen, prüfbaren Szenario.
Wahrscheinlichkeit und Auswirkung werden anhand der Schwere der Lücke, der Gewichtung der Kontrolle und des Kontexts vorgeschlagen.
vRadar ergänzt die CVE-Befunde Ihrer Assets um einen Risikoscore von 0–100.
Entscheiden und umsetzen.
Ziehen Sie jedes Risiko zwischen den neun Feldern und berechnen Sie seine Stufe neu: niedrig, mittel, hoch oder kritisch.
Mit Begründung, Verantwortlichem, Termin und Bewertung des Restrisikos.
Die Minderung wird zu Aufgaben mit empfohlenen Schritten und erwarteten Nachweisen.
Dokumentierte Risiko-Governance.
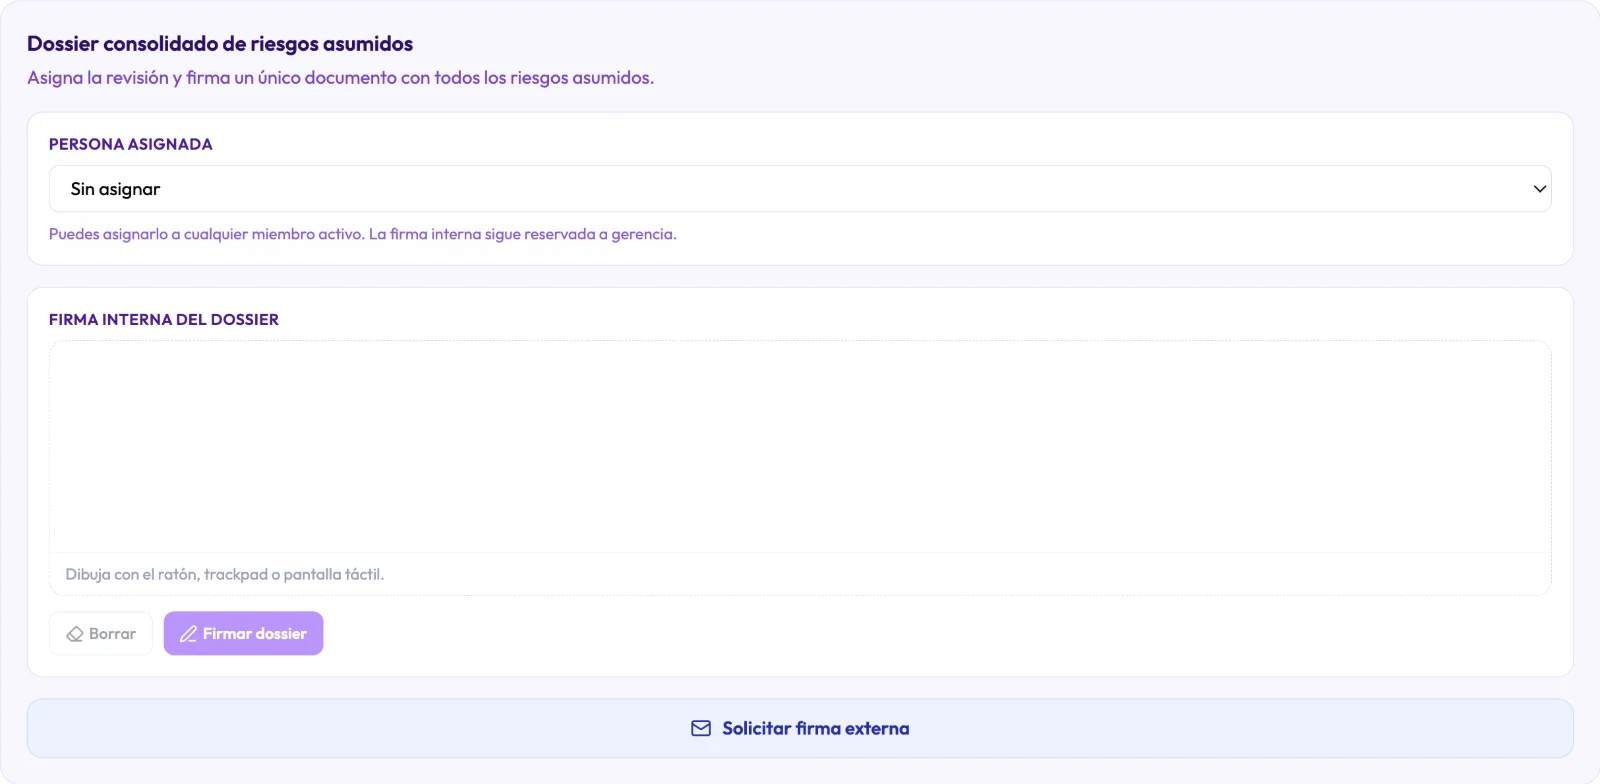
Signatur, gebunden an die exakte Version des Risikos; ändert sich etwas Wesentliches, verliert die Signatur ihre Gültigkeit.
Ein konsolidiertes PDF mit allen akzeptierten Risiken zur Freigabe.
Reifegrad-Radar je Framework und Heatmap der Compliance nach Abschnitten.
Einige Funktionen hängen vom gebuchten Plan und den aktiven Modulen ab.
Freigabe durch die Geschäftsleitung
Entscheidet die Organisation, ein Risiko zu akzeptieren oder zu übertragen, bewahrt Audexa Begründung, Verantwortlichen und Restrisiko auf und fasst alles in einem Dossier zusammen, das die Geschäftsleitung in einem Schritt prüft und unterzeichnet. Die Signatur kann intern erfolgen oder per E-Mail angefordert werden.
So funktioniert es
Die Lücken jedes Frameworks werden zu Risiken mit Szenario und Bewertung.
Passen Sie die Bewertung in der Matrix an und wählen Sie: mindern, akzeptieren oder übertragen.
Holen Sie die Signatur der Geschäftsleitung ein, setzen Sie die Aufgaben um und überprüfen Sie das Restrisiko.
Häufige Fragen
Nein. Audexa erzeugt für jede Lücke ein Risiko mit vorgeschlagenem Szenario und vorgeschlagener Bewertung. Ihr Team prüft, passt an und entscheidet über die Behandlung.
Ja, wenn die Entscheidung begründet ist. Ein Risiko zu akzeptieren oder zu übertragen erfordert Begründung, Verantwortlichen, Termin, Bewertung des Restrisikos und die Signatur eines Eigentümers oder Administrators.
Nicht unbedingt. Der Nachweis muss geprüft und das Restrisiko bewertet werden.
Risikomatrix und Dossier akzeptierter Risiken sind ab dem Plan Core verfügbar, Minderungsaufgaben ab Premium.
Demo anfragen
In 30 Minuten machen wir aus den Lücken eines Audits Risiken, entscheiden über ihre Behandlung und erstellen das Dossier für die Geschäftsleitung.