
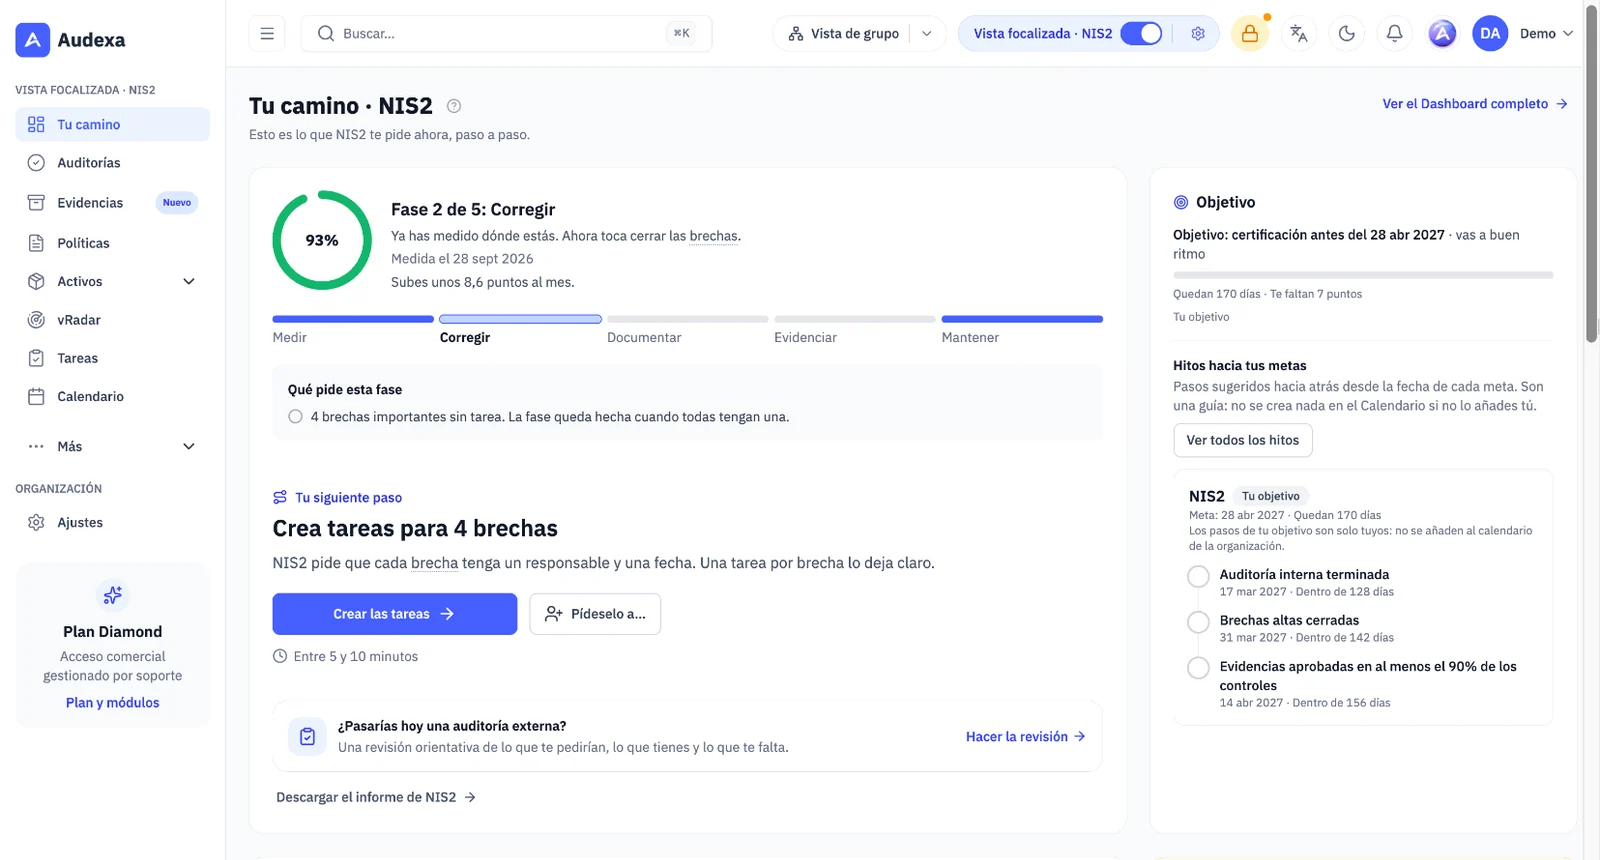
Mode focus : Audexa ne vous montre que ce que demande votre référentiel
Choisissez le référentiel sur lequel vous vous concentrez et Audexa se simplifie : le menu se limite à ce que demande ce référentiel et chaque module explique en une phrase ce dont vous avez besoin. Rien n’est supprimé ; le reste est toujours dans Plus ou derrière Tout voir, et la vue complète revient d’un simple interrupteur.
- Votre parcours : votre score, cinq phases (Mesurer, Corriger, Documenter, Prouver et Maintenir) et une seule prochaine étape, avec sa raison et le temps qu’elle prend
- Chaque question affiche sa référence exacte : l’article de NIS2, de DORA, de l’ENS, du RGPD ou de l’EU AI Act, ou la clause de l’ISO 27001, de SOC 2 ou du NIST CSF
- Les références de NIS2, de DORA et de l’ENS ont été vérifiées par rapport au texte officiel ; lorsqu’il n’existe pas de référence fiable, aucune n’est affichée
- Un référentiel dans tous les plans ; plusieurs référentiels, objectifs datés et jalons, à partir de Premium
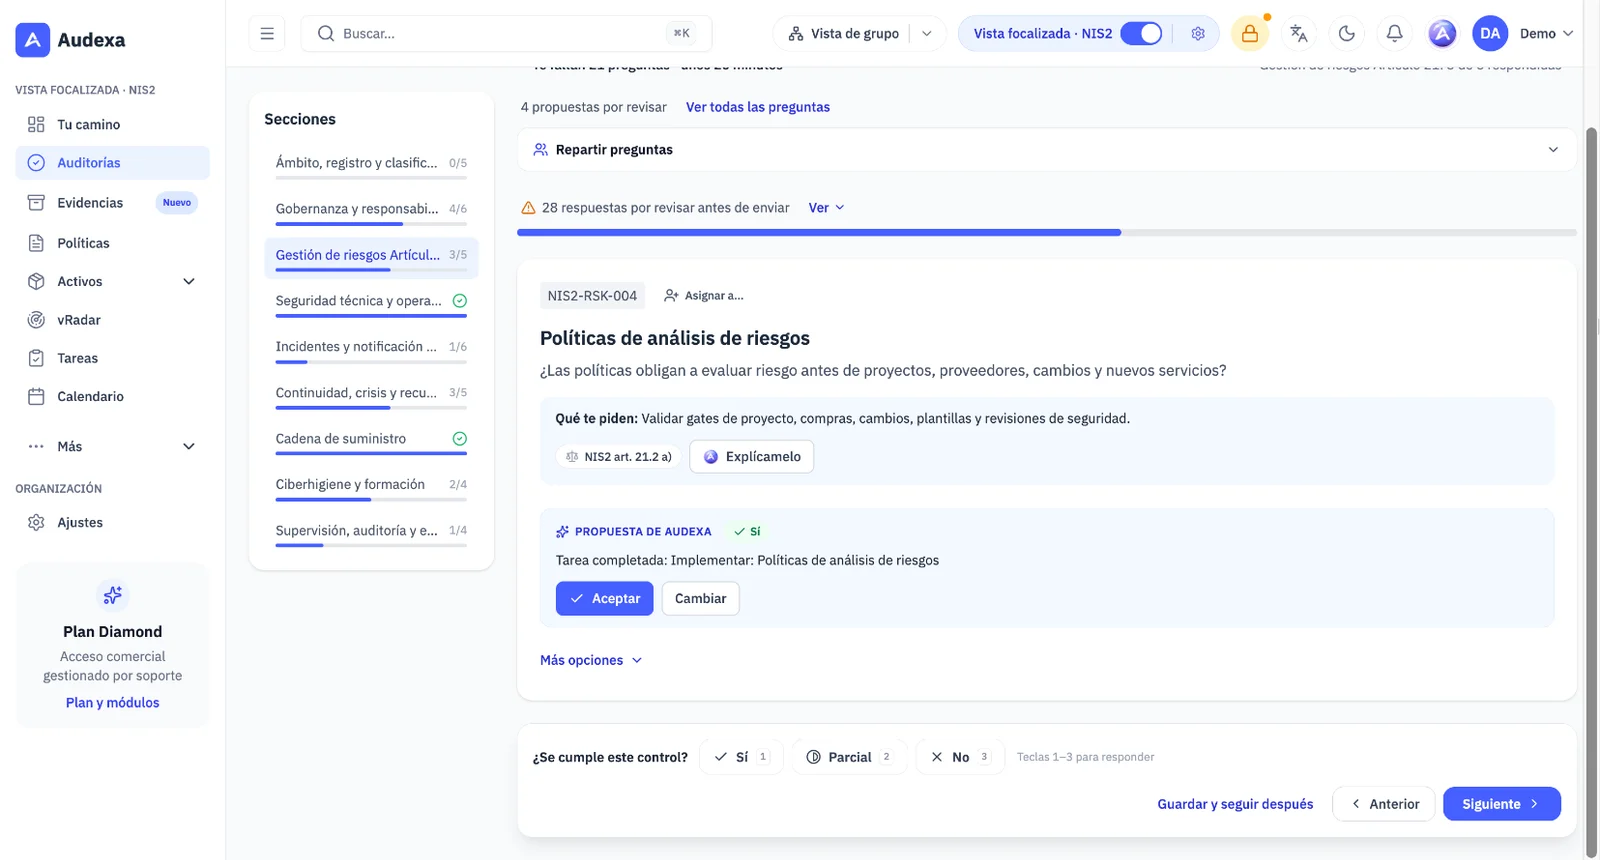
Audit intelligent : il propose, vérifie et vous dit ce qui fait progresser votre score
Répondre à un audit va plus vite, sans perdre le contrôle. Chaque élément propose et une personne décide : rien n’est répondu, créé ni envoyé automatiquement.
- Réponses proposées lors de votre premier audit d’un référentiel, avec leur source : preuves, autres audits, Actifs, politiques et tâches
- Vérification avant l’envoi : elle signale les réponses qui ne concordent pas avec vos Actifs, vRadar ou vos preuves, sans bloquer
- Points par écart et plan vers votre objectif, avec les gains rapides et une tâche sur chaque ligne
- Répartissez sections ou questions dans votre équipe et, à partir de Premium, vérifiez si vous passeriez aujourd’hui un audit externe, à titre indicatif
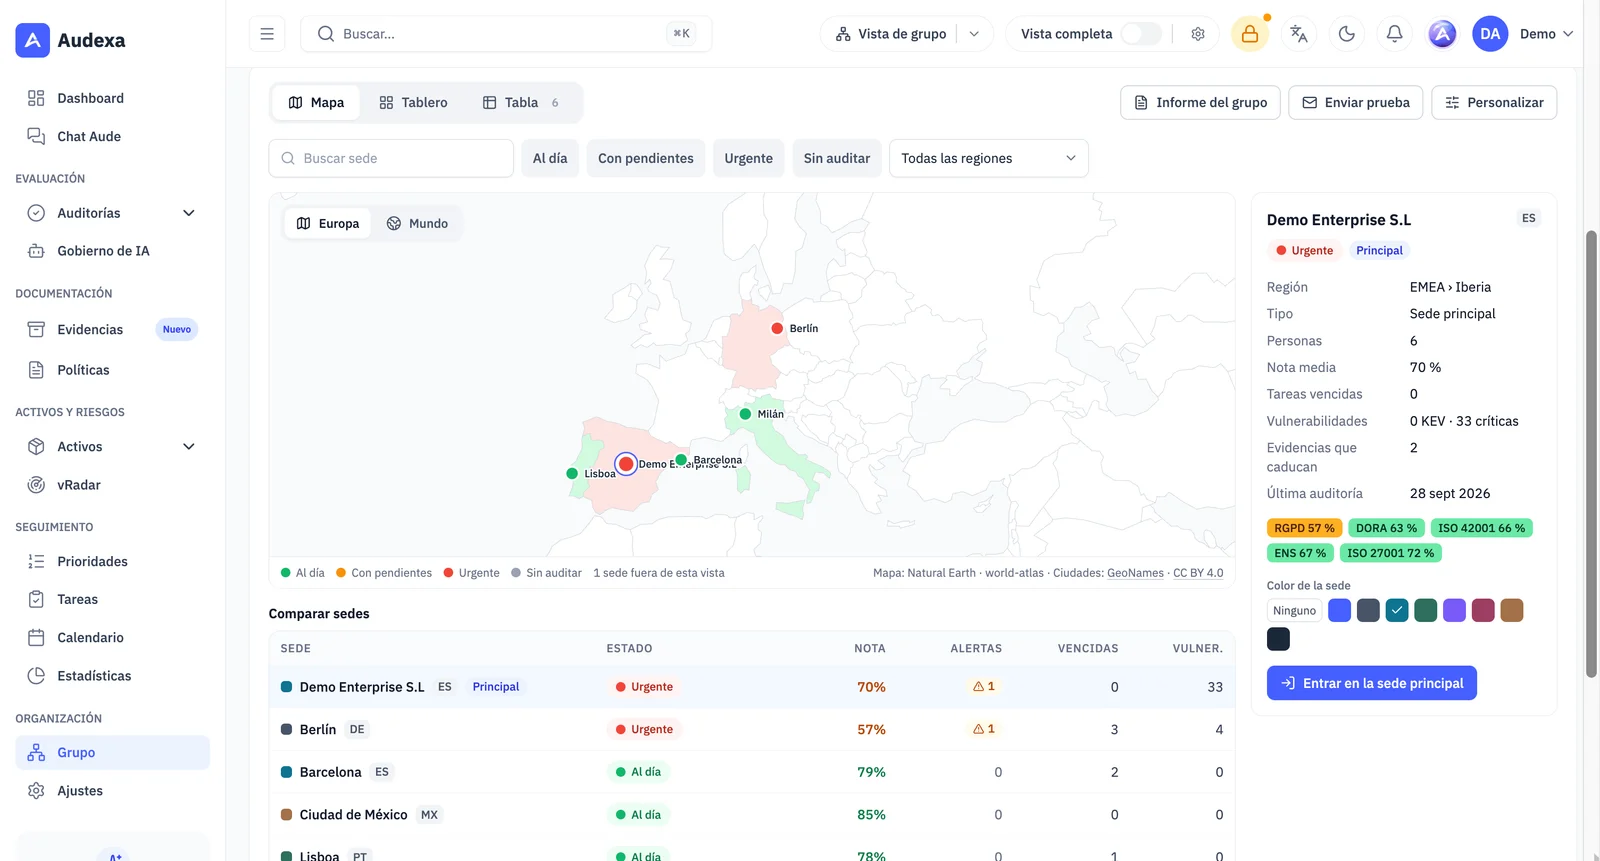
Sites et groupe : tous vos sites, sur une seule plateforme
Pour les organisations qui ont plusieurs sites ou filiales. Un site principal gère ses sites, qui travaillent avec le plan du groupe mais conservent leurs propres données et leur propre équipe. C’est conçu pour Premium (3 sites) et Diamond (5), extensible, et Audexa l’active à la demande de votre organisation.
- Succursales et filiales avec leur fuseau horaire et leur langue, regroupées en régions, et création de plusieurs sites depuis Excel ou CSV
- Vue du groupe avec carte, matrice des sites par référentiel, classement, comparateur et rapports PDF et Excel
- Fournisseurs, SaaS, politiques, preuves et modèles partagés par le site principal, sans refaire le travail
- Audit ISO 27001 multisite et registre d’informations DORA consolidé du groupe, à titre de préparation indicative
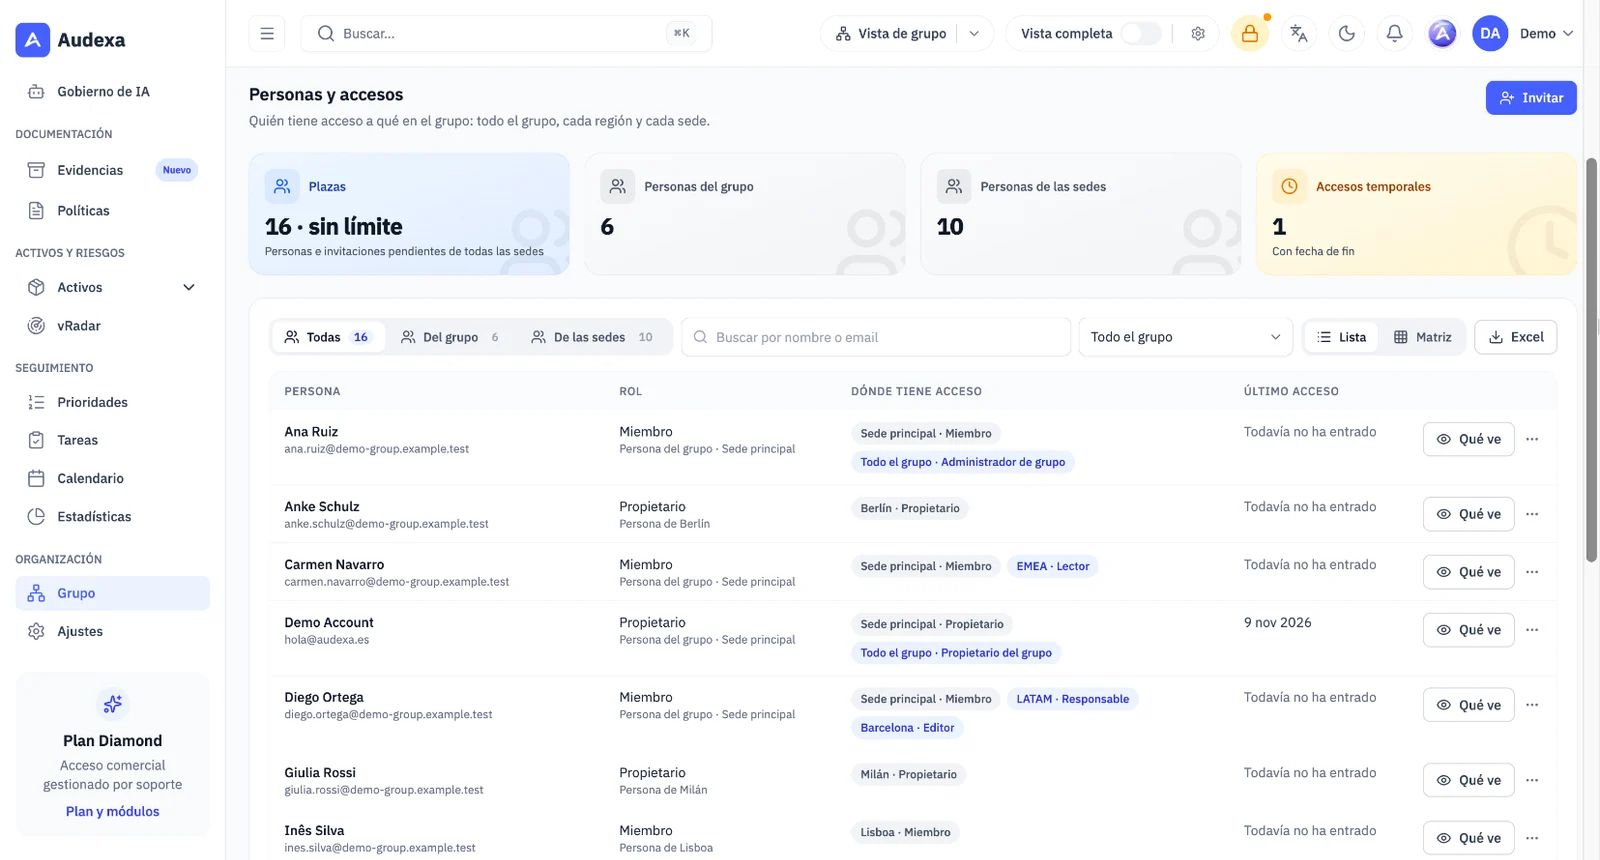
Rôles sur mesure et accès qui expirent
Répartissez les permissions sur tout le groupe, une région ou un site, et sachez toujours d’où vient chaque accès.
- Modèles de rôle et rôles propres ; personne ne peut accorder une permission qu’il n’a pas
- Vue Ce que voit cette personne, qui explique l’origine de chaque permission
- Accès avec date de fin et alerte 7 jours avant : idéal pour les auditeurs externes
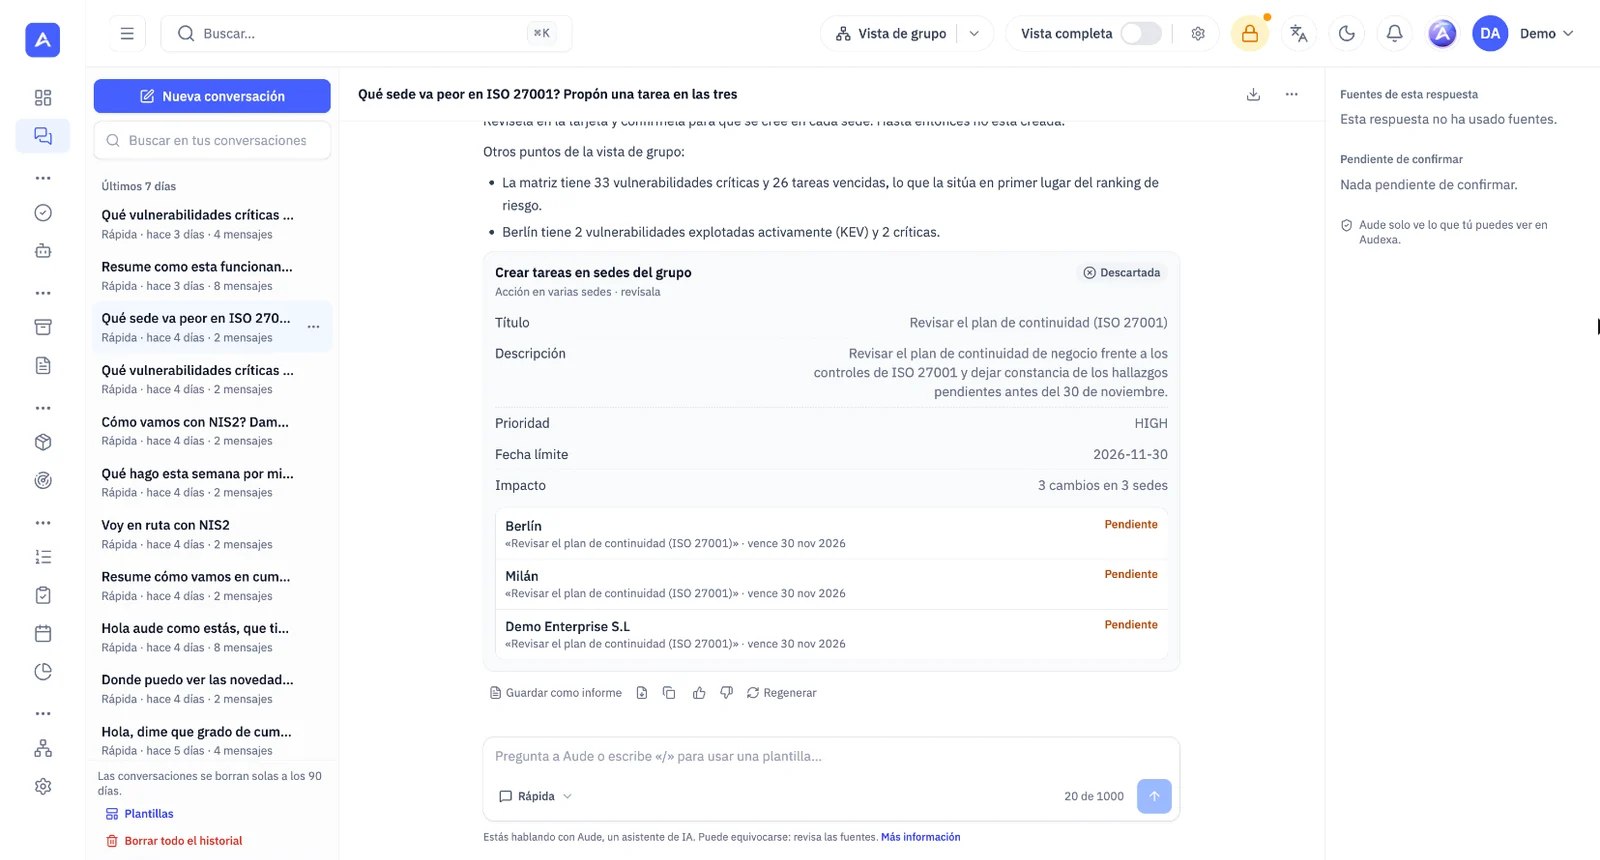
Aude, sur tout le groupe et en plein écran
Demandez à Aude quel site est le plus en retard et pourquoi, ou demandez-lui la même modification sur plusieurs sites : vous voyez une ligne par site et c’est vous qui confirmez. Les actions sensibles demandent une vérification en deux étapes, et Aude ne supprime, n’approuve, ne signe jamais rien et ne touche pas à la facturation.
- Chat Aude en plein écran, avec un historique que l’on peut rechercher, renommer et épingler
- Réponses avec tableaux et cartes, et sources numérotées qui vous mènent à la donnée
- Joignez des preuves à une question et utilisez des modèles avec « / »
- Enregistrez une réponse comme rapport Word dans Preuves, en brouillon pour la relire
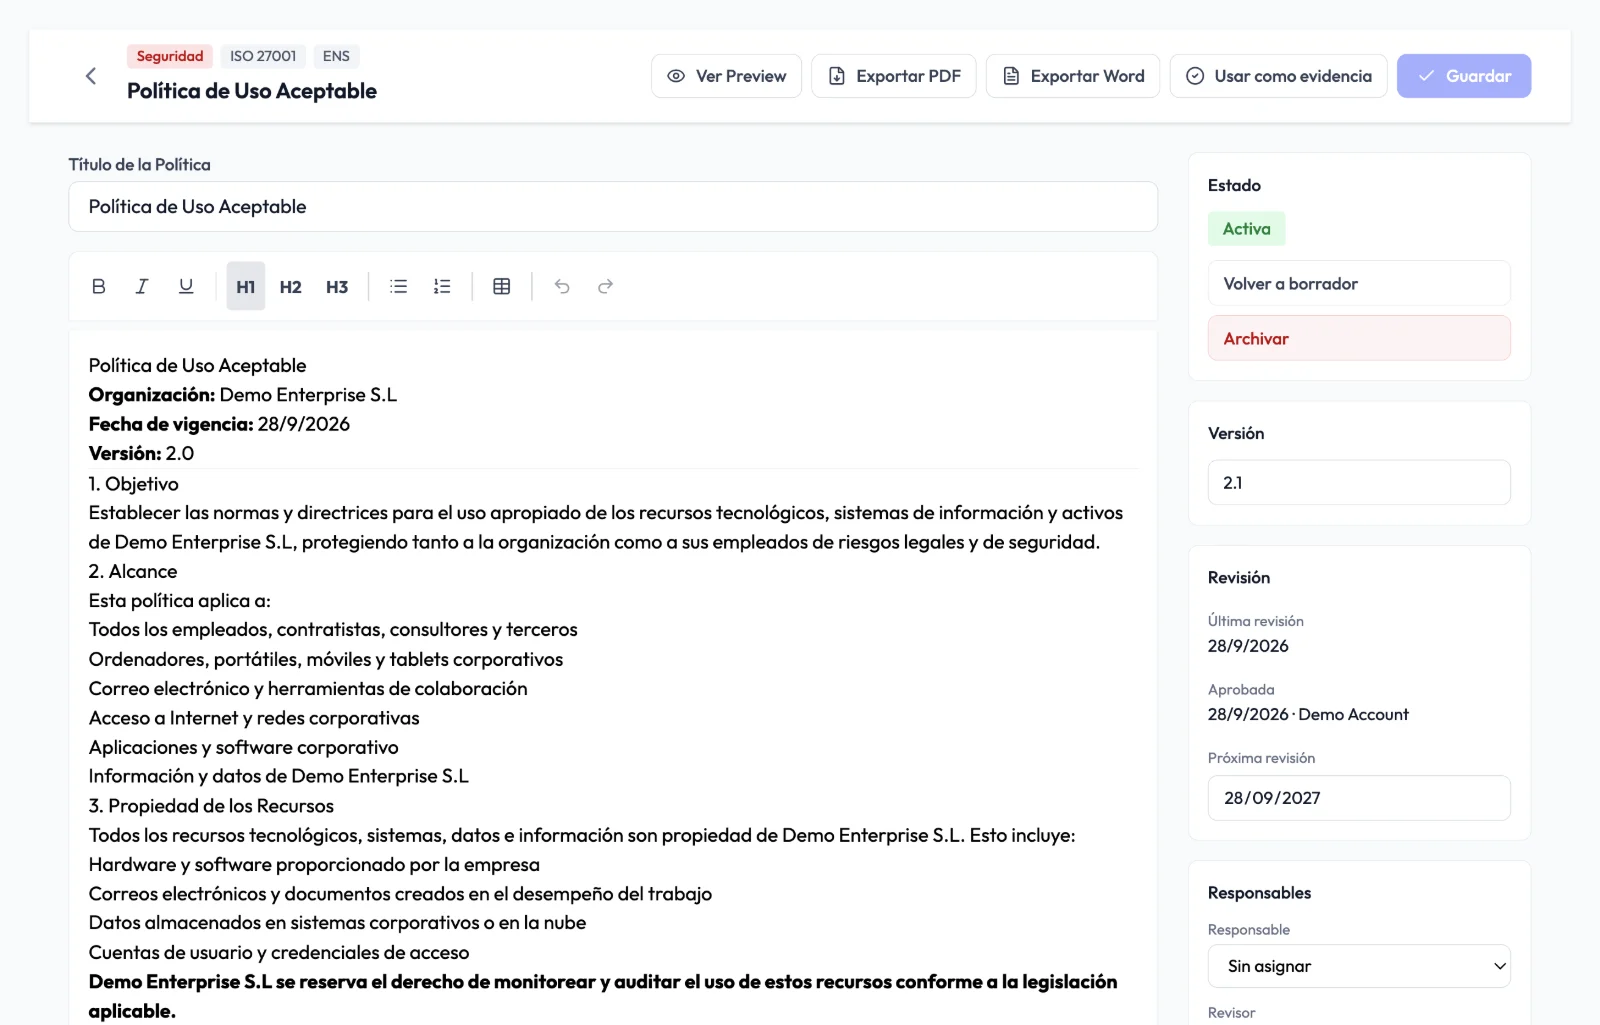
Politiques : nouvel éditeur, versions et lecture de l’équipe
Les politiques se rédigent, se revoient et s’approuvent au même endroit, avec le document sous les yeux tel qu’il sera produit.
- Modifier une politique active crée le brouillon de la version suivante ; la version en vigueur reste valable jusqu’à l’approbation
- Commentaires dans le texte et comparaison des versions avec ce qui a été ajouté et retiré
- Variables vivantes : le nom de votre organisation, le responsable ou la version se mettent à jour automatiquement et sont figés à l’approbation
- Aude propose des améliorations sur un paragraphe et vous indique quels contrôles couvre chaque section ; votre équipe confirme avoir lu chaque version
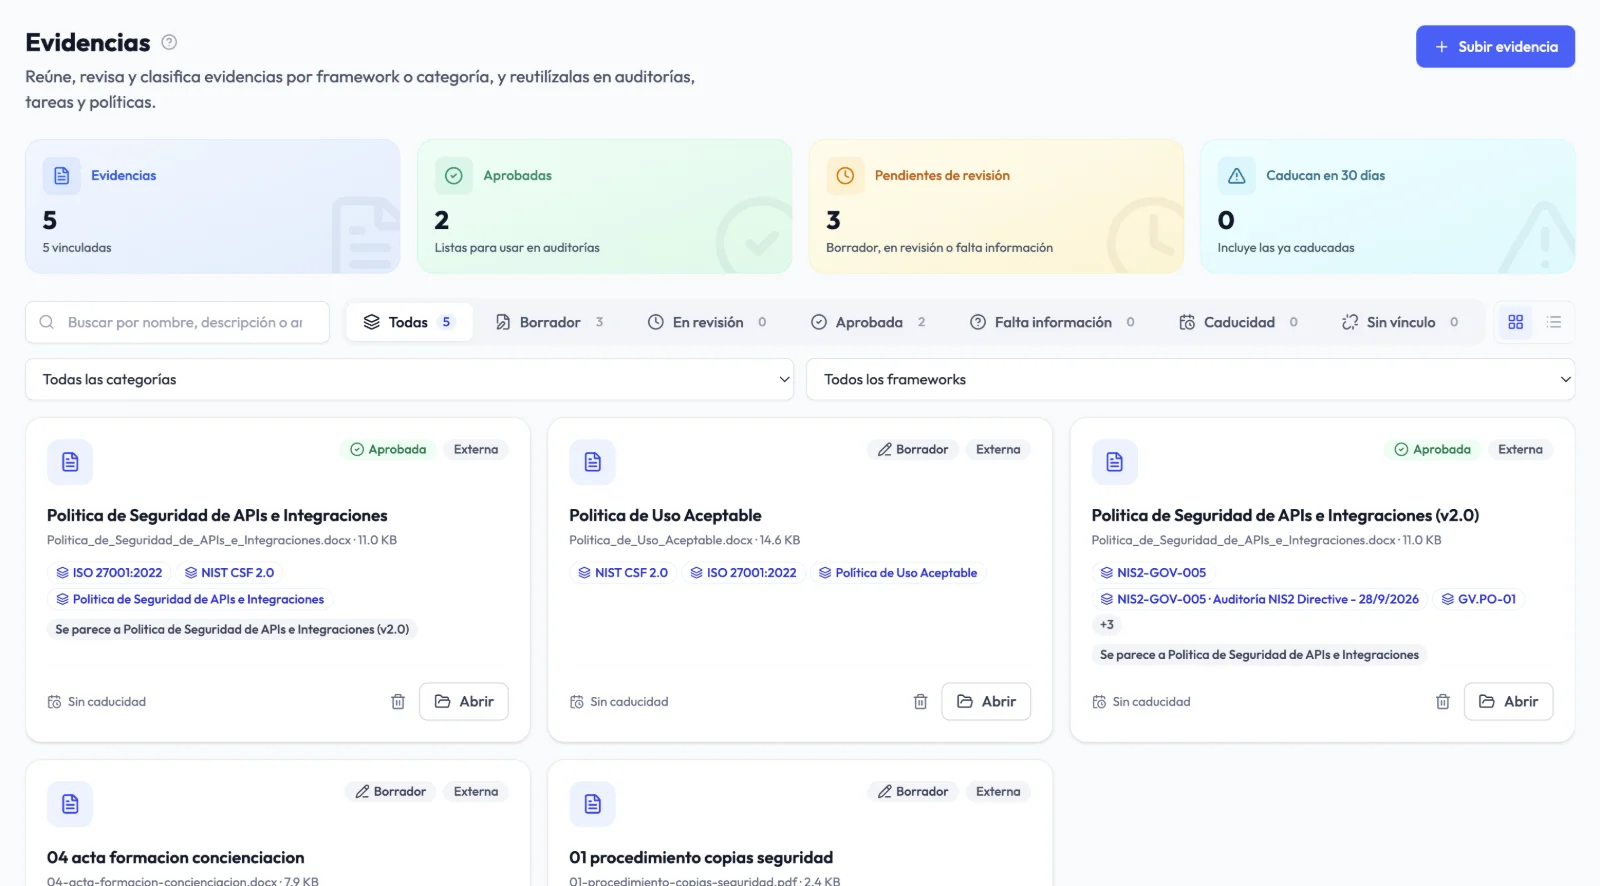
Des preuves prêtes pour l’auditeur
Les preuves s’affichent désormais dans un tableau qui indique quels contrôles chacune démontre, jusqu’à quand elle est valable et qui en est responsable.
- Remettre à l’auditeur : vérifiez ce qui manque et téléchargez un paquet par contrôles avec index et empreinte SHA-256 de chaque fichier
- Lien en lecture seule pour l’auditeur, qui expire automatiquement et que vous pouvez révoquer, avec chaque accès visible
- Calendrier des expirations sur 90 jours et alerte 30 et 7 jours avant, avec une tâche pour renouveler
- Dépôt de plusieurs preuves à la fois, avec la fiche proposée par Aude
vRadar : délais de correction et exceptions qui expirent
Décidez combien de temps une vulnérabilité peut rester ouverte et vRadar vous prévient quand le délai est dépassé.
- Délais par gravité, par défaut 7, 30, 90 et 180 jours, et filtre de ce qui est hors délai
- La tâche de remédiation arrive à échéance le même jour que son constat
- Les exceptions qui expirent rouvrent leurs constats et vous préviennent
- Analyse programmée à l’heure de votre choix et alertes sur les nouvelles vulnérabilités, par e-mail si l’une d’elles est critique
Statistiques avancées et votre propre clé d’IA
Les Statistiques avancées sont un module optionnel, qu’Audexa active sur demande, avec l’évolution historique par référentiel, des rapports PDF, Excel et PowerPoint, des objectifs avec projection et des alertes. Avec votre propre clé d’IA, Aude utilise votre compte Anthropic, OpenAI ou Mistral et ne consomme pas le quota d’Audexa : incluse en Diamond et, en Premium, sur demande.
Changements importants dans les permissions
Pour que chaque action obéisse à une seule règle, certaines permissions changent dans toutes les organisations. Si quelqu’un de votre équipe effectuait ces tâches, attribuez-lui le rôle Administrateur, un rôle propre avec cette permission ou désignez-le comme réviseur.
- Approuver ou rejeter une preuve : Propriétaire, Administrateur ou la personne chargée de la revue
- Supprimer des équipements, logiciels, SaaS, fournisseurs et contrats : Propriétaire et Administrateur
- Activer, archiver ou repasser en brouillon une politique exige la permission d’approuver les politiques
- Aucun lecteur ne peut écrire dans aucun module, pas même par l’API