
Du constat au scénario
Un écart indique ce qui manque ; un risque explique ce qui peut arriver, qui est concerné et quelle en est la gravité.
Gestion des risques
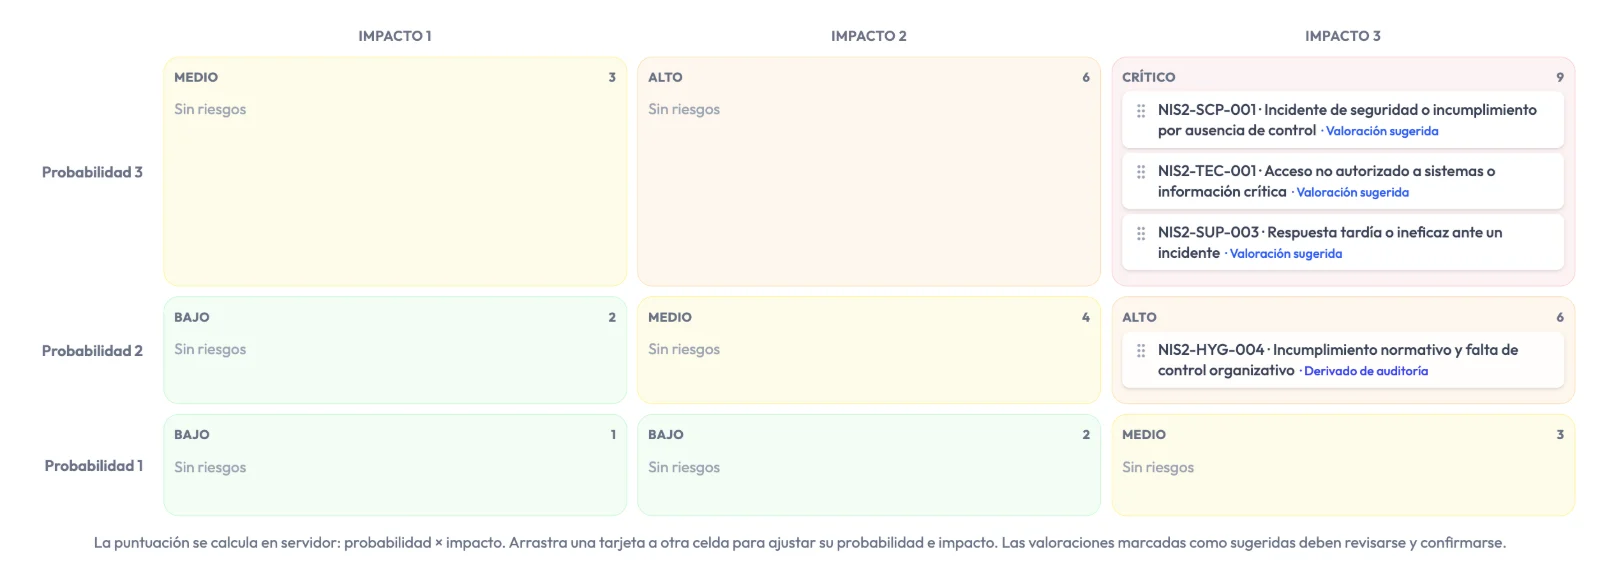
Chaque écart d'audit devient un risque avec un scénario, une probabilité et un impact. Audexa les place dans une matrice, vous aide à décider de les atténuer, de les accepter ou de les transférer, et conserve l'approbation signée de la direction.
Pourquoi c'est important
L'ISO 27001, NIS2, DORA, l'ENS ou l'ISO 22301 reposent sur une analyse des risques. Les autorités et les auditeurs veulent voir que les risques sont évalués, que quelqu'un décide de leur traitement et que la direction l'approuve.
Un écart indique ce qui manque ; un risque explique ce qui peut arriver, qui est concerné et quelle en est la gravité.
Chaque traitement a un responsable, une échéance et un critère de clôture vérifiable.
Accepter ou transférer un risque est une décision de gouvernance qui doit être documentée et signée.
Comment Audexa vous aide
Les risques ne vivent pas dans une matrice isolée : ils naissent des audits et se clôturent avec des tâches et des preuves.
Des risques issus des données.
Chaque réponse Partiel ou Non génère un risque avec un scénario suggéré et modifiable.
Probabilité et impact proposés selon la gravité de l'écart, le poids du contrôle et le contexte.
vRadar ajoute un score de risque de 0 à 100 aux vulnérabilités CVE détectées sur vos actifs.
Décidez et passez à l'action.
Faites glisser chaque risque entre les neuf cases et recalculez son niveau : faible, moyen, élevé ou critique.
Avec justification, responsable, échéance et évaluation du risque résiduel.
L'atténuation se transforme en tâches avec étapes recommandées et preuve attendue.
Une gouvernance des risques documentée.
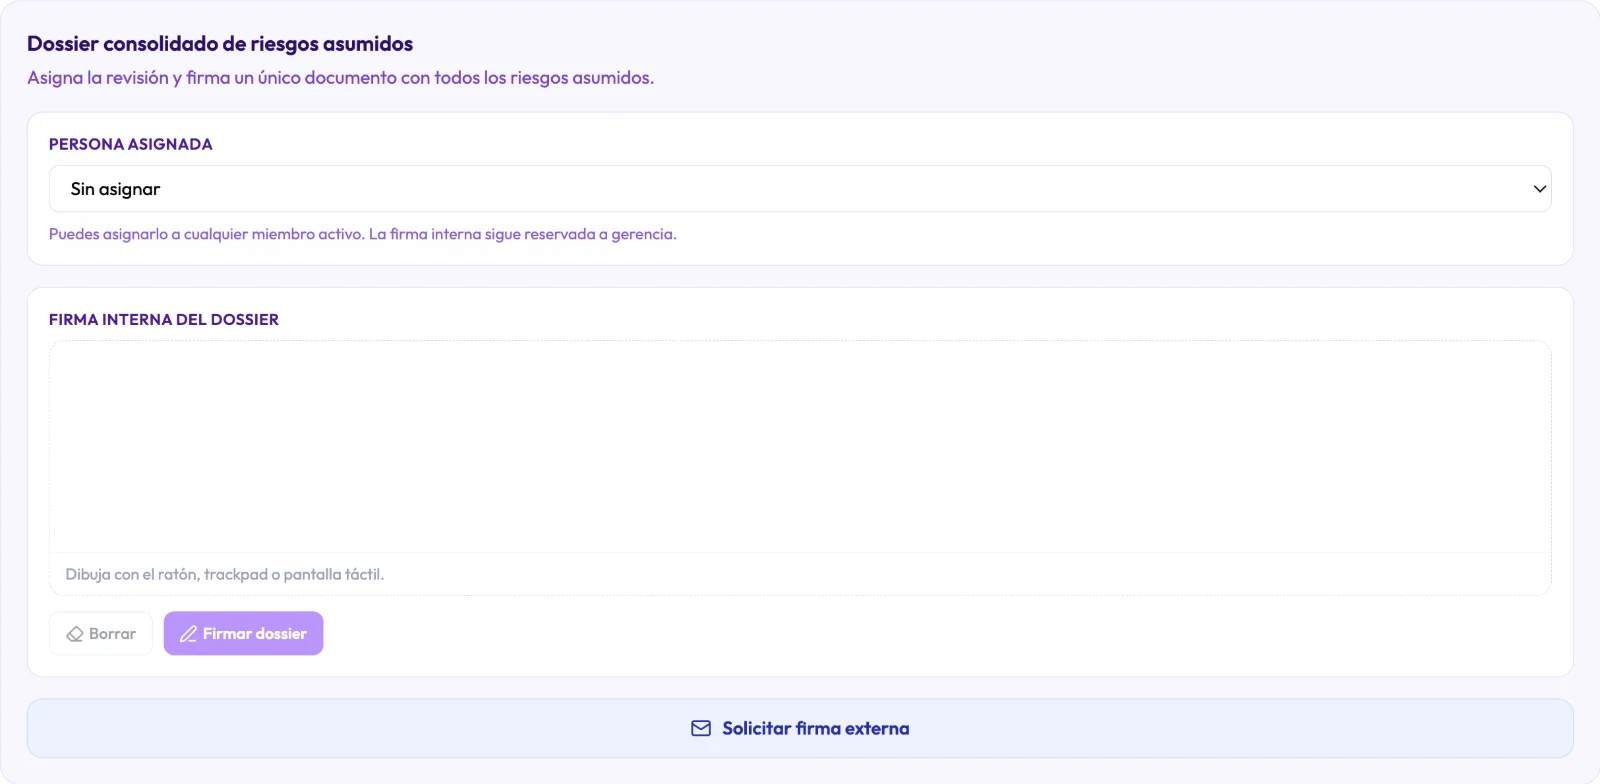
Signature liée à la version exacte du risque ; si un élément important change, la signature n'est plus valable.
Un PDF consolidé regroupant tous les risques acceptés, soumis à approbation.
Radar de maturité par référentiel et carte de chaleur de la conformité par section.
Certaines fonctionnalités dépendent de votre offre et des modules activés.
Approbation de la direction
Lorsque l'organisation décide d'accepter ou de transférer un risque, Audexa conserve la justification, le responsable et le risque résiduel, et les réunit dans un dossier que la direction revoit et signe en une seule fois. La signature peut être interne ou demandée par e-mail.
Comment ça marche
Les écarts de n'importe quel référentiel deviennent des risques avec scénario et évaluation.
Ajustez l'évaluation dans la matrice et choisissez d'atténuer, d'accepter ou de transférer.
Recueillez la signature de la direction, exécutez les tâches et revoyez le risque résiduel.
Questions fréquentes
Non. Audexa génère un risque pour chaque écart, avec un scénario et une évaluation suggérés. L'équipe les revoit, les ajuste et décide de leur traitement.
Oui, si la décision est justifiée. Accepter ou transférer un risque requiert une justification, un responsable, une échéance, une évaluation du risque résiduel et la signature d'un propriétaire ou d'un administrateur.
Pas nécessairement. Il faut examiner la preuve et évaluer le risque résiduel.
La matrice des risques et le dossier des risques acceptés sont disponibles à partir du plan Core. Les tâches d'atténuation, à partir de Premium.
Demander une démo
En 30 minutes, nous transformons les écarts d'un audit en risques, décidons de leur traitement et générons le dossier pour la direction.