
Principe de responsabilité
Se conformer ne suffit pas : il faut pouvoir le démontrer avec des registres, des politiques et des preuves.
Règlement (UE) 2016/679 · RGPD
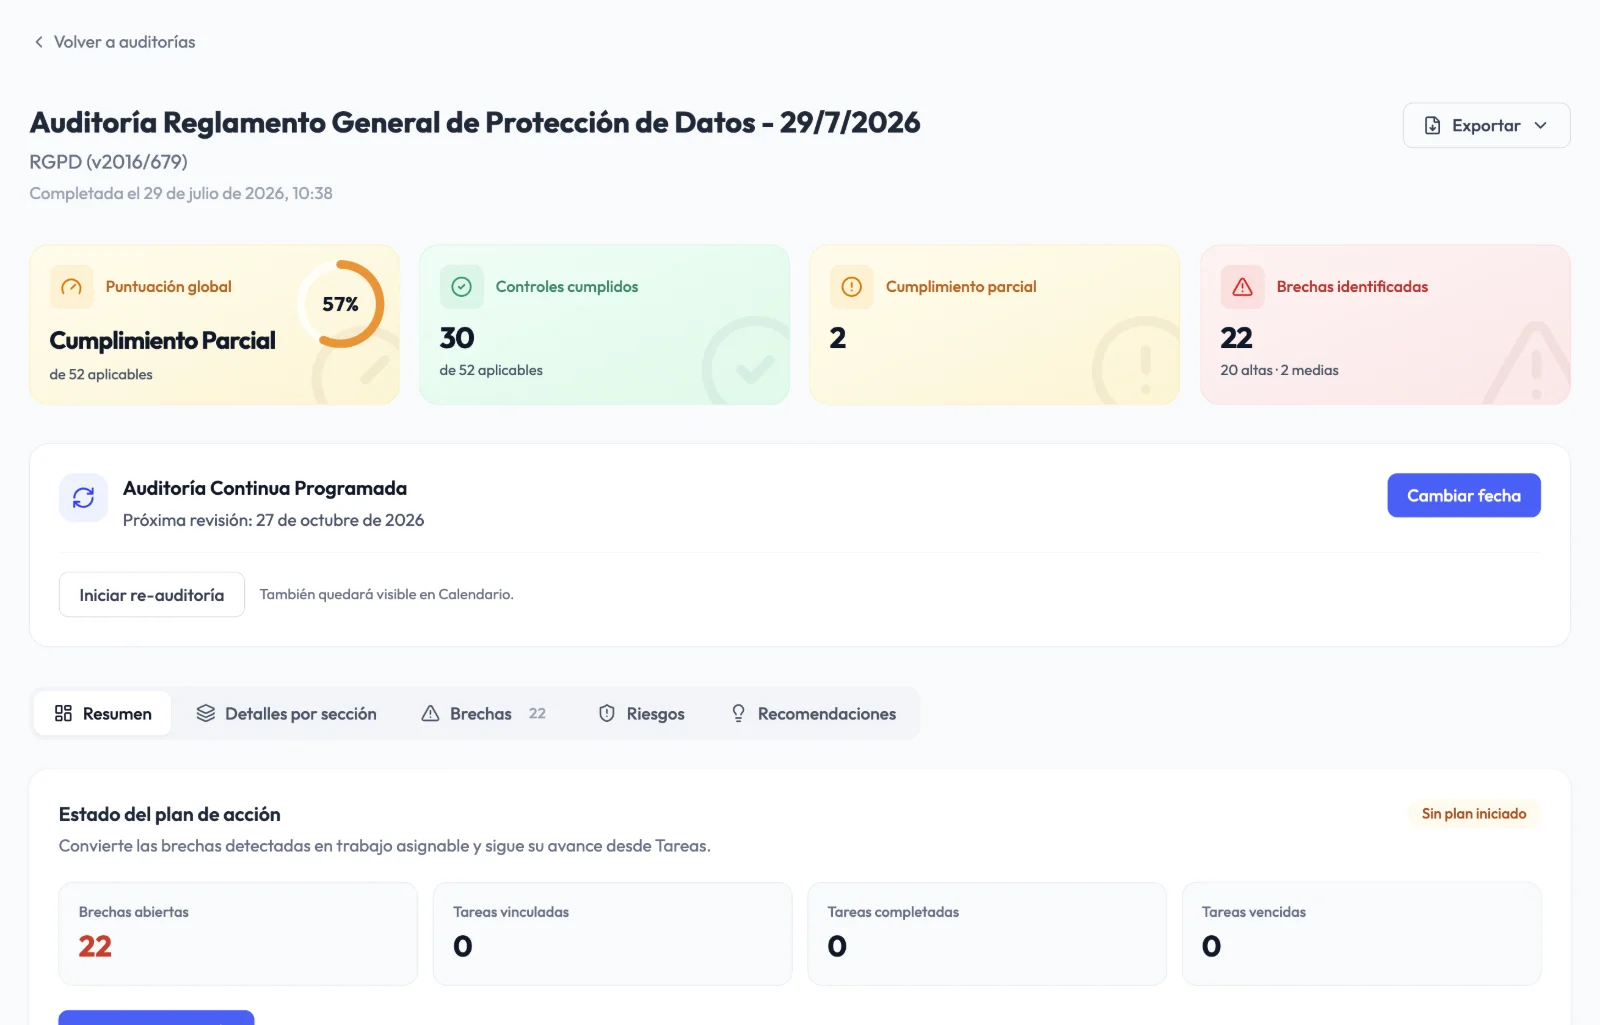
Audexa transforme la protection des données en programme mesurable : un audit de 52 contrôles, des politiques et procédures de confidentialité, des fournisseurs avec accord de sous-traitance et des preuves prêtes si l'autorité de protection des données frappe à votre porte.
Pourquoi maintenant
Les autorités de protection des données attendent des registres, des politiques et des preuves. En Espagne, par exemple, l'autorité nationale (AEPD) a reçu 30 931 réclamations en 2025, soit 64 % de plus que l'année précédente, et a infligé plus de 48 millions d'euros d'amendes, dont environ 40 % pour des violations de sécurité.
Se conformer ne suffit pas : il faut pouvoir le démontrer avec des registres, des politiques et des preuves.
Chaque fournisseur qui traite des données pour votre compte nécessite un contrat de sous-traitance et un suivi.
Notification à l'autorité sous 72 h en cas de risque et documentation de toutes les violations.
Des procédures pour traiter dans les délais les demandes d'accès, de rectification, d'effacement, d'opposition et de portabilité.
AIPD pour les traitements susceptibles d'engendrer un risque élevé et consultation préalable le cas échéant.
Des garanties appropriées lorsque les données sortent de l'Espace économique européen.
Sources: AEPD (autorité espagnole) : bilan 2025 (en espagnol) · Règlement (UE) 2016/679 (EUR-Lex)
Comment Audexa vous aide
Évaluez, documentez et supervisez au même endroit que la sécurité de l'information.
Sachez où vous en êtes face au règlement.
52 contrôles dans 8 domaines, avec guide d'interprétation et étapes de remédiation.
43 correspondances pour tirer parti des preuves de sécurité.
Comparez l'évolution d'une revue à l'autre sur le même périmètre.
Les politiques qui vous seront demandées.
Politique de confidentialité, conservation des données et protection des données personnelles dans le cloud.
Droits des personnes concernées, analyse d'impact (AIPD) et gestion des violations de données personnelles.
Versions, revue, approbation et signature, avec traçabilité.
Fournisseurs et données sous contrôle.
Repérez les SaaS et les fournisseurs qui traitent des données personnelles sans accord de sous-traitance.
Enregistrez où sont hébergées les données de chaque application et de chaque fournisseur.
Contrats, registres et certificats avec dates de revue et d'expiration.
Certaines fonctionnalités dépendent de votre offre et des modules activés.
Comment ça marche
Réalisez l'audit RGPD et obtenez vos écarts priorisés.
Approuvez politiques et procédures, signez les contrats de sous-traitance et attribuez les tâches.
Conservez des preuves à jour et partagez le rapport avec la direction ou le DPO.
Avant / après
État de conformité
Une opinion, pas une donnée
Score par domaine et évolution
Fournisseurs
Contrats de sous-traitance égarés
SaaS et fournisseurs avec DPA visibles
Procédures
Modèles génériques téléchargés
Procédures versionnées et approuvées
Sécurité
Séparée de la confidentialité
Reliée à l'ISO 27001
Questions fréquentes
Non. Audexa est l'outil avec lequel le DPO ou le responsable de la protection des données mesure, documente et supervise la conformité. Les décisions et le conseil restent de son ressort.
L'audit repose sur le RGPD, qui est le texte de référence, et couvre des domaines comme le marketing, les cookies et les traitements numériques. Les spécificités du droit national se traitent dans les politiques et procédures, que vous adaptez à votre organisation.
Oui. L'audit évalue votre capacité à détecter et à notifier les violations, et la bibliothèque comprend une procédure de gestion des violations de données personnelles prête à adapter.
Le référentiel RGPD est disponible dans les plans Premium et Diamond.
Audexa fonctionne sur une infrastructure située dans l'Union européenne, avec accès par rôles, authentification à deux facteurs et traçabilité de l'activité.
Demander une démo
En 30 minutes, nous parcourons l'audit RGPD, les politiques de confidentialité et le suivi des fournisseurs et des contrats de sous-traitance.