
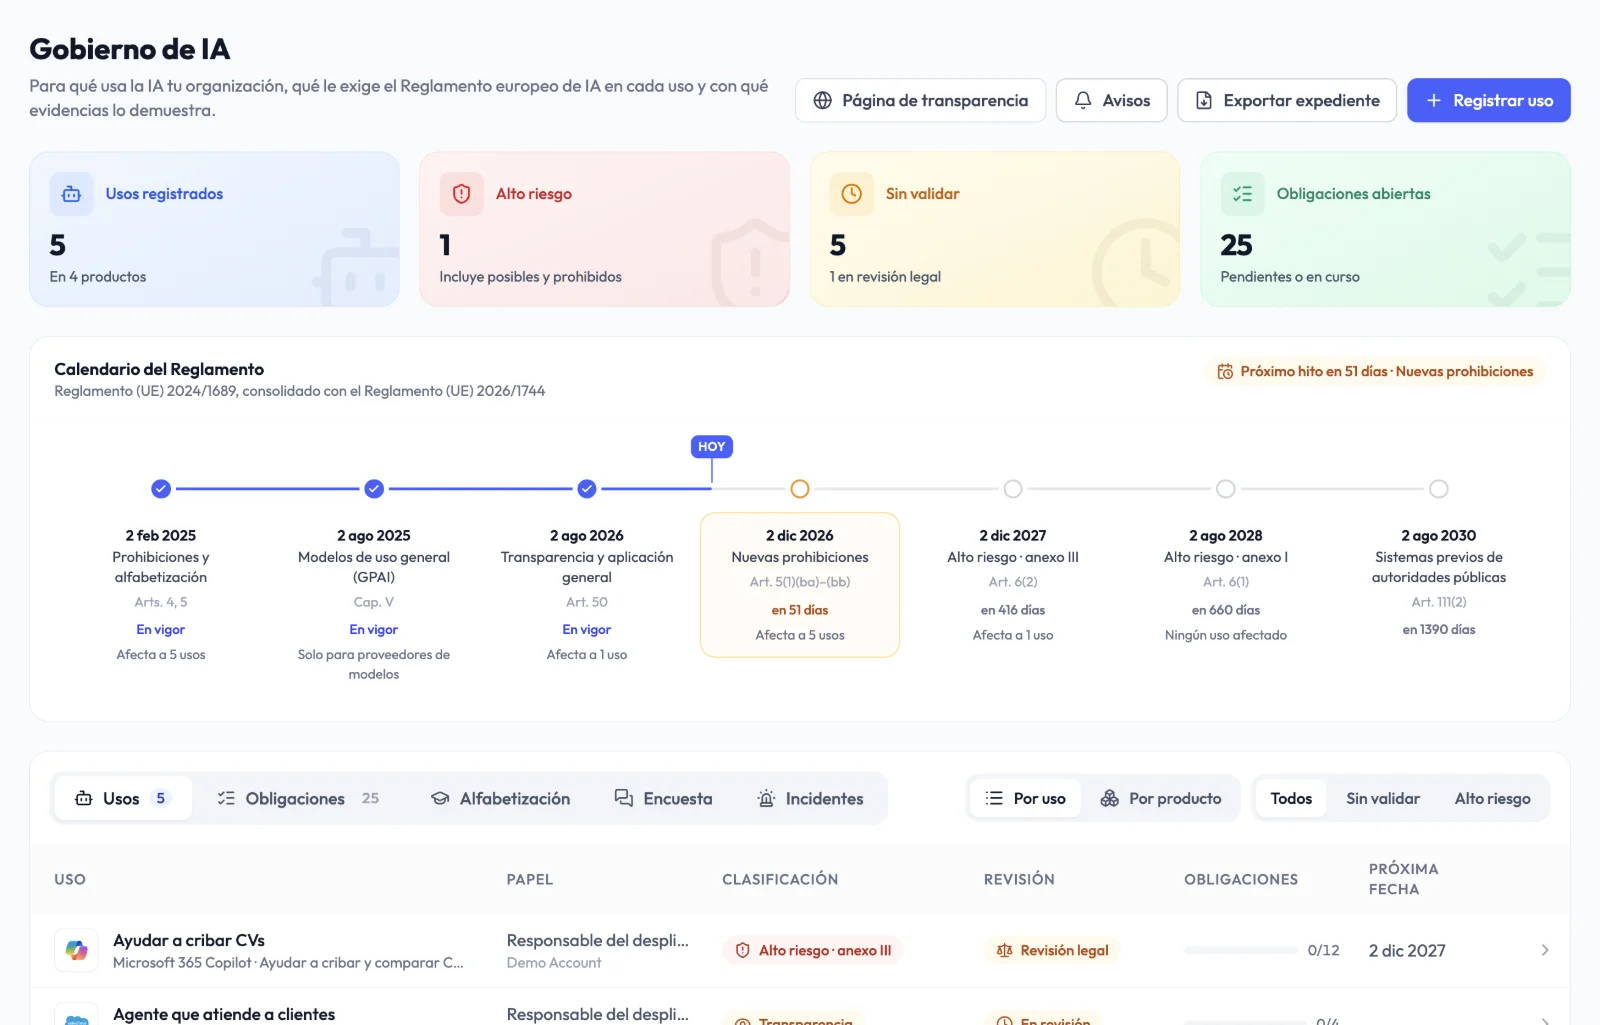
2 février 2025 · Interdictions et maîtrise de l'IA
Les pratiques présentant un risque inacceptable sont interdites. Les organisations doivent favoriser la maîtrise de l'IA des personnes qui utilisent les systèmes.
Règlement (UE) 2024/1689 · AI Act
Vos équipes utilisent déjà ChatGPT, Copilot ou Gemini. Audexa vous aide à savoir quelles IA sont utilisées, quel risque présente chaque usage, quelles obligations vous concernent et comment le démontrer, avec toujours une validation humaine à la fin.
Ce qu'exige l'AI Act
Le règlement (UE) 2024/1689 (AI Act) encadre l'usage de l'IA selon son niveau de risque. L'omnibus numérique (règlement (UE) 2026/1744), en vigueur depuis le 27 juillet 2026, a reporté les obligations relatives aux systèmes à haut risque, mais a maintenu celles qui s'appliquaient déjà.
Les pratiques présentant un risque inacceptable sont interdites. Les organisations doivent favoriser la maîtrise de l'IA des personnes qui utilisent les systèmes.
Obligations pour les fournisseurs de modèles d'IA à usage général et entrée en application du régime de gouvernance et de sanctions.
Obligations de l'article 50 : informer les personnes lorsqu'elles interagissent avec une IA et signaler les contenus générés ou manipulés.
Systèmes à haut risque dans des domaines comme l'emploi, l'éducation, le crédit ou les infrastructures critiques, après le report prévu par l'omnibus.
IA intégrée dans des produits déjà réglementés, comme les dispositifs médicaux, les machines ou les jouets.
Le règlement prévoit des amendes pouvant atteindre 35 millions d'euros ou 7 % du chiffre d'affaires annuel mondial pour les pratiques interdites, avec des montants inférieurs pour les autres infractions.
Sources: Règlement (UE) 2024/1689 (EUR-Lex) · Omnibus numérique sur l'IA, règlement (UE) 2026/1744 (Cuatrecasas, en anglais)
Comment Audexa vous aide
Inventaire des usages, classification indicative, obligations avec preuves et transparence vis-à-vis de l'extérieur, dans un seul module.
Savoir quelles IA sont utilisées et pour quoi faire.
Déclarez chaque usage à partir de 24 modèles reprenant les déclarations du fournisseur : entraînement, résidence des données et DPA.
Alerte lorsque l'inventaire logiciel contient des outils d'IA sans usage enregistré.
Envoyez des questionnaires par lien à usage unique et conservez les réponses comme preuves.
Comprendre le risque de chaque usage.
Champ d'application, pratiques interdites, annexes I et III, exception de l'art. 6(3) et transparence, avec les articles cités.
Un circuit de revue dans lequel un responsable valide la classification, jamais la sienne.
Chaque obligation a une échéance et un responsable, et ne se clôt qu'avec une preuve approuvée.
Preuve en interne, transparence à l'extérieur.
Enquêtes auprès du personnel sans création de compte et suivi des signatures de la politique d'usage de l'IA.
Registre des incidents avec les délais de notification de l'art. 73 et alertes avant échéance.
Page publique à votre logo et à vos couleurs, intégrable à votre site, avec QR code et PDF.
Certaines fonctionnalités dépendent de votre offre et des modules activés.
Classification des risques
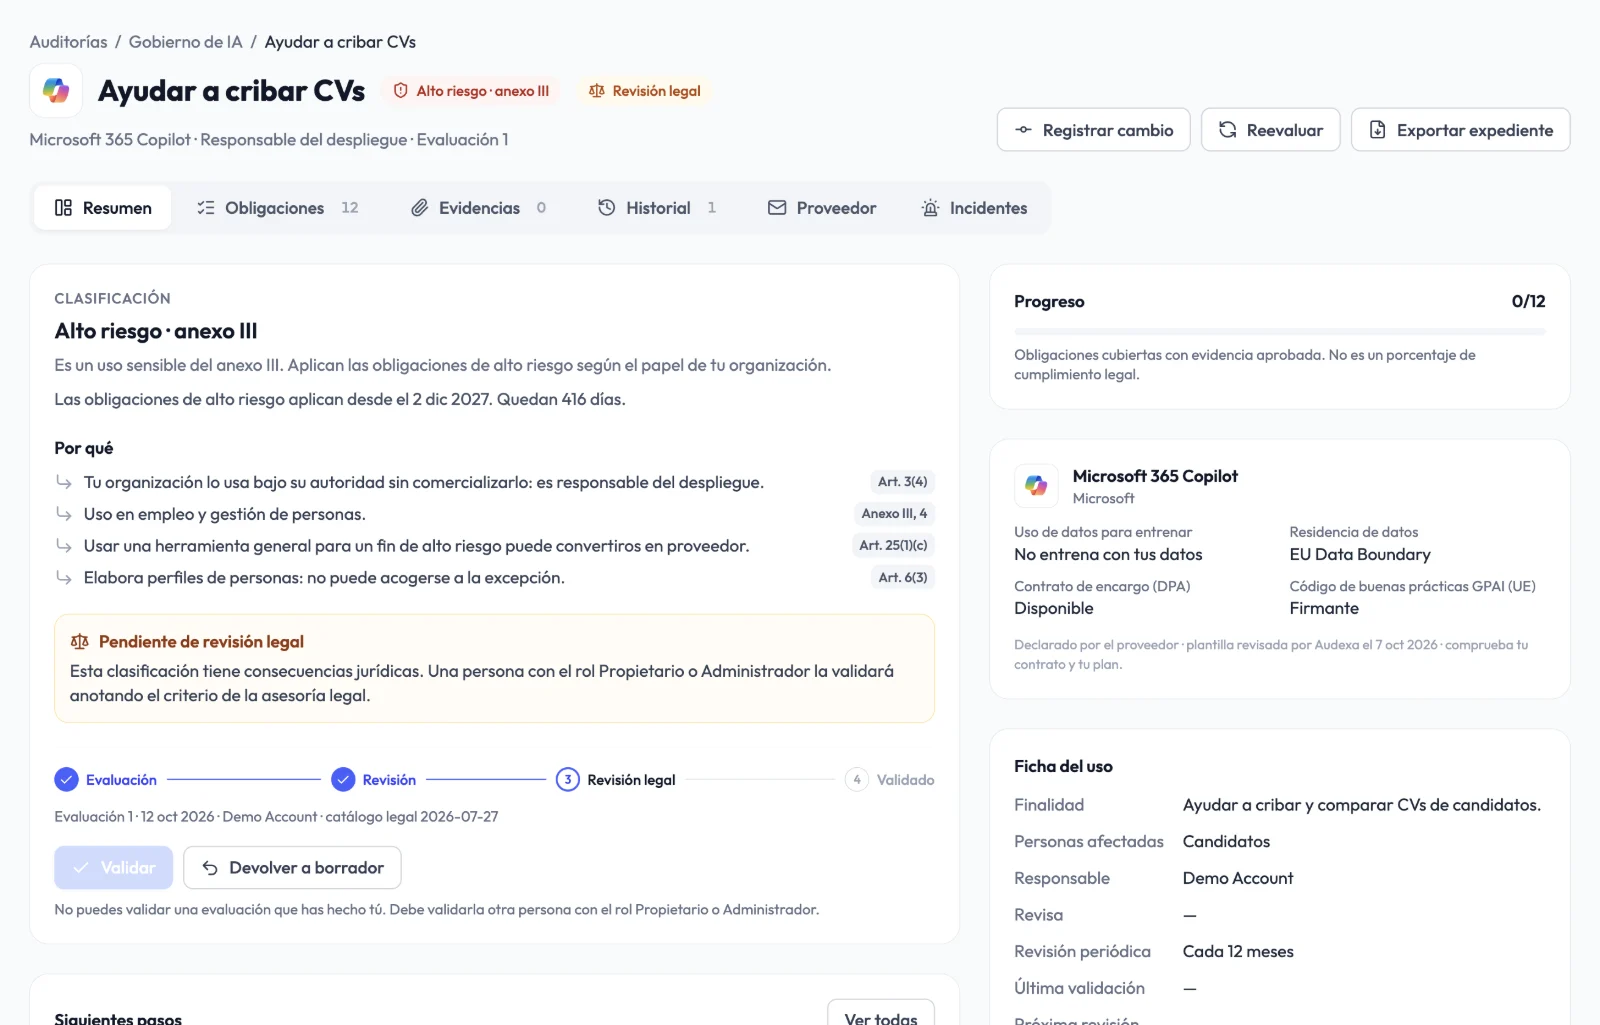
L'assistant passe en revue le champ d'application du règlement, les pratiques interdites, les annexes relatives au haut risque, l'exception de l'article 6(3) et les obligations de transparence. Chaque résultat indique les articles qui le justifient et reste soumis à une validation humaine.
Maîtrise de l'IA et politique
Lancez des enquêtes sur l'usage de l'IA, la maîtrise de l'IA et la connaissance de la politique interne. Les collaborateurs répondent avec un code reçu par e-mail, sans créer de compte, et vous consultez des résultats agrégés.
Transparence
Générez une page de transparence publique présentant vos usages de l'IA, à votre logo et à vos couleurs. Seul ce qu'un responsable approuve est publié, et jamais les usages interdits ou hors champ.
Comment ça marche
Déclarez les outils à partir de modèles et détectez les IA que personne n'avait enregistrées.
Obtenez une classification indicative avec les articles cités et faites-la valider par un responsable.
Clôturez les obligations avec des preuves, mesurez la maîtrise de l'IA et publiez votre page de transparence.
Questions fréquentes
Oui. En utilisant l'IA dans votre activité, vous êtes déployeur : vous devez favoriser la maîtrise de l'IA des personnes qui l'utilisent et, selon l'usage, respecter des obligations de transparence ou, si l'usage est à haut risque (par exemple, le recrutement), les obligations spécifiques qui s'appliqueront à partir de décembre 2027.
Depuis l'omnibus numérique (règlement (UE) 2026/1744), les obligations s'appliquent aux systèmes à haut risque de l'annexe III à partir du 2 décembre 2027 et à ceux de l'annexe I à partir du 2 août 2028. Les interdictions, la maîtrise de l'IA et la transparence de l'article 50 n'ont pas été reportées.
Non. La classification est indicative : elle indique les articles qui la justifient et requiert toujours la validation d'une personne responsable. Pour les décisions complexes, nous recommandons un accompagnement juridique.
Audexa inclut l'audit ISO/IEC 42001 avec 94 contrôles, et les obligations de l'AI Act sont reliées à ces contrôles pour que votre travail de conformité serve aussi à un système de management de l'IA.
Non. Le règlement européen s'applique directement dans tous les États membres. Chaque État désigne ses autorités compétentes et fixe le régime de sanctions dans les limites prévues par le règlement.
Le module Gouvernance de l'IA est disponible dans les plans Premium et Diamond.
Demander une démo
En 30 minutes de démo, nous enregistrons quelques usages réels, nous les classons et nous vous montrons les obligations, les enquêtes et la page de transparence.